
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
 azorfus/cve-2010-0232
Windows सिस्टम (NT / 2k / XP / 2K3 / VISTA / 2k8 / 7) में CVE-2010-0232 भेद्यता का उपयोग करके विशेषाधिकार वृद्धि (privilege escalation) के लिए एक…
 trex96/vulnerable-bsr-lab-cve-2023-6933
CVE-2023-6933 के लिए व्यावहारिक प्रयोगशाला, Better Search Replace WordPress प्लगइन में PHP ऑब्जेक्ट इंजेक्शन भेद्यता, Docker परिनियोजन, nuclei…
 bhathiya404/exploiting-stagefright-vulnerability-cve-2015-3864
Android Stagefright भेद्यता CVE-2015-3864 के लिए शोषण कार्यान्वयन, जो Metasploit का उपयोग करके Android 5.1.1 डिवाइसों पर दूरस्थ कोड निष्पादन और…
 abdgalaxy36-code/rmgp-complete-handoff
पूर्ण RMGP (CVE-2026-43499) कार्यक्षेत्र + SM-A376B/A376BXXU1AZB7 के लिए प्रयोग-स्थिति हैंडऑफ़
 g1nt0n1x/copy-fail-cve-2026-31431-shell
PoC शेल एक्सप्लॉइट CVE-2026-31431 (copy_fail) के लिए — AF_ALG + splice पेज-कैश ओवरराइट के माध्यम से Linux LPE। सिंगल-शॉट, कोई रेस कंडीशन नहीं, कर्नेल…
 fulucky0-yuri/cve-2026-31431-pocc
CVE-2026-31431 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट का C कार्यान्वयन, जो Linux कर्नेल AF_ALG पेज कैश पॉइज़निंग भेद्यता है जो स्थानीय विशेषाधिकार वृद्धि और…
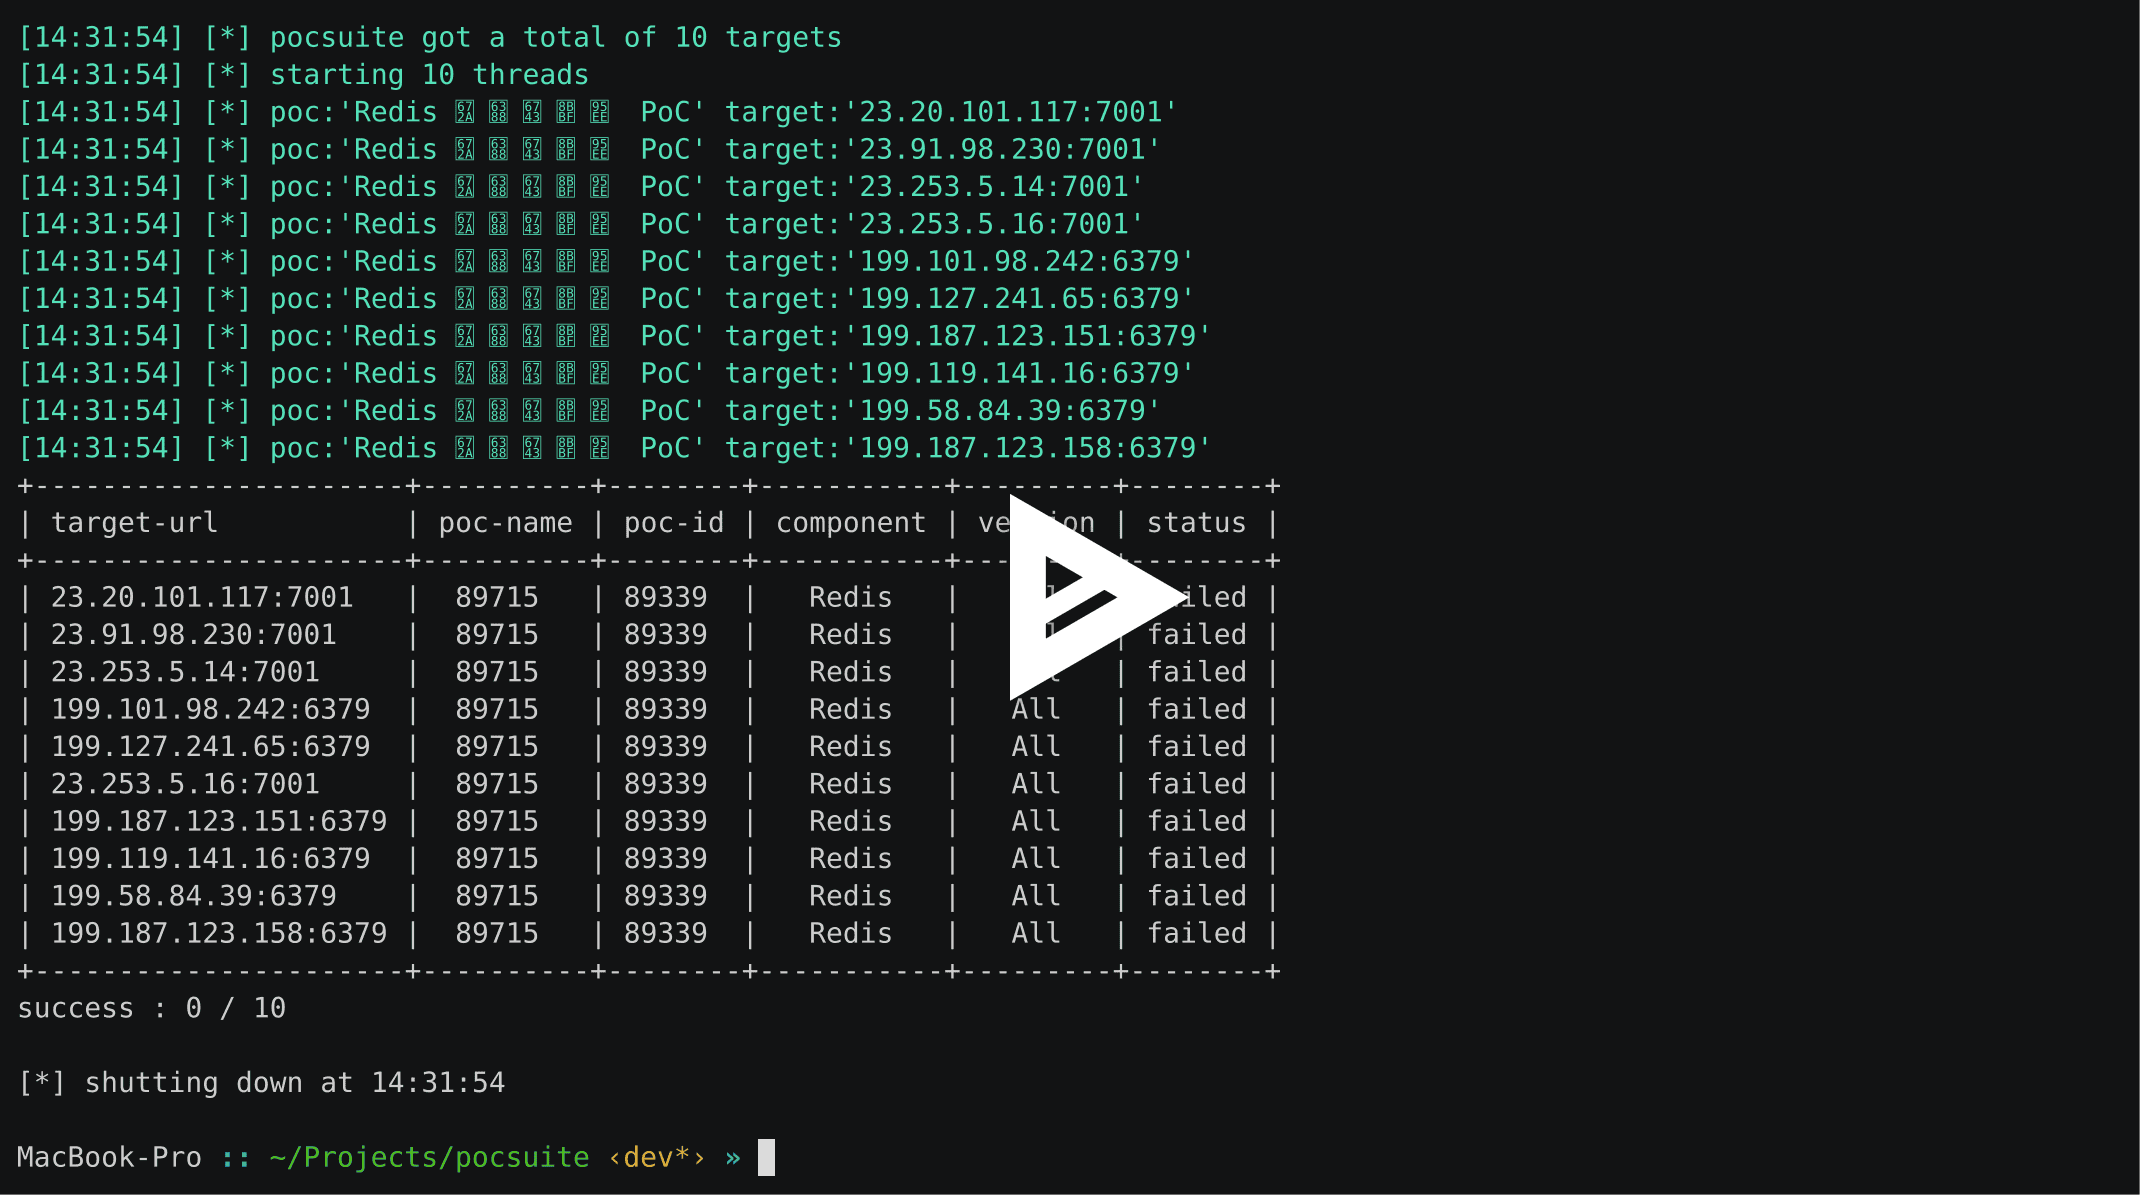 knownsec/pocsuite3
pocsuite3 एक ओपन-सोर्स रिमोट भेद्यता परीक्षण फ्रेमवर्क है जिसे Knownsec 404 टीम द्वारा विकसित किया गया है।
 cn33liz/p0wnedshell
पावरशेल रनस्पेस पोस्ट एक्सप्लॉयटेशन टूलकिट
 programa-stic/barf-project
BARF : एक बहु-प्लेटफ़ॉर्म ओपन सोर्स बाइनरी विश्लेषण और रिवर्स इंजीनियरिंग फ्रेमवर्क
 niemand-sec/anticheat-testing-framework
किसी भी एंटी-चीट का परीक्षण करने के लिए फ्रेमवर्क
 rek7/fireelf
fireELF - फ़ाइलरहित Linux मैलवेयर फ्रेमवर्क
 redsiege/graphstrike
Cobalt Strike द्वारा Microsoft Graph API के माध्यम से HTTPS बीकनिंग
 rdomanski/exploits_and_advisories
मेरे द्वारा [सह-]खोजे गए या [सह-]लेखित सार्वजनिक एक्सप्लॉइट्स, कमजोरियों और एडवाइजरी को ट्रैक करने वाली रिपॉजिटरी।
 charmve/pystegosploit
PoC - स्टेग्नोग्राफी और पॉलीग्लॉट्स के माध्यम से शोषण वितरण, CVE-2014-0282
 expliot-framework/expliot
केवल पढ़ने योग्य मिरर - कोई पुल रिक्वेस्ट नहीं
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Oracle WebLogic SAML प्रमाणीकरण बायपास एक्सप्लॉइट फ्रेमवर्क ⚡Bash और Python संस्करण। विशेषताएं: --detect सुरक्षित जांच, --exploit…
 can/cve-2015-5374-dos-poc
Siemens SIPROTEC 4 और कॉम्पैक्ट EN100 ईथरनेट मॉड्यूल को लक्षित करने वाला CVE-2015-5374 के लिए DoS एक्सप्लॉइट, पोर्ट 50000 पर एक क्राफ्टेड UDP पैकेट…
 vedpakhare/vsftpd-234-vuln-report
vsftpd 2.3.4 (CVE-2011-2523) का भेद्यता आकलन और शोषण Metasploit का उपयोग करके। पूर्ण रिपोर्ट और रूट एक्सेस का प्रमाण शामिल।








