
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 grisuno/blacksandbeacon
Linux C2 बीकन जिसमें नेटिव इन-मेमोरी ELF BOF लोडर, AES-256-CFB एन्क्रिप्टेड पोलिंग, और फाइललेस पोस्ट-एक्सप्लॉइटेशन मॉड्यूल के लिए एक Python C2 सर्वर…
 tarpeg007/cve-2026-74586
अविशेषाधिकार प्राप्त (unprivileged) प्रूफ-ऑफ-कॉन्सेप्ट CVE-2026-74586 के लिए, जो Linux कर्नेल SCTP ASCONF use-after-free है। इसमें रॉ-पैकेट ट्रिगर,…
 sq00ky/zero-logon-exploit
पायथन स्क्रिप्ट जो Zerologon (CVE-2020-1472) का शोषण करके Netlogon प्रमाणीकरण बायपास करती है और डोमेन कंट्रोलर का पासवर्ड null पर रीसेट कर देती है।
 aramosf/cve-2026-64468
अविशेषाधिकार प्राप्त proof-of-concept और x86_64 स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) Linux कर्नेल Binder use-after-free…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
एंड्रॉइड क्रोमियम के लिए फुल-चेन एक्सप्लॉइट जो CVE-2026-11057 इंफो लीक और CVE-2026-5281 यूज़-आफ्टर-फ्री को मिलाकर vtable हाईजैक और आर्बिट्ररी कोड…
 adrmxr/kithack
हैकिंग टूल्स पैक और बैकडोर जनरेटर।
 optiv/freeze
Freeze एक पेलोड टूलकिट है जो निलंबित प्रक्रियाओं, प्रत्यक्ष syscalls, और वैकल्पिक निष्पादन विधियों का उपयोग करके EDRs को बायपास करने के लिए है।
 hatriot/clusterd
एप्लिकेशन सर्वर हमला टूलकिट
 agampreet-singh/redroot
RedRoot एक Python-आधारित, CLI-संचालित आक्रामक सुरक्षा ढांचा है जो आवश्यक रेड टीमिंग टूल को एक एकीकृत टर्मिनल वातावरण में लाता है। पेनेट्रेशन…
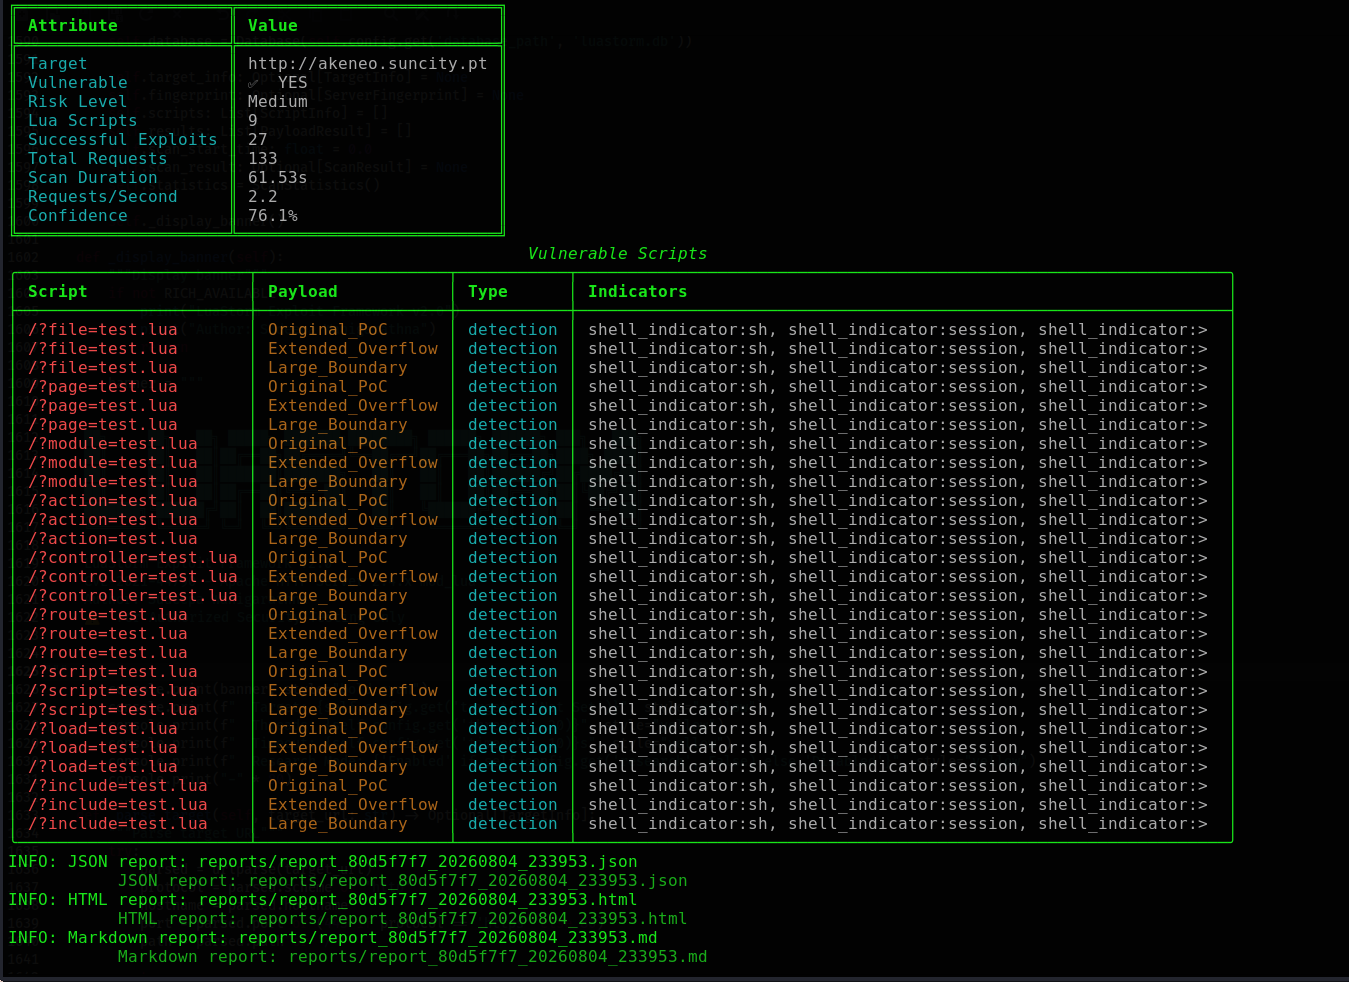 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua बफर ओवरफ्लो (CVE-2021-44790) - फिंगरप्रिंटिंग, मल्टी-स्टेज स्कैनिंग, प्लगइन आर्किटेक्चर, पेशेवर रिपोर्टिंग,…
 yaldobaoth/cve-2015-1578-poc-metasploit
यह CVE-2015-1578 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट Metasploit मॉड्यूल एक्स्प्लॉइट है, जो Windows पर Achat 0.150 beta7 में एक बफर ओवरफ्लो कमजोरी है। इस…
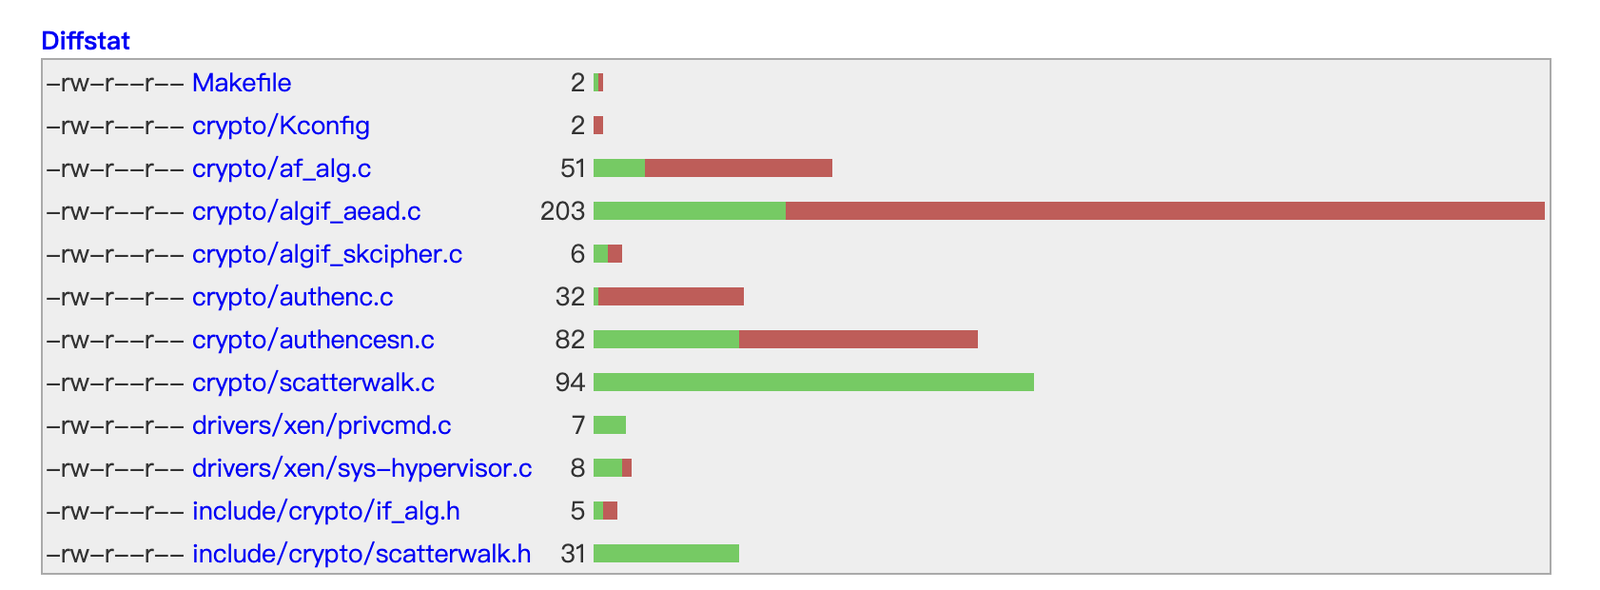 yuspring/cve-2026-31431-poc
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो AF_ALG authenc लंबाई जांच बाईपास के माध्यम से Linux कर्नेल विशेषाधिकार वृद्धि है, जो…
 luotian2/cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट, एक Linux कर्नेल authencesn बग जो 4-बाइट पेज कैश राइट के माध्यम से स्थानीय विशेषाधिकार वृद्धि और कंटेनर एस्केप को…
 guardicore/monkey
Infection Monkey - एक ओपन-सोर्स प्रतिद्वंद्वी अनुकरण प्लेटफ़ॉर्म
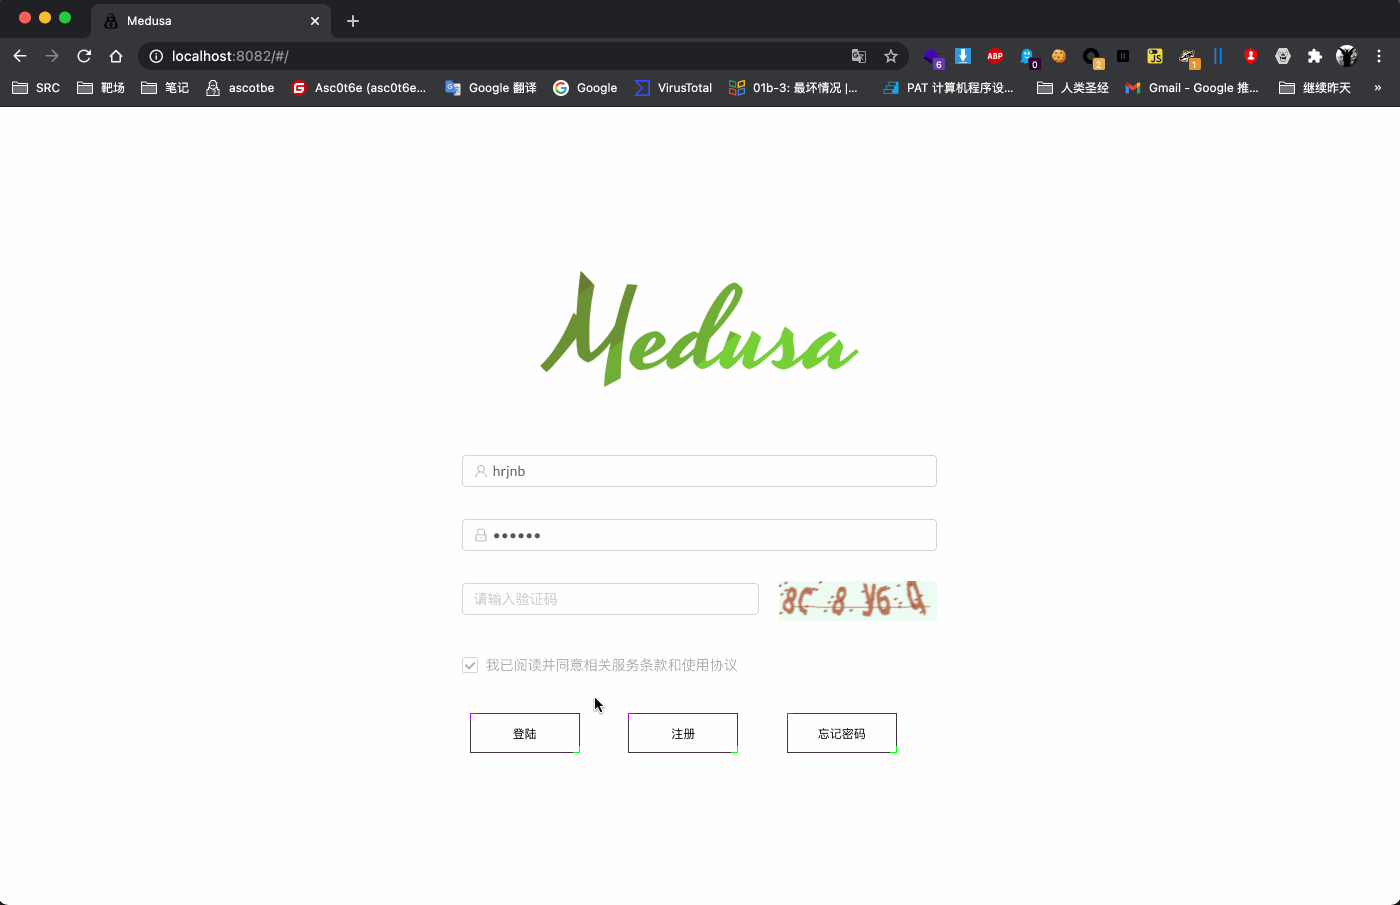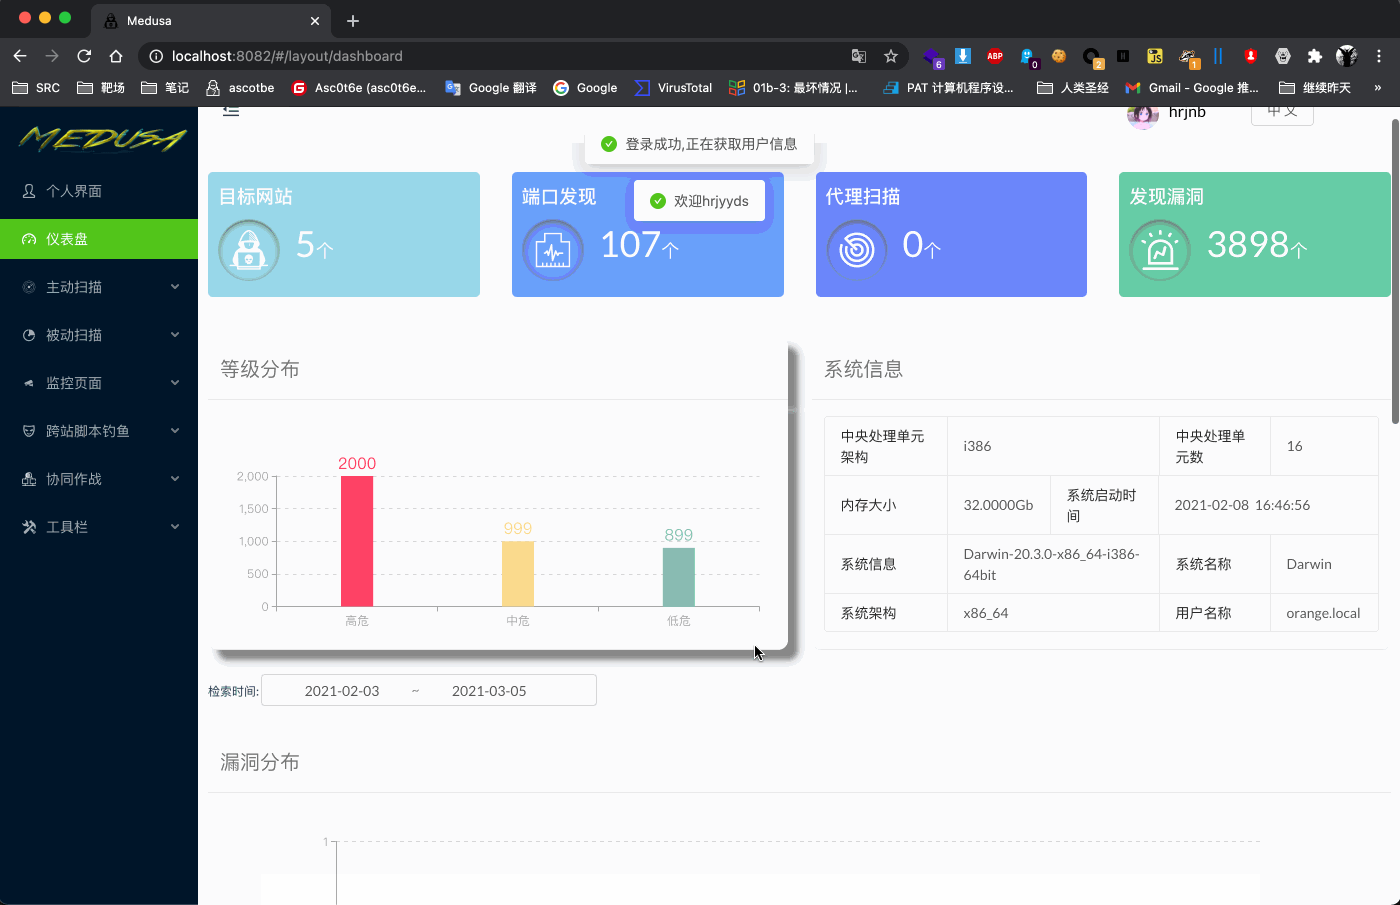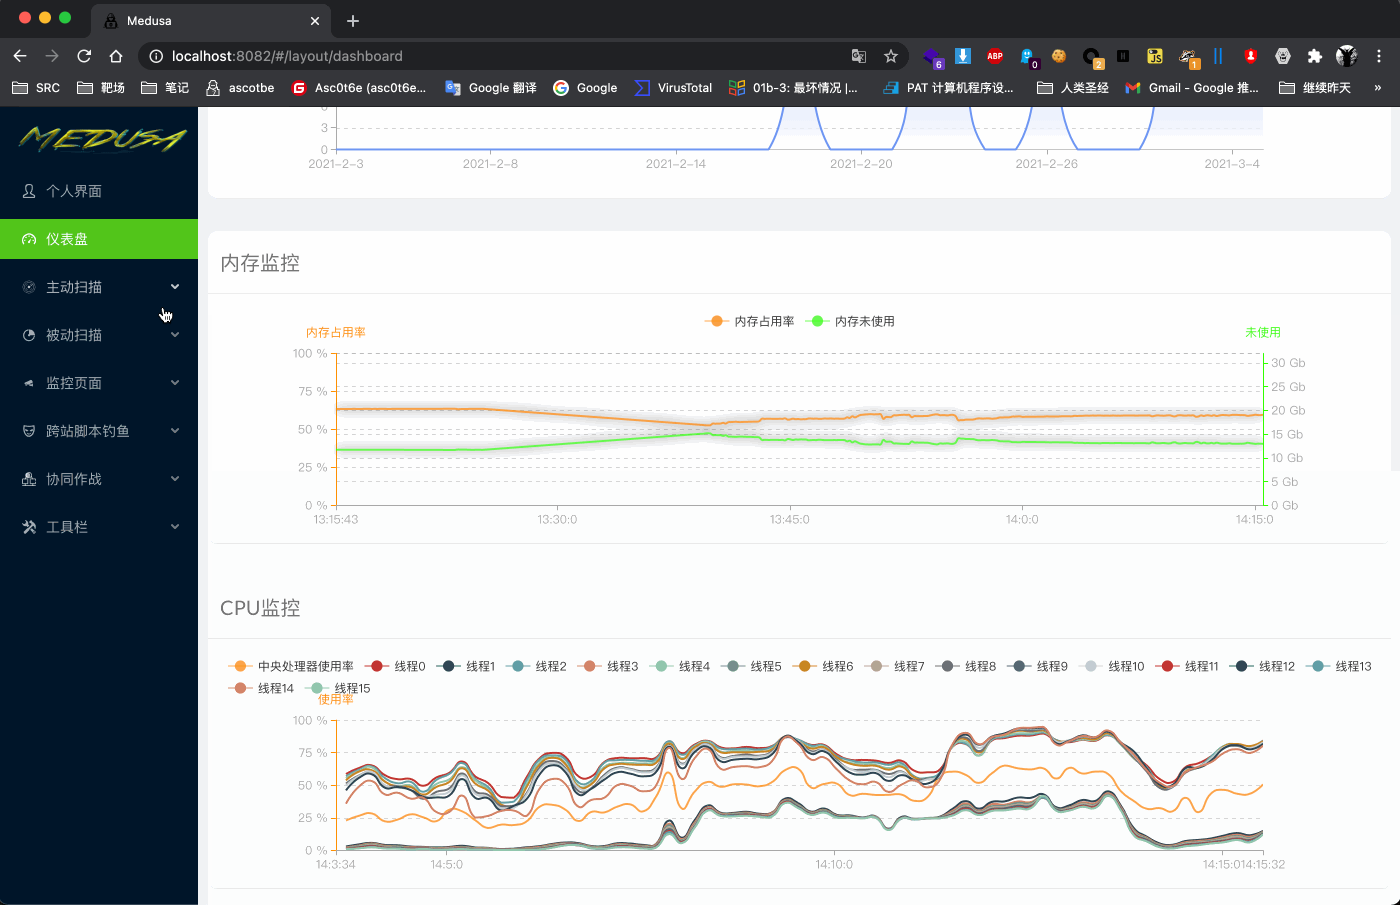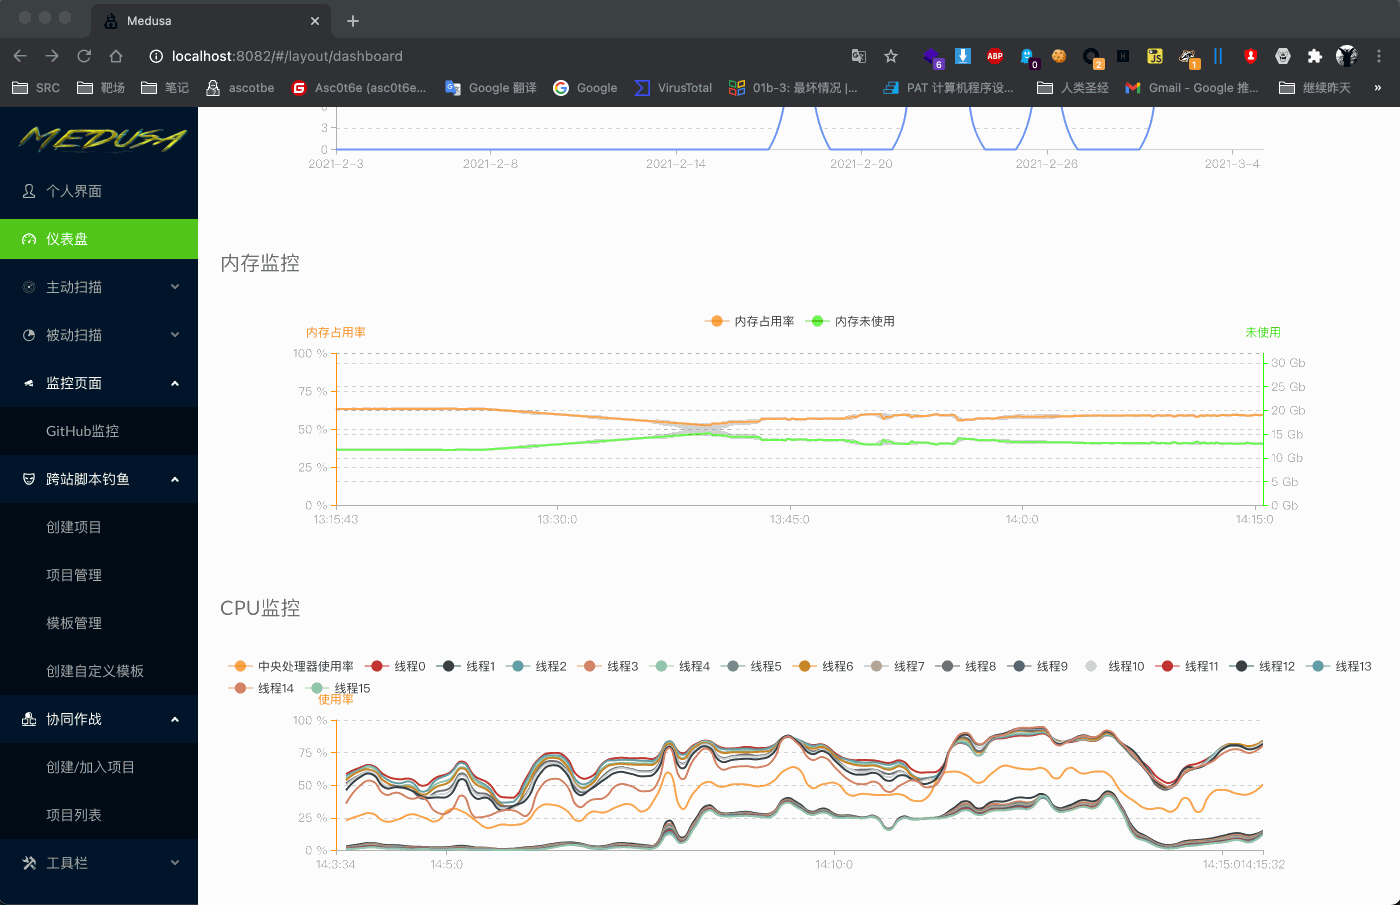 ascotbe/medusa
🐈Medusa एक रेड टीम शस्त्रागार (weaponry) प्लेटफ़ॉर्म है, जिसमें वर्तमान में XSS प्लेटफ़ॉर्म, सहयोग प्लेटफ़ॉर्म, CVE निगरानी, एंटीवायरस-बाईपास…
 r00t-3xp10it/venom
venom - C2 shellcode जनरेटर/कंपाइलर/हैंडलर
 infobyte/evilgrade
Evilgrade एक मॉड्यूलर फ्रेमवर्क है जो उपयोगकर्ता को खराब अपग्रेड कार्यान्वयन का लाभ उठाने की अनुमति देता है, नकली अपडेट इंजेक्ट करके।
 catsploit/catsploit
Cyber Attack Techniques Scoring (CATS) का उपयोग करके स्वचालित पैठ परीक्षण उपकरण, जो Metasploit, Nmap, और OpenVAS एकीकरण के माध्यम से इष्टतम हमला…








