
 #1
CTF और चयनित शैक्षिक संसाधनों सहित साइबर सुरक्षा शोध, सामग्री, लैब और सीखने के मार्ग।
Kitploit अनुशंसित

 bcapptain/dockernymous
एक स्क्रिप्ट जो whonix जैसा gateway/workstation वातावरण बनाने के लिए docker containers का उपयोग करती है।
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) शोषण अनुकूलन
 yardenshafir/cve-2020-1034
PoC जो विशेषाधिकार वृद्धि के लिए cve-2020-1034 के उपयोग को प्रदर्शित करता है
 mzer0one/cve-2020-7961-poc
CVE-2020-7961 के लिए प्रमाण-अवधारणा शोषण, Liferay Portal में एक डिसीरियलाइज़ेशन भेद्यता जो अप्रमाणित रिमोट कोड निष्पादन को सक्षम बनाती है। सुरक्षा…
 ultrasina/androidreverse
पूरी तरह से डिवाइस पर एंड्रॉइड रिवर्स इंजीनियरिंग। Radare2 बाइनरी विश्लेषण, 8 जावा डीकंपाइलर, Flutter और Unity il2cpp समर्थन।
 teach2breach/moonwalk
PEB WALK के बिना DLL आधार पते खोजें
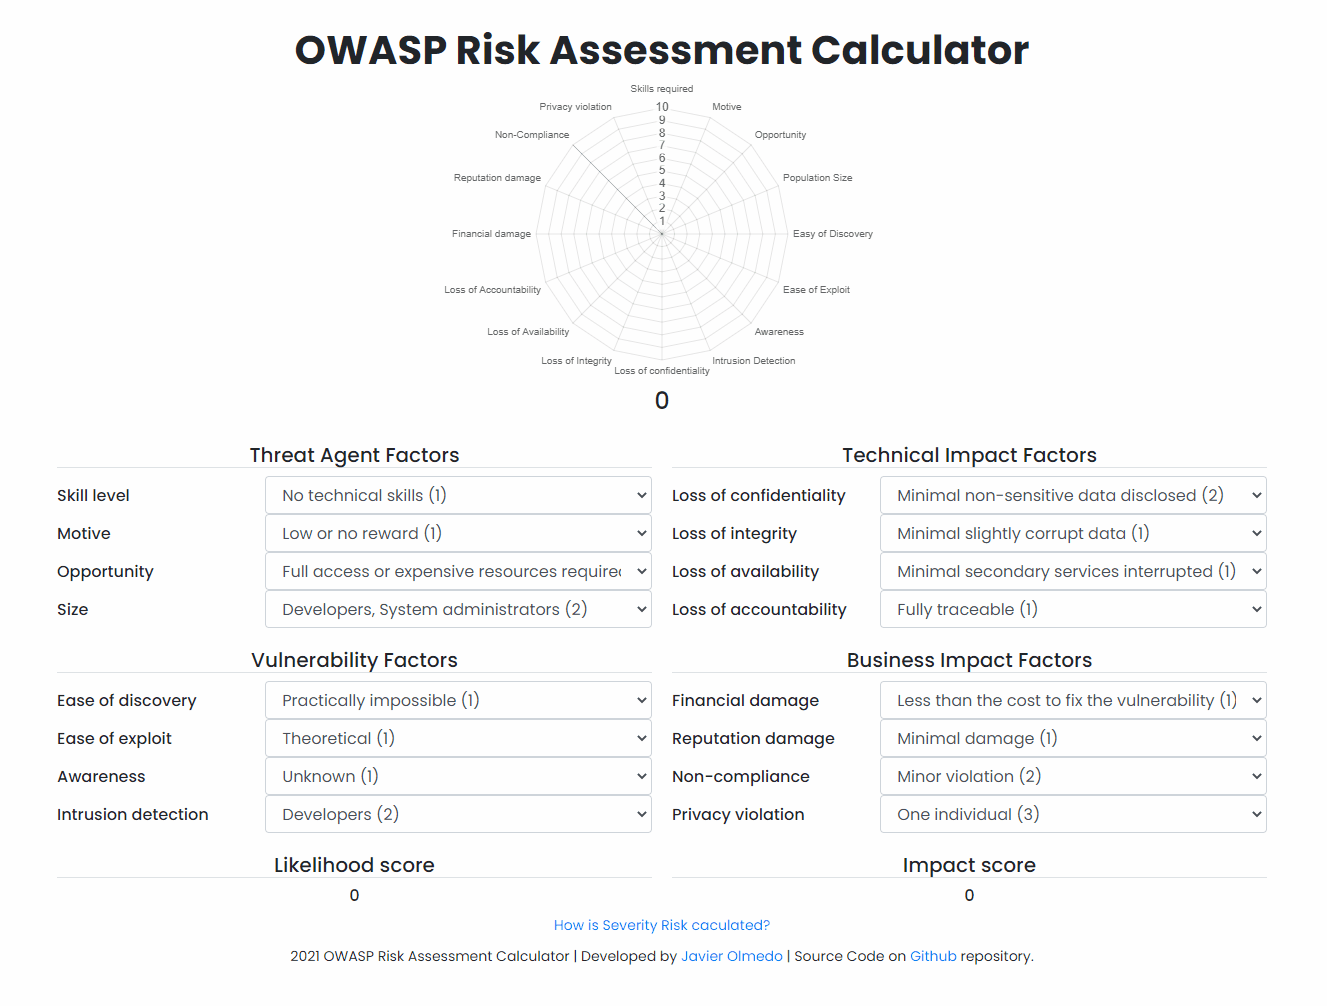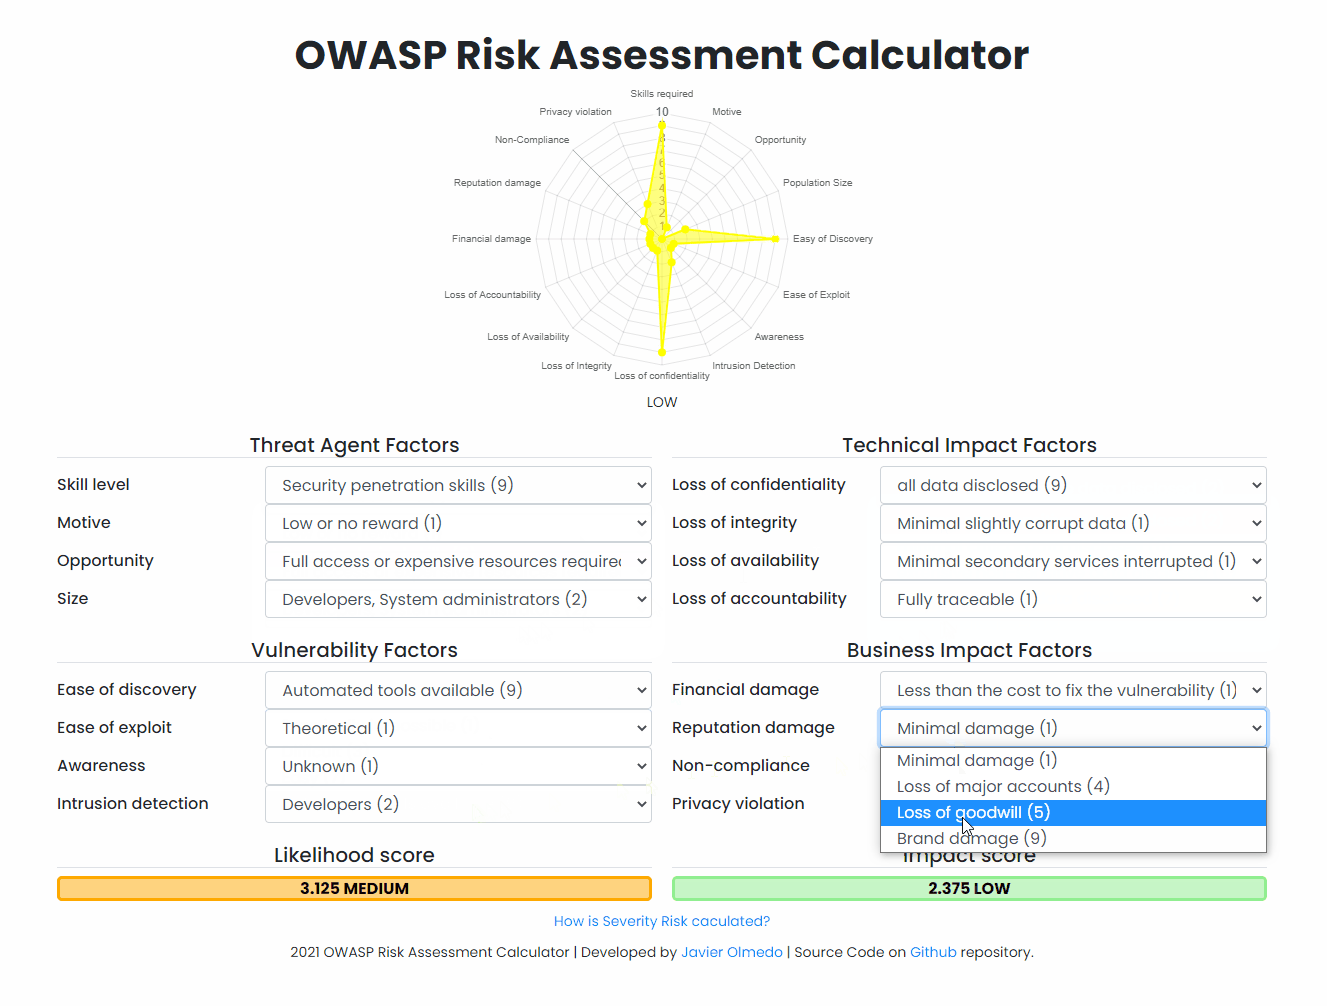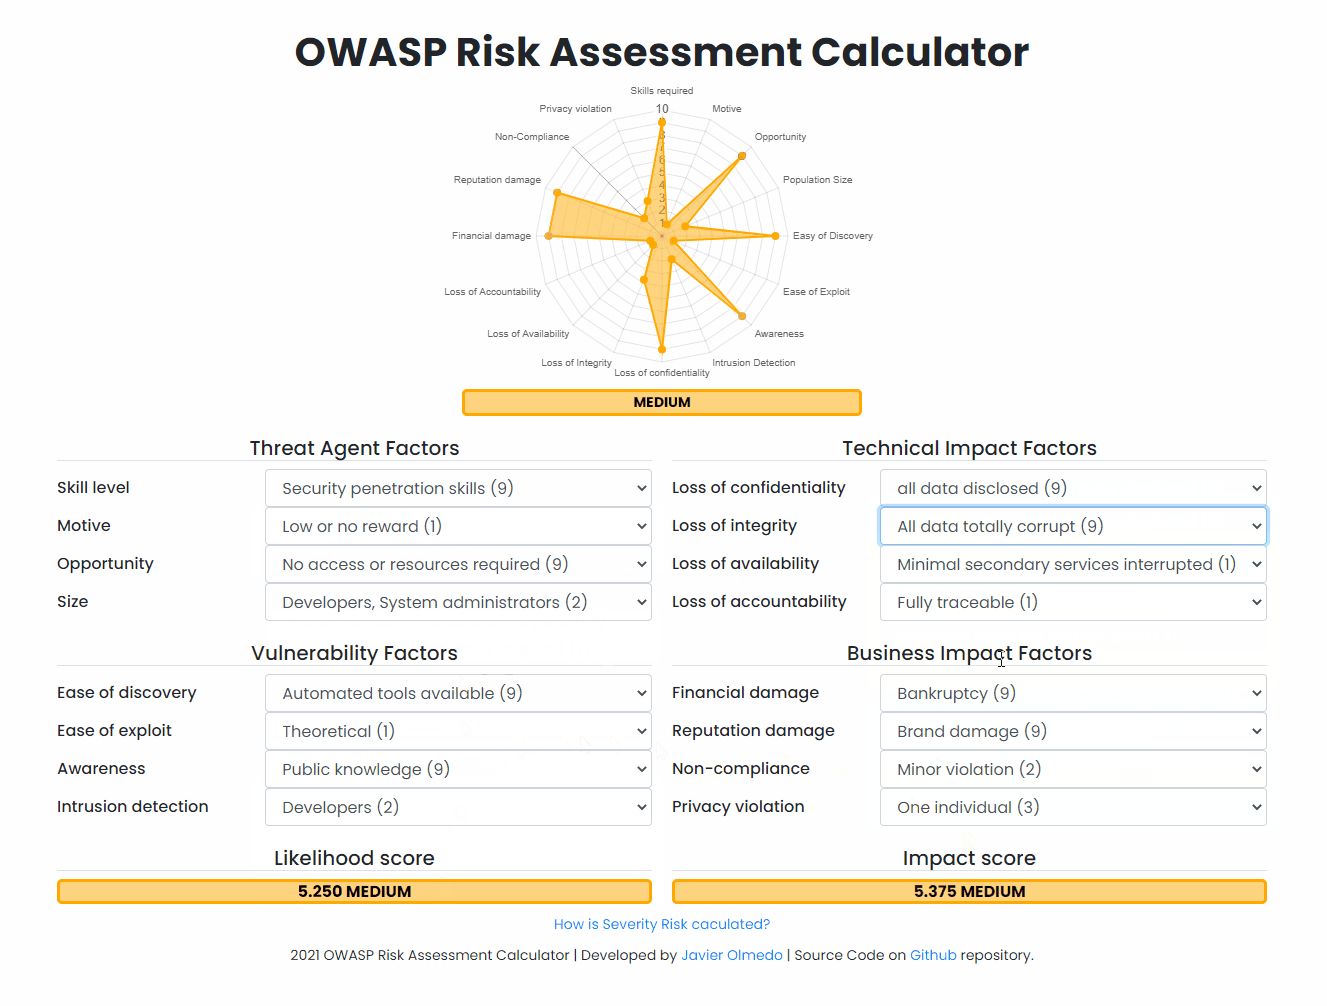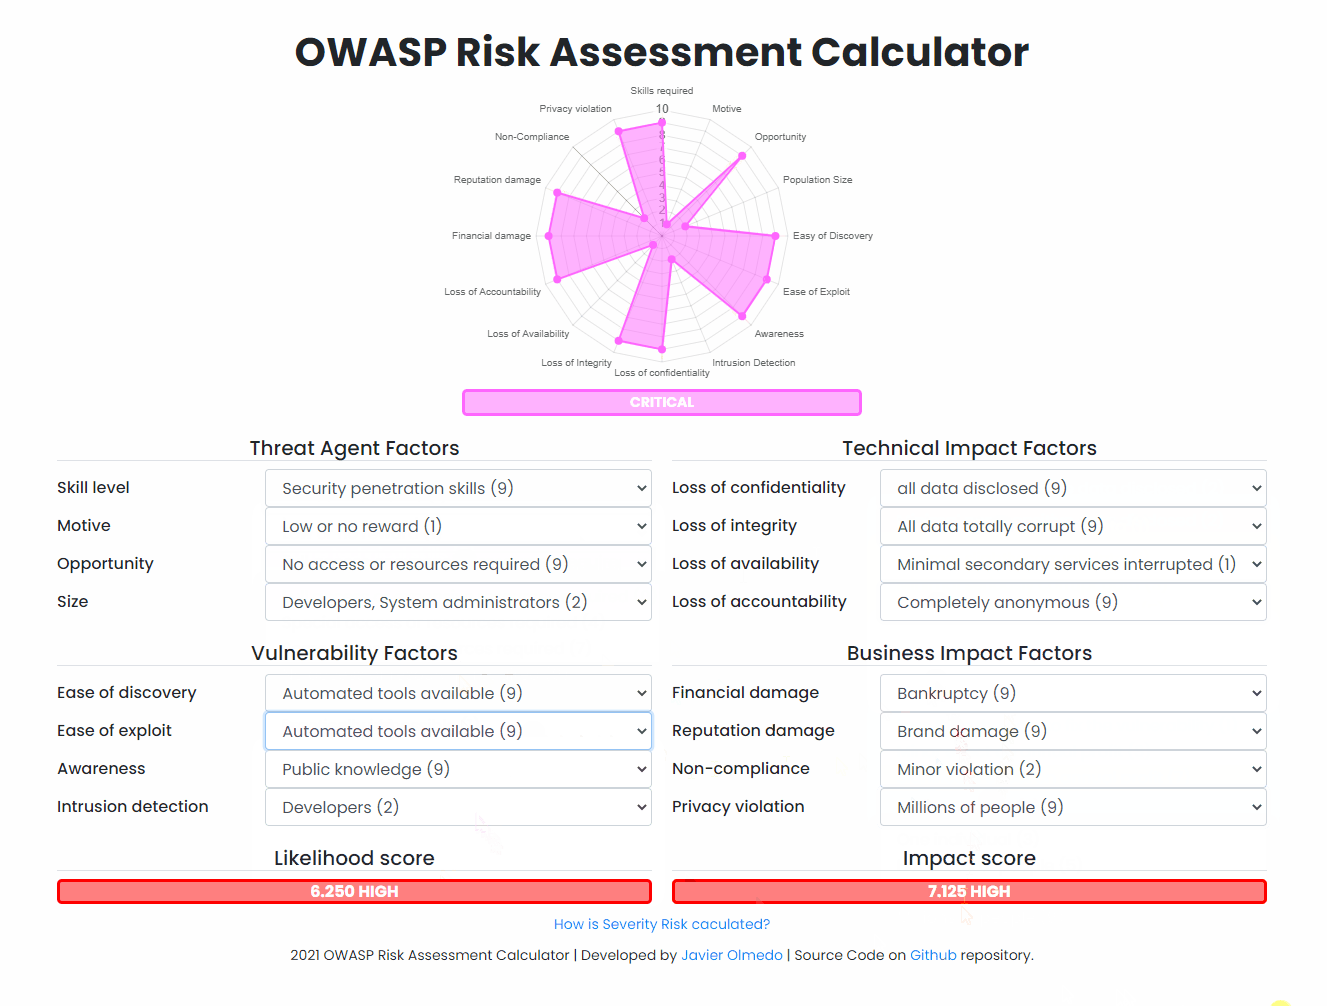 javierolmedo/owasp-calculator
🧮 OWASP जोखिम आकलन पर आधारित वेब भेद्यताओं के जोखिम का आकलन करने के लिए एक ऑनलाइन कैलकुलेटर
 xoreaxeaxeax/schrodingers-toctou
कंपाइलर-निर्मित मेमोरी लोड का पता लगाएं जो सुरक्षित C को TOCTOU कमजोरियों में बदल देते हैं। इसमें स्वचालित सोर्स ऑडिट, Unicorn-आधारित बाइनरी…

 nccgroup/goatcasino
यह एक जानबूझकर कमजोर बनाया गया स्मार्ट कॉन्ट्रैक्ट truffle deployment है, जिसका उद्देश्य स्मार्ट कॉन्ट्रैक्ट सुरक्षा में रुचि रखने वालों को एक…
 aloshdenny/reverse-synthid-text
पाठ के लिए SynthID की रिवर्स इंजीनियरिंग
 doyensec/csptplayground
CSPTPlayground एक ओपन-सोर्स प्लेग्राउंड है जो क्लाइंट-साइड पाथ ट्रैवर्सल (CSPT) को खोजने और उसका शोषण करने के लिए है।
 movemaverick/move-vulnerability-database
Move भेद्यता डेटाबेस
 mistymntncop/cve-2023-3079
CVE-2023-3079 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Chrome V8 टाइप कन्फ्यूजन भेद्यता है, जिसमें क्यूरेटेड राइटअप और रूट कॉज़ विश्लेषण संसाधन शामिल…
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — PHP session.upload_progress प्री-ऑथ RCE। एक्सप्लॉइट रिसर्च: रिमोट ASLR चेन, PoC और पैच विश्लेषण।

 pbnj/infosec-interview-questions
🗒️ सूचना सुरक्षा भूमिकाओं के लिए साक्षात्कार प्रश्नों का एक [निर्माणाधीन] संग्रह
 huntandhackett/concealed_code_execution
Windows पर कोड निष्पादन छिपाने पर आधारित हमला तकनीकों का वर्णन करने वाले उपकरण और तकनीकी लेख








