
 #1
CTF और चयनित शैक्षिक संसाधनों सहित साइबर सुरक्षा शोध, सामग्री, लैब और सीखने के मार्ग।
Kitploit अनुशंसित

 projectdiscovery/nuclei-templates-labs
सुरक्षा परीक्षण और सीखने के लिए तैयार-उपयोग Nuclei टेम्पलेट्स के साथ युग्मित कमजोर वातावरण! 🚀
 asaotomo/hx0-hawkeye
एक हल्का ब्राउज़र एक्सटेंशन जो ट्रैफ़िक कैप्चर और सुरक्षा विश्लेषण के लिए है, जिसमें ब्राउज़र साइडबार से ही कैप्चर, इंटरसेप्ट, संशोधन, रीप्ले,…
 naksyn/processstomping
ProcessOverwriting का एक प्रकार जो किसी निष्पादन योग्य के अनुभाग पर शेलकोड निष्पादित करने के लिए है।
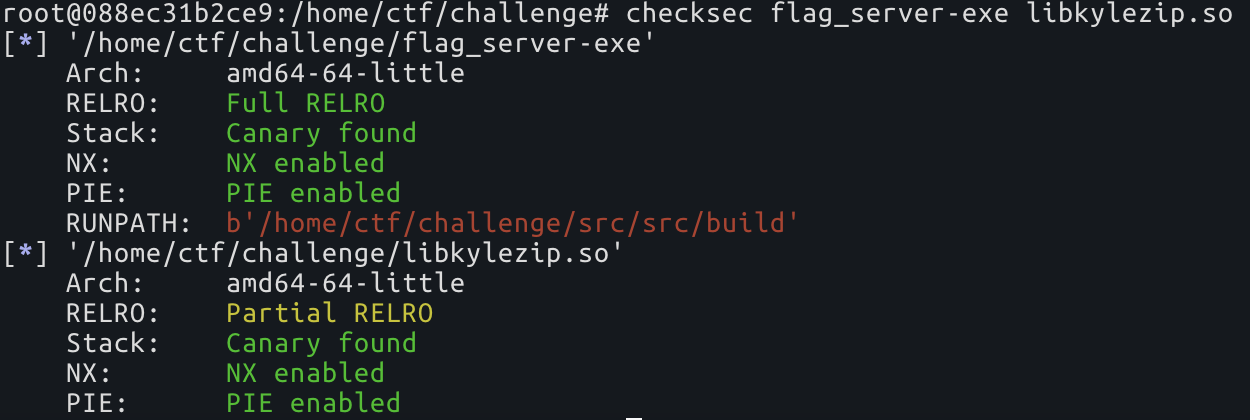 nick0ve/how-to-bypass-aslr-on-linux-x86_64
ASLR बाईपास बिना infoleak के
 spectrixdev/diy_whisperpair
Google Fast Pair का उपयोग करके ब्लूटूथ एक्सेसरीज़ को हाईजैक करना: WhisperPair CVE-2025-36911 संदर्भ कार्यान्वयन और भेद्यता सत्यापन टूलकिट
 sepehrdaddev/hashcobra
HashCobra हैश क्रैकिंग टूल।
 payatu/cve-2015-6086
CVE-2015-6086 के लिए PoC
 gobysec/weblogic
वेबलॉजिक भेद्यता अन्वेषण: शुरुआत से विशेषज्ञ तक।
 jm00nj/phantom-evasion-loader
x64 असेंबली इंजेक्शन इंजन जो EDR/XDR और कर्नेल मॉनिटर को बायपास करने के लिए SROP और जीरो-कॉपी इंजेक्शन का उपयोग करता है। न्यूनतम डिटेक्शन सतह के साथ…
 bjrjk/cve-2022-4262
CVE-2022-4262 का पूर्ण श्रृंखला विश्लेषण, V8 में एक गैर-तुच्छ फीडबैक स्लॉट प्रकार भ्रम।
 k0keoyo/my_vulnerabilities
लेखक द्वारा रिपोर्ट की गई भेद्यताओं के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स का संग्रह, जो शोषण तकनीकों और भेद्यता विश्लेषण को प्रदर्शित करता है।
 bi7s/cves
सामान्य भेद्यताएँ और एक्सपोज़र (CVEs) से संबंधित डेटा और टूल्स युक्त रिपॉजिटरी, जो भेद्यता विश्लेषण और थ्रेट इंटेलिजेंस के लिए है।
 pathtofile/pplrunner
Windows पर सुरक्षा अनुसंधान के लिए एक ELAM ड्राइवर और सेवा बनाता है जो एक हस्ताक्षरित चाइल्ड प्रोसेस को Anti-Malware Protected Process-Light (PPL) के…
 cado-security/dfir_resources_revil_kaseya
REvil Ransomware Kaseya Supply Chain Attack का जवाब देने वाले DFIR पेशेवरों के लिए संसाधन
 elastic/labs-releases
Elastic Security Labs रिलीज़
 fortra/cve-2024-30051
CVE-2024-30051 के लिए विस्तृत तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows DWM Core Library में हीप-आधारित बफर ओवरफ्लो है, जो…
 owasp/owasp-scs
OWASP स्मार्ट कॉन्ट्रैक्ट सुरक्षा (SCS) परियोजना
 octoberfest7/beatrev
मैलवेयर विश्लेषकों को निराश/हराने के लिए POC








