#1

 rizemon/exploit-writing-for-oswe
एक्सप्लॉइट स्क्रिप्ट लिखने के टिप्स (तेज़ी से!)
 whgojp/javaseclab
जावा भेद्यता प्रयोगशाला जिसमें भेद्य और ठीक किया गया कोड, आक्रमण परिदृश्य, स्रोत/सिंक ऑडिट नोट्स, और सुरक्षा प्रशिक्षण एवं टूल मूल्यांकन के लिए…
 cybercx-sta/purpleops
एक ओपन-सोर्स सेल्फ-होस्टेड पर्पल टीम प्रबंधन वेब एप्लिकेशन।
 doctorwebltd/malware-iocs
Doctor Web की मैलवेयर जाँचों से संकलित Indicators of Compromise (IOCs), जो थ्रेट इंटेलिजेंस, डिटेक्शन इंजीनियरिंग और इंसिडेंट रिस्पॉन्स उपयोग के लिए…
 trailofbits/trailmark
Build and query a graph database representation of source code
 francozappa/bluffs
ब्लूटूथ सत्र स्थापना को फ़ॉरवर्ड और फ़्यूचर सीक्रेसी हमलों के विरुद्ध परीक्षण करने के लिए टूलकिट, जिसमें फ़र्मवेयर पैचिंग, PCAP विश्लेषण और स्वचालित…
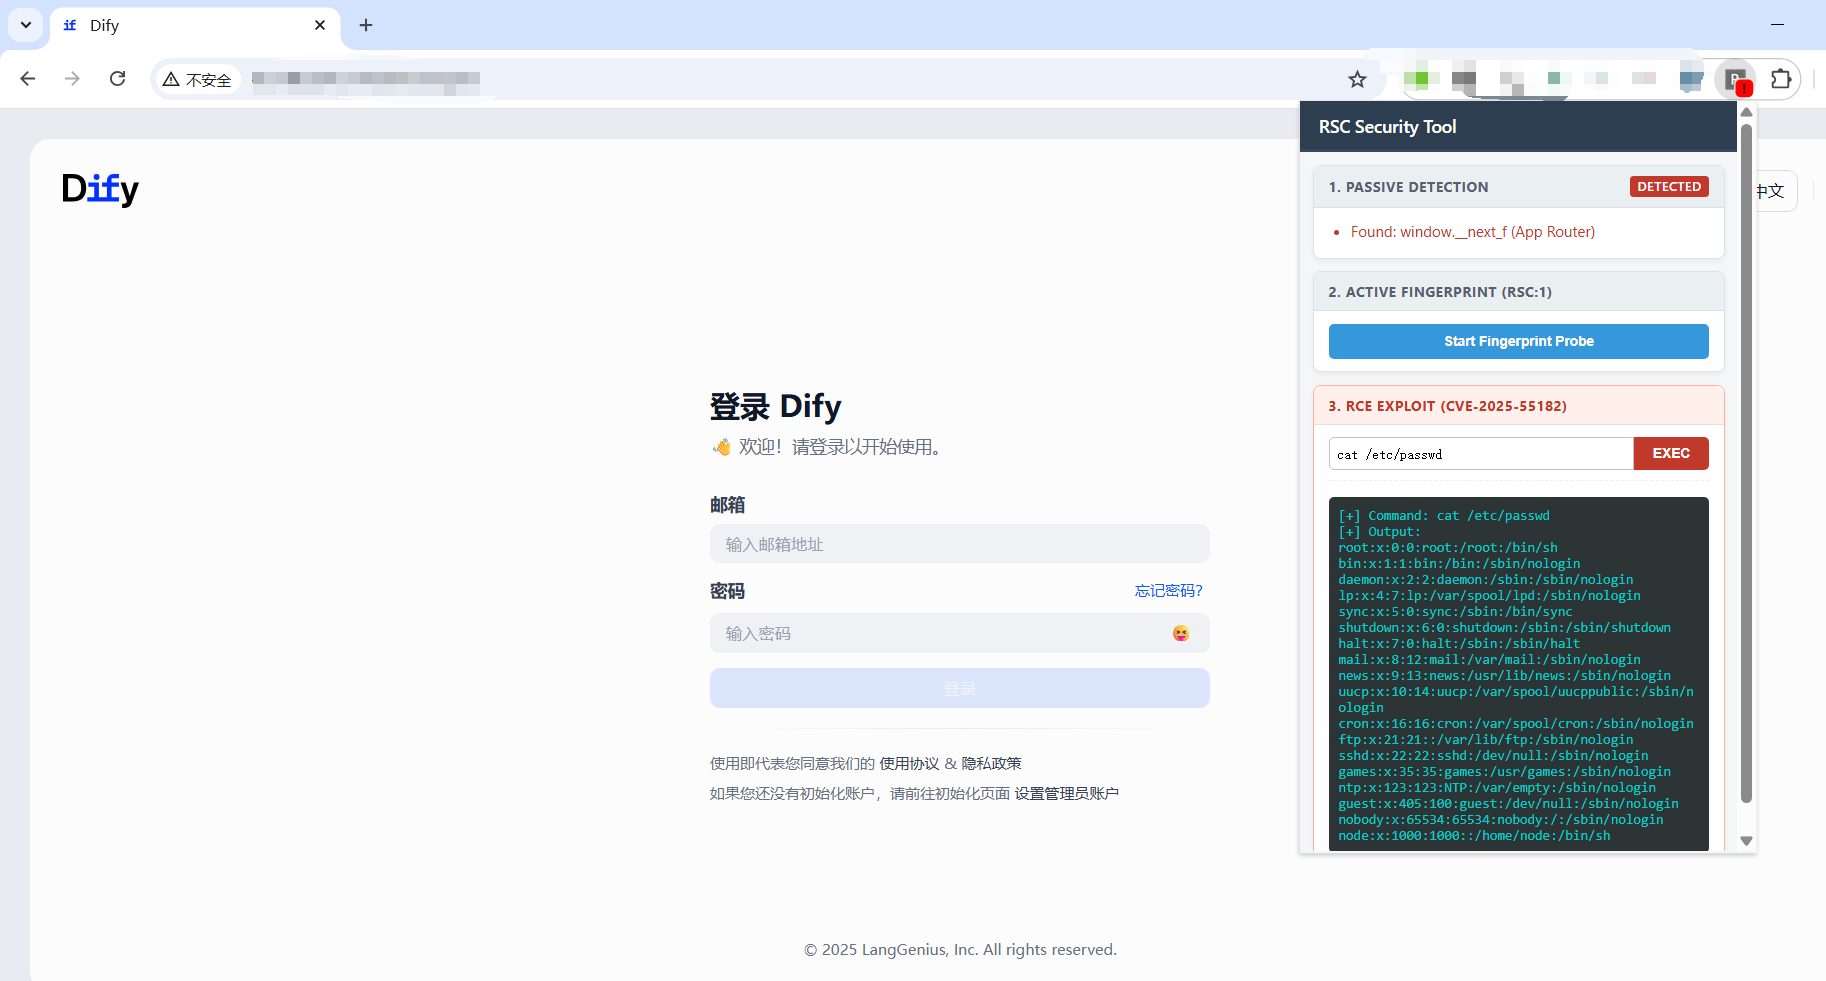 mrknow001/rsc_detector
RSC फ़िंगरप्रिंटिंग और React कंपोनेंट भेद्यता CVE-2025-55182 के शोषण का समर्थन करता है।
 misp/misp-taxonomies
MISP वर्गिकी प्रणाली में उपयोग की जाने वाली वर्गिकी, जिनका उपयोग अन्य सूचना साझाकरण उपकरणों द्वारा भी किया जा सकता है।
 brannondorsey/dns-rebind-toolkit
DNS रीबाइंडिंग हमले बनाने के लिए एक फ्रंट-एंड जावास्क्रिप्ट टूलकिट।
 waf-bypass-maker/waf-community-bypasses
समुदाय-स्रोतित वेब एप्लिकेशन फ़ायरवॉल (WAF) बायपास पेलोड का चयनित CSV संग्रह, जो WAF सुरक्षाओं के परीक्षण और सत्यापन के लिए उपयोगी है।
 francisck/danderspritz_lab
2 कमांड में एक पूर्ण कार्यात्मक DanderSpritz लैब
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 francescostabile/numasec
एक AI सुरक्षा एजेंट जो आपके टर्मिनल में चलता है, अधिकृत AppSec, pentest, OSINT, और CTF वर्कफ़्लो के लिए स्थानीय टूल, रनबुक और एजेंटों का…
 zerkereod/krakenhashes
वितरित पासवर्ड क्रैकिंग प्लेटफॉर्म जो हाई-स्पीड हैश रिकवरी के लिए Hashcat के माध्यम से GPU/CPU एजेंटों का समन्वय करता है, जिसमें पेनिट्रेशन टेस्टर्स…
 harendra-shakya/smart-contract-attack-vectors
स्मार्ट कॉन्ट्रैक्ट हमले के वैक्टरों की एक क्यूरेटेड सूची
 edr4/xss-bypass-filters
क्यूरेटेड XSS payload संग्रह और filter-bypass चीट शीट: WAF-विशिष्ट एवेज़न, JS/HTML इंजेक्शन वेक्टर, एन्कोडिंग ट्रिक्स, DOMPurify और Markdown बायपास।
 r-s0n/ars0n-framework
मॉड्यूलर बग बाउंटी हंटिंग फ्रेमवर्क जो शैक्षिक फोकस के साथ रिकॉनिसेंस, सबडोमेन एन्यूमरेशन और वल्नरेबिलिटी स्कैनिंग को स्वचालित करता है, ताकि…