
 #2
अपने कार्यों और प्रभाव को समझने के लिए अलग-अलग वातावरण में मालवेयर व्यवहार का निरीक्षण करने के उपकरण।
Kitploit अनुशंसित

 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 rurik/noriben
Python-आधारित मैलवेयर विश्लेषण सैंडबॉक्स जो Sysinternals Procmon के साथ एकीकृत होता है ताकि YARA स्कैनिंग और IOC निर्माण के साथ स्वचालित रूप से…
 cert-polska/drakvuf-sandbox
एजेंटलेस गेस्ट इंट्रोस्पेक्शन, वेब-आधारित परिणाम अन्वेषण और उत्पादन तैनाती के लिए निर्देशित इंस्टॉलर से सुसज्जित स्वचालित हाइपरवाइज़र-स्तरीय मैलवेयर…
 jonathansalwan/vmprotect-devirtualization
VMProtect सॉफ्टवेयर सुरक्षा के साथ खेलना। प्रतीकात्मक निष्पादन और LLVM का उपयोग करके शुद्ध फलनों का स्वचालित डीओबफस्केशन।
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
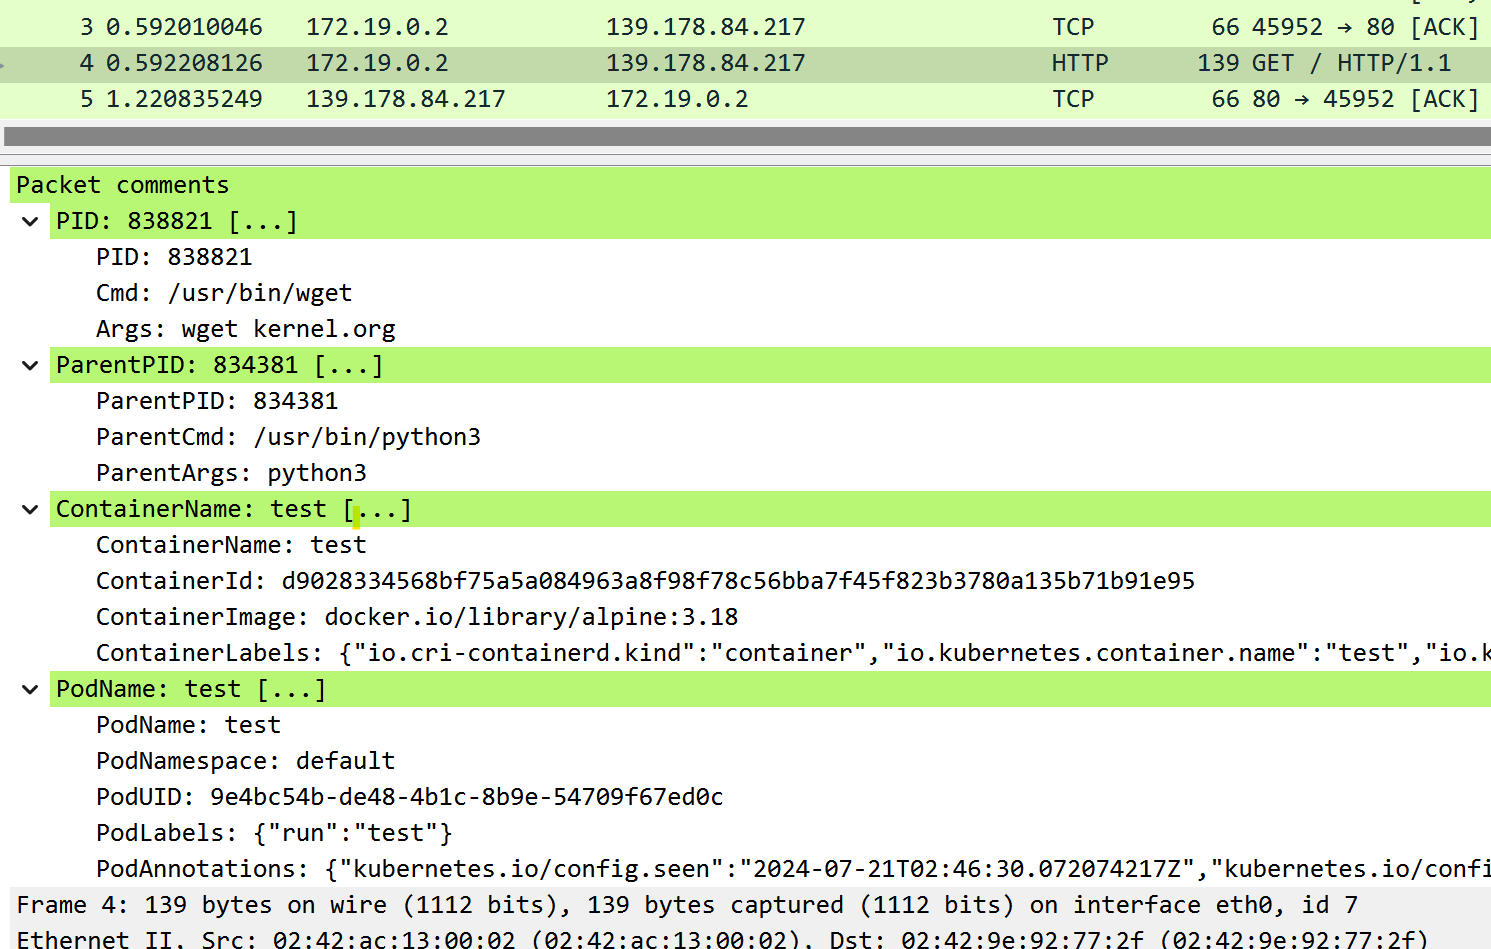 mozillazg/ptcpdump
eBPF-आधारित पैकेट विश्लेषक जो स्वचालित प्रक्रिया, कंटेनर और Kubernetes पॉड मेटाडेटा एनोटेशन के साथ नेटवर्क ट्रैफ़िक को कैप्चर करता है, tcpdump-संगत…
 igio90/dwarf
पूरी सुविधाओं वाला एकाधिक आर्किटेक्चर/OS डीबगर जो PyQt5 और frida पर आधारित है।
 withsecurelabs/python-exe-unpacker
EXE फ़ाइलों को अनपैक और डीकंपाइल करने के लिए एक सहायक स्क्रिप्ट, जो python कोड से संकलित की गई हैं।
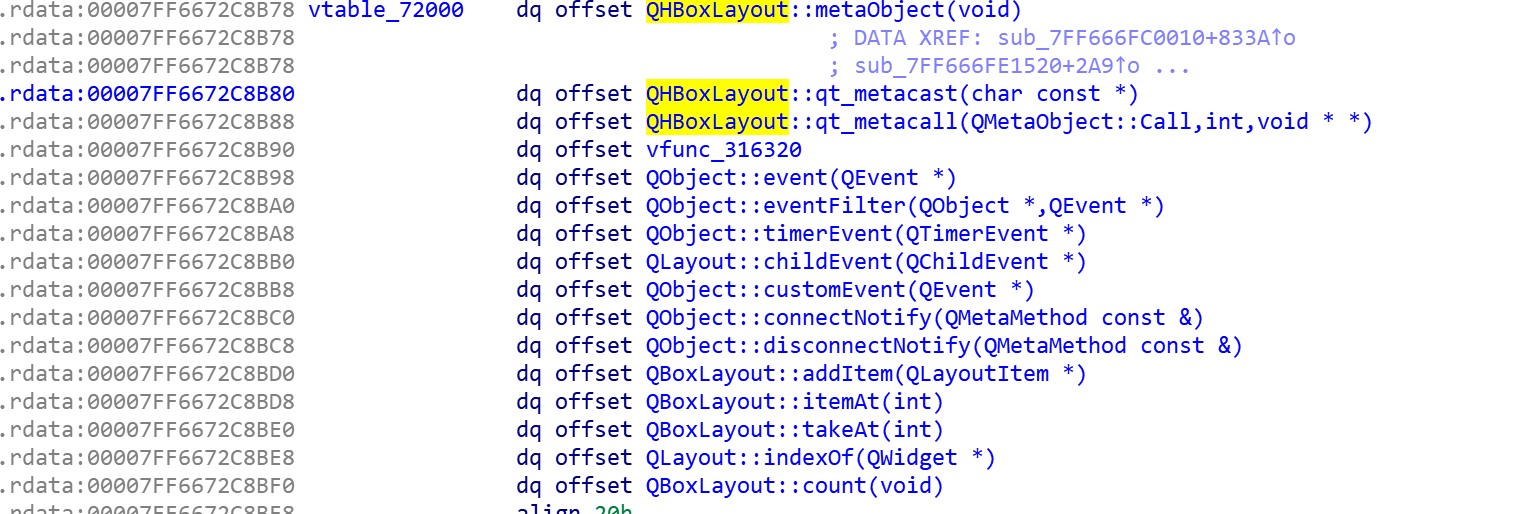 0xgalz/virtuailor
IDA Pro में स्वचालित C++ वर्चुअल टेबल बनाने का IDAPython उपकरण
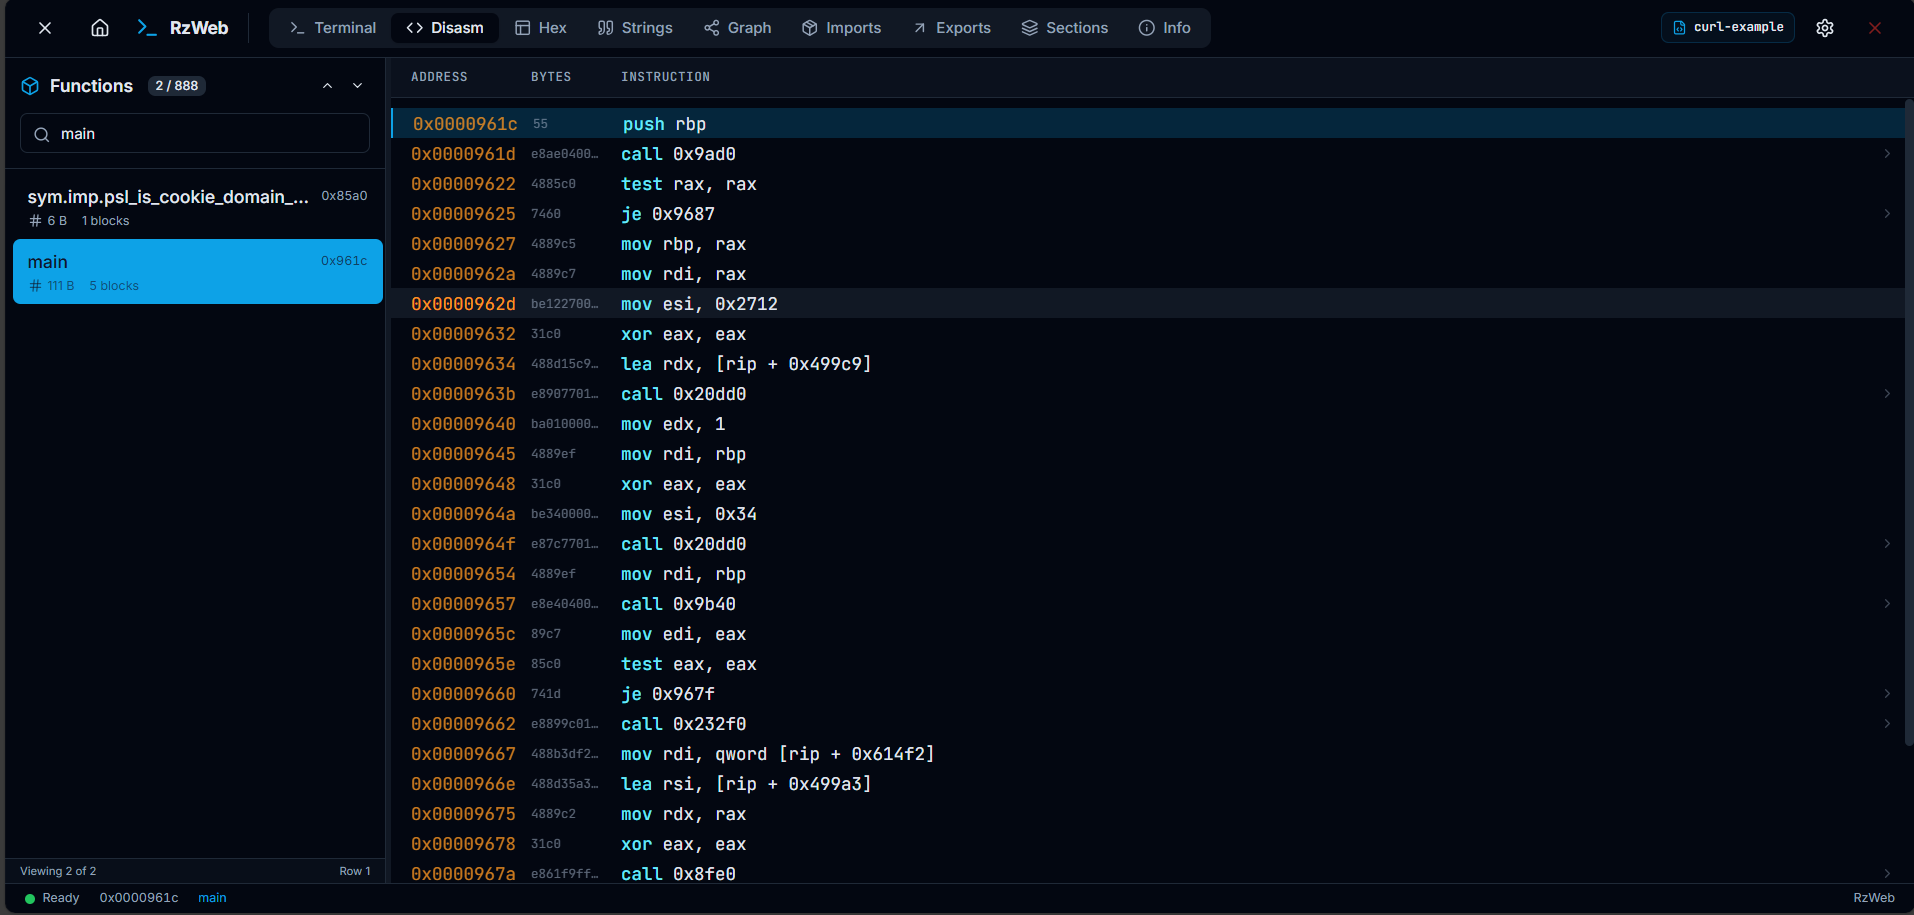 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 hasherezade/tiny_tracer
Intel Pin-आधारित ट्रेसर जो API कॉल, सिस्कॉल और निर्देशों को ट्रैक करता है, एंटी-डीबग एवेज़न के साथ, पैक्ड बाइनरीज़ के मैलवेयर विश्लेषण और रिवर्स…
 darthton/hyperbone
Windows x64 के लिए न्यूनतम VT-x हाइपरवाइज़र जो syscall, MSR, IDT, और kernel inline hooks के साथ-साथ EPT-आधारित पेज प्रतिस्थापन और TLB विभाजन प्रदान…
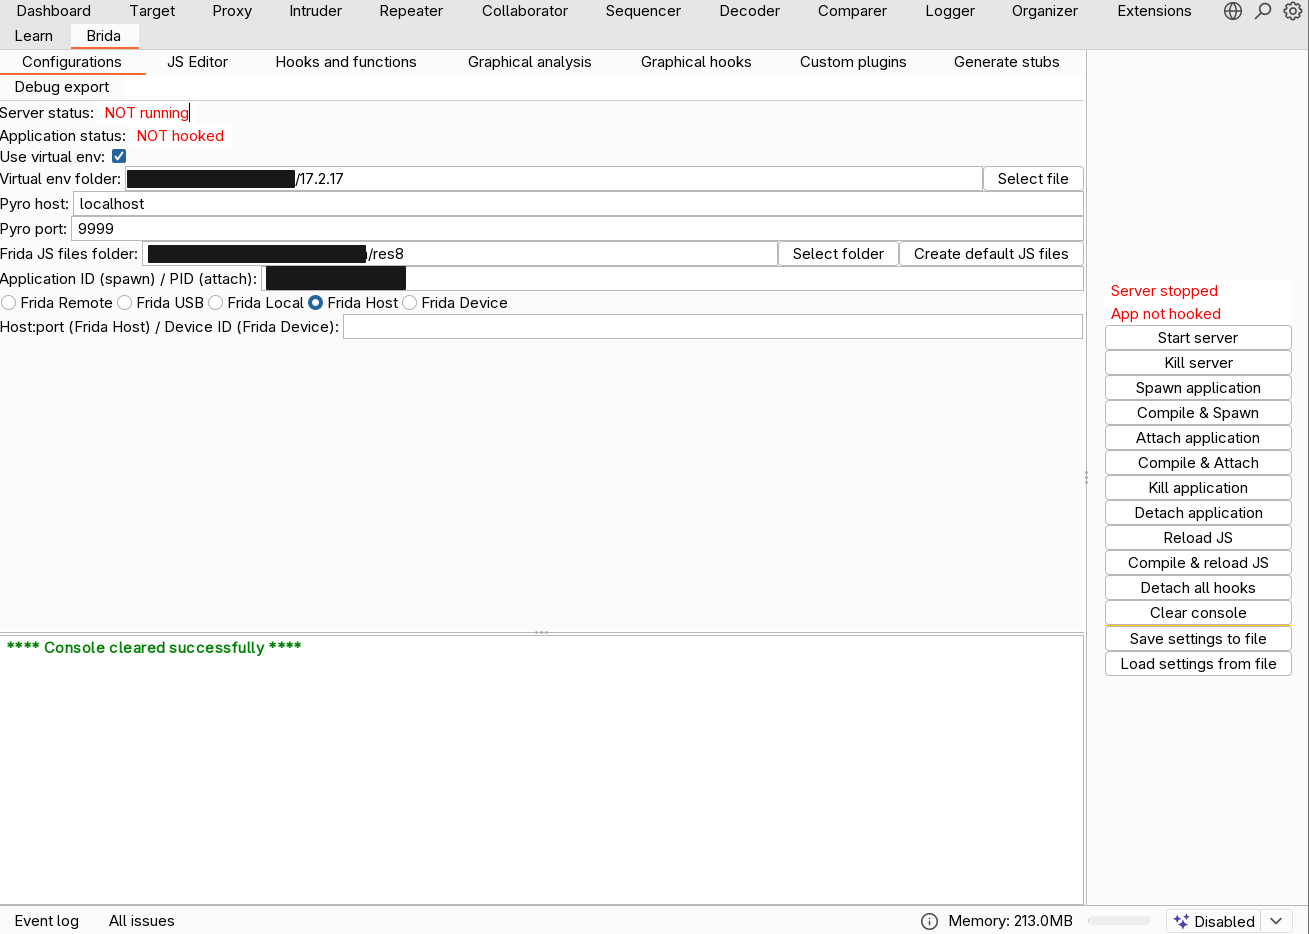 federicodotta/brida
बर्प सूट और फ्रिडा के बीच नया पुल!
 honeynet/apkinspector
APKinspector विश्लेषकों के लिए एंड्रॉइड अनुप्रयोगों का विश्लेषण करने हेतु एक शक्तिशाली GUI उपकरण है।
 openrce/sulley
एक शुद्ध-पायथन पूर्णतः स्वचालित और बिना पर्यवेक्षण वाला फ़ज़िंग फ्रेमवर्क।
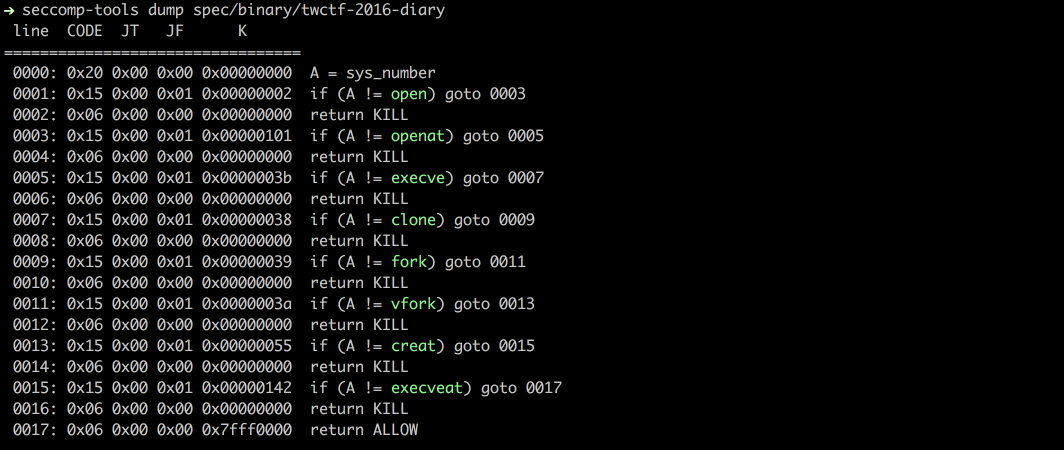 david942j/seccomp-tools
सेकॉम्प विश्लेषण के लिए शक्तिशाली उपकरण प्रदान करें।
 lkimuk/reark
HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), और नेटिव PE/ELF/Mach-O बाइनरीज़ के लिए एक बुद्धिमान रिवर्स इंजीनियरिंग और AI-सहायित…
 mattifestation/powershellarsenal
रिवर्स इंजीनियरिंग के लिए समर्पित एक PowerShell मॉड्यूल








