
 #2
अपने कार्यों और प्रभाव को समझने के लिए अलग-अलग वातावरण में मालवेयर व्यवहार का निरीक्षण करने के उपकरण।
Kitploit अनुशंसित
 dynamorio/drmemory
विंडोज, लिनक्स, मैक और एंड्रॉइड के लिए मेमोरी डीबगर
 alexhude/uemu
Unicorn पर आधारित IDA के लिए छोटा प्यारा एमुलेटर प्लगइन।
 portswigger/http-request-smuggler
Burp Suite एक्सटेंशन HTTP request smuggling कमजोरियों की स्वचालित पहचान और शोषण के लिए, HTTP/1.1 और HTTP/2-downgrade desync हमलों का समर्थन करने…
 nowsecure/r2frida
Radare2 और Frida एक साथ बेहतर।
 knostic/openant
OpenAnt from Knostic is the leading open source LLM-based vulnerability discovery product, helping defenders proactively find verified security flaws…
 ax/apk.sh
एंड्रॉइड ऐप्स के रिवर्स इंजीनियरिंग को आसान बनाता है, APK को खींचने, डिकोड करने, पुनर्निर्माण करने और पैच करने जैसे दोहराए जाने वाले कार्यों को…

 gmh5225/awesome-llvm-security
LLVM सुरक्षा संसाधनों का चुनिंदा संग्रह, जिसमें बाइनरी लिफ्टिंग, कोड ऑबफस्केशन, स्टैटिक एनालिसिस, सिम्बोलिक एक्ज़ीक्यूशन, सैनिटाइज़र और…
 googleprojectzero/sandbox-attacksurface-analysis-tools
विंडोज सैंडबॉक्स में उजागर हमले की सतह का विश्लेषण करने के लिए उपकरणों का सेट।
 reversenseorg/dexcalibur
[आधिकारिक] Android रिवर्स इंजीनियरिंग टूल जो Frida का उपयोग करके डायनामिक इंस्ट्रुमेंटेशन ऑटोमेशन पर केंद्रित है। यह dex को डिसअसेंबल करता है,…
 gaasedelen/lighthouse
रिवर्स इंजीनियरों के लिए एक कवरेज एक्सप्लोरर
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 0vercl0k/wtf
वितरित, कोड-कवरेज निर्देशित स्नैपशॉट-आधारित फ़ज़र जो विंडोज और लिनक्स पर उपयोगकर्ता और कर्नेल-मोड लक्ष्यों के लिए है, जिसमें एमुलेटर और हाइपरवाइज़र…
 datadog/guarddog
🐍 🔍 GuardDog दुर्भावनापूर्ण PyPI और npm पैकेजों की पहचान करने के लिए एक CLI उपकरण है।
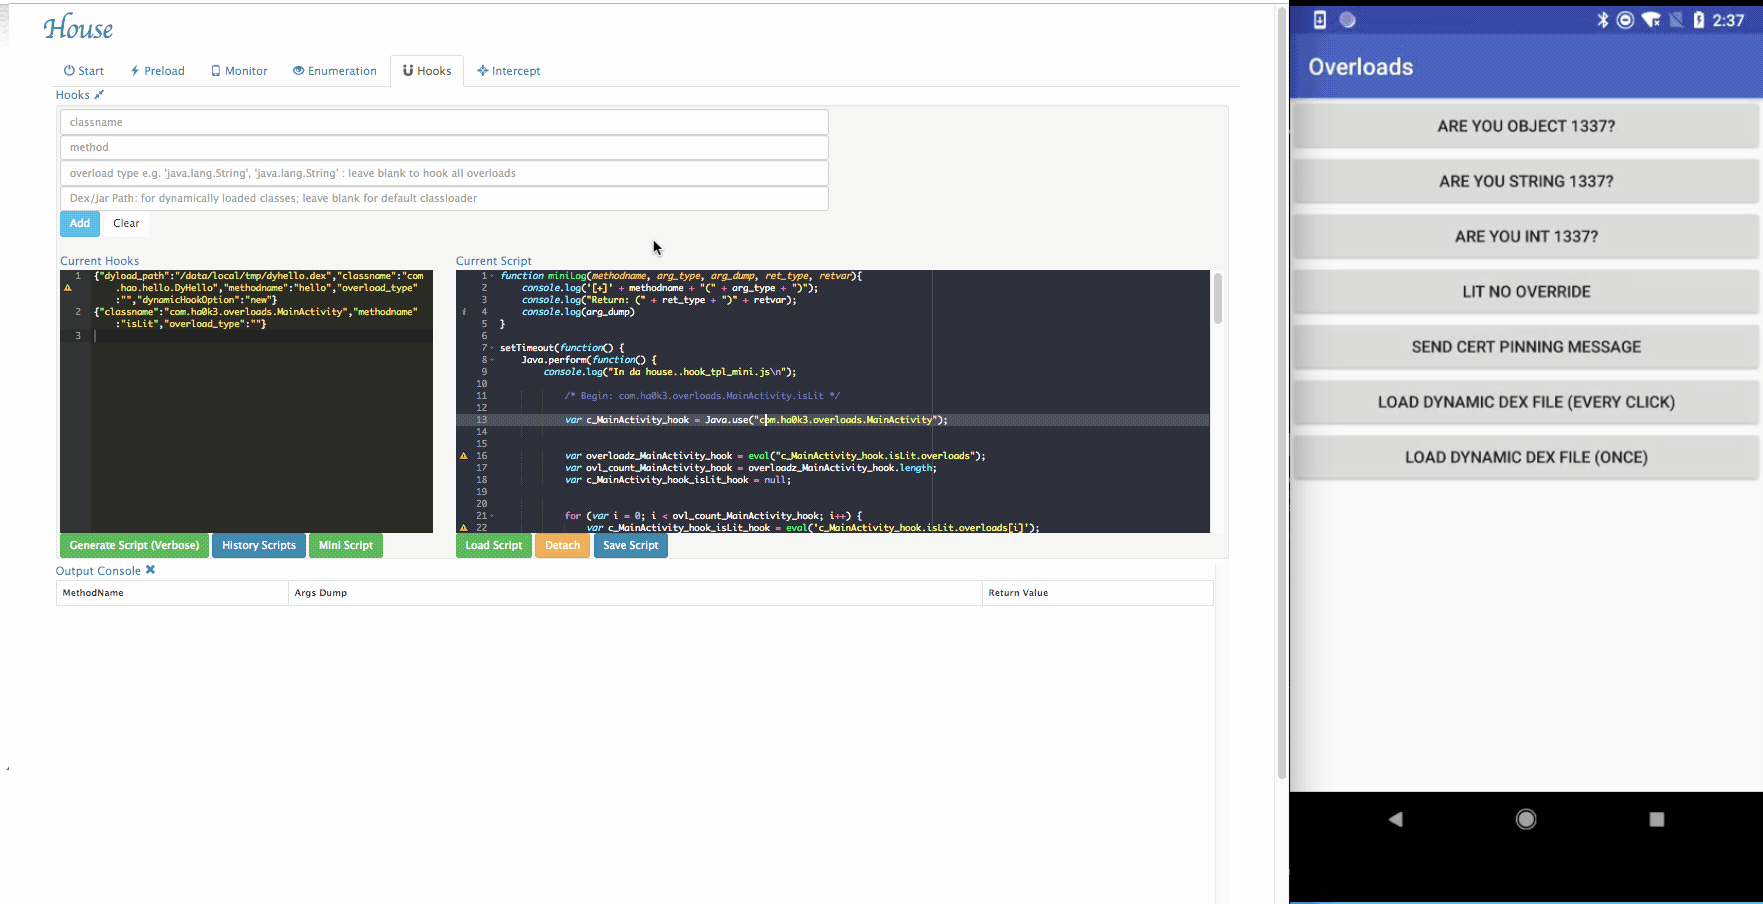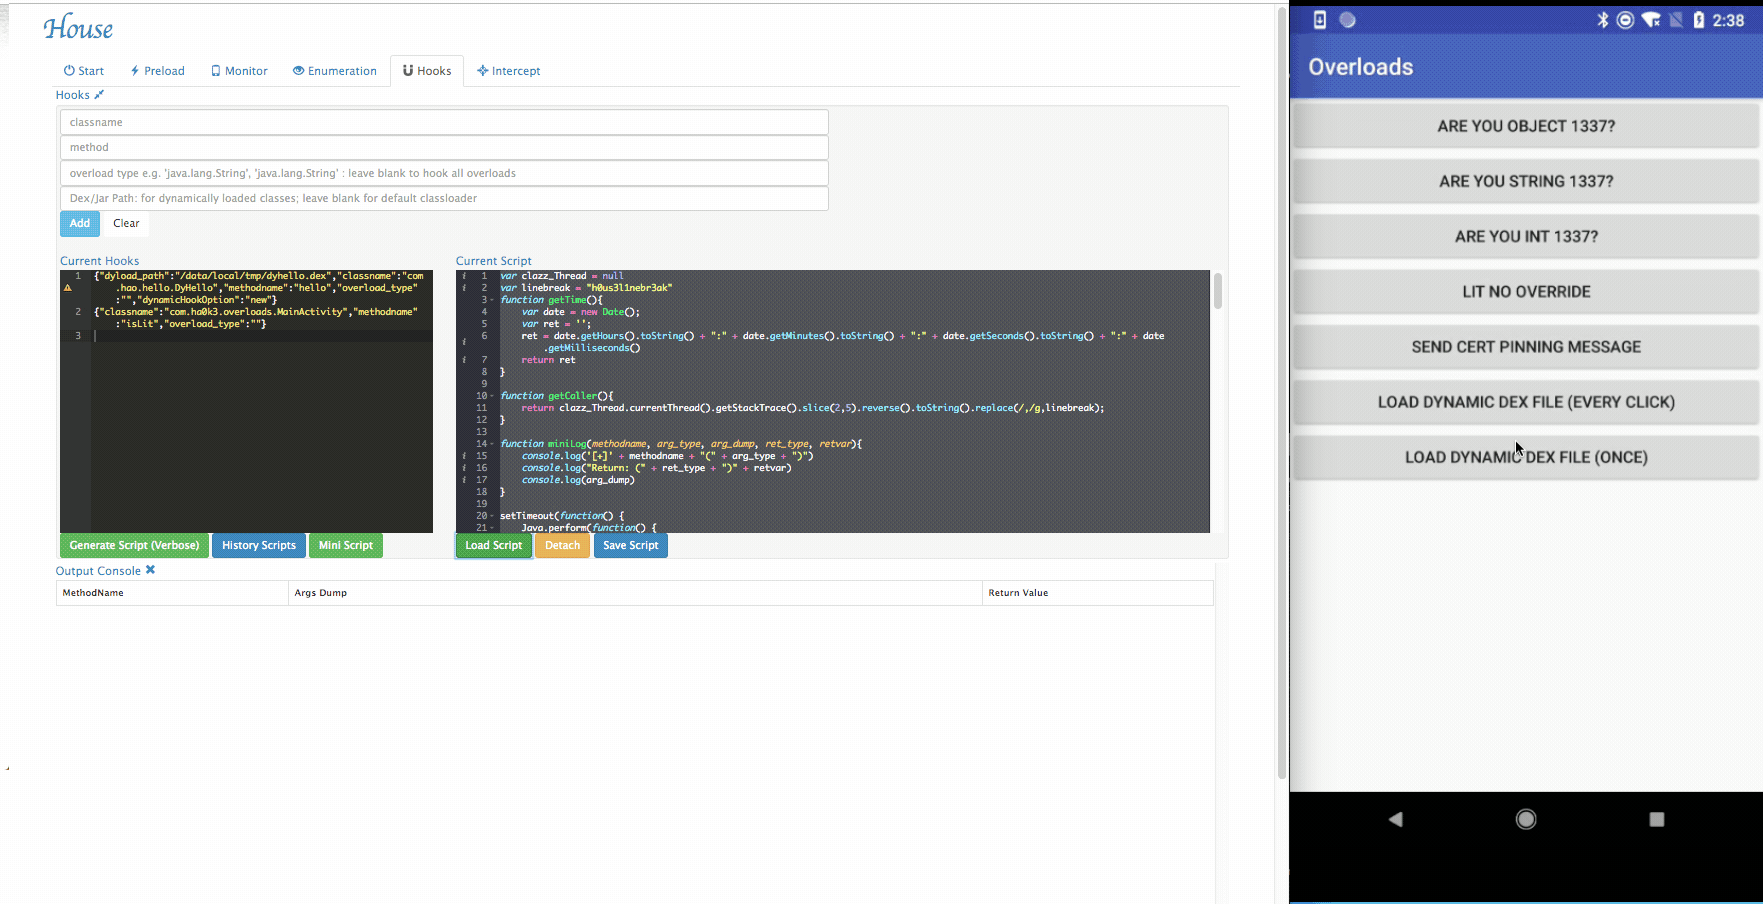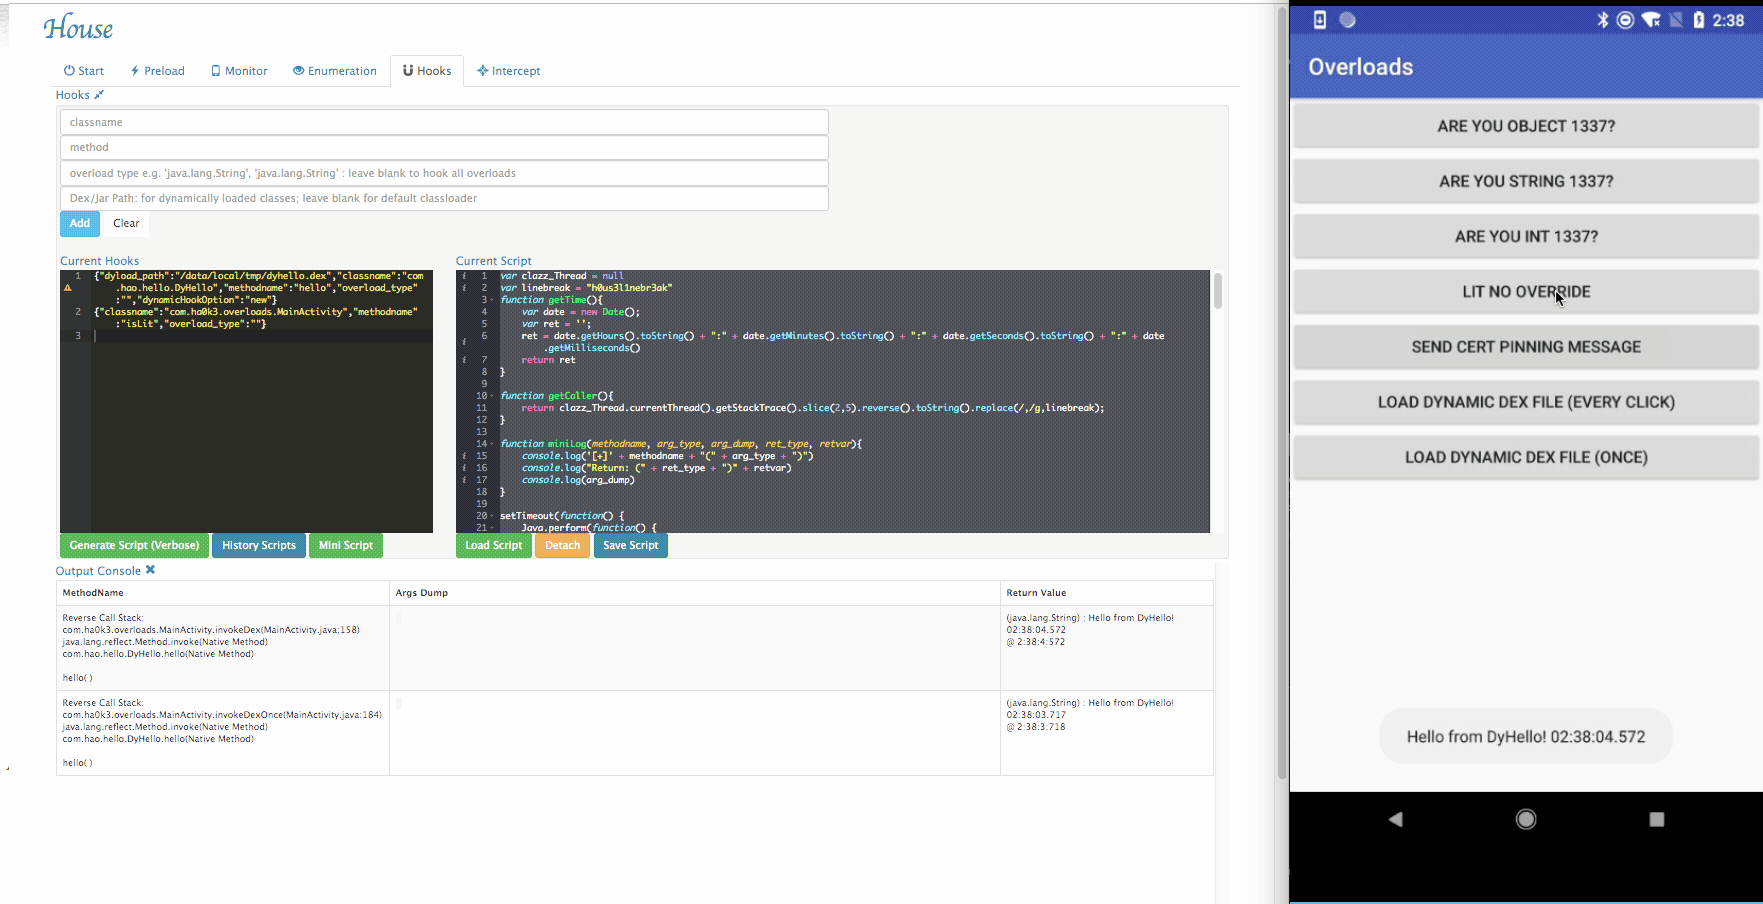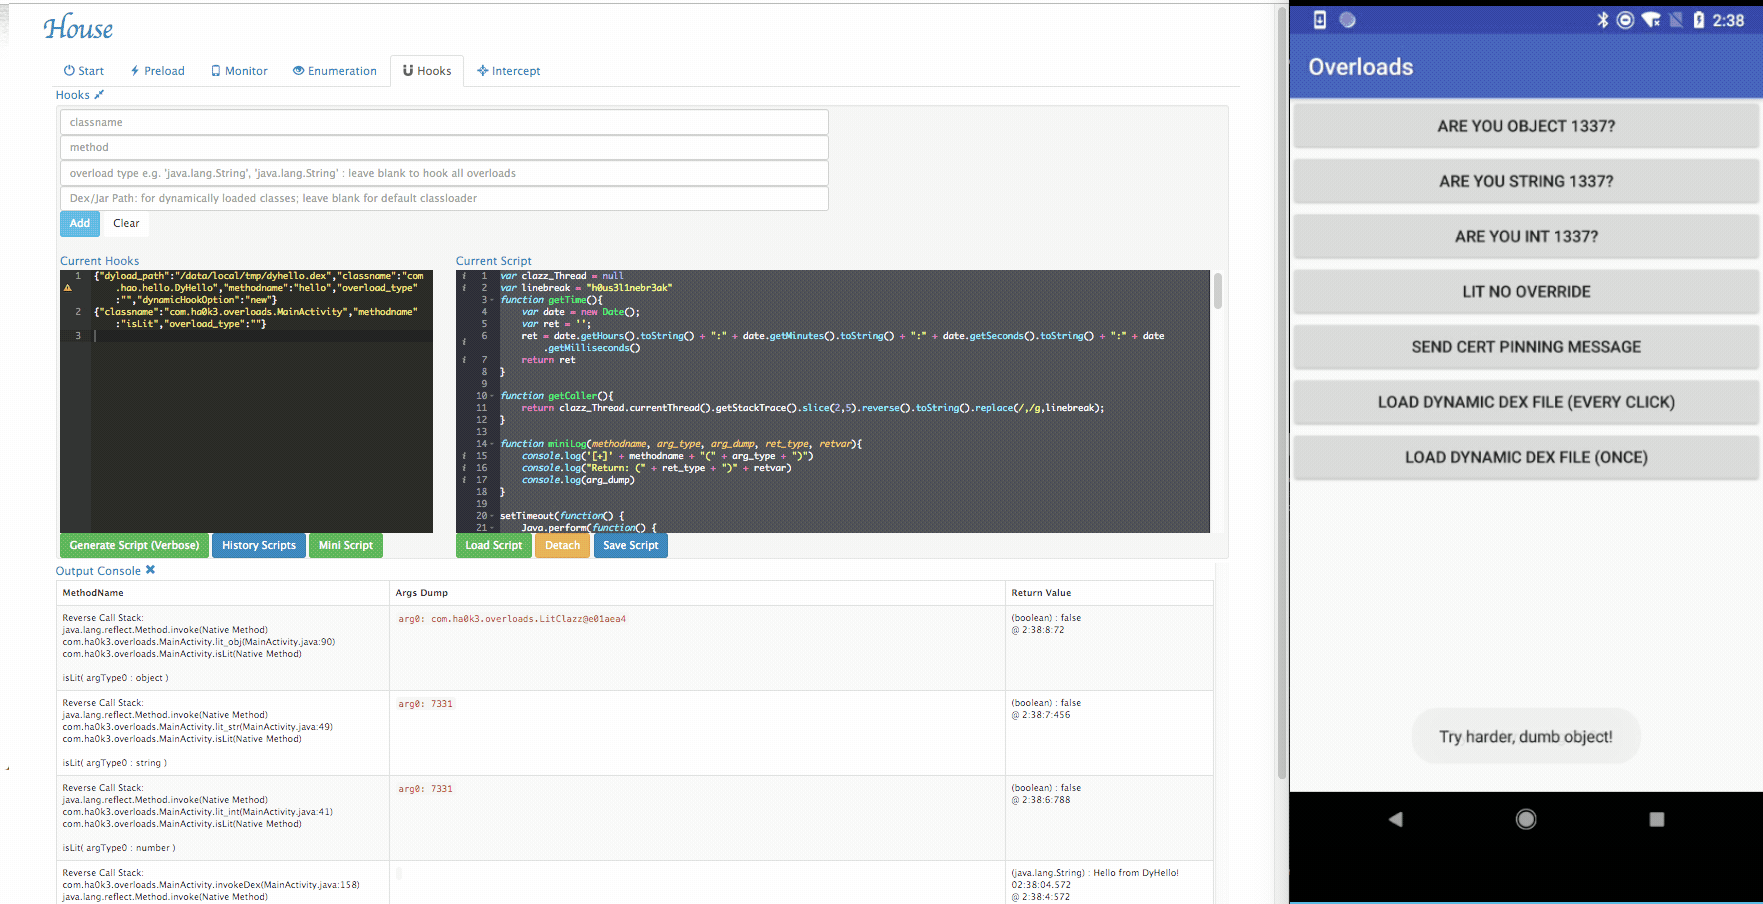 nccgroup/house
एक रनटाइम मोबाइल एप्लीकेशन विश्लेषण टूलकिट जिसमें वेब GUI है, जो Frida द्वारा संचालित है और Python में लिखा गया है।
 reclassnet/reclass.net
ReClass के .NET प्लेटफ़ॉर्म पर एक पोर्ट से अधिक।
 kevthehermit/ratdecoders
सामान्य रिमोट एक्सेस ट्रोजन के लिए पायथन डिकोडर
 bootleg/ret-sync
ret-sync एक प्लगइन्स का सेट है जो डिबगिंग सत्र (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) को IDA/Ghidra/Binary Ninja डिसअसेंबलरों के साथ सिंक्रोनाइज़ करने में…







