Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
dexcalibur — [आधिकारिक] Android रिवर्स इंजीनियरिंग टूल जो Frida का उपयोग करके डायनामिक इंस्ट्रुमेंटेशन ऑटोमेशन पर केंद्रित है। यह dex को डिसअसेंबल करता है, स्थैतिक रूप से इसका विश्लेषण करता है, हुक उत्पन्न करता है, रिफ्लेक्टेड मेथड्स खोजता है, इंटरसेप्ट किए गए डेटा को संग्रहीत करता है और उससे नई चीज़ें करता है। इसका उद्देश्य एक ऑल-इन-वन Android रिवर्स इंजीनियरिंग प्लेटफ़ॉर्म बनना है। | Kitploit
उपकरण/GitHubGitHub/reversenseorg/dexcalibur
एंड्रॉइड सुरक्षास्थैतिक विश्लेषणगतिशील विश्लेषण (सैंडबॉक्सिंग)रिवर्स इंजीनियरिंगडीबगर्सफज़िंगमोबाइल सुरक्षाबाइनरी विश्लेषण

विवरण

[आधिकारिक] Android रिवर्स इंजीनियरिंग टूल जो Frida का उपयोग करके डायनामिक इंस्ट्रुमेंटेशन ऑटोमेशन पर केंद्रित है। यह dex को डिसअसेंबल करता है, स्थैतिक रूप से इसका विश्लेषण करता है, हुक उत्पन्न करता है, रिफ्लेक्टेड मेथड्स खोजता है, इंटरसेप्ट किए गए डेटा को संग्रहीत करता है और उससे नई चीज़ें करता है। इसका उद्देश्य एक ऑल-इन-वन Android रिवर्स इंजीनियरिंग प्लेटफ़ॉर्म बनना है।


GitHub
reversenseorg/dexcalibur

dexcalibur

रिपॉजिटरी देखें
1.2k130591 महीना पहलेKitploit द्वारा समीक्षित
साझा करें

WiP : Moving to dexcalibur 2.0 | codename : Reversense

npm dependencies npm npm Docker Automated build Build Status Twitter Follow PRs Welcome Maintainability

Dexcalibur banner

Dexcalibur

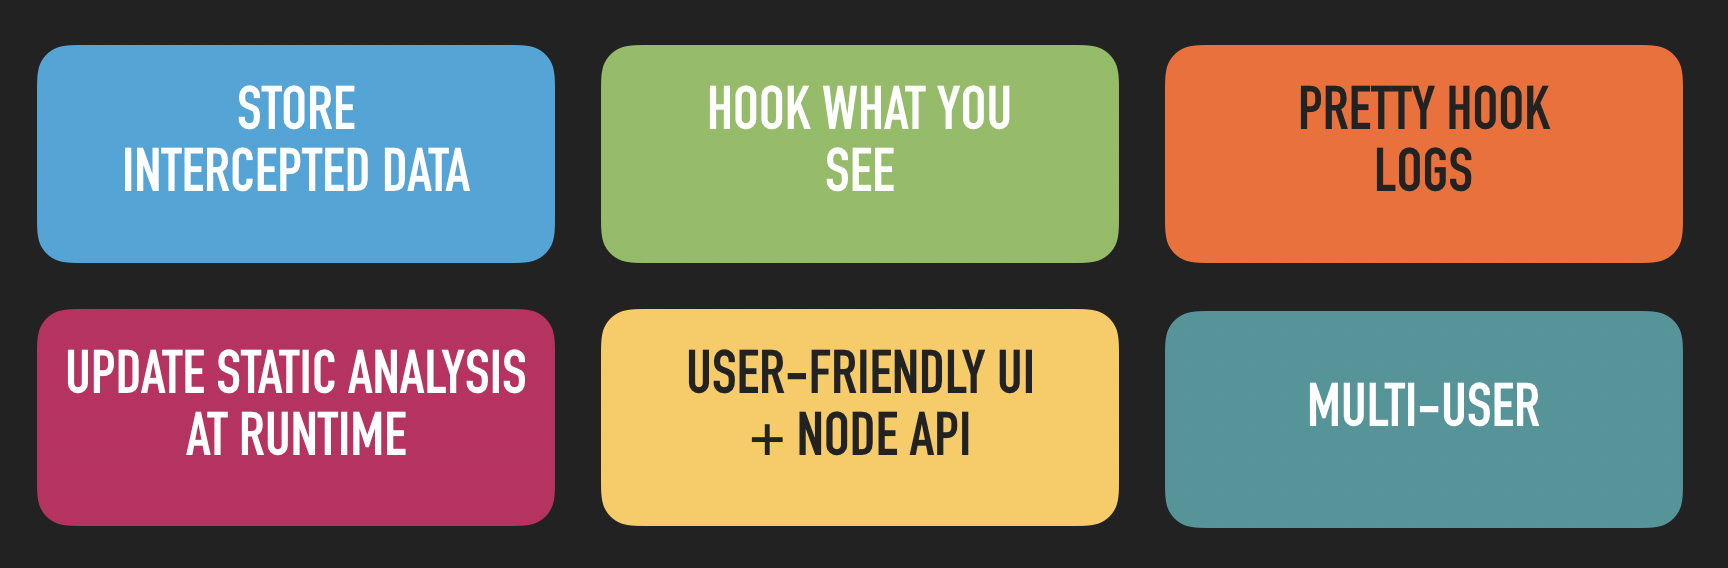
Dexcalibur एक Android रिवर्स इंजीनियरिंग प्लेटफ़ॉर्म है जो इंस्ट्रुमेंटेशन ऑटोमेशन पर केंद्रित है। इसकी विशेषता यह है कि यह स्टैटिक एनालिसिस ह्यूरिस्टिक्स को बेहतर बनाने के लिए डायनामिक एनालिसिस का उपयोग करता है। इसका उद्देश्य डायनामिक इंस्ट्रुमेंटेशन से संबंधित उबाऊ कार्यों को स्वचालित करना है, जैसे:

  • रनटाइम पर इंटरसेप्ट किए गए बाइटकोड को डीकंपाइल/डिसअसेंबल करना
  • हुक कोड लिखना और बहुत सारे हुक संदेशों को प्रबंधित करना
  • हुक करने के लिए दिलचस्प पैटर्न/चीजें खोजना
  • हुक द्वारा एकत्रित डेटा को संसाधित करना (dex फ़ाइल, आह्वान की गई विधि, क्लास लोडर, ...)
  • और भी बहुत कुछ ... लेकिन केवल इतना ही नहीं, क्योंकि Dexcalibur का अपना स्टैटिक एनालिसिस इंजन है और यह smali के आंशिक टुकड़े को निष्पादित करने में सक्षम है।

क्या आप कुछ साझा करना चाहते हैं या आपको कुछ मदद चाहिए? हमारे आधिकारिक चैट में शामिल हों:

Telegram - प्रतिक्रिया देने का सबसे तेज़ तरीका
https://discord.gg/Pfw7Kc3dS

आधिकारिक दस्तावेज़ीकरण यहाँ उपलब्ध है (वेबसाइट - कार्य प्रगति पर)।

नवीनतम समाचार यहाँ देखें: http://docs.dexcalibur.org/News.html

Dexcalibur डेमो वीडियो देखें: Demo: Less than 1 minute to hook 61 methods ? Not a problem. (youtube)

Dexcalibur को कैसे समर्थन दें?

योगदान करें!

संकोच न करें! योगदान देने के कई तरीके हैं:

  • किसी फिक्स या नई सुविधा से संबंधित पुल रिक्वेस्ट करें
  • एक इश्यू बनाएं ताकि मुझे टूल्स को पैच/शामिल करने में मदद मिले
  • UI विकसित करने में मेरी मदद करें
  • अपनी प्रतिक्रिया के साथ मुझे ईमेल भेजें
  • आदि ...

A. इंस्टॉलेशन

A.1 नई स्थापना

Install doc पर जाएं

वैकल्पिक: Docker का उपयोग करें

  • अपने होस्ट पर, adb (और उपयुक्त होने पर एक Android एमुलेटर) इंस्टॉल करें
  • docker-compose build android-dexcalibur
  • docker run --rm -it --net=host -v /tmp/dexcalibur:/shared -p 8000:8000 dexcalibur:2023.01 /bin/bash

A.2 Dexcalibur लॉन्च करें

Linux और MacOS के लिए

NPM Install : यदि Dexcalibur को NPM का उपयोग करके वैश्विक रूप से स्थापित किया गया है (-g विकल्प), तो Dexcalibur को टर्मिनल से $ dexcalibur चलाकर लॉन्च किया जा सकता है, अन्यथा इसे $ node $(node root -g dexcalibur)/dexcalibur/dexcalibur.js द्वारा लॉन्च किया जा सकता है।

Install from source : dexcalibur फ़ोल्डर से, $ dexcalibur या $ node dexcalibur.js चलाएं।

Windows के लिए

NPM Install : भले ही Dexcalibur को NPM का उपयोग करके वैश्विक रूप से स्थापित किया गया हो (-g विकल्प), Dexcalibur को टर्मिनल से निम्न कमांड चलाकर लॉन्च किया जाना चाहिए node <NPM_ROOT>/dexcalibur/dexcalibur.js।

Install from source : dexcalibur फ़ोल्डर से, टर्मिनल में node dexcalibur.js कमांड चलाएं।

A.3 अपडेट

संस्करण <= 0.6.x से

क्या आप Dexcalibur के पिछले संस्करण का उपयोग कर रहे हैं?

नई स्थापना के समान चरणों का पालन करें, और जब आपको कार्यक्षेत्र पथ दर्ज करना चाहिए, तो अपना वर्तमान कार्यक्षेत्र स्थान दर्ज करें।

संस्करण >= 0.7 से

बस यह करके:

$  npm install -g dexcalibur

मौजूदा कॉन्फ़िगरेशन और कार्यक्षेत्र स्वचालित रूप से पहचान लिए जाएंगे।

C. स्क्रीनशॉट

निम्नलिखित स्क्रीनशॉट रनटाइम पर xrefs के स्वचालित अपडेट को दर्शाते हैं।
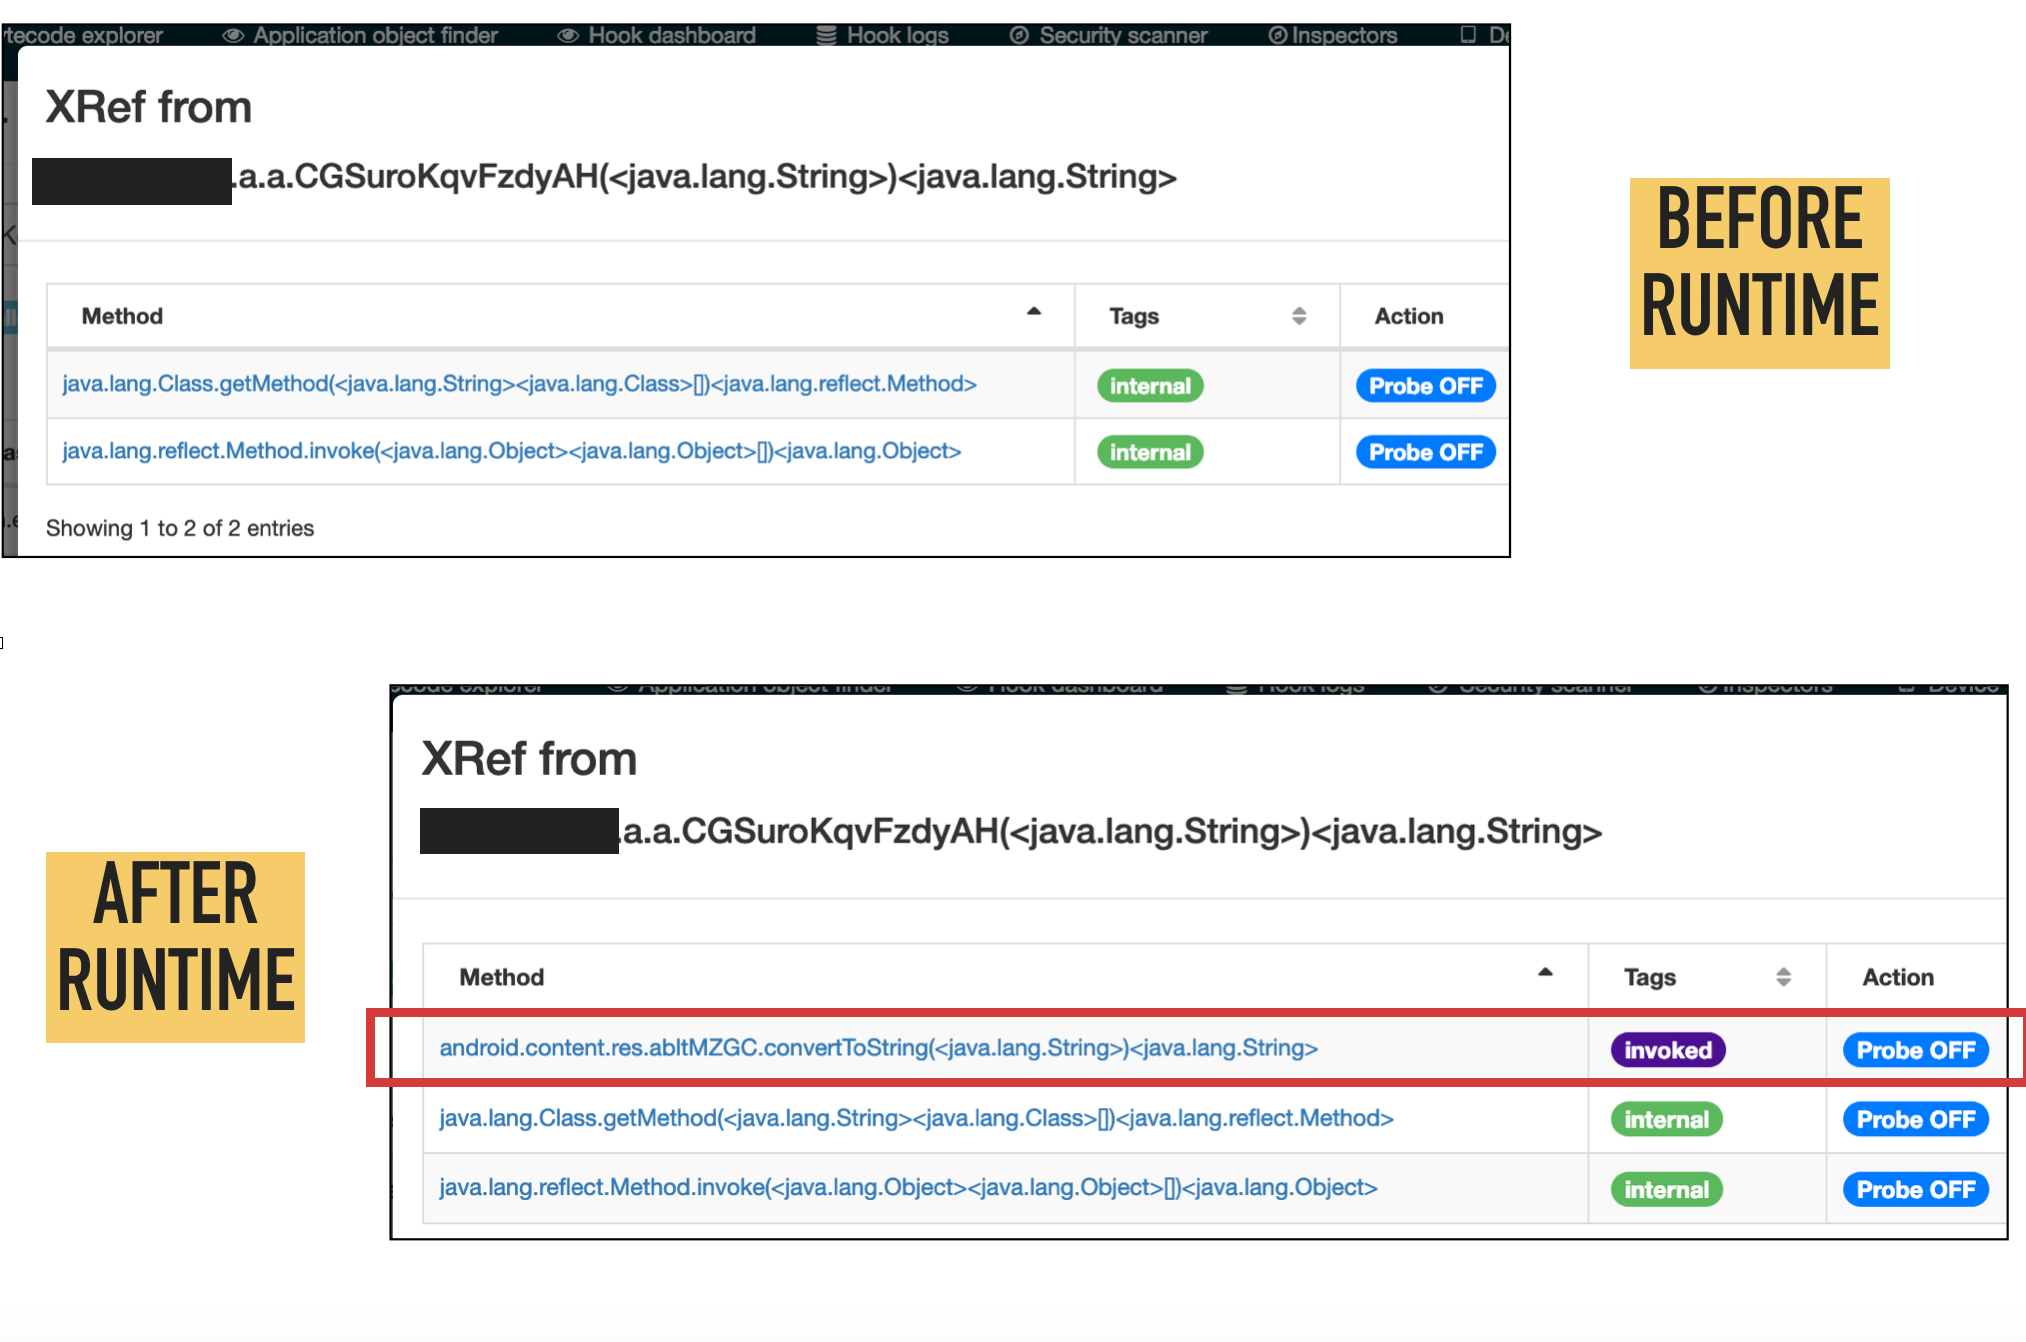
Xref auto update

Features

D. सुविधाएँ और सीमाएँ

वास्तव में, सबसे बड़ी सीमा यह है कि Dexcalibur JNI लाइब्रेरी में नेटिव फ़ंक्शन को लक्षित करने वाले हुक का स्रोत कोड उत्पन्न करने में सक्षम नहीं है। हालाँकि, आप एक हुक को संपादित करके मैन्युअल रूप से Frida के इंटरसेप्टर की घोषणा कर सकते हैं।

यह मानते हुए कि Dexcalibur (फिलहाल) JNI लाइब्रेरी या JNA जैसे नेटिव भाग का विश्लेषण करने के लिए सुविधाएँ प्रदान नहीं करता है, केवल Java भाग से संबंधित सुविधाओं और सीमाओं का विवरण दिया गया है।

विश्लेषण की सटीकता विश्लेषण के प्रारंभिक चरणों के दौरान उपयोग की गई Android API छवि की पूर्णता पर निर्भर करती है। इसका मतलब है कि यदि आप Android SDK से Android.jar फ़ाइल से उत्पन्न DEX फ़ाइल का उपयोग करते हैं, तो Android java API से आंतरिक विधियों, फ़ील्ड या क्लास के कुछ संदर्भ गायब हो सकते हैं। बेहतर परिणाम तब प्राप्त होते हैं जब विश्लेषण वास्तविक डिवाइस से सीधे निकाली गई "boot.oat" फ़ाइल से शुरू होता है जो अपेक्षित Android संस्करण चला रहा है।

D.1 सुविधाएँ

D.1.A स्टैटिक विश्लेषक

TODO : पाठ लिखें

D.1.B हुक प्रबंधक

TODO : पाठ लिखें

D.1.C Dexcalibur की smali VM

ट्रैक किए गए व्यवहार

"Run smali (VM)" क्रिया में शामिल स्टैटिक विश्लेषक निम्नलिखित व्यवहारों की खोज और स्वीकार करने में सक्षम है, लेकिन उन्हें ट्रैक करता है:

  • आउट-ऑफ-बाउंड डेस्टिनेशन रजिस्टर (v0 - v255 के बाहर रजिस्टर)
  • आउट-ऑफ-बाउंड स्रोत रजिस्टर (v0 - v65535 के बाहर रजिस्टर)
  • अमान्य निर्देश का पता लगाना जो अंतर्निहित रूप से आंतरिक अपवाद फेंकता है
  • Android विनिर्देशों के अनुरूप नहीं होने वाले वैध बाइटकोड के कुछ टुकड़े का पता लगाना
  • अपरिभाषित सरणी की लंबाई की गणना करना
  • अपरिभाषित सरणी भरना
  • और भी बहुत कुछ ...

वास्तव में, ऐसे अमान्य निर्देश के लिए हैंडलर/लिसनर समर्थित नहीं हैं, लेकिन घटनाओं को ट्रैक और प्रस्तुत किया जाता है।

Dexcalibur IR

VM एक कस्टम और सरलीकृत इंटरमीडिएट रिप्रेजेंटेशन (IR) उत्पन्न करता है जिसे केवल विश्लेषक की मदद करने के लिए प्रदर्शित किया जाता है ताकि वह अपना विश्लेषण कर सके।

कॉलस्टैक गहराई और कॉन्फ़िगरेशन के मान के आधार पर, IR में कॉल किए गए फ़ंक्शन में निष्पादित निर्देश शामिल हो सकते हैं या नहीं भी हो सकते हैं। यदि निष्पादन try ब्लॉक में प्रवेश करता है और वापसी जारी रखता है, लेकिन कभी catch निष्पादित नहीं करता है, तो catch ब्लॉक प्रस्तुत नहीं किया जाएगा। वास्तव में, Dexcalibur IR का उद्देश्य केवल "क्या निष्पादित किया गया है" या "VM संदर्भ में कुछ प्रतीकों के मान के आधार पर क्या निष्पादित किया जा सकता है" को प्रस्तुत करना है।

Dexcalibur IR अनावश्यक goto और अपारदर्शी विधेय को हटाकर बाइटकोड का एक साफ संस्करण पढ़ने में मदद करता है। Dexcalibur IR को VM द्वारा 2 सरलीकरण स्तरों के साथ उत्पन्न किया जा सकता है:

पहला स्तर IR, यदि आप दूसरे स्तर IR पर भरोसा नहीं करते हैं तो इसका उपयोग किया जा सकता है:

  • कोई CFG सरलीकरण नहीं: शर्तों और बिना शर्त छलांग प्रस्तुत की जाती हैं।
  • रजिस्टर में प्रत्येक move प्रस्तुत किया जाता है

दूसरा स्तर:

  • यदि उपयोग से पहले रजिस्टर को अज्ञात मान के साथ संशोधित नहीं किया जाता है तो असाइन छिपाएँ।
  • हमेशा TRUE/FALSE विधेय हटा दिए जाते हैं
  • गोटो जैसी बिना शर्त छलांग कुछ शर्तों के तहत हटा दी जाती हैं: लक्षित मूल ब्लॉक का एकल पूर्ववर्ती, आदि ...
  • यदि संभव हो तो Method.invoke() कॉल को कॉल की गई विधि द्वारा हल और बदलें।
  • Try ब्लॉक के निर्देश प्रस्तुत नहीं किए जाते हैं यदि पहले कोई अपवाद फेंका जाता है
  • ...

Android API मॉक

TODO

विवरण

Smali VM इन चरणों का पालन करता है:

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →