
 #2
अपने कार्यों और प्रभाव को समझने के लिए अलग-अलग वातावरण में मालवेयर व्यवहार का निरीक्षण करने के उपकरण।
Kitploit अनुशंसित
 sysnets/atfuzzer
एंड्रॉइड स्मार्टफोन पर ब्लूटूथ और USB के माध्यम से AT कमांड इंटरफेस के गतिशील विश्लेषण के लिए व्याकरण-निर्देशित विकासवादी फ़ज़र, DoS, गोपनीयता लीक और…
 demonslay335/cryptotester
क्रिप्टोग्राफी के साथ खेलने के लिए एक उपयोगिता, जो रैनसमवेयर विश्लेषण की ओर उन्मुख है।
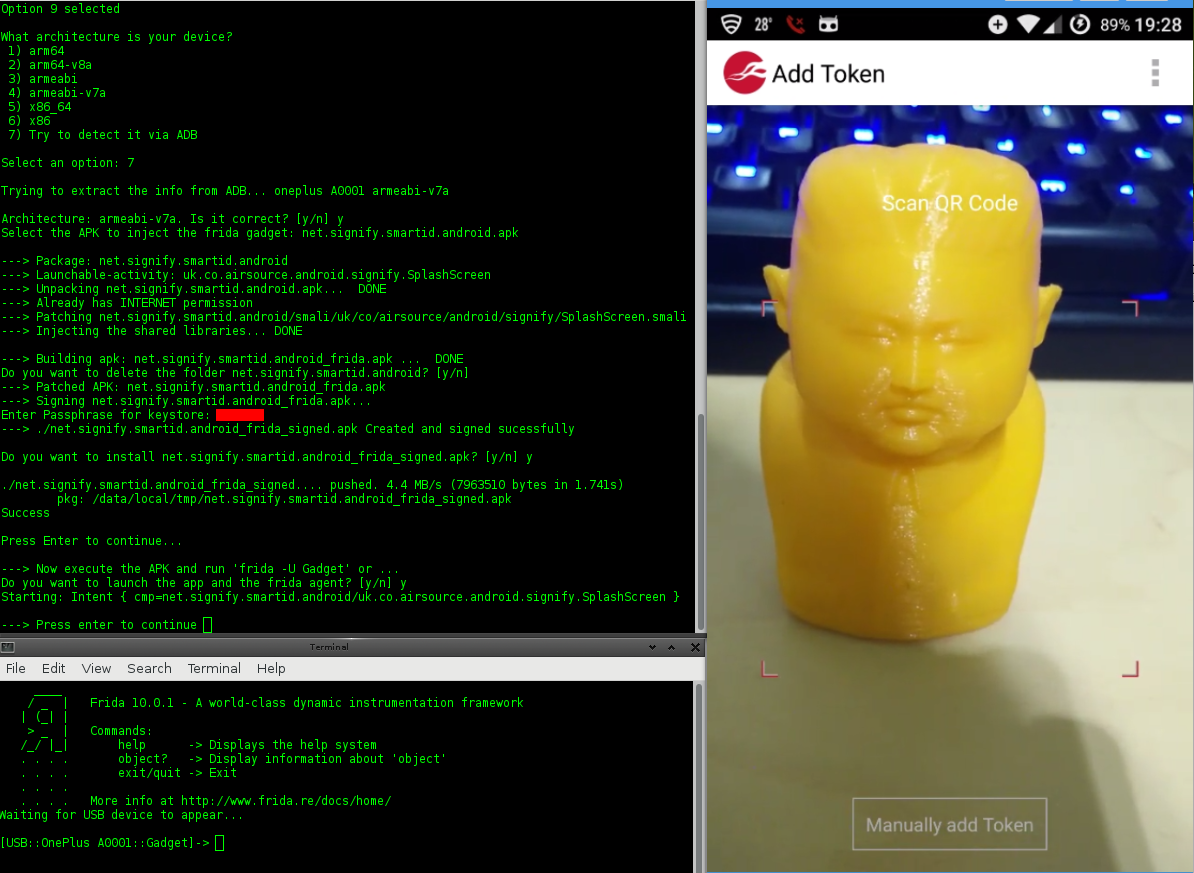 nccgroup/lazydroid
Android एप्लिकेशन मूल्यांकन के कुछ पहलुओं को सुविधाजनक बनाने के लिए bash स्क्रिप्ट
 nmantani/fileinsight-plugins
FileInsight-plugins: मैलवेयर विश्लेषण के लिए McAfee FileInsight हेक्स एडिटर का डिकोडिंग टूलबॉक्स
 xoreaxeaxeax/schrodingers-toctou
कंपाइलर-निर्मित मेमोरी लोड का पता लगाएं जो सुरक्षित C को TOCTOU कमजोरियों में बदल देते हैं। इसमें स्वचालित सोर्स ऑडिट, Unicorn-आधारित बाइनरी…
 hahwul/mzap
⚡️ एकाधिक लक्ष्य ZAP Scanning
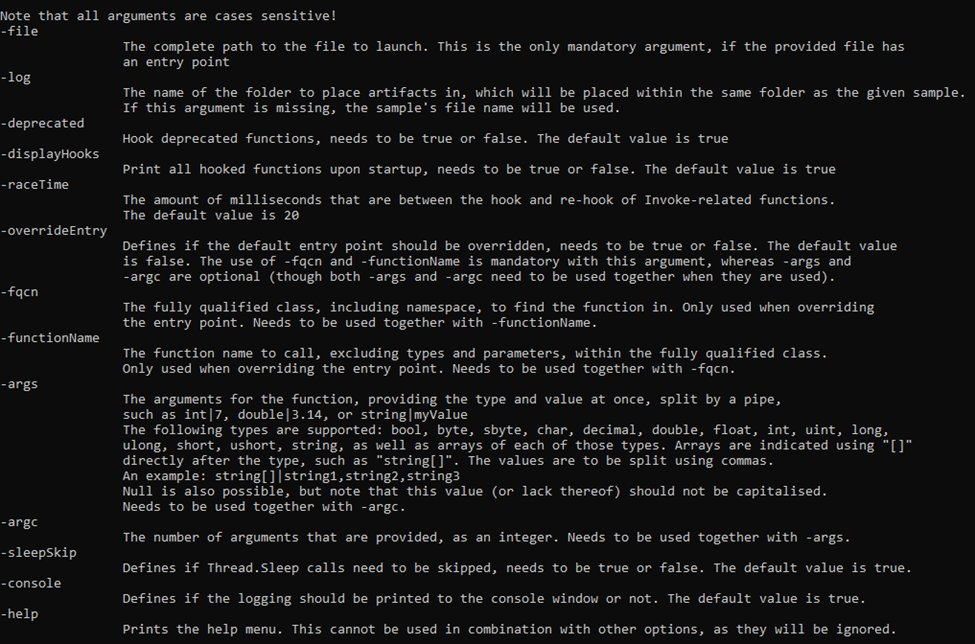 advanced-threat-research/dotdumper
एक स्वचालित अनपैकर और लॉगर जो DotNet Framework को लक्षित करने वाली फ़ाइलों के लिए है।
 cybermaggedon/cyberprobe
साइबर हमलों को पकड़ना, विश्लेषण करना और उन पर प्रतिक्रिया देना
 ngwg/ceasta
PE/ELF बाइनरीज़ के लिए डिसअसेम्बलर, डीकंपाइलर और x64dbg-शैली डीबगर, जिसमें IDA-शैली लिस्टिंग, फ़ंक्शन ग्राफ़, Lua प्लगइन्स, CLI, और AI-संचालित…
 facebook/mcpguard-dynamic
एलएलएम एजेंट टूल कॉल्स को सुरक्षित करने के लिए कर्नेल-स्तरीय eBPF सैंडबॉक्स, जो मॉडल कॉन्टेक्स्ट प्रोटोकॉल (MCP) के माध्यम से किए जाते हैं।
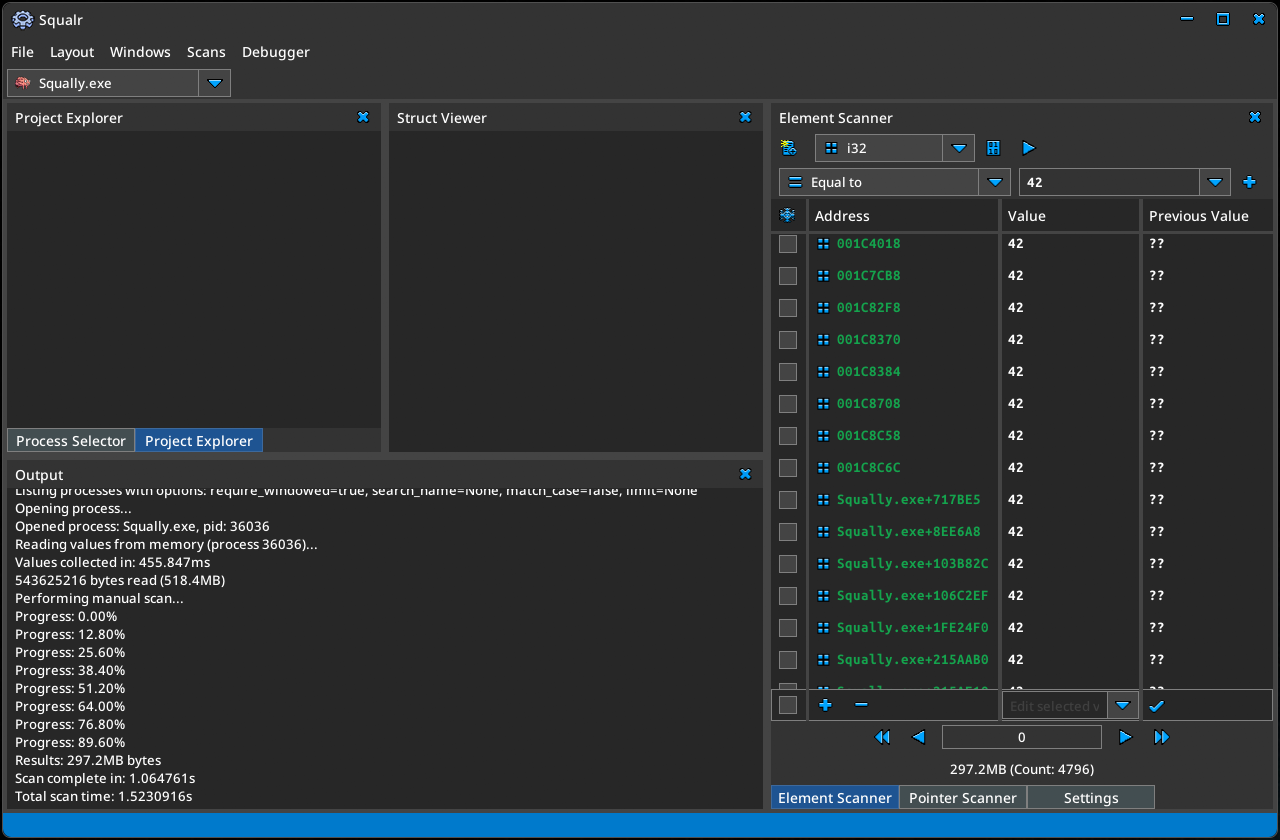 squalr/squalr
एक सामान्य गेम/सॉफ़्टवेयर हैकिंग टूल जो शुरू से Rust में लिखा गया है।
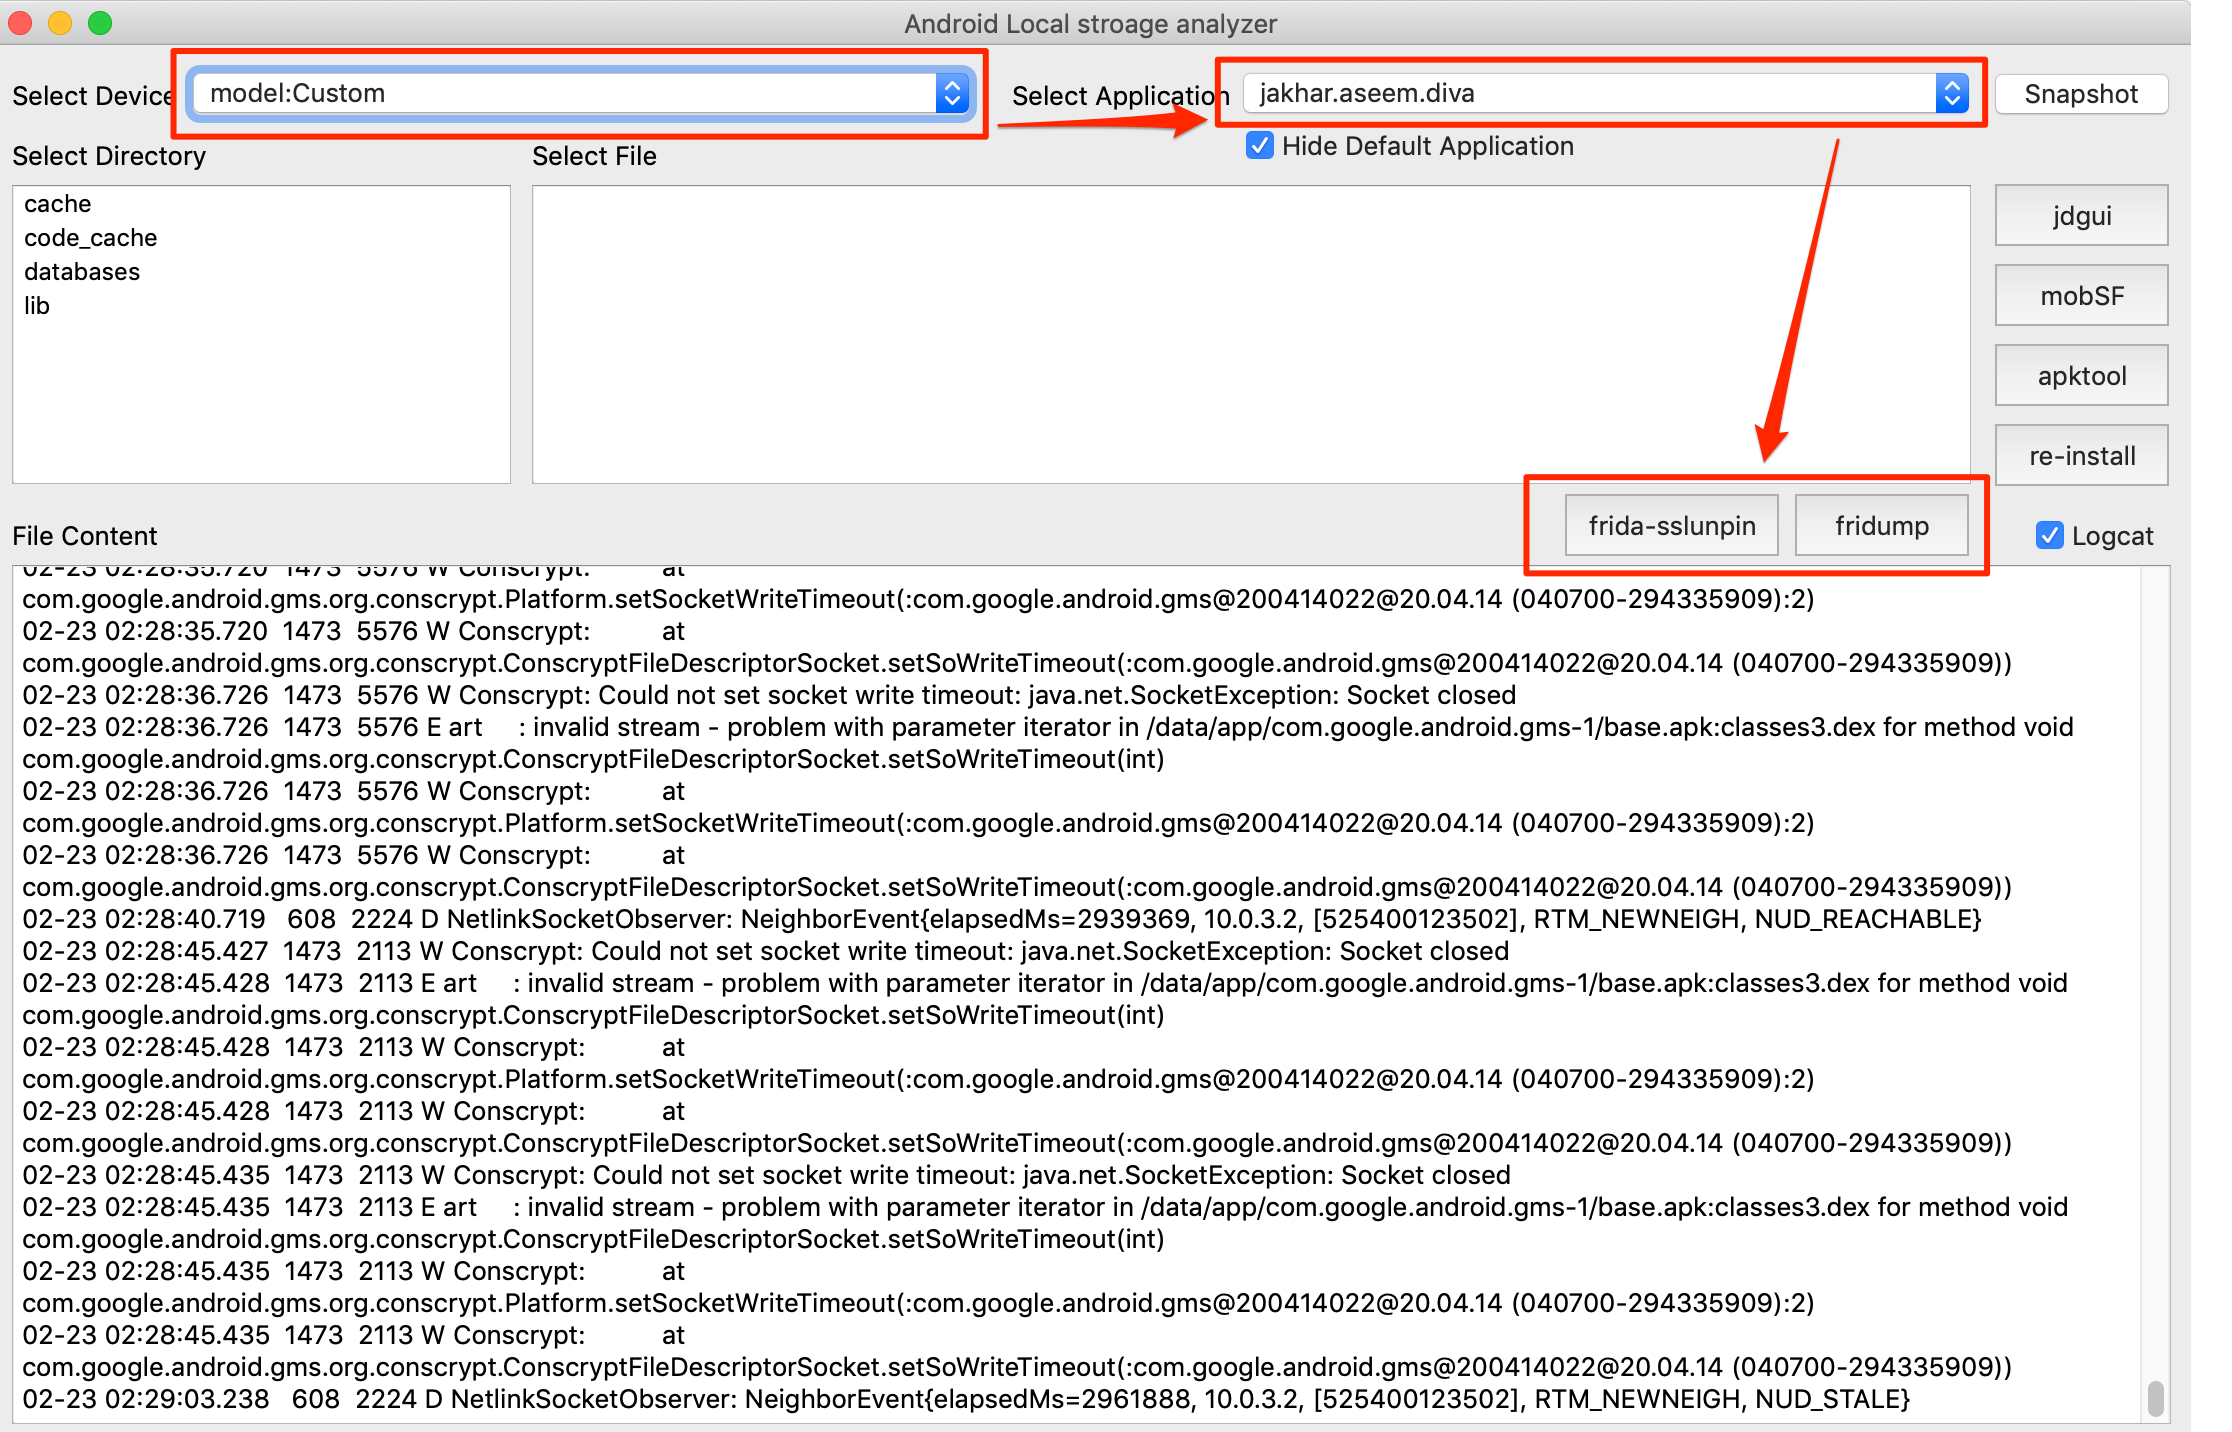 notsosecure/android_application_analyzer
यह उपकरण एंड्रॉइड एप्लिकेशन की स्थानीय स्टोरेज में सामग्री का विश्लेषण करने के लिए उपयोग किया जाता है।
 ricccrd/dd
JIT-आधारित यूज़रस्पेस लिनक्स कर्नेल जो बिना VM के Apple Silicon macOS पर मूल रूप से कंटेनर चलाता है। ड्रॉप-इन Docker Engine API प्रतिस्थापन जिसमें…
 traceforce/mcp-xray
एकीकृत सुरक्षा स्कैनर, MCP सर्वरों के लिए कॉन्फ़िग, पेंटेस्ट, और रेपो-स्कैन मोड के साथ। CI/CD एकीकरण के लिए SARIF रिपोर्ट उत्पन्न करता है, टोकन और…
 icicle-emu/icicle
MSP430 फ़र्मवेयर के लिए एमुलेशन-आधारित फ़ज़र जो विस्तृत क्रैश रिपोर्ट और पुनरुत्पादनीय इनपुट के साथ मेमोरी-भ्रष्टाचार बग्स का पता लगाता है और उनका…
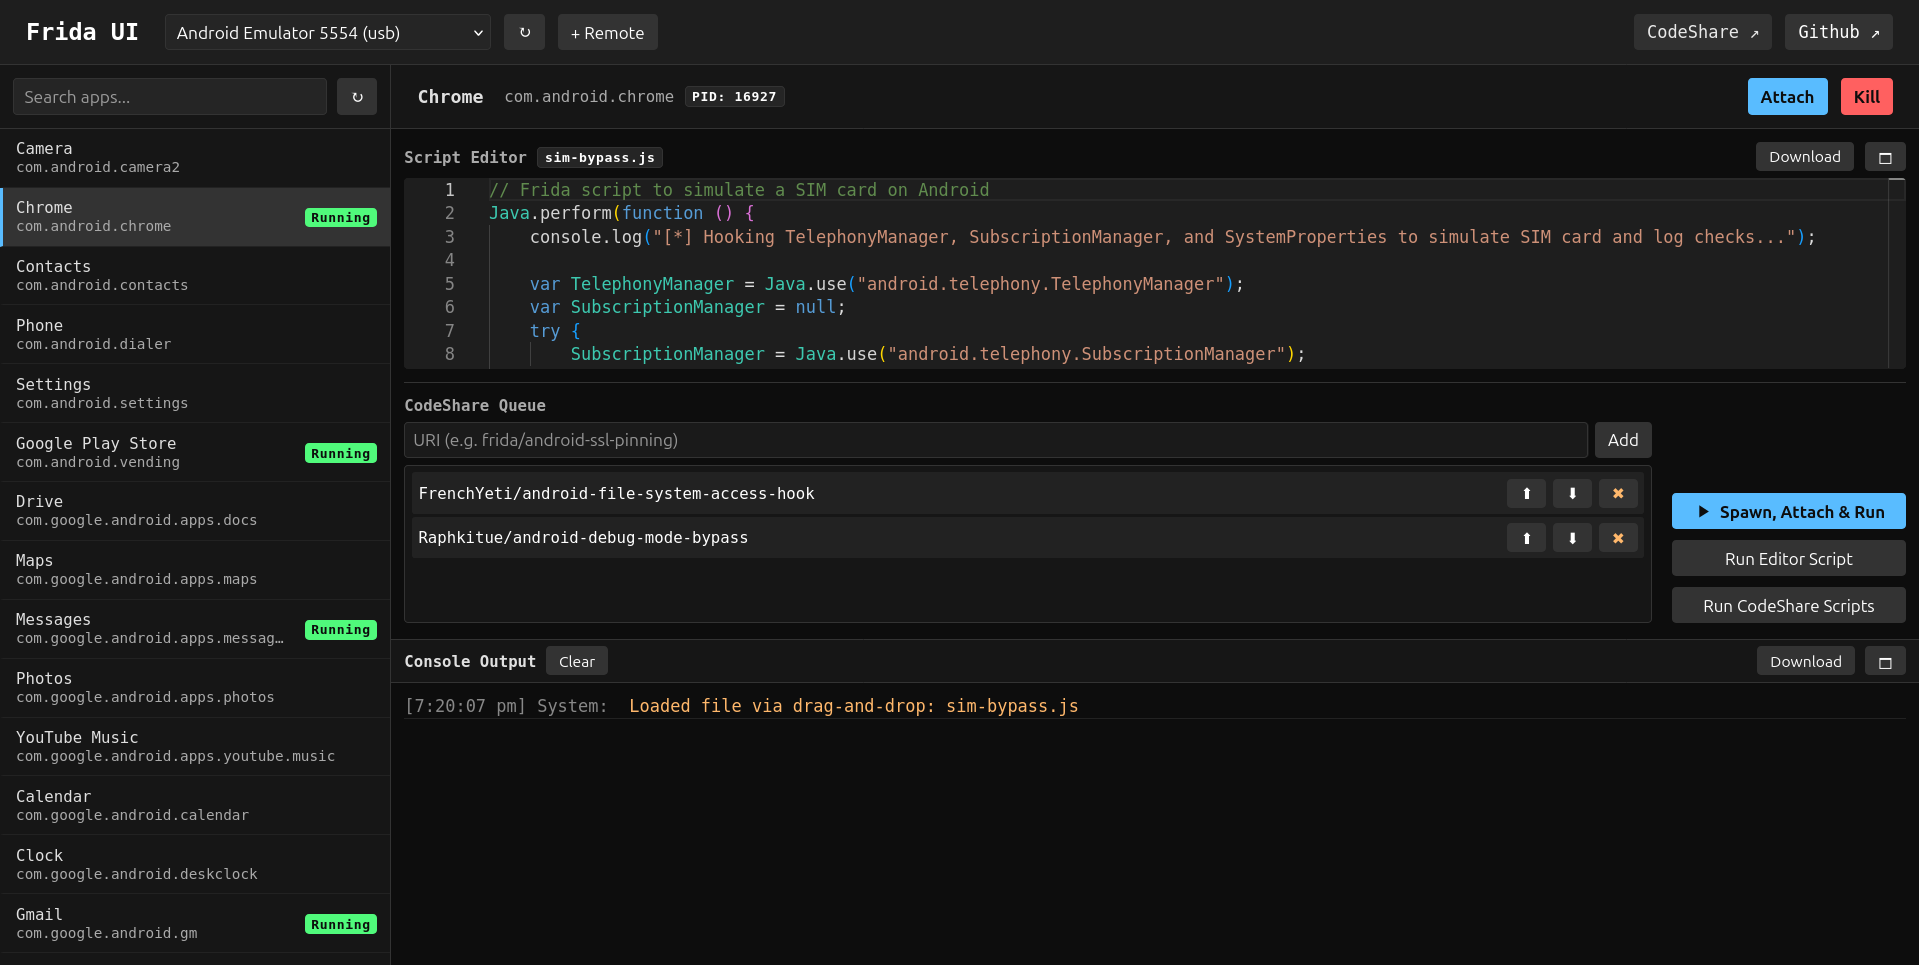 adityatelange/frida-ui
अपने ब्राउज़र से सीधे Frida उपकरणों, प्रक्रियाओं और स्क्रिप्ट के साथ इंटरैक्ट करें।
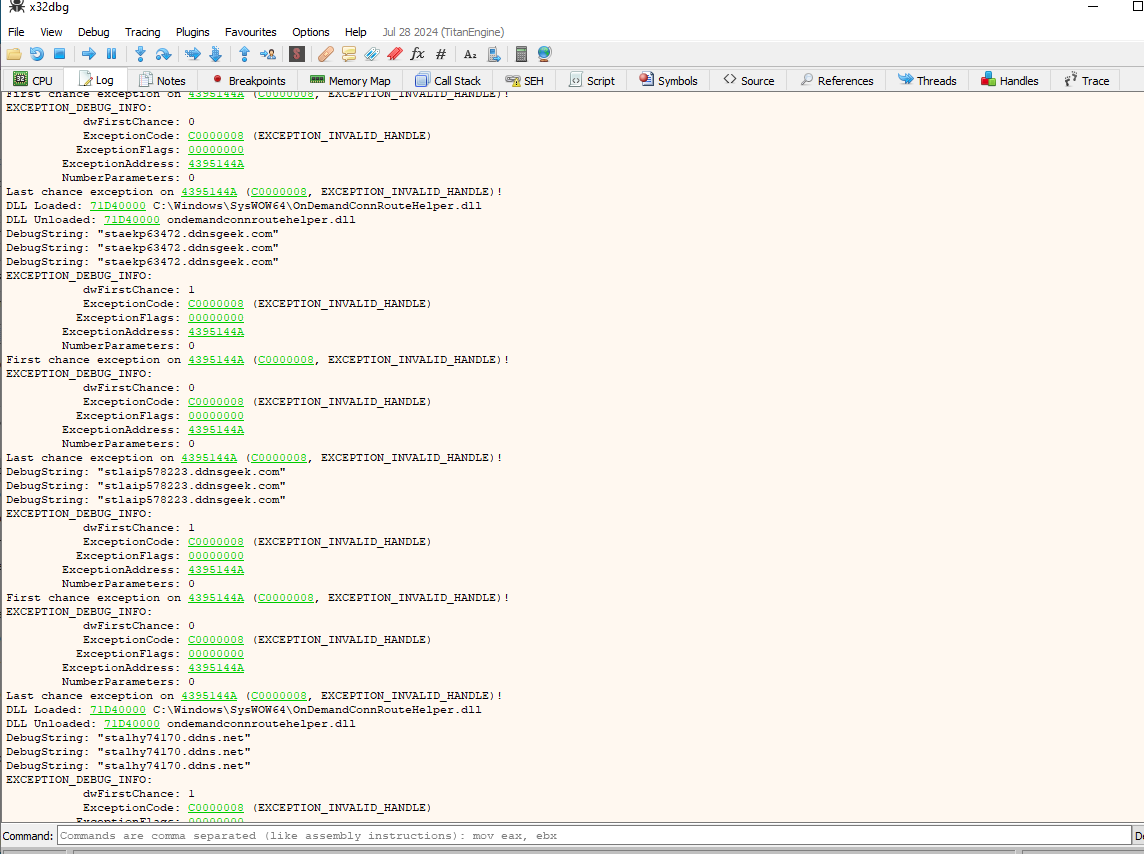 zeromemoryex/c2-hunter
रीयल-टाइम C2 ट्रैफ़िक एक्सट्रैक्टर मैलवेयर विश्लेषकों के लिए। Win32 कनेक्शन APIs को हुक करके कमांड-एंड-कंट्रोल संचार को इंटरसेप्ट और विश्लेषण करता…








