
 #2
अपने कार्यों और प्रभाव को समझने के लिए अलग-अलग वातावरण में मालवेयर व्यवहार का निरीक्षण करने के उपकरण।
Kitploit अनुशंसित
 alanbarret/cve-2019-18935
CVE-2019-18935 का पता लगाने के लिए Nuclei टेम्पलेट और सत्यापन स्क्रिप्ट, Telerik UI for ASP.NET AJAX में एक महत्वपूर्ण .NET डिसीरियलाइज़ेशन RCE,…
 horkimhab/cve-2026-39813
CVE-2026-39813 - फोर्टिनेट सैंडबॉक्स - ड्राफ्ट
 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Vidar Stealer का रिवर्स इंजीनियरिंग: अस्पष्ट मेमोरी स्ट्रिंग्स से लेकर Chrome प्रोसेस इंजेक्शन, दुर्भावनापूर्ण JS निष्पादन, और Google व Reddit पर…
 qmonnet/rbpf
eBPF प्रोग्राम्स के लिए Rust वर्चुअल मशीन और JIT कंपाइलर
 darthton/hyperbone
Windows x64 के लिए न्यूनतम VT-x हाइपरवाइज़र जो syscall, MSR, IDT, और kernel inline hooks के साथ-साथ EPT-आधारित पेज प्रतिस्थापन और TLB विभाजन प्रदान…
 pjlantz/droidbox
एंड्रॉइड ऐप्स के लिए डायनेमिक विश्लेषण सैंडबॉक्स जो रनटाइम निष्पादन के दौरान नेटवर्क ट्रैफ़िक, फ़ाइल ऑपरेशन, क्रिप्टोग्राफ़िक API उपयोग, अनुमति…
 oalabs/frida-wshook
Frida.re पर आधारित स्क्रिप्ट विश्लेषण उपकरण
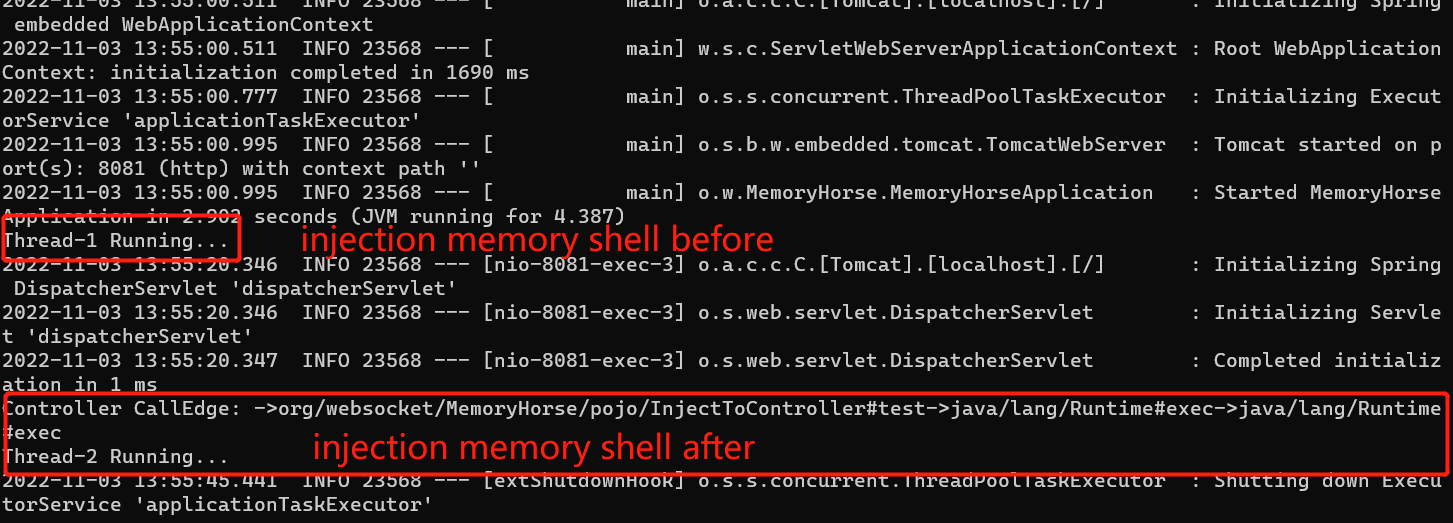 sf197/memoryshellhunter
Java Agent memory horse scanner Call Graph modus के साथ संयुक्त
 charis3306/cve-2025-24813
CVE-2025-24813 शोषण उपकरण
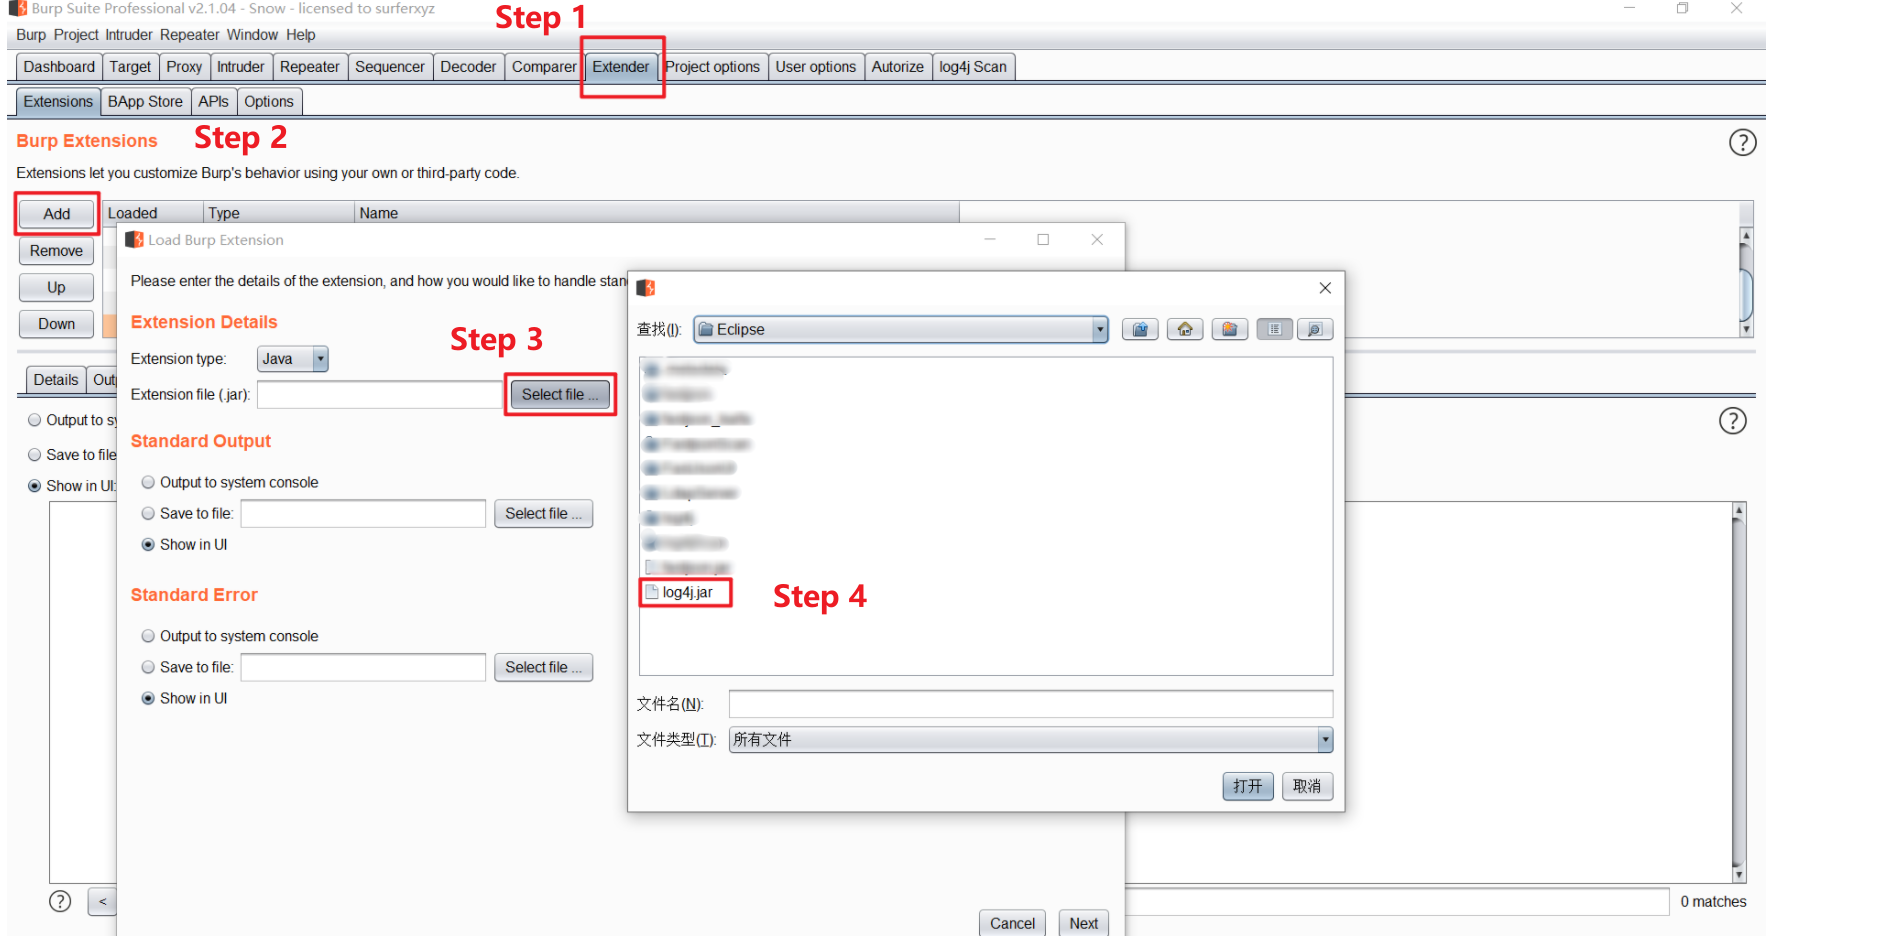 snow0715/log4j-scan-burpsuite
Log4j भेद्यता (CVE-2021-44228) के लिए Burpsuite डिटेक्शन प्लगइन
 dbrumley/extract75-cve-2020-13995
CVE-2020-13995 के लिए नियंत्रण प्रवाह अपहरण शोषण, जिसमें Docker-आधारित तैनाती और स्वचालित भेद्यता परीक्षण के लिए Mayhem फ़ज़िंग एकीकरण शामिल है।
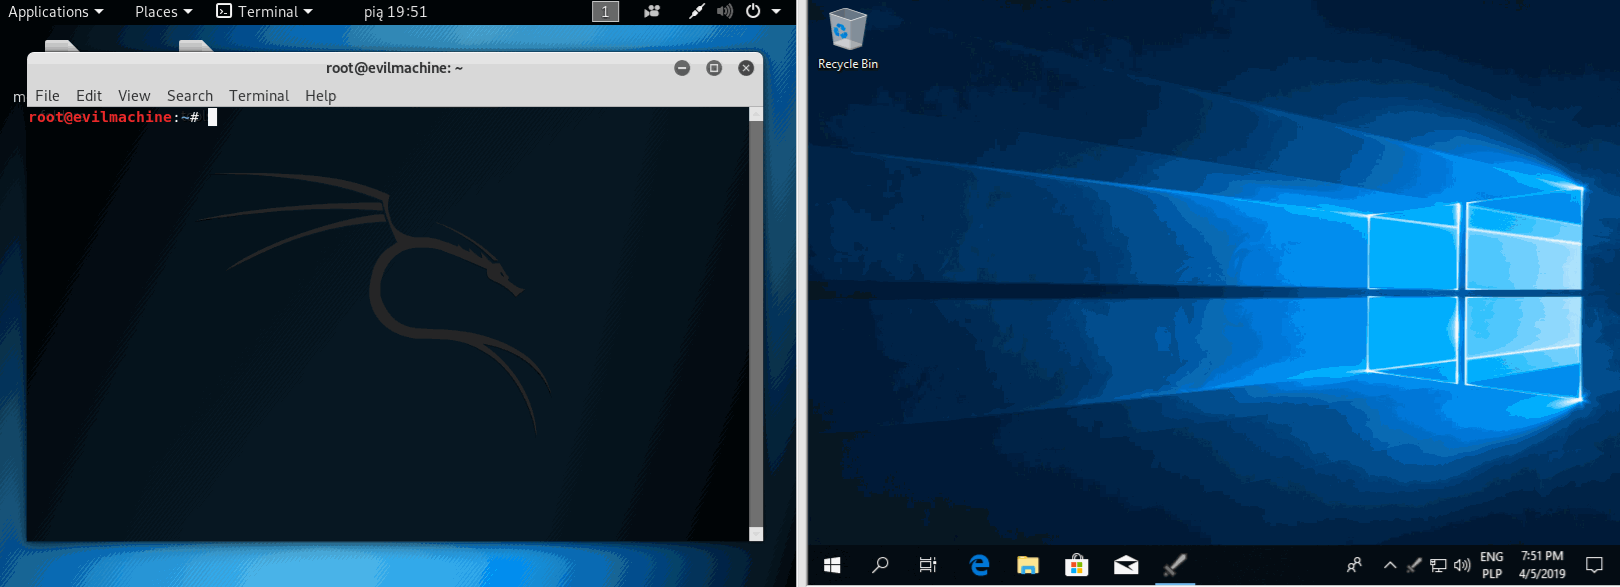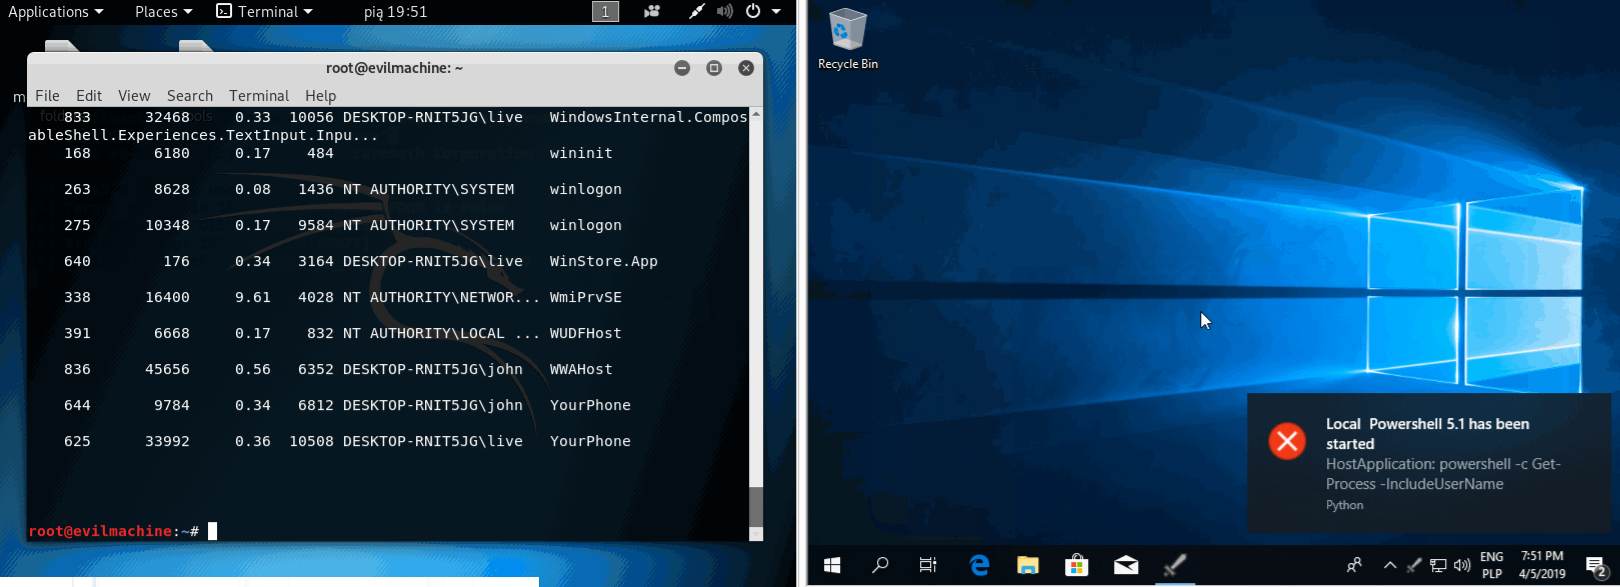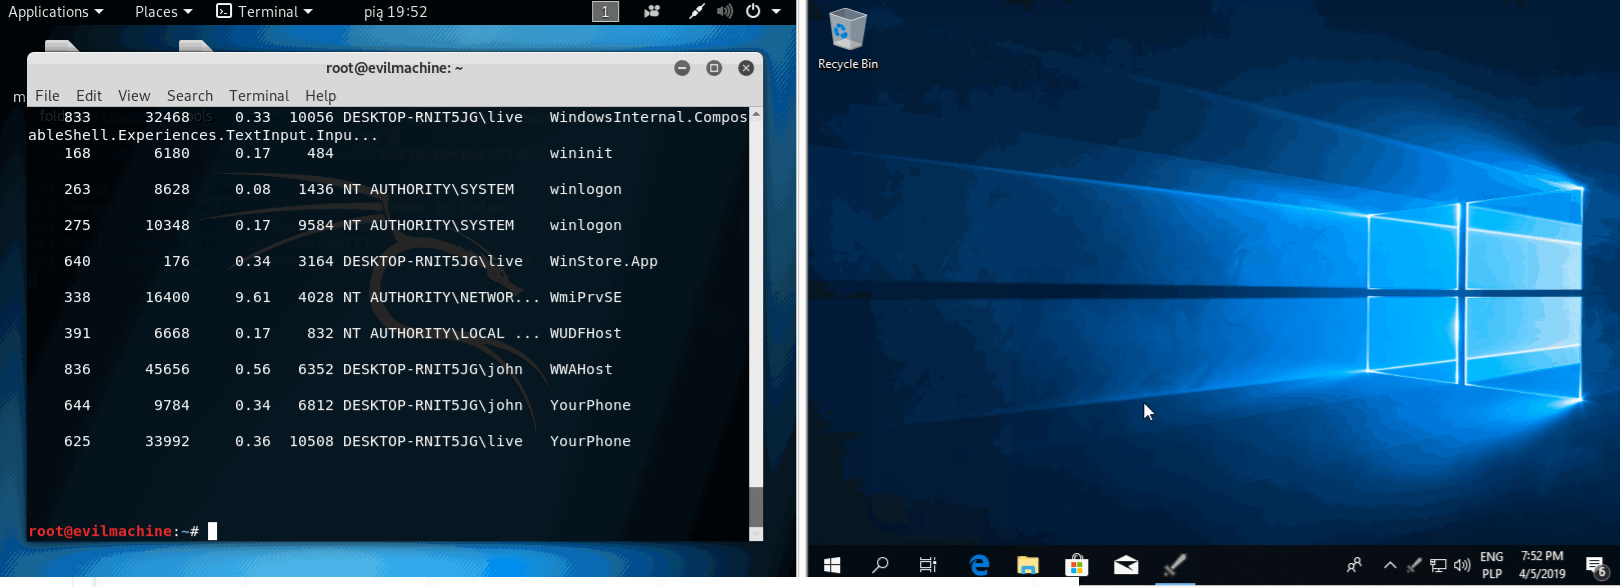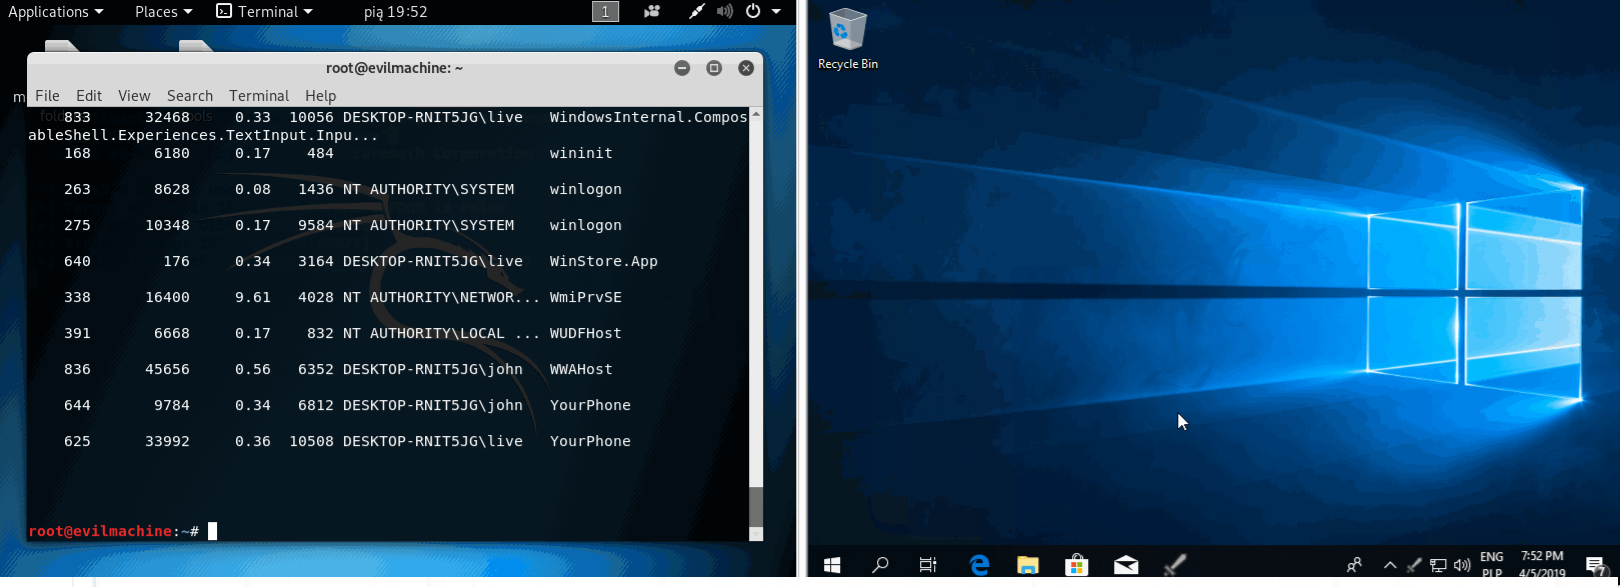 yarox24/attack_monitor
एंडपॉइंट डिटेक्शन और मैलवेयर विश्लेषण सॉफ़्टवेयर
 buffer/pylibemu
एक Libemu Cython रैपर
 crackercat/cve-2023-4863-
प्रसिद्ध libweb 0day भेद्यता को libfuzzer के साथ ट्रिगर करना
 horkimhab/cve-2026-39808
CVE-2026-39808 - Fortinet Sandbox - प्रारूप
 andrii-kovalenko-celonis/log4j-vulnerability-demo
CVE-2021-44228 – Log4j 2 का परीक्षण करने के लिए एंडपॉइंट
 gmh5225/ntstrace
frida-stalker आधारित Windows (x64) पर सिस्टम कॉल ट्रेसर।








