

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
NtStrace — frida-stalker आधारित Windows (x64) पर सिस्टम कॉल ट्रेसर। | Kitploit
उपकरण/GitHubGitHub/gmh5225/ntstrace
गतिशील विश्लेषण (सैंडबॉक्सिंग)रिवर्स इंजीनियरिंगडीबगर्समालवेयर विश्लेषणबाइनरी विश्लेषण
GitHubgmh5225/ntstrace

NtStrace

frida-stalker आधारित Windows (x64) पर सिस्टम कॉल ट्रेसर।

रिपॉजिटरी देखें
11142 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

NtStrace

frida-stalker आधारित Windows (x64) पर सिस्टम कॉल ट्रेसर।

[483]NtWaitForWorkViaWorkerFactory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbb06d2
[199]NtCreateThreadEx
[+] Following thread 17876
test.exe!0x7ff91fbb06d2
[7]NtDeviceIoControlFile
[+] Unfollowing thread 17876
test.exe!0x7ff91fbaeee2
[7]NtDeviceIoControlFile
test.exe!0x7ff91fbaeee2
[7]NtDeviceIoControlFile
[+] Unfollowing thread 6344
[+] Unfollowing thread 6124

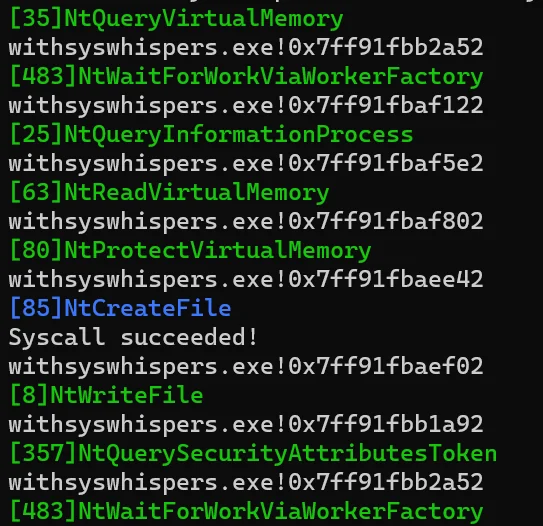
यह उन प्रकारों को भी सटीक रूप से पहचान सकता है जो सिस्टम कॉल को छिपाते हैं, जैसे कि नीचे दिया गया प्रोजेक्ट। https://github.com/passthehashbrowns/hiding-your-syscalls
img

उपयोग

frida -l tracer.js app.exe

लाइसेंस

iostrace

मूल सॉफ़्टवेयर यहाँ उपलब्ध है https://github.com/sh1ma/iostrace.

टूल डाउनलोड करें