 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Vidar Stealer का रिवर्स इंजीनियरिंग: अस्पष्ट मेमोरी स्ट्रिंग्स से लेकर Chrome प्रोसेस इंजेक्शन, दुर्भावनापूर्ण JS निष्पादन, और Google व Reddit पर सक्रिय सत्र हाईजैकिंग तक।

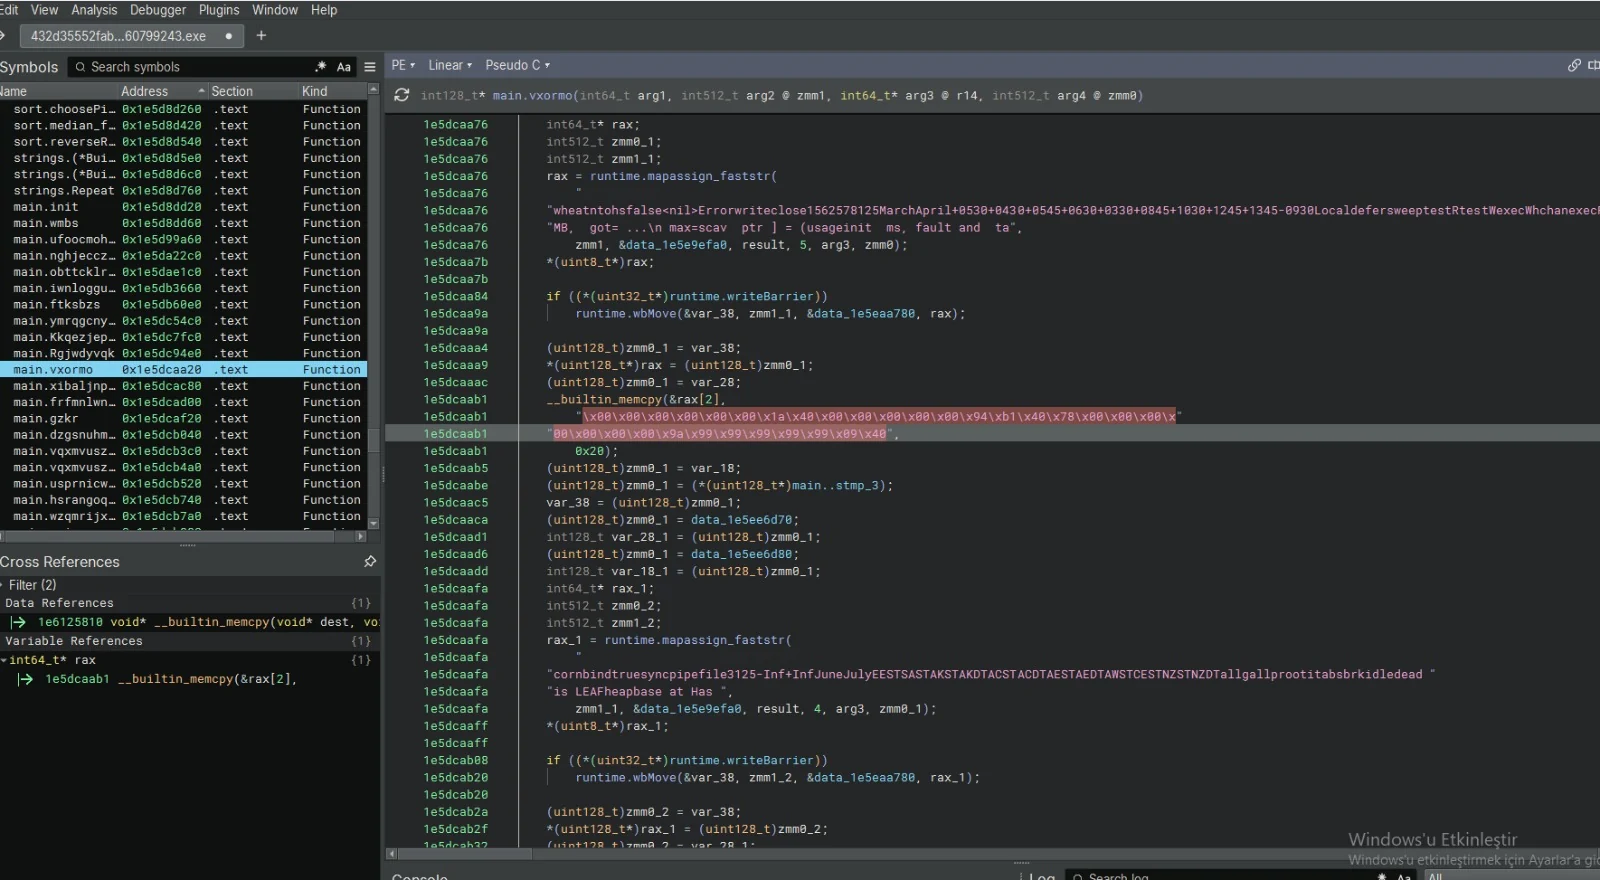
Binary Ninja में लोड किया गया Vidar Stealer सैंपल main.vxormo फ़ंक्शन के भीतर भारी रूप से ऑब्फस्केटेड कोड प्रदर्शित करता है। विश्लेषण से पता चलता है कि मैलवेयर अपने वास्तविक व्यवहार को छिपाने के लिए स्ट्रिंग एन्क्रिप्शन, कस्टम XOR रूटीन और रनटाइम मेमोरी असेंबली पर निर्भर करता है। स्यूडो-C दृश्य में \x00-भारी बाइट ऐरे (x00\x00\x00...) इंगित करते हैं कि रॉ पेलोड अंश सीधे मेमोरी में बनाए जा रहे हैं।
ऑब्फस्केटेड फ़ंक्शन: कार्यक्षमता को अस्पष्ट करने के लिए main.vxormo, main.oqvmwusz, और main.dzgsnuhm जैसे यादृच्छिक रूप से उत्पन्न नामों का उपयोग किया जाता है। ऑब्फस्केटेड स्ट्रिंग्स: whatnthotsfalse... और cornbindtrue... एन्क्रिप्टेड स्ट्रिंग्स हैं जिन्हें रनटाइम पर हल किया जाता है। कस्टम XOR रूटीन: vxormo फ़ंक्शन का नाम स्वयं संकेत देता है कि एक कस्टम XOR डिक्रिप्शन लूप सक्रिय है। इन-मेमोरी पेलोड निर्माण: \x00, \x89, \x99, \x48 बाइट्स वाले ऐरे को _builtin_memcpy का उपयोग करके मेमोरी में लिखा जा रहा है। uint8_t)rax पॉइंटर रॉ शेलकोड/पेलोड अंशों को असेंबल होते हुए दिखाता है।
स्टैटिक विश्लेषण को विफल करना: यादृच्छिक नामित फ़ंक्शन और एन्क्रिप्टेड स्ट्रिंग्स के उपयोग का अर्थ है कि स्टैटिक सिग्नेचर-आधारित AV पेलोड की पहचान करने में विफल रहेंगे। इन-मेमोरी निष्पादन (फ़ाइललेस): \x00 पेलोड को कभी डिस्क पर नहीं गिराया जाता; इसे सीधे मेमोरी (RWX) में आवंटित और निष्पादित किया जाता है, जिससे फ़ाइल स्कैनर से बचा जाता है। कस्टम XOR एन्क्रिप्शन: एक कस्टम XOR रूटीन सरल स्ट्रिंग निष्कर्षण या YARA नियम मिलान को रोकता है। डेटा छिपाना: विशाल, अपठनीय ऐरे (\x00\x00\x00\x01...) संभवतः एन्क्रिप्टेड कॉन्फ़िगरेशन ब्लॉक (C2 URL, ग्रैबर मॉड्यूल) हैं जिन्हें केवल आवश्यकता पड़ने पर डिक्रिप्ट किया जाता है।
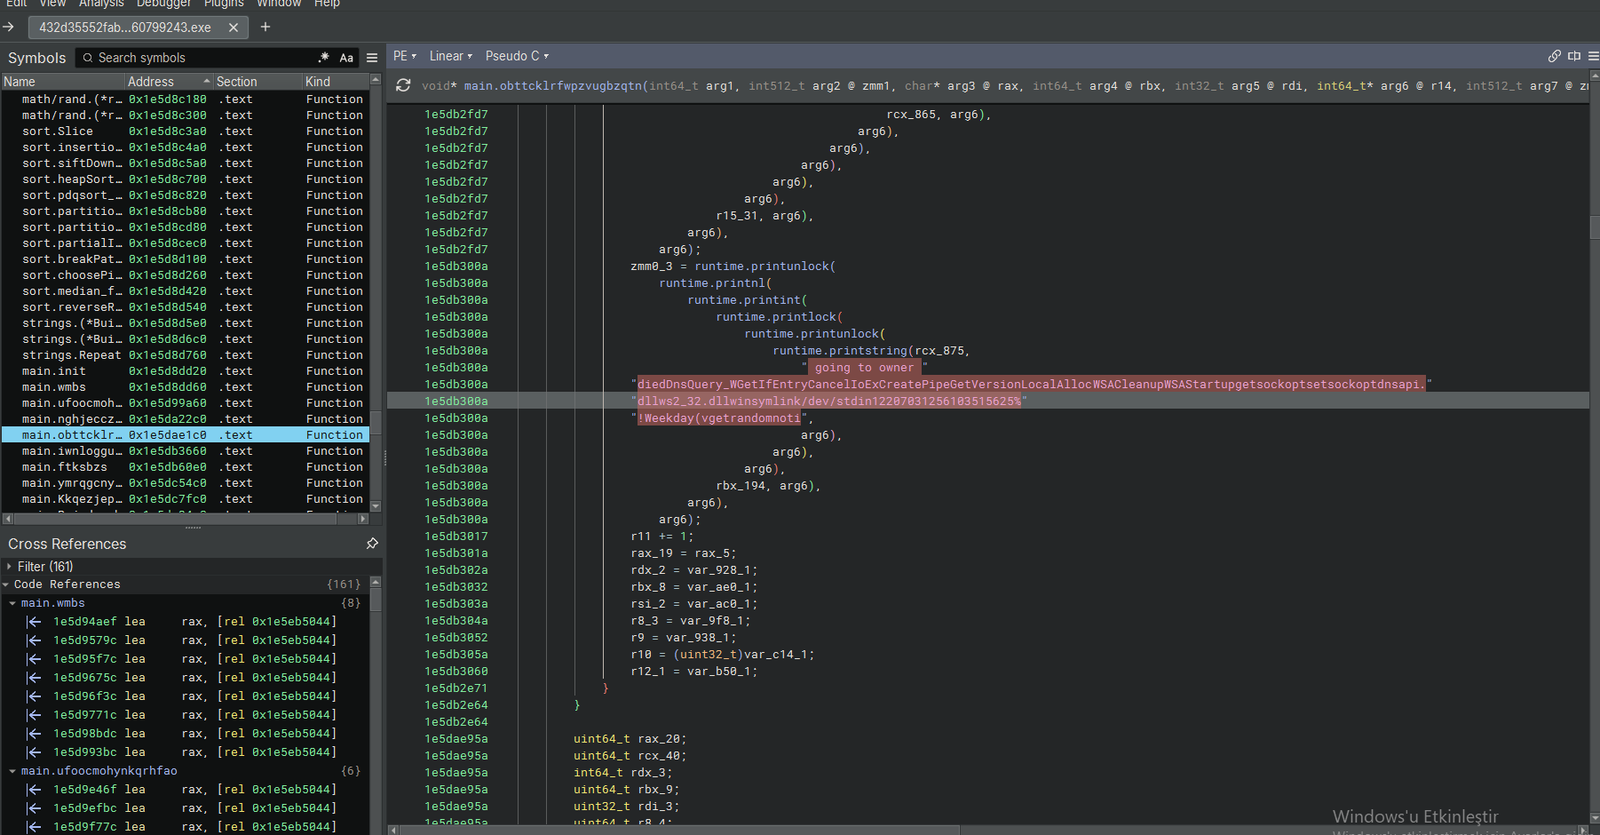
Binary Ninja में Vidar Stealer सैंपल का दूसरा दृश्य एक फ़ंक्शन (main.obttcklrlfwpzvugbzqtn) प्रकट करता है जो सिस्टम टोही और एंटी-फ़ोरेंसिक सफ़ाई के लिए समर्पित है। यह फ़ंक्शन एन्क्रिप्टेड स्ट्रिंग्स को प्रोसेस करता है और अपने निष्पादन के निशान मिटाने के लिए API नामों को हल करता है, विशेष रूप से अंतिम पेलोड गिराने से पहले DNS कैश, इवेंट लॉग और अस्थायी इंटरनेट फ़ाइलों को लक्षित करता है।
ऑब्फस्केटेड API रिज़ॉल्यूशन: स्ट्रिंग ...DiednsQuery_WGGetIfEntryCancelIoExCreatePipe... WinAPI कॉल्स का एक एन्क्रिप्टेड संयोजन है सफ़ाई API की पहचान: DnsQuery_W / DnsFlushResolverCache – C2 डोमेन रिज़ॉल्यूशन के निशान छिपाने के लिए DNS कैश को फ़्लश करता है। GetIfEntry – नेटवर्क इंटरफ़ेस की गणना करता है (सैंडबॉक्स/वर्चुअल एडाप्टर की जाँच करता है)। WinExec – सिस्टम सफ़ाई उपयोगिताओं को गतिशील रूप से निष्पादित करता है (जैसे, cmd.exe /c del ...)। सिस्टम कॉल/स्क्रिप्ट निष्पादन: dllws2_32.dll और /dev/stdin (मानक इनपुट रीडायरेक्शन) के संदर्भ इंगित करते हैं कि मैलवेयर सिस्टम के मानक स्ट्रीम या नेटवर्क स्टैक के साथ इंटरैक्ट करने की तैयारी कर रहा है।
एंटी-फ़ोरेंसिक्स: DNS कैश को फ़्लश करना (DnsFlushResolverCache) और सफ़ाई रूटीन को आमंत्रित करना सुनिश्चित करता है कि नेटवर्क लॉग और स्थानीय आर्टिफ़ैक्ट नष्ट हो जाएँ, जिससे घटना प्रतिक्रिया में बाधा आती है। सैंडबॉक्स से बचाव: नेटवर्क इंटरफ़ेस की क्वेरी करना (GetIfEntry) स्टीलर को वर्चुअलाइज़्ड वातावरण (जैसे, VMware, VirtualBox) का पता लगाने और सैंडबॉक्स का पता चलने पर निष्पादन रोकने की अनुमति देता है निष्पादन प्रवाह का स्पूफ़िंग: सफ़ाई के लिए WinExec का उपयोग करने का अर्थ है कि मैलवेयर को स्टैटिक रूप से डिलीशन API आयात करने की आवश्यकता नहीं है; यह गंदा काम OS को सौंप देता है। फ़ाइललेस इंटरैक्शन: /dev/stdin रीडायरेक्शन और पाइप उपयोग (CreatePipe) स्टीलर को डिस्क को छुए बिना चोरी किया गया डेटा किसी इंजेक्टेड प्रोसेस या कमांड शेल को पास करने की अनुमति देता है।
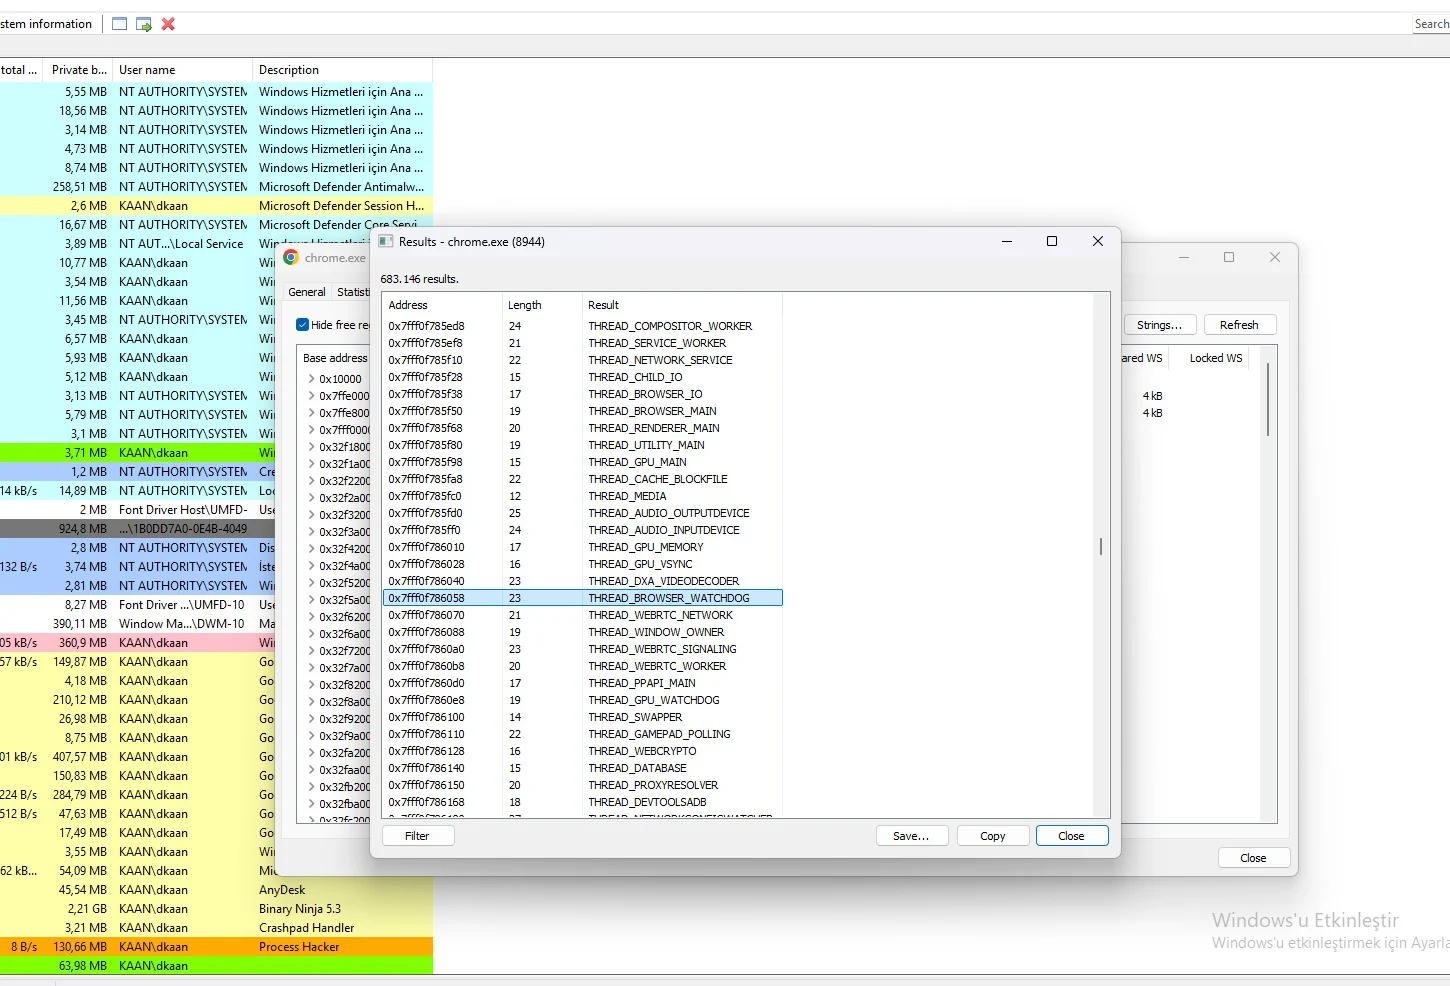
chrome.exe प्रक्रिया (PID 8944) का Process Hacker मेमोरी व्यू पुष्टि करता है कि Vidar Stealer ने अपने पेलोड को सीधे ब्राउज़र के मेमोरी स्पेस में इंजेक्ट कर दिया है। स्ट्रिंग स्कैन कई थ्रेड एक्ज़ीक्यूशन ब्लॉक्स को उजागर करता है, जो प्रोसेस हॉलोइंग या रिमोट थ्रेड इंजेक्शन का एक मानक आर्टिफैक्ट है। Chrome में इंजेक्ट करके, स्टीलर एक विश्वसनीय, उच्च-अखंडता वाली प्रक्रिया के अंतर्गत काम करता है ताकि चुपचाप कुकीज़, सहेजे गए क्रेडेंशियल्स और सत्र टोकन एकत्र कर सके।
इंजेक्टेड थ्रेड्स (मेमोरी स्ट्रिंग्स): THREAD_BROWSER_WATCHDOG / THREAD_GPU_WATCHDOG – इंजेक्टेड थ्रेड्स को जीवित रखने के लिए वॉचडॉग्स को हाईजैक किया गया। THREAD_CACHE_BLOCKFILE – Chrome के कैश में हेरफेर का संकेत देता है (संभवतः सत्र डेटा निकालने के लिए)। THREAD_AUDIO_INPUTDEVICE / THREAD_GAMEPAD_POLLING – दुर्भावनापूर्ण गतिविधि को छिपाने के लिए गैर-आवश्यक थ्रेड्स का पुनः उपयोग। THREAD_WEBCRYPTO – अत्यधिक संदिग्ध; Chrome के आंतरिक क्रिप्टो API का उपयोग सहेजे गए पासवर्ड और कुकीज़ को डिक्रिप्ट करने के लिए किया जाता है। THREAD_PROXYRESOLVER / THREAD_DATABASE – नेटवर्क ट्रैफ़िक को इंटरसेप्ट करने और स्थानीय क्रेडेंशियल डेटाबेस तक पहुँचने के लिए उपयोग किया जाता है।
ब्राउज़र क्रेडेंशियल चोरी: THREAD_WEBCRYPTO और THREAD_DATABASE को हुक करने से Vidar Chrome के एन्क्रिप्शन को बायपास करके सहेजे गए पासवर्ड और कुकीज़ चुरा सकता है। Living off the Land: chrome.exe में इंजेक्ट करके, मैलवेयर स्वयं को वैध ब्राउज़र ट्रैफ़िक के रूप में प्रच्छन्न करता है, जिससे फ़ायरवॉल और EDR नेटवर्क नियमों को आसानी से बायपास कर लेता है। प्रोसेस हॉलोइंग: इंजेक्टेड थ्रेड्स के साथ मानक Chrome थ्रेड्स की उपस्थिति का अर्थ है कि मैलवेयर ने संभवतः एक वैध थ्रेड को हॉलो किया या CreateRemoteThread का उपयोग किया। सत्र हाईजैकिंग: THREAD_CACHE_BLOCKFILE और कुकी निष्कर्षण हमलावर को उपयोगकर्ता के पासवर्ड की आवश्यकता के बिना सक्रिय सत्रों (सत्र हाईजैकिंग) को चुराने की अनुमति देते हैं। एवेज़न: एंटीवायरस समाधान शायद ही कभी Chrome जैसे हस्ताक्षरित ब्राउज़र के मेमोरी स्पेस के अंदर स्कैन करते हैं।
chrome.exe (PID 8944) के इंजेक्टेड मेमोरी स्पेस में गहराई से देखने पर स्ट्रिंग्स का एक संग्रह सामने आता है जो विशेष रूप से Google प्रमाणीकरण प्रवाह, Reddit सत्रों और ब्राउज़र JavaScript निष्पादन को लक्षित करता है। इन स्ट्रिंग्स की उपस्थिति पुष्टि करती है कि Vidar Stealer लॉगिन क्रेडेंशियल्स और सत्र टोकन को इंटरसेप्ट करने के लिए दुर्भावनापूर्ण JavaScript इंजेक्ट करता है या ब्राउज़र API को हुक करता है।
क्रेडेंशियल / प्रमाणीकरण लक्ष्य: accounts.google.com – क्रेडेंशियल चोरी के लिए विशेष रूप से Google खाता लॉगिन पृष्ठों को लक्षित करता है। https://www.reddit.com/notifications – Reddit सत्र गतिविधि की निगरानी करता है (संभवतः कुकी चोरी)। Gelen Kutusu (तुर्की में "Inbox") – ईमेल या मैसेजिंग इंटरफ़ेस को लक्षित करने का संकेत देता है। toDashCase / MemoryInfra / BackForwardCacheCSIgnoreUnc... – Chrome के आंतरिक मेमोरी और रेंडरिंग फ़्लैग AutoFillEnableExpandIframeRegexPatt... – सहेजे गए पासवर्ड/फ़ॉर्म को कैप्चर करने के लिए Chrome की AutoFill कार्यक्षमता में हेरफेर कई text/javascript: प्रविष्टियाँ पुष्टि करती हैं कि Vidar सीधे ब्राउज़र संदर्भ के भीतर दुर्भावनापूर्ण JavaScript इंजेक्ट और निष्पादित कर रहा है। ResourcePool / sfsssqcxxwqecaddbbbcqpvadzvwrze – संभवतः एक एन्क्रिप्टेड C2 एंडपॉइंट या यादृच्छिक रूप से उत्पन्न सत्र पहचानकर्ता।

