
 #1
DNS टोही, निगरानी, टनलिंग डिटेक्शन और DNS सुरक्षा विश्लेषण उपकरण।
Kitploit अनुशंसित

 joda32/yowie
किसी संगठन द्वारा सब्सक्राइब किए गए SaaS सेवाओं का पता लगाता है, केवल बाहरी रूप से देखे जा सकने वाले डेटा का उपयोग करके। शैडो IT डिस्कवरी के लिए…
 ankhcorp/nuke.sh
Bash-आधारित निष्क्रिय टोही + आक्रमण सतह मैपिंग स्क्रिप्ट जो केवल सार्वजनिक API + स्टॉक Linux उपकरणों (curl, dig, openssl, nmap, python3) का उपयोग…
 ffffffff0x/digital-privacy
सूचना संरक्षण और OSINT संसाधन | एक डिजिटल गोपनीयता संग्रह, संरक्षण और सफाई का एकीकृत समाधान, साथ ही खुले स्रोत खुफिया (OSINT) प्रतिरोध।
 spiderlabs/responder
Responder एक LLMNR, NBT-NS और MDNS पॉइज़नर है, जिसमें अंतर्निहित HTTP/SMB/MSSQL/FTP/LDAP नकली प्रमाणीकरण सर्वर है जो NTLMv1/NTLMv2/LMv2, विस्तारित…
 byt3bl33d3r/mitmf
मैन-इन-द-मिडल हमलों के लिए फ्रेमवर्क
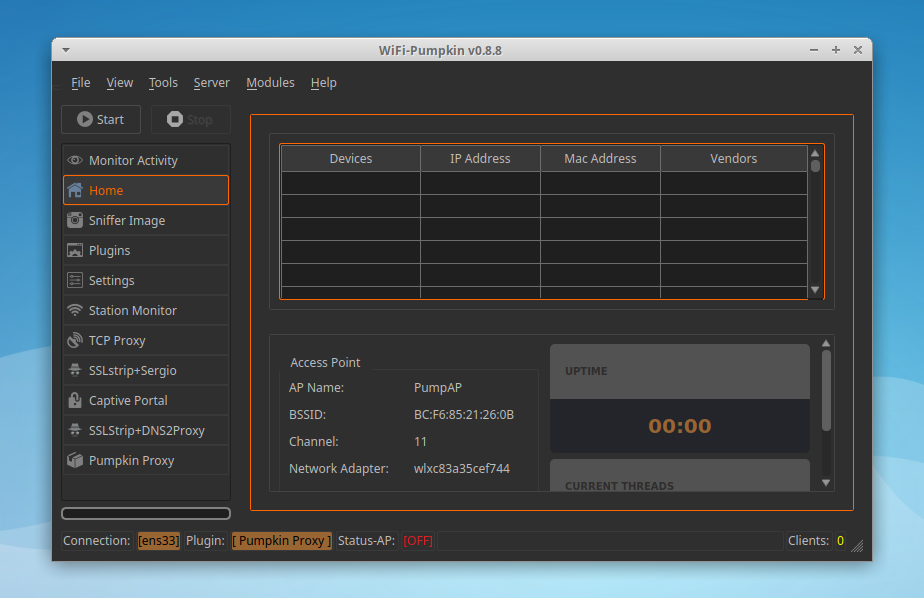 p0cl4bs/wifi-pumpkin-deprecated
अप्रचलित, wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3
 security-onion-solutions/security-onion
सिक्योरिटी ओनियन 16.04 - खतरे की खोज, एंटरप्राइज़ सुरक्षा निगरानी और लॉग प्रबंधन के लिए लिनक्स डिस्ट्रो
 evilsocket/bettercap
अप्रचलित, bettercap विकास यहां स्थानांतरित हो गया है: https://github.com/bettercap/bettercap
 evilsocket/xray
XRay सार्वजनिक नेटवर्क से recon, mapping और OSINT जानकारी एकत्र करने के लिए एक उपकरण है।
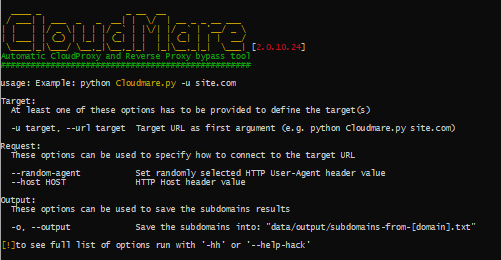 mrh0wl/cloudmare
Cloudflare, Sucuri, Incapsula वास्तविक IP ट्रैकर।
 xdavidhu/mitmap
📡 एक Python प्रोग्राम जो नकली AP बनाता है और डेटा स्निफ़ करता है।
 susmithkrishnan/torghost
TorGhost एक अनोनिमाइज़ेशन स्क्रिप्ट है। TorGhost सभी इंटरनेट ट्रैफ़िक को SOCKS5 टोर प्रॉक्सी के माध्यम से रीडायरेक्ट करता है। DNS अनुरोधों को भी टोर…
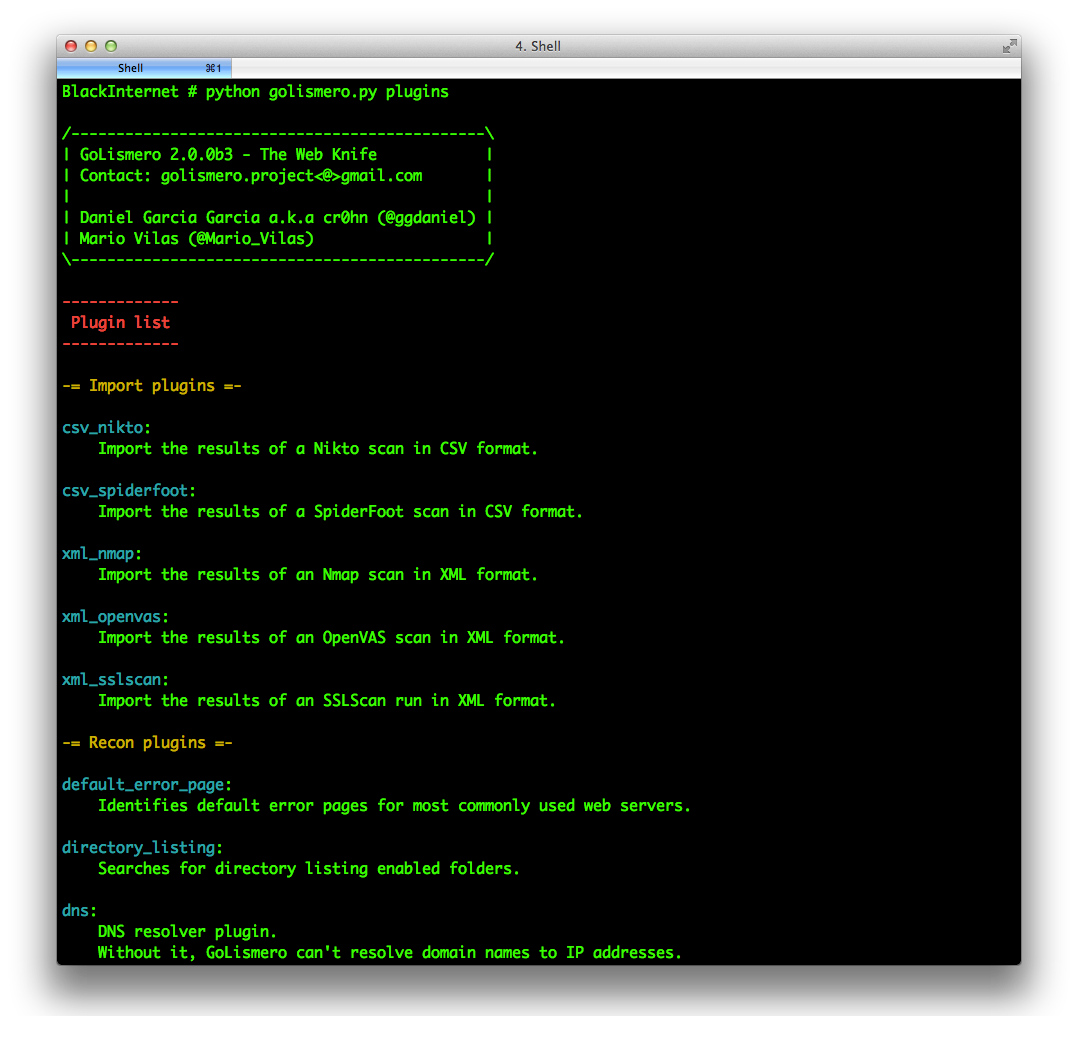 golismero/golismero
गोलिस्मेरो - द वेब नाइफ़
 facebookarchive/weasel
रेड टीमों के लिए DNS गुप्त चैनल इम्प्लांट।
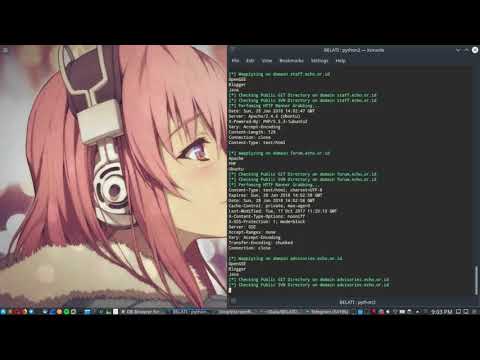
 typeerror/domained
मल्टी टूल सबडोमेन एन्यूमरेशन
 ebwi11/agentsmith-hids
Kprobe प्रौद्योगिकी द्वारा ओपन सोर्स होस्ट-आधारित घुसपैठ का पता लगाने की प्रणाली (HIDS), E_Bwill से।
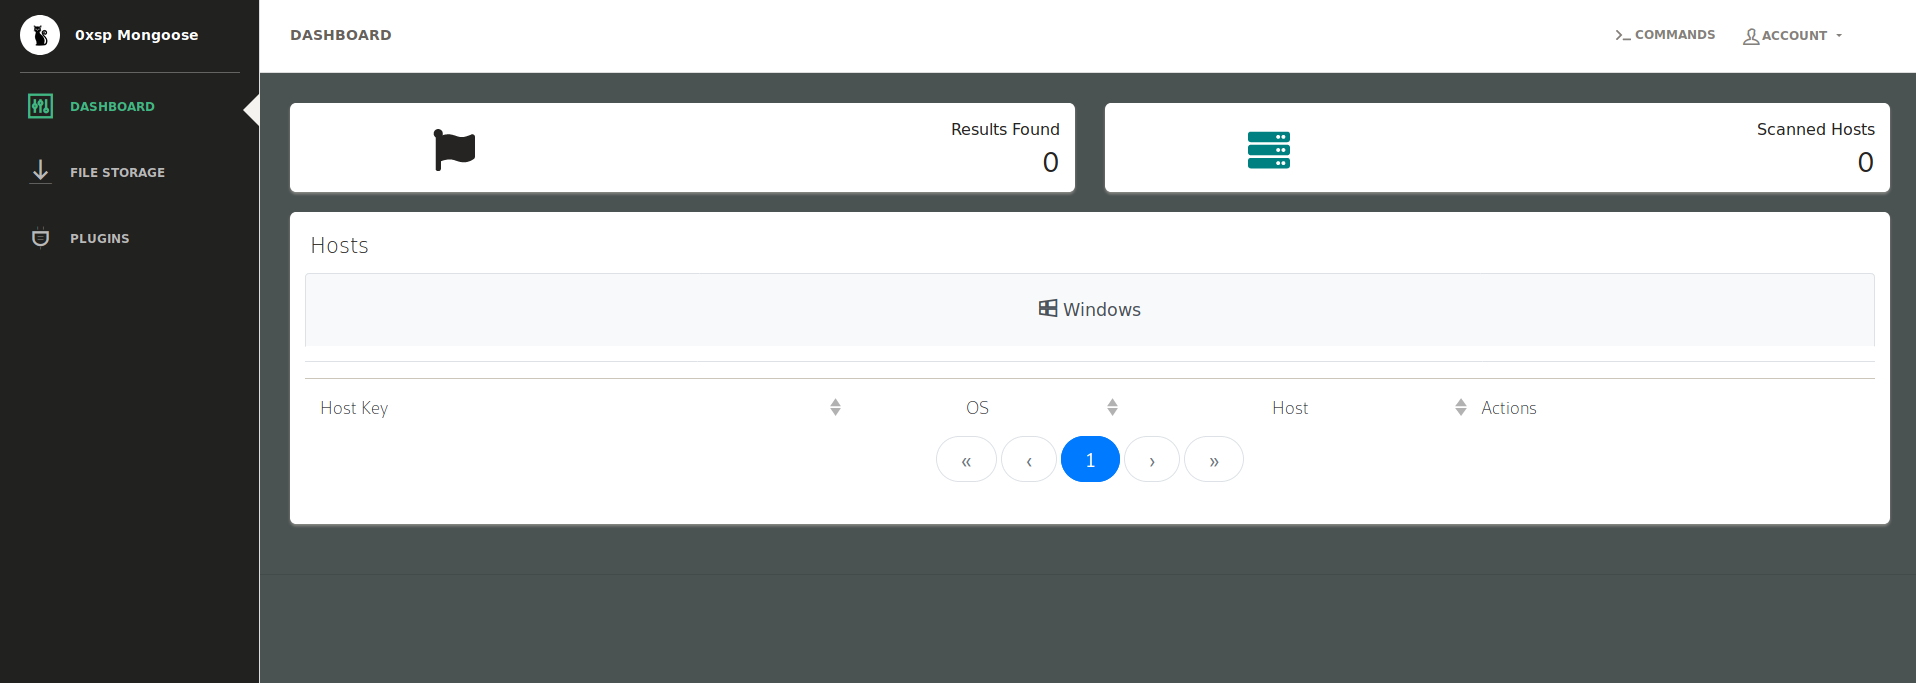 zux0x3a/0xsp-mongoose
साइबर सुरक्षा सिमुलेशन और रेड टीमिंग संचालन के लिए एक अनूठा ढांचा, नई कमजोरियों, गलत कॉन्फ़िगरेशन और विशेषाधिकार वृद्धि हमलों के लिए विंडोज ऑडिटिंग,…








