
 #1
DNS टोही, निगरानी, टनलिंग डिटेक्शन और DNS सुरक्षा विश्लेषण उपकरण।
Kitploit अनुशंसित
 trinadh465/external_tcpdump_cve-2018-14880
नेटवर्क निगरानी और डेटा अधिग्रहण के लिए कमांड-लाइन पैकेट विश्लेषक, समस्या निवारण और सुरक्षा विश्लेषण के लिए नेटवर्क ट्रैफ़िक कैप्चर और प्रदर्शित करता…
 trinadh465/external_tcpdump_cve-2018-14469
नेटवर्क निगरानी और डेटा अधिग्रहण के लिए कमांड-लाइन पैकेट विश्लेषक, समस्या निवारण और सुरक्षा विश्लेषण के लिए नेटवर्क ट्रैफ़िक को कैप्चर और प्रदर्शित…
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
कमांड-लाइन पैकेट विश्लेषक जो नेटवर्क निगरानी और डेटा अधिग्रहण के लिए है, समस्या निवारण, विश्लेषण और सुरक्षा ऑडिटिंग हेतु नेटवर्क ट्रैफ़िक को कैप्चर…
 trinadh465/external_tcpdump_cve-2018-14879
नेटवर्क निगरानी और डेटा अधिग्रहण के लिए कमांड-लाइन पैकेट विश्लेषक, समस्या निवारण और सुरक्षा विश्लेषण के लिए नेटवर्क ट्रैफ़िक को कैप्चर और प्रदर्शित…
 coolyin001/cve-2021-26295--
CVE-2021-26295-POC DNSlog का उपयोग करके CVE-2021-26295 की भेद्यता का सत्यापन करें। poc का उपयोग: लक्ष्य को target.txt में रखने के बाद python poc.py…
 diegovargasj/cve-2025-32407
CVE-2025-32407 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: Samsung Internet for Galaxy Watch में TLS प्रमाणपत्र सत्यापन बायपास, जो HTTPS ट्रैफ़िक पर…
 bluebluelan/cve-2015-7547-proj-master
CVE-2015-7547 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो glibc getaddrinfo() स्टैक-आधारित बफर ओवरफ्लो है। इसमें सर्वर और क्लाइंट घटक शामिल हैं जो…
 june-in-exile/cve-2021-26700
CVE-2021-26700 के लिए VS Code npm एक्सटेंशन में शैक्षिक RCE शोषण, दुर्भावनापूर्ण package.json निष्पादन के माध्यम से Caldera C2 सर्वर पर DNS सुरंग का…
 pablodiz/cve-2023-50387
DNS भेद्यता शोषण CVE-2023-50387 के लिए स्वचालित RRSIG कुंजी निर्माण और डॉकर-आधारित आक्रमण सिमुलेशन के साथ, जो कमजोर और पैच किए गए Unbound रिज़ॉल्वरों…
 shivamdey/cve-2021-23017
CVE-2021-23017 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो NGINX में DNS रिज़ॉल्वर भेद्यता है, जो एक क्राफ्टेड DNS प्रतिक्रिया के माध्यम से रिमोट कोड…
 xycloops123/tkey-remote-dos-vulnerability-exploit
CVE-2015-5477 POC के लिए एक्सप्लॉइट कोड
 moften/cve-2021-23017
NGINX DNS ओवरफ्लो भेद्यता जांच - CVE-2021-23017 PoC
 scheibling/py-log4shellscanner
Log4j भेद्यता के लिए स्कैनर, जिसे Log4Shell (CVE-2021-44228) नाम दिया गया है
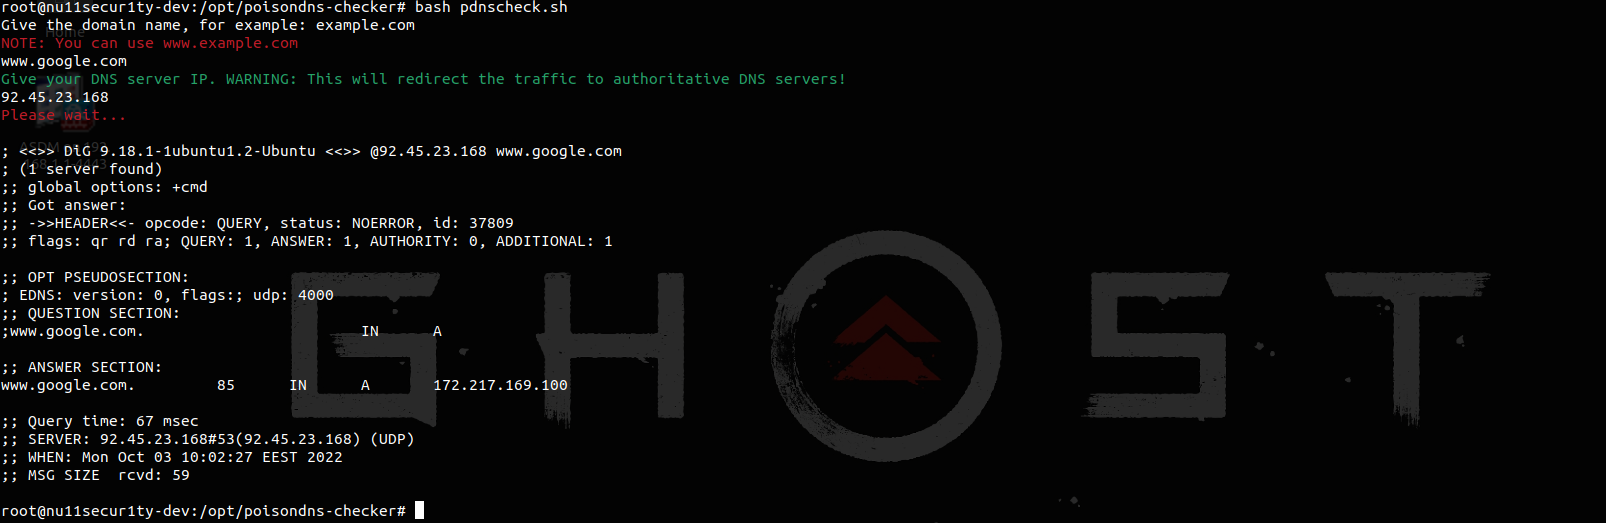 nu11secur1ty/dns-resolve-checker
DNS रिज़ॉल्यूशन जाँच के लिए Bash स्क्रिप्ट, जो कमांड लाइन से त्वरित डोमेन-से-IP लुकअप और बुनियादी नेटवर्क रिकॉनिसेंस को सक्षम बनाती है।
 likekabin/sharedoc_cve-2015-5477
CVE-2015-5477, एक BIND DNS denial-of-service भेद्यता के लिए साझा तकनीकी नोट्स और डिबगिंग दस्तावेज़। पुनरुत्पादन, विश्लेषण और शमन मार्गदर्शन पर…
 randomrobbiebf/subdomain-tko
DNS रिकॉर्ड और HTTP प्रतिक्रियाओं का विश्लेषण करके सबडोमेन टेकओवर कमजोरियों का पता लगाता है। सुरक्षा मूल्यांकन के लिए स्वचालित रूप से टेकओवर-प्रवण…
 iana-org/get-trust-anchor
DNS रूट ज़ोन ट्रस्ट एंकरों को प्राप्त/रिफ़्रेश करने के लिए टूल
 hilmiazizi/oorecon
आक्रमण सतह खोज के लिए टर्मिनल UI: DNS रेकॉन, सबडोमेन एन्यूमरेशन, पोर्ट स्कैनिंग, रिवर्स IP, लीक हुए लॉगिन URL, और JavaScript सीक्रेट माइनिंग।








