
 #1
ब्लू टीम, रक्षात्मक सुरक्षा और खतरे से सुरक्षा के लिए उपकरण।
Kitploit अनुशंसित
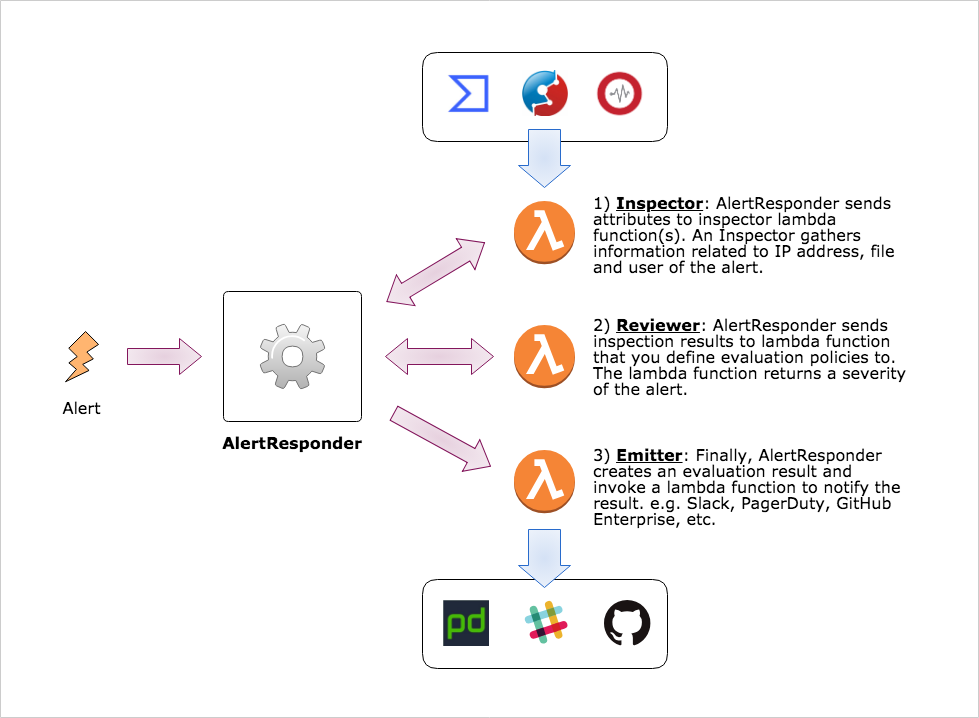
 m-mizutani/alertresponder
AWS सर्वरलेस एप्लिकेशन मॉडल द्वारा स्वचालित सुरक्षा अलर्ट प्रतिक्रिया ढांचा
 itinerisltd/trellis-cve-2018-6389
CVE-2018-6389 वर्डप्रेस load-scripts / load-styles हमलों को कम करें
 cosmo121/follina-remediation
MSDT को चलाने की क्षमता को हटाता है, CVE-2022-30190 (Follina) के जवाब में।
 fusion1110/ebpf-hid_guard
eBPF का उपयोग करके Linux कर्नेल-स्पेस HID इंजेक्शन हमला डिटेक्टर। USB और ब्लूटूथ HID उपकरणों को संदिग्ध कीस्ट्रोक टाइमिंग के लिए मॉनिटर करता है और…
 lopqto/cve-2021-41773_honeypot
Apache HTTP सर्वर पाथ ट्रैवर्सल भेद्यता CVE-2021-41773 के लिए हल्का हनीपॉट, जो शोषण प्रयासों को कैप्चर और लॉग करने के लिए डिज़ाइन किया गया है।
 gamingwithevets/msdt-disable
MSDT प्रोटोकॉल अक्षमकर्ता (CVE-2022-30190 पैच उपकरण)
 spinfosecurity/rail-ot-protector
Rail-OT-Protector (ROP) — रेल और ट्रांज़िट OT/SCADA नेटवर्क के लिए निःशुल्क, ओपन-सोर्स साइबर सुरक्षा स्कैनिंग टूल। CVE-2025-1727, RailSafe लीगेसी…
 spinfosecurity/bas-guardian
भवन स्वचालन प्रणालियों के लिए मुफ्त BACnet/BMS भेद्यता स्कैनर। PowerShell या Bash के माध्यम से CVE-2026-3611 (CVSS 10.0), CVE-2026-24060, और उजागर…
 jotaqc/cve-2022-30190_temporary_fix_source_code
ये CVE-2022-30190 भेद्यता (Follina) के विरुद्ध अस्थायी सुरक्षा लागू करने के लिए Python स्क्रिप्ट्स के स्रोत कोड हैं।
 rastating/modsecurity-cve-2018-6389
CVE-2018-6389 का उपयोग करके संभावित हमलों का पता लगाने के लिए एक ModSecurity नियम सेट
 tracehound/tracehound
परिचालन सुरक्षा नियंत्रण फोरेंसिक गारंटी के साथ








