
 #1
ब्लू टीम, रक्षात्मक सुरक्षा और खतरे से सुरक्षा के लिए उपकरण।
Kitploit अनुशंसित

 mthcht/threathunting-keywords
थ्रेट हंटिंग सत्रों के लिए कीवर्ड्स और आर्टिफैक्ट्स की शानदार सूची
 bhdresh/dejavu
DejaVU - मुक्त स्रोत धोखा ढांचा
 nosie12/fire-wall-server
Python-आधारित सिम्युलेटेड फायरवॉल जो Spring4Shell (CVE-2022-22965) शोषण प्रयासों का पता लगाने और उन्हें ब्लॉक करने के लिए बनाया गया है। यह प्रोजेक्ट…
 infosecn1nja/ad-attack-defense
आधुनिक पोस्ट-एक्सप्लॉइटेशन एडवर्सरी ट्रेडक्राफ्ट गतिविधि का उपयोग करके Active Directory पर हमला और बचाव करें
 naveenbana5250/cve-2023-34362-defense-package
खतरे-आधारित पहचान एवं शमन पैकेज MOVEit Transfer भेद्यता के लिए
 gmh5225/ransmap-ransomware-binary-classification
Jupyter नोटबुक जो RanSMAP डेटासेट का विश्लेषण करती है ताकि scikit-learn एन्सेम्बल मॉडलों का उपयोग करके मेमोरी एक्सेस पैटर्न (GPA, एन्ट्रॉपी, पेज…
 zephrfish/cve-2025-53770-scanner
ToolShell scanner - CVE-2025-53770 और पहचान की जानकारी
 gmh5225/zeropoint
यह PowerShell स्क्रिप्ट CVE-2025-53770 — Microsoft SharePoint में एक गंभीर RCE कमजोरी — के लिए समझौता संकेतकों का पता लगाती है। @n1chr0x और…
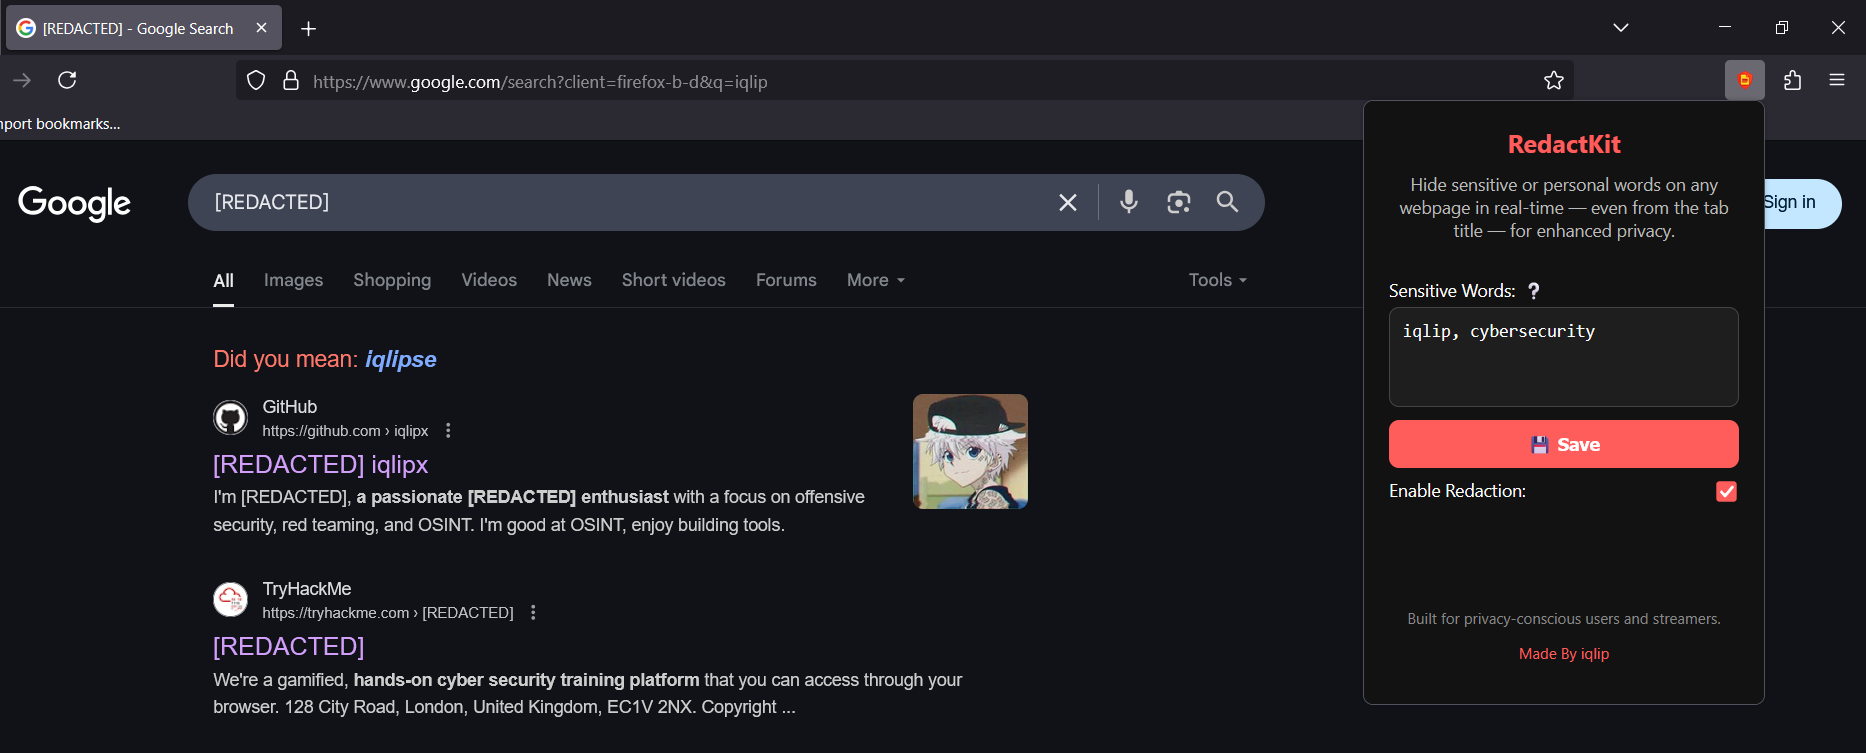
 iqlip/redactkit
https://addons.mozilla.org/addon/redactkit/ एक फ़ायरफ़ॉक्स एक्सटेंशन जो वेब पेजों और टैब शीर्षकों पर संवेदनशील शब्दों (जैसे नाम, ईमेल, फ़ोन नं.) को…
 d4rksystem/vboxcloak
एक PowerShell स्क्रिप्ट जो मैलवेयर विश्लेषकों को अपने Windows VirtualBox Windows VM को मैलवेयर से छिपाने में मदद करने का प्रयास करती है जो विश्लेषण…
 yunginnanet/hellpot
HellPot एक क्रॉस-प्लेटफॉर्म पोर्टल है जो अंतहीन पीड़ा के लिए है, जिसका उद्देश्य अव्यवस्थित HTTP बॉट्स को दंडित करना है।
 yangyang-research/whale-sentinel-services
The Whale Sentinel Services
 itzmeshervin/siem-dashboard
Streamlit का उपयोग करके बनाया गया एक हल्का, रीयल-टाइम सुरक्षा सूचना और घटना प्रबंधन (SIEM) डैशबोर्ड। यह सिस्टम लॉग एकत्र करता है, USB और घुसपैठ…
 mingshenhk/citrixbleed-2-cve-2025-5777-poc-
CitrixBleed 2 — CVE-2025-5777 (आउट-ऑफ-बाउंड्स लीक) PoC और डिटेक्शन किट का विस्तृत विवरण
 corelight/zeek-endpoint-enrichment-conn
conn.log को EDR डेटा से समृद्ध करें
 shutdownrepo/dcshadow
पायथन आधारित Mimikatz lsadump::dcshadow का विकल्प
 nuclearphoenixx/fake-sandbox
👁🗨 यह स्क्रिप्ट विश्लेषण सैंडबॉक्स/VM सॉफ़्टवेयर के नकली प्रक्रियाओं का अनुकरण करेगा जिससे कुछ मैलवेयर बचने की कोशिश करेंगे।
 malvuln/ransomlord
RansomLord एक प्रूफ-ऑफ-कॉन्सेप्ट एंटी-रैंसमवेयर शोषण उपकरण है जो PE फ़ाइलों के निर्माण को स्वचालित करता है, जिसका उपयोग रैंसमवेयर को…








