 gmh5225/ransmap-ransomware-binary-classification
Jupyter नोटबुक जो RanSMAP डेटासेट का विश्लेषण करती है ताकि scikit-learn एन्सेम्बल मॉडलों का उपयोग करके मेमोरी एक्सेस पैटर्न (GPA, एन्ट्रॉपी, पेज प्रकार) से रैनसमवेयर परिवारों को वर्गीकृत किया जा सके।

लेखक: Kevin Thomas
[1] M. Hirano और R. Kobayashi, "RanSMAP: Open Dataset of Ransomware Storage and Memory Access Patterns for Creating Deep Learning Based Ransomware Detectors." Computers & Security, 2024, 104202, ISSN 0167-4048, https://doi.org/10.1016/j.cose.2024.104202.
[2] M. Hirano और R. Kobayashi, "Machine Learning-based Ransomware Detection Using Low-level Memory Access Patterns Obtained From Live-forensic Hypervisor" In proceedings of 2022 IEEE International Conference on Cyber Security and Resilience (CSR), 2022, pp. 323-330, https://doi.org/10.1109/CSR54599.2022.9850340.
Creative Commons Attribution-NoDerivatives 4.0 International (CC BY-ND 4.0).
RanSMAP रैंसमवेयर व्यवहारिक विशेषताओं वाले डेटासेट का यह व्यापक विश्लेषण मशीन लर्निंग तकनीकों के माध्यम से दुर्भावनापूर्ण और सौम्य सॉफ़्टवेयर के बीच अंतर करने के लिए मेमोरी एक्सेस पैटर्न विश्लेषण की प्रभावशीलता को प्रदर्शित करता है। अध्ययन में चार प्रमुख विशेषताओं का उपयोग करते हुए 12 श्रेणियों (6 सौम्य अनुप्रयोग और 6 रैंसमवेयर परिवार) में 1,425,904 मेमोरी ऑपरेशनों की जांच की गई: गेस्ट फिजिकल एड्रेस (GPA), एन्ट्रॉपी, मेमोरी सामग्री आकार, और पेज प्रकार।
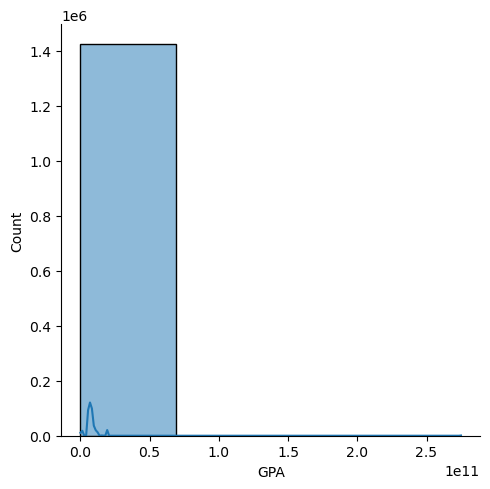
डेटासेट विशिष्ट मेमोरी एक्सेस पैटर्न को उजागर करता है जो रैंसमवेयर को वैध सॉफ़्टवेयर से अलग करते हैं। मेमोरी ऑपरेशन मुख्य रूप से मेटाडेटा-केंद्रित होते हैं (99.7% में शून्य-बाइट सामग्री पुनर्प्राप्ति शामिल होती है) और 9,673 अद्वितीय GPA मानों में फैले अत्यधिक केंद्रित पता वितरण के साथ होते हैं। एन्ट्रॉपी एक आकर्षक द्वि-मोडल वितरण प्रदर्शित करती है जिसमें 51.0% ऑपरेशन ठीक 0.0 एन्ट्रॉपी (संरचित डेटा) पर और 48.7% -1.0 एन्ट्रॉपी (सामान्यीकृत सामग्री) पर होते हैं। मेमोरी पेज आर्किटेक्चर में मानक 4 KiB पेज (99.3%) बनाम 2 MiB बड़े पेज (0.7%) का अत्यधिक प्रभुत्व है, जो सामान्य ऑपरेटिंग सिस्टम मेमोरी प्रबंधन पैटर्न को दर्शाता है।
विश्लेषण ने कई विभेदक व्यवहारिक पैटर्न की पहचान की जो मैलवेयर परिवारों को सौम्य अनुप्रयोगों से अलग करते हैं:
मेमोरी आवंटन रणनीतियाँ: रैंसमवेयर परिवार मेटाडेटा ऑपरेशनों (माध्य ~2.75 × 10^9) की तुलना में सामग्री ऑपरेशनों के लिए उच्च GPA मान (माध्य ~7.6 × 10^9) प्रदर्शित करते हैं, जो दुर्भावनापूर्ण गतिविधियों के दौरान उच्च पता क्षेत्रों में व्यवस्थित मेमोरी आवंटन को दर्शाता है। बड़े पेज (2 MiB) उच्च एन्ट्रॉपी विशेषताओं के साथ केंद्रित आवंटन पैटर्न प्रदर्शित करते हैं, जो प्रदर्शन-महत्वपूर्ण एन्क्रिप्शन ऑपरेशनों के लिए विशेष उपयोग का सुझाव देते हैं।
सामग्री यादृच्छिकता पैटर्न: मैलवेयर श्रेणियाँ विशिष्ट एन्ट्रॉपी हस्ताक्षर दिखाती हैं, जिसमें वास्तविक डेटा स्थानांतरण ऑपरेशन (4096-बाइट) मेटाडेटा ऑपरेशनों (माध्य ~-0.5) की तुलना में काफी अधिक एन्ट्रॉपी (माध्य ~0.7) प्रदर्शित करते हैं। यह वृद्धि रैंसमवेयर एन्क्रिप्शन प्रक्रियाओं की विशेषता वाली एन्क्रिप्टेड सामग्री निर्माण को दर्शाती है।
श्रेणी-विशिष्ट हस्ताक्षर: अनसुपरवाइज़्ड K-means क्लस्टरिंग ने सफलतापूर्वक चार विशिष्ट व्यवहारिक क्लस्टर की पहचान की, जिसमें क्लस्टर 3 दुर्लभ लेकिन अत्यधिक विभेदक मेमोरी एक्सेस पैटर्न का प्रतिनिधित्व करता है जो विशिष्ट रैंसमवेयर परिवारों (WannaCry, LockBit, Conti) में केंद्रित हैं। ये क्लस्टर विशिष्ट परिचालन हस्ताक्षरों को कैप्चर करते हैं जो मैलवेयर-विशिष्ट व्यवहारिक फिंगरप्रिंट के रूप में काम कर सकते हैं।
रैंसमवेयर पहचान के लिए कई एन्सेम्बल लर्निंग दृष्टिकोणों का मूल्यांकन किया गया, जिनमें विभिन्न एल्गोरिदम में समान प्रदर्शन देखा गया:
एन्सेम्बल विधियों (Random Forest: 0.639 सटीकता, AdaBoost: 0.639 सटीकता, Stacking: 0.639 सटीकता) ने एकल निर्णय वृक्षों (0.638 सटीकता) की तुलना में न्यूनतम सुधार के साथ सुसंगत प्रदर्शन दिखाया। निर्णय वृक्षों के साथ बैगिंग दृष्टिकोण ने उच्च रिकॉल (0.994) लेकिन कम परिशुद्धता (0.637) के साथ 0.639 सटीकता प्राप्त की, जो दुर्भावनापूर्ण और सौम्य मेमोरी एक्सेस पैटर्न के बीच अंतर करने में चुनौतियों को इंगित करता है जिनके लिए अधिक परिष्कृत फीचर इंजीनियरिंग की आवश्यकता होती है।
साइबर सुरक्षा पेशेवरों के लिए: पहचाने गए व्यवहारिक पैटर्न का लाभ उठाते हुए मेमोरी-आधारित रैनसमवेयर डिटेक्शन सिस्टम तैनात करें। दुर्भावनापूर्ण गतिविधि के प्राथमिक संकेतकों के रूप में उन्नत मेमोरी क्षेत्रों में बड़े पेज संचालन और उच्च-एन्ट्रॉपी सामग्री स्थानांतरण की निगरानी पर ध्यान केंद्रित करें।
अनुसंधान समुदाय के लिए: रैनसमवेयर विकास पैटर्न को कैप्चर करने के लिए अस्थायी विश्लेषण का विस्तार करें और इन मेमोरी एक्सेस हस्ताक्षरों की क्रॉस-प्लेटफ़ॉर्म प्रयोज्यता की जांच करें। अनसुपरवाइज़्ड क्लस्टरिंग की प्रदर्शित प्रभावकारिता व्यवहारिक विसंगति पहचान के माध्यम से ज़ीरो-डे रैनसमवेयर डिटेक्शन की संभावना का सुझाव देती है।
सिस्टम प्रशासकों के लिए: मेमोरी पेज आवंटन पैटर्न और एन्ट्रॉपी विशेषताओं की वास्तविक समय निगरानी लागू करें, विशेष रूप से प्रिंसिपल कंपोनेंट विश्लेषण के माध्यम से पहचाने गए विभेदक फीचर्स पर ध्यान केंद्रित करें। 63.9% वर्गीकरण सटीकता इंगित करती है कि एंटरप्राइज़ वातावरण में उत्पादन तैनाती के लिए अतिरिक्त फीचर इंजीनियरिंग या हाइब्रिड दृष्टिकोण आवश्यक हो सकते हैं।
यह विश्लेषण रैनसमवेयर डिटेक्शन के लिए एक आधार के रूप में मेमोरी एक्सेस पैटर्न विश्लेषण स्थापित करता है, जो दुर्भावनापूर्ण गतिविधियों की पहचान के लिए उल्लेखनीय रूप से उच्च रिकॉल (99.4%) के साथ एन्सेम्बल लर्निंग तकनीकों के माध्यम से 63.9% सटीकता प्राप्त करता है। जबकि वर्तमान वर्गीकरण प्रदर्शन सुधार की गुंजाइश दर्शाता है, विशिष्ट व्यवहारिक क्लस्टरों और एन्ट्रॉपी-GPA संबंध पैटर्न की पहचान उन्नत साइबर सुरक्षा सुरक्षा विकसित करने के लिए मूल्यवान बुद्धिमत्ता प्रदान करती है। व्यापक फीचर विश्लेषण से पता चलता है कि मेमोरी प्रबंधन व्यवहार में दुर्भावनापूर्ण एन्क्रिप्शन गतिविधियों और वैध सॉफ़्टवेयर संचालन के बीच अंतर करने के लिए विभेदक जानकारी होती है, हालांकि एंटरप्राइज़ रैनसमवेयर डिटेक्शन सिस्टम के लिए उत्पादन-तैयार प्रदर्शन प्राप्त करने के लिए अतिरिक्त फीचर इंजीनियरिंग और मॉडल अनुकूलन की आवश्यकता होगी।
GPA: एक्सेस किए गए मेमोरी पेज का गेस्ट फिजिकल एड्रेसsize: एक्सेस किए गए पेज पर प्राप्त मेमोरी सामग्री का आकार, [byte]entropy: लिखी गई मेमोरी सामग्री की सामान्यीकृत शैनन एन्ट्रॉपीtype: मेमोरी पेज का एक्सेस प्रकार, (4 KiB पेज, 2 MiB पेज, 1 GiB पेज, और MMIO एक्सेस)category: डायरेक्टरी संरचना से प्राप्त रैनसमवेयर या सौम्य फ़ैमिली वर्गीकरण लेबल (AESCrypt, Conti, Darkside, Firefox, Idle, LockBit, Office, REvil, Ryuk, SDelete, WannaCry, Zip)UNIX_time_sec: यह टाइमस्टैम्प मान उस सटीक समय को दर्शाता है जब मेमोरी संचालन हुआ था, लेकिन यह अस्थायी पूर्वाग्रह पेश कर सकता है और उन मैलवेयर व्यवहार पैटर्न को सीधे चित्रित नहीं करता है जिन्हें हम पहचानना चाहते हैं।UNIX_time_ns: सेकंड टाइमस्टैम्प के समान, नैनोसेकंड परिशुद्धता अस्थायी विशिष्टता जोड़ती है जो विभिन्न निष्पादन वातावरणों में अच्छी तरह से सामान्यीकृत नहीं हो सकती है और व्यवहारिक पैटर्न के बजाय विशिष्ट निष्पादन समय पर ओवरफिटिंग का कारण बन सकती है।