
 #1
ब्लू टीम, रक्षात्मक सुरक्षा और खतरे से सुरक्षा के लिए उपकरण।
Kitploit अनुशंसित
 capivara-research/cve-2026-116000
CVE-2026-116000 के लिए केवल-लूपबैक सेफ PoC और तकनीकी विश्लेषण, जो PrivateGPT के URI आर्टिफैक्ट लोडर में एक सर्वर-साइड रिक्वेस्ट फ़ॉर्जरी (CWE-918)…
 capivara-research/cve-2026-116004
CVE-2026-116004 के लिए सुरक्षित स्थानीय प्रमाण-अवधारणा और तकनीकी विश्लेषण, जो Onyx प्रीव्यू में एक iframe सैंडबॉक्स बायपास और संग्रहीत XSS है, स्रोत…
 afsharid/gitea-cve-2026-116289-detection
CVE-2026-116289 (Gitea public-only PAT से org Actions runner तक) के लिए Sigma डिटेक्शन नियम, लैब और निष्कर्ष
 foxcornlab/mlflow-scorer-scanner
Detection-only triage scanner for MLflow scorer RCE CVE-2026-116692: version check via the /version endpoint. No payloads, no scorer invocation.
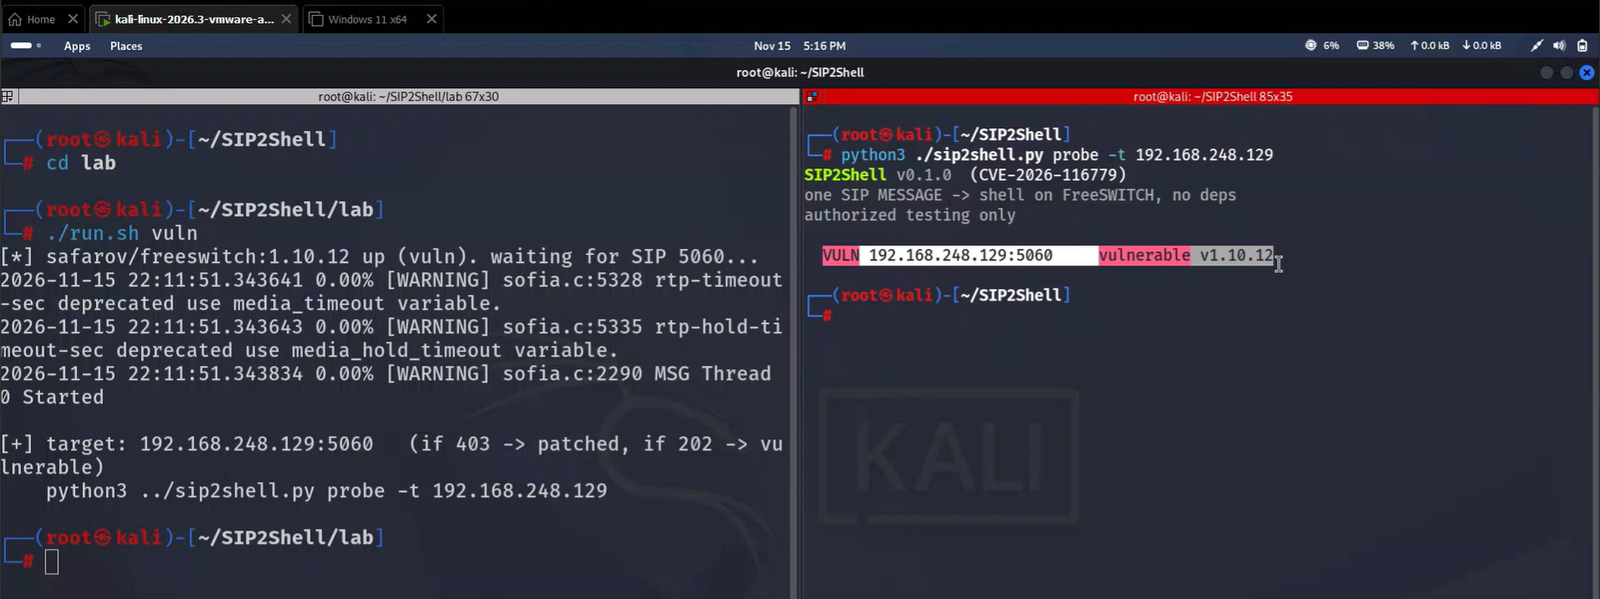 ashrafzaryouh/cve-2026-116779
CVE-2026-116779 पर शोध सलाह, जो mod_sofia में FreeSWITCH SIP MESSAGE रिमोट कमांड निष्पादन की गंभीर कमी है, जिसमें मूल-कारण विश्लेषण, पहचान कमांड और…
 mehmet-emir-eroglu/cve-2026-116779
केवल-पढ़ने वाला स्रोत ऑडिट जो CVE-2026-116779 mod_sofia chat api-proto कमांड इंजेक्शन हस्ताक्षरों के लिए स्थानीय FreeSWITCH चेकआउट का निरीक्षण करता…
 foxcornlab/keycloak-saml-scanner
Detection-only triage for CVE-2026-117691 (CVSS 9.1): Keycloak SAML HTTP-Redirect binding signature bypass, fixed in 26.8.2
 sable-research/cve-2026-118423-wp-libre-form
Sable Research — CVE-2026-118423 का विश्लेषण: WP Libre Form (≤ 1.5.0.1) में अनधिकृत मनमाना फ़ाइल अपलोड से RCE
 llcforge/cve-2026-119179
CVE-2026-119179 के लिए नियतात्मक स्थानीय PoC: CSOT टाइमआउट के बाद MongoDB Node.js ड्राइवर कनेक्शन पूल डीसिंक, जिससे किसी अन्य उपयोगकर्ता के दस्तावेज़…
 dansaurabh/h2race-check_cve-2026-119618
CVE-2026-119618, Apache mod_http2 assign_headers() रेस कंडीशन के लिए पैसिव स्कैनर। यह HTTP/2 नेगोशिएशन (ALPN/h2c) और Apache संस्करण की जाँच करता है।…
 qcg5olf5zu9l2w/cve-2026-119618-yara
YARA rules to inventory Apache mod_http2 presence, HTTP/2 config directives and source markers for CVE-2026-119618 exposure triage, with a…
 jeffschafer/apache-http2-rce-heap-corruption-cve-2026-119618-stand-alone-scanner
Windows, Linux और macOS पर Apache mod_http2 CVE-2026-119618 के लिए स्वतंत्र समुदाय CLI स्कैनर।
 jeffschafer/bigfix-apache-http2-vulnerability-scanner-cve-2026-119618
निष्क्रिय BigFix Apache mod_http2 CVE-2026-119618 आकलन पायलट; संग्रहीत समीक्षा स्नैपशॉट।
 foxcornlab/apache-httpd-scanner
Detection-only triage for Apache HTTP Server 2.4.71 batch: CVE-2026-119618 (mod_http2 RCE, CVSS 9.8), CVE-2026-106023, CVE-2026-109163. Grades httpd…
 ghost-bx1/cve-2026-119948-windows-ad-rce
CVE-2026-119948 के लिए PoC और एक्सप्लॉइट स्क्रिप्ट्स, जो Windows Active Directory LDAP BER पार्सिंग में स्टैक-आधारित बफ़र ओवरफ़्लो है और जिसके कारण…
 mehmet-emir-eroglu/cve-2026-119977
केवल-पढ़ने वाला स्थानीय डिटेक्टर जो CVE-2026-119977 के लिए प्रभावित और ठीक किए गए ब्रांचों के विरुद्ध WordPress कोर संस्करण घोषणा की तुलना करता है,…
 tc4dy/cve-2026-119977-toolkit
Red/blue team toolkit for CVE-2026-119977 WordPress core upgrade-window RCE: version triage, WAF origin discovery, race oracle, staged wp-config…
 foxcornlab/wordpress-core-scanner
Detection-only local triage scanner for CVE-2026-119977 (CISA KEV 2026-11-03) in WordPress Core: grades versions 4.7-7.1.3 against per-branch fixes…








