
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।
Kitploit अनुशंसित
 gmh5225/keypatchx
KeyPatch Enhanced — Keystone Engine द्वारा संचालित, symbol-aware x86/x64 assembly patching के लिए IDA Pro plugin। स्वचालित IDA symbol resolution,…
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 sensepost/dotnethookertoolkit
Frida-आधारित .NET Framework injector और managed method hooking toolkit runtime tracing, native entrypoint resolution, और Windows processes के dynamic…
 icewall/cve-2016-2334
CVE-2016-2334 के लिए एक्सप्लॉइट: 7zip के HFS+ आर्काइव पार्सर में हीप ओवरफ्लो। कमजोरी को डिबग करने के लिए HFS+ फ़ाइल जनरेटर और WinDbg हीप विश्लेषण…
 malwareman007/cve-2022-21971
CVE-2022-21971 का POC
 yv1ing/secbox
पूर्व-निर्मित सैंडबॉक्स वातावरण में pi एजेंट का उपयोग करके साइबर सुरक्षा परीक्षण आयोजित करना।
 indalok/rizin-notebook
एक नोटबुक जहां Rizin और Cutter का उपयोग करते समय नोट्स लिखे जा सकते हैं!
 m4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab
FreeFloat FTP Server 1.0 में CVE-2025-5548 के विश्लेषण और शोषण की शैक्षणिक प्रयोगशाला।
 yasharote/dll-injector
एक डेस्कटॉप उपकरण जो DLL इंजेक्ट करने, CreateFileW जैसे WinAPI फ़ंक्शन को हुक करने, और रनटाइम पर प्रक्रिया व्यवहार को संशोधित करने की अनुमति देता है…
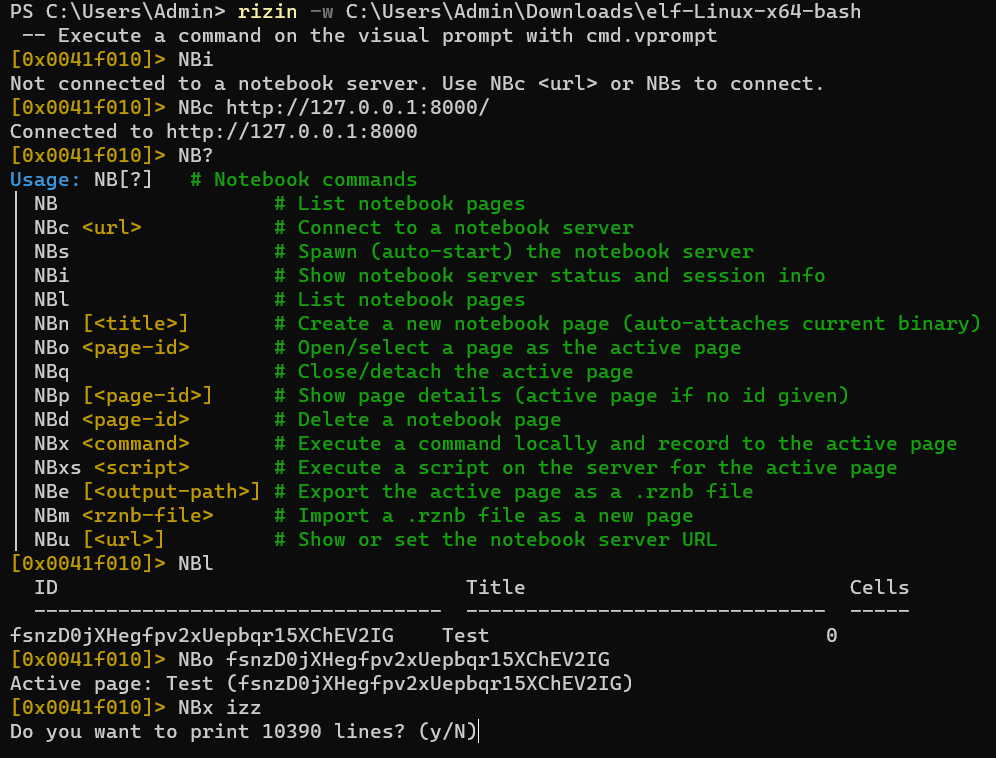 rizinorg/rizin-notebook
rizin का उपयोग करते समय नोट्स लिखने के लिए एक नोटबुक!
 geamztheangrybirds727/transformers-forged-to-fight-offline-version
TRANSFORMERS: Forged to Fight एक 3D युद्ध खेल है जहाँ आप ट्रांसफॉर्मर्स ब्रह्मांड के सबसे करिश्माई सैनिकों में से कुछ को नियंत्रित करते हैं। हम…
 gmh5225/asm-obfuscator
इंस्ट्रक्शन इंजेक्शन, जंक कोड, कॉन्स्टेंट ऑबफस्केशन और रनटाइम डिक्रिप्शन का उपयोग करके x86-64 असेंबली को ऑबफस्केट करता है, ताकि रिवर्स इंजीनियरिंग और…
 piffd0s/ntoskrnl-metadata
eprocess offset puller प्रासंगिक member offsets और function addresses के लिए cve-2026-40369 के लिए
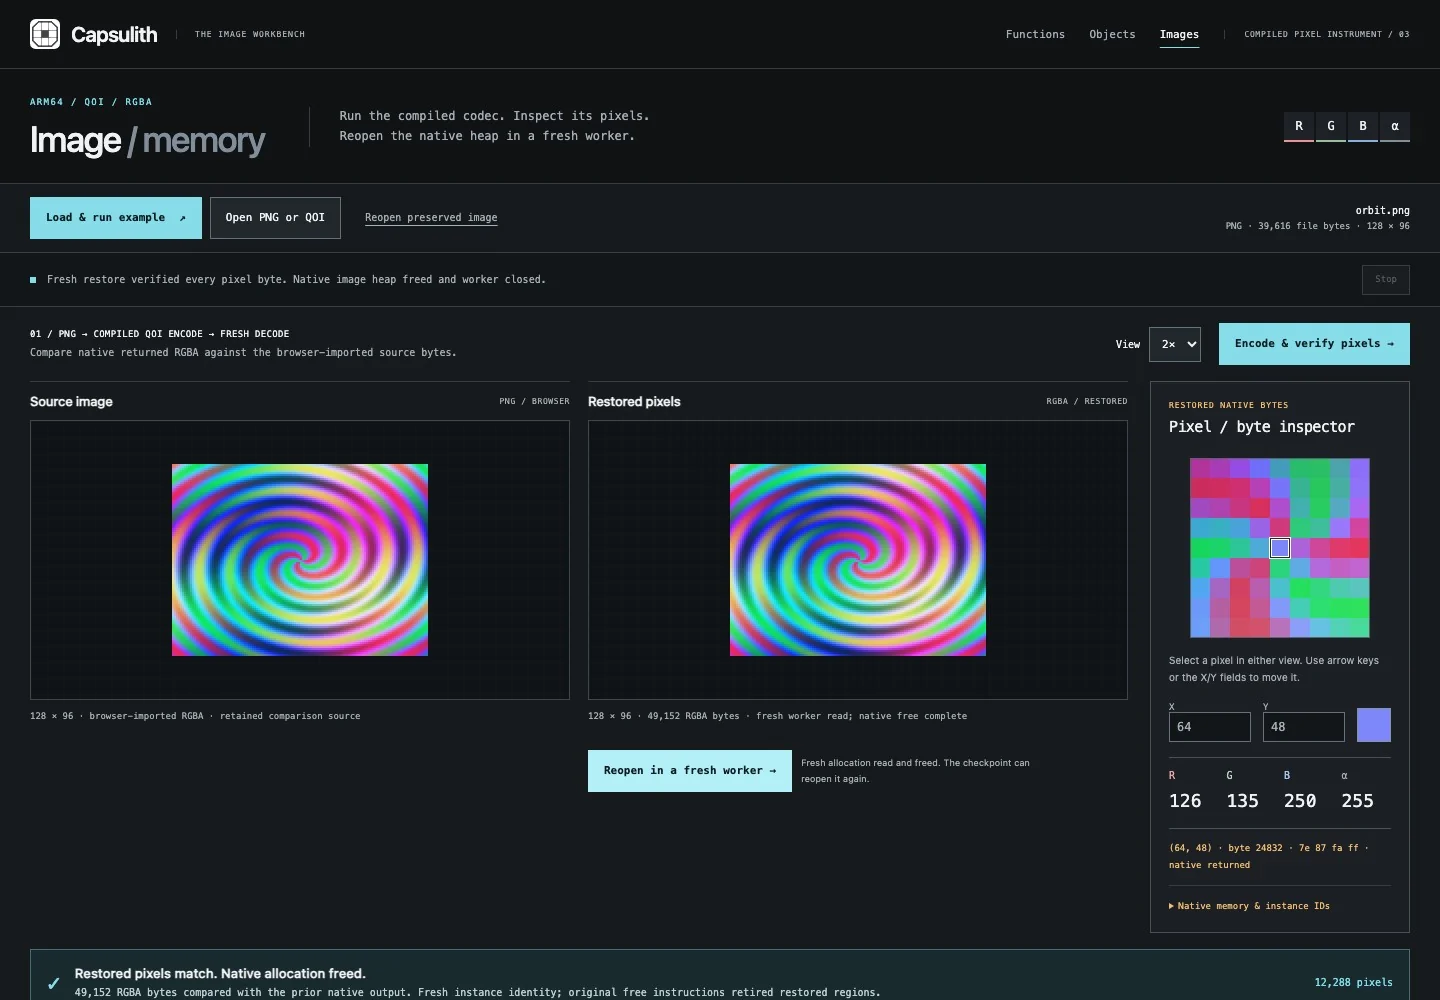 nazeeh111/capsulith
Node या ब्राउज़र में संरक्षित ARM64 कोड चलाएँ; डिकोड किए गए इमेज पिक्सेल और इनिशियलाइज़्ड मेमोरी का निरीक्षण करें।
 vnik5287/cve-2016-6187-poc
cve-2016-6187
 gmh5225/memtools
Windows Linux DMA, Dump, Direct, inject मेमोरी रीडिंग और राइटिंग टूल
 gmh5225/antidbg-unabomber
VMP बेहतर विचार (पुराना AmogusPlugin)
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ Decoder Heap Buffer Overflow - पूर्ण विश्लेषण, मूल कारण, PoC, और RCE शोषण रोडमैप








