
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
डीबगर्स — पृष्ठ 18 | Kitploit
श्रेणियाँ

डीबगर्स

दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1k11घं 40मि पहले
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8k7घं 28मि पहले
gef preview#3

gef

GitHubhugsy/gef
8.3k2 महीने पहले
delve preview#4

delve

GitHubgo-delve/delve
25.0k8 दिन पहले
rr preview#5

rr

GitHubrr-debugger/rr
10.7k4 दिन पहले
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4k1 महीना पहले
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5k18घं 15मि पहले
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1k2 दिन पहले
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9k11 दिन पहले
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2k8घं 23मि पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
559 परिणाम
slides preview

slides

GitHubhyperdbg/slides

हाइपरडीबीजी के बारे में स्लाइड्स

reverse-engineeringdebuggersbinary-analysis+3
393 महीने पहले
CVE-2017-13089 preview

CVE-2017-13089

GitHubr1b/cve-2017-13089

wget v1.19.1 के लिए PoC
vulnerability-analysisexploitationdebuggers+3
528 साल पहले
machscope preview

machscope

GitHubsadopc/machscope

सभी-एक-में macOS बाइनरी विश्लेषण: Mach-O पार्सिंग, ARM64 डिस्सेम्बली, कोड हस्ताक्षर, और डीबगिंग।
static-analysisios-securitycode-analysis+8
1008 महीने पहले
shannon-dbg preview

shannon-dbg

GitHubsynacktiv/shannon-dbg

शैनन बेसबैंड के लिए डिबगर
embedded-systems-securityreverse-engineeringdebuggers+4
606 साल पहले
am335xbootrom preview

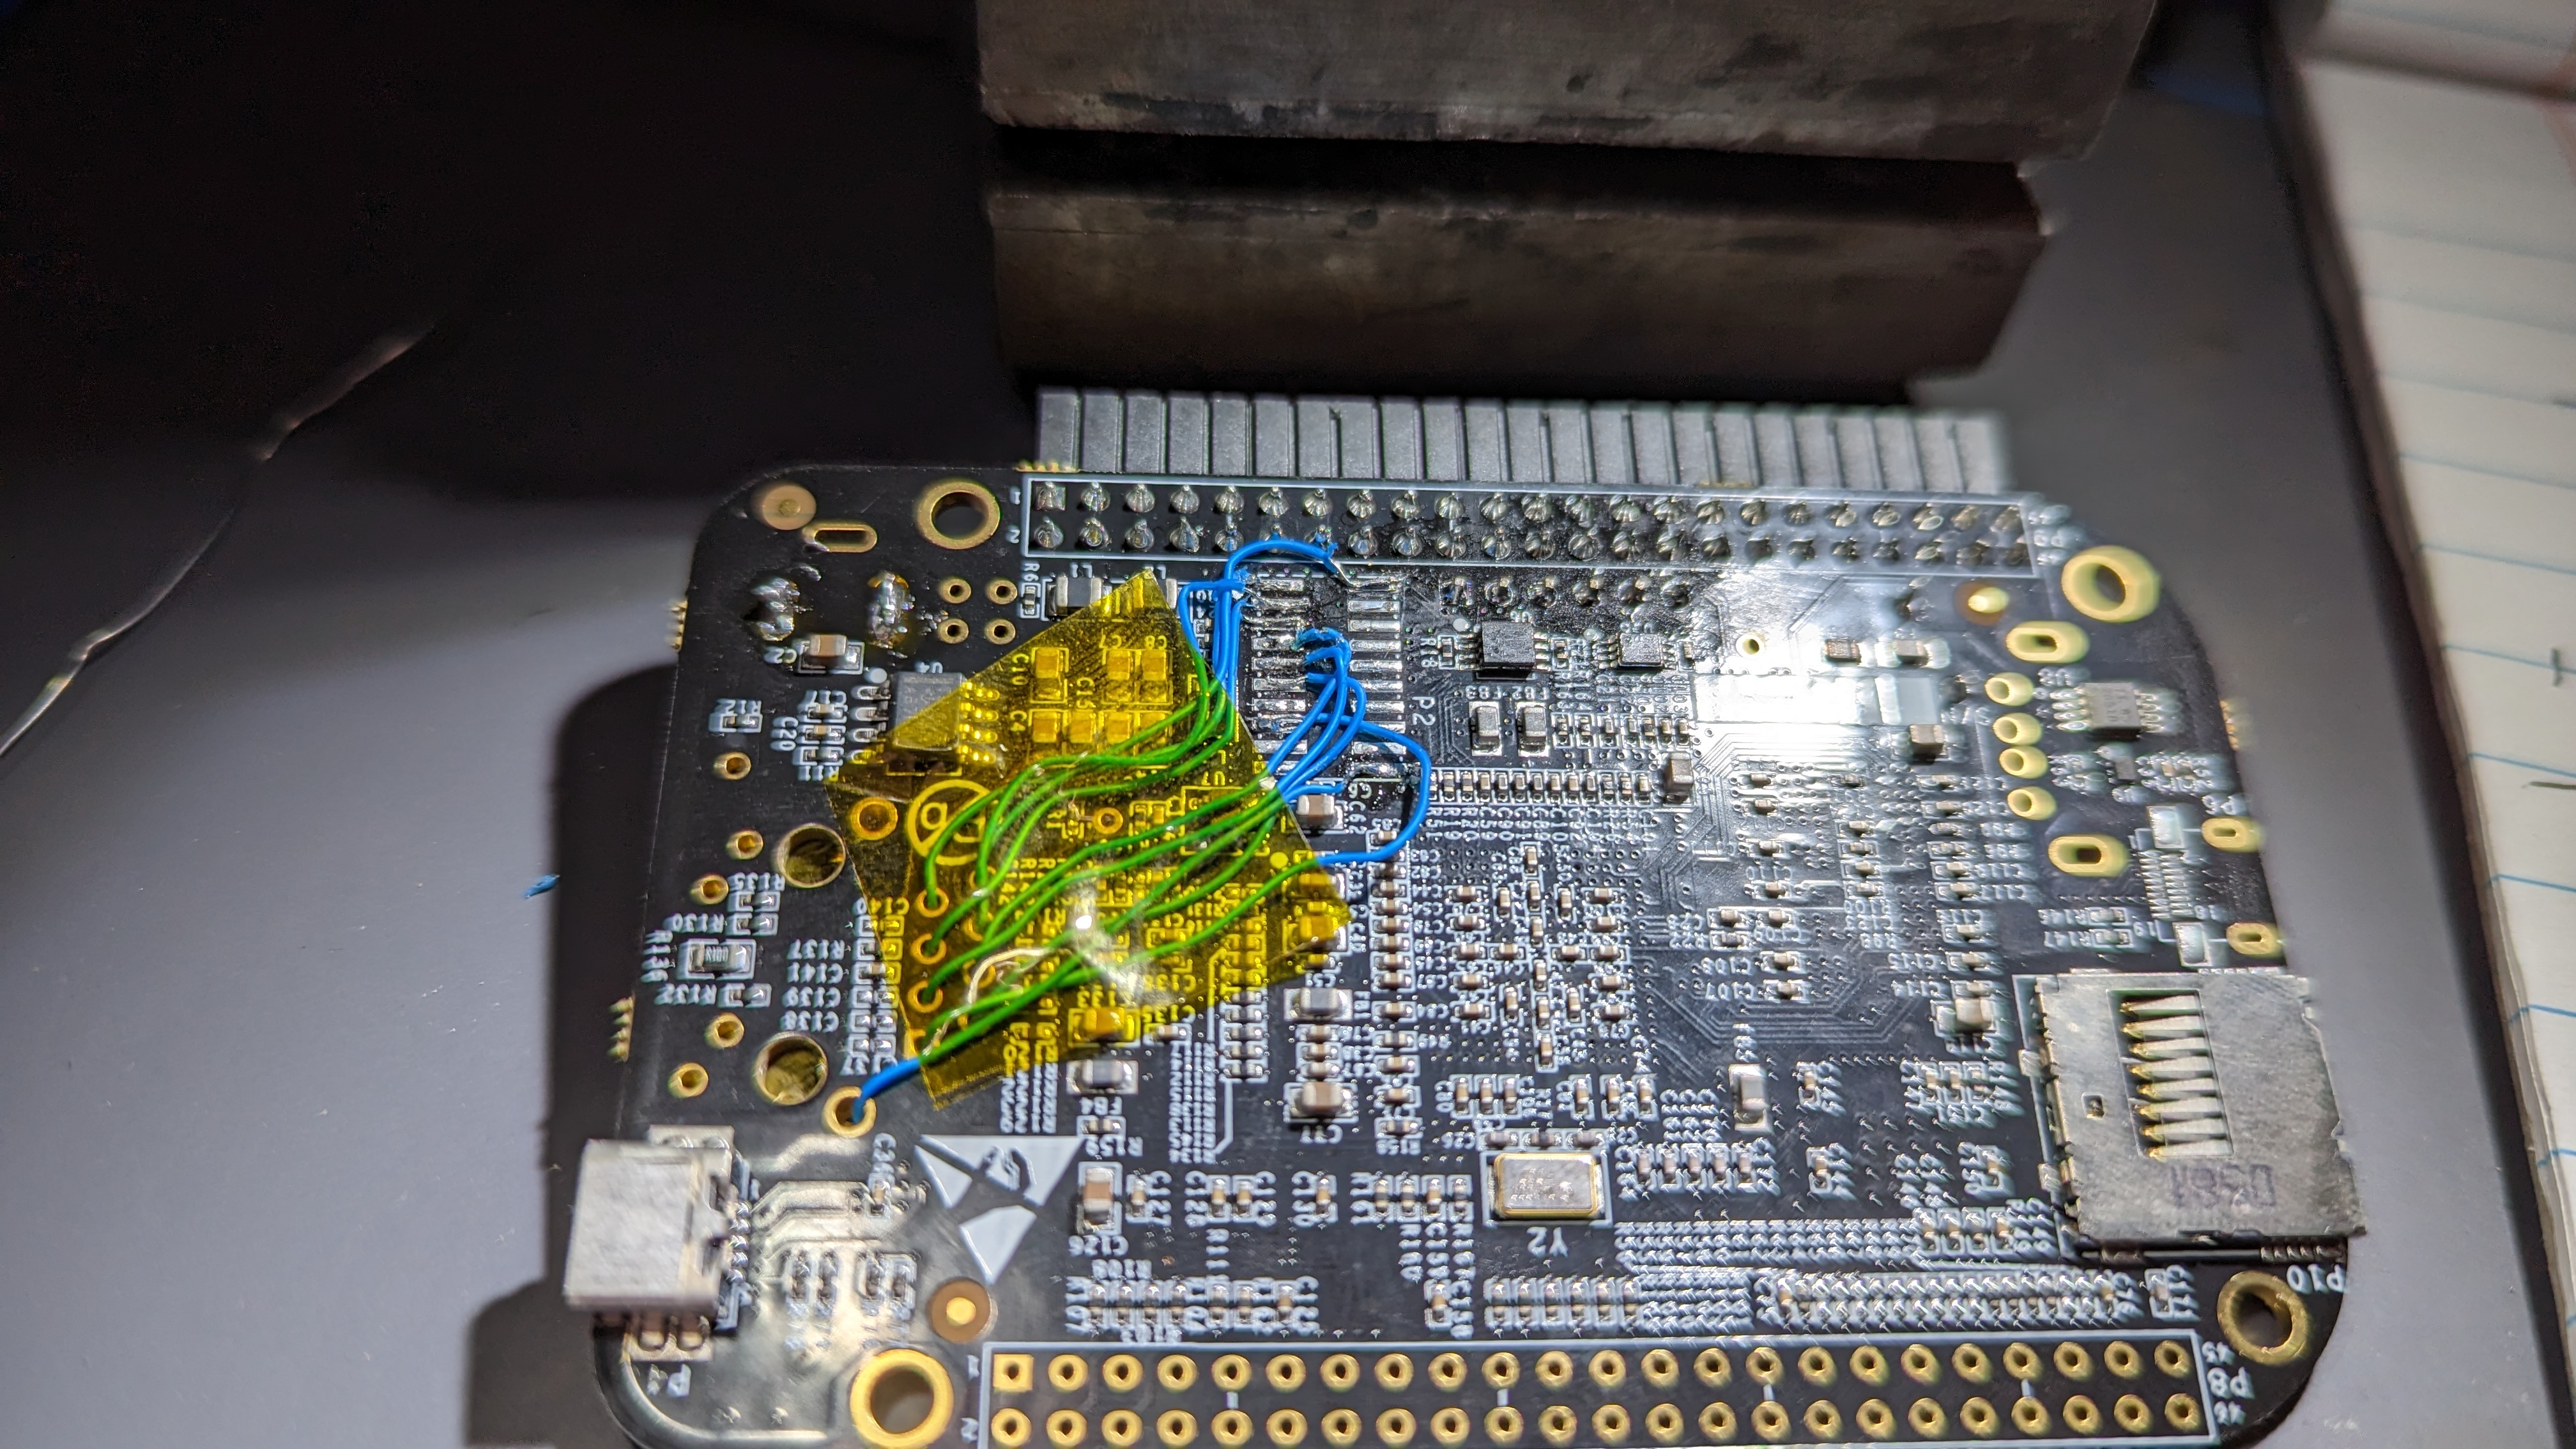
am335xbootrom

GitHubsjgallagher2/am335xbootrom

TI AM3358 बूट ROM का रिवर्स इंजीनियरिंग
embedded-systems-securityreverse-engineeringdebuggers+4
612 साल पहले
pocket_disasm preview

pocket_disasm

GitHubwhoisqwerz/pocket_disasm

कोडिंग एजेंट्स के लिए मल्टी-सेशन IDALib MCP राउटर। IDA-संगत रिवर्स इंजीनियरिंग टूल्स के साथ समानांतर में कई बाइनरी का विश्लेषण करें।
static-analysisdynamic-analysis-sandboxingreverse-engineering+5
363 महीने पहले
idaguides preview

idaguides

GitHublibtero/idaguides

हेक्स-रेज़ डीकंपाइलर के लिए इंडेंट गाइड्स प्लगइन
static-analysisreverse-engineeringdebuggers+2
897 महीने पहले
ODIS-project-explorer preview

ODIS-project-explorer

GitHubkartoffelpflanze/odis-project-explorer

ODIS द्वारा उपयोग किए जाने वाले MCD Runtime Projects के लिए Python डंपर/एक्सप्लोरर
embedded-systems-securityvulnerability-analysisreverse-engineering+4
334 दिन पहले
ICPin preview

ICPin

GitHubnccgroup/icpin

अखंडता-जाँच निगरानी के लिए एक Pintool

defensive-toolsdynamic-analysis-sandboxingcode-analysis+4
595 साल पहले
cortex preview

cortex

GitHubpdb333/cortex

विंडोज़ रनटाइम विश्लेषण टूलकिट जो मेमोरी स्कैनिंग, डीबगिंग, ऑटोमेशन और AI-अनुकूल API को जोड़ती है।
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
3112 दिन पहले
ghidra-copilot preview

ghidra-copilot

GitHubknifeyspoony/ghidra-copilot

Ghidra के भीतर चैट-आधारित, LLM-सहायता प्राप्त रिवर्स इंजीनियरिंग अनुभव प्रदान करता है।
reverse-engineeringdebuggersmalware-analysis+3
407 महीने पहले
PSI_BOF preview

PSI_BOF

GitHubwhokilleddb/psi_bof

प्रक्रियाओं की मेमोरी और पतों का निरीक्षण करने के लिए डिज़ाइन किया गया एक BOF
memory-forensicsreverse-engineeringdebuggers+4
406 महीने पहले
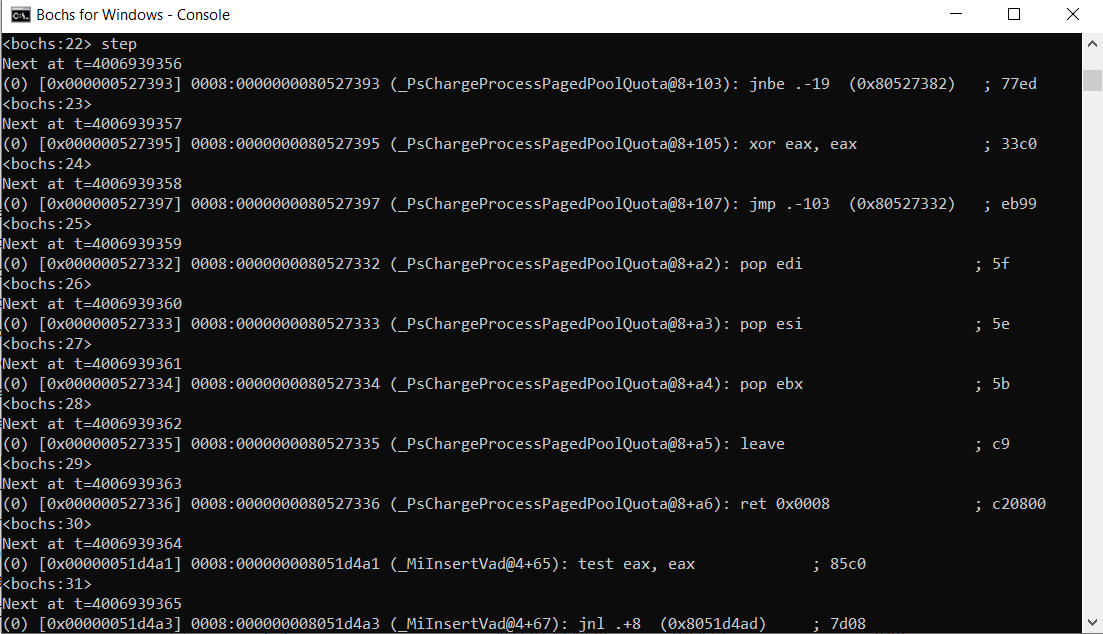
ida_bochs_windows preview

ida_bochs_windows

GitHubtherealdreg/ida_bochs_windows

नेटिव Bochs डीबगर पर IDA Pro के साथ Windows कर्नेल डीबगिंग के लिए सहायक स्क्रिप्ट (PDB प्रतीकों सहित)
dynamic-code-analysisreverse-engineeringdebuggers+1
623 साल पहले
YaraVM preview

YaraVM

GitHubmilankovo/yaravm

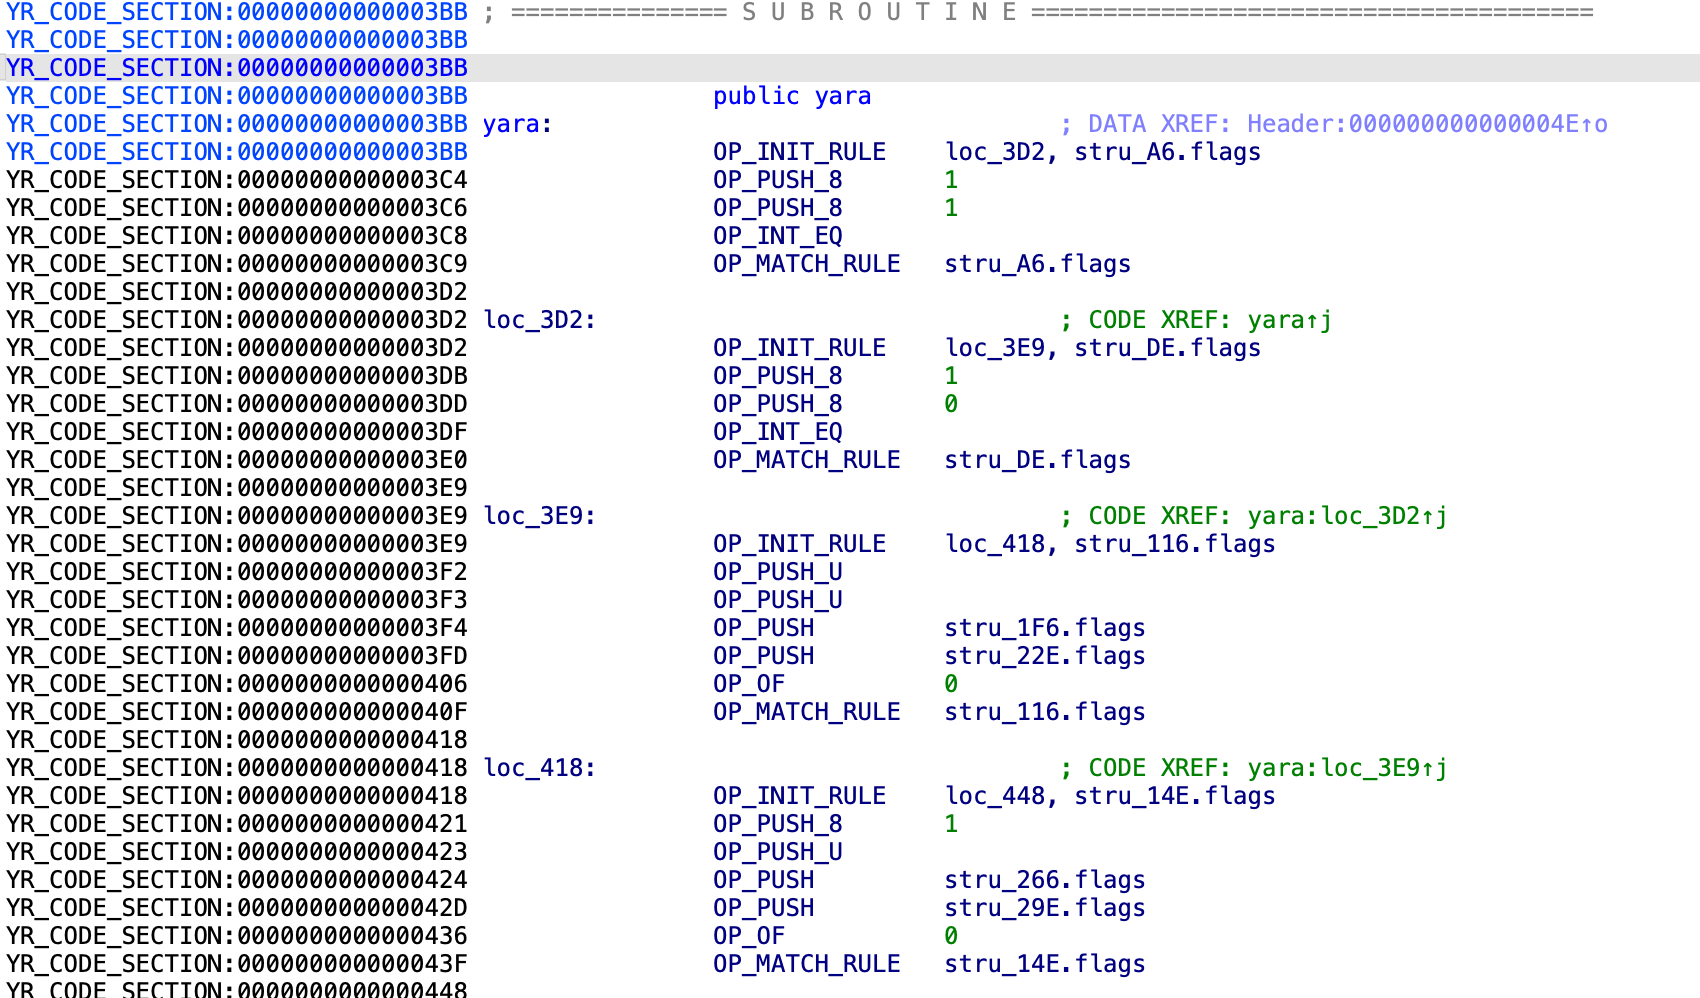
यह रिपॉजिटरी संकलित yara नियमों को लोड करने और डिस्सेम्बल करने के लिए एक IDA प्रोसेसर रखता है।
static-analysisreverse-engineeringdebuggers+2
531 साल पहले
GoTEE-example preview

GoTEE-example

GitHubusbarmory/gotee-example

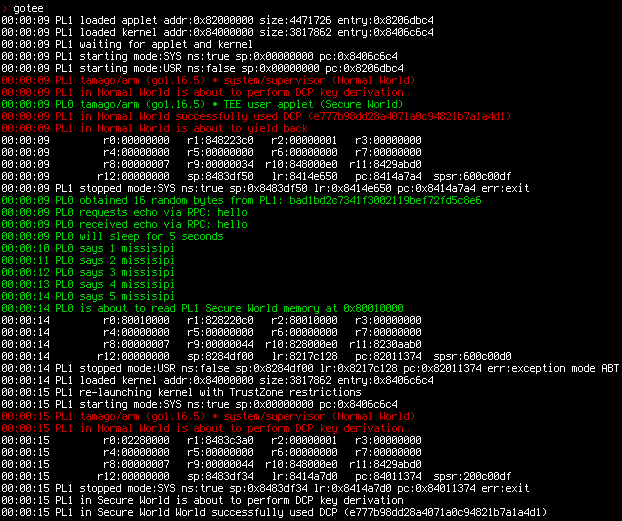
GoTEE - उदाहरण अनुप्रयोग
embedded-systems-securitymemory-forensicsdebuggers+2
1719 दिन पहले
android-kernel-exploitation-lab preview

android-kernel-exploitation-lab

GitHub0xbinder/android-kernel-exploitation-lab

यह लैब आपको CVE-2019-2215, जो binder subsystem में एक महत्वपूर्ण Android कर्नेल कमजोरी है, के अन्वेषण के लिए वातावरण स्थापित करने में मार्गदर्शन करता…
android-securityprivilege-escalationvulnerability-analysis+6
431 साल पहले
ComfyEngine preview

ComfyEngine

GitHubkashithecomfy/comfyengine

ComfyEngine एक मेमोरी एक्सप्लोरेशन टूलकिट है जो उन लोगों के लिए बनाया गया है जिन्हें चल रही प्रक्रिया की निगरानी, पैच और स्क्रिप्ट करने की आवश्यकता…
memory-forensicsdynamic-code-analysisexploitation+5
6110 महीने पहले
CVE-2021-34730 preview

CVE-2021-34730

GitHubbadmonkey7/cve-2021-34730

Cisco RV110w UPnP स्टैक ओवरफ़्लो

embedded-systems-securityiot-securityvulnerability-analysis+7
285 साल पहले
पिछला1…171819…32अगला