
 usbarmory/gotee-example
GoTEE - उदाहरण अनुप्रयोग

GoTEE फ्रेमवर्क TamaGo आधारित यूनिकर्नेल के समवर्ती इंस्टैंशिएशन को विशेषाधिकार प्राप्त और गैर-विशेषाधिकार प्राप्त मोड में लागू करता है, जो मॉनिटर मोड और कस्टम सिस्टम कॉल के माध्यम से एक-दूसरे के साथ इंटरैक्ट करते हैं।
इन क्षमताओं के साथ GoTEE TamaGo आधारित ट्रस्टेड एक्ज़ीक्यूशन एनवायरनमेंट (TEE) लागू करता है, जो ARM TrustZone Secure World या RISC-V Supervisor Execution Environments के भीतर बेयर मेटल एक्ज़ीक्यूशन में Go की मेमोरी सुरक्षा, सुविधा और क्षमताएँ लाता है।
GoTEE शुद्ध Go, Rust या C आधारित फ्रीस्टैंडिंग ट्रस्टेड एप्लेट्स की निगरानी कर सकता है, जो GoTEE API लागू करते हैं, साथ ही कोई भी ऑपरेटिंग सिस्टम जो ARM TrustZone Normal World या RISC-V S-mode में चलने में सक्षम है, जैसे Linux।
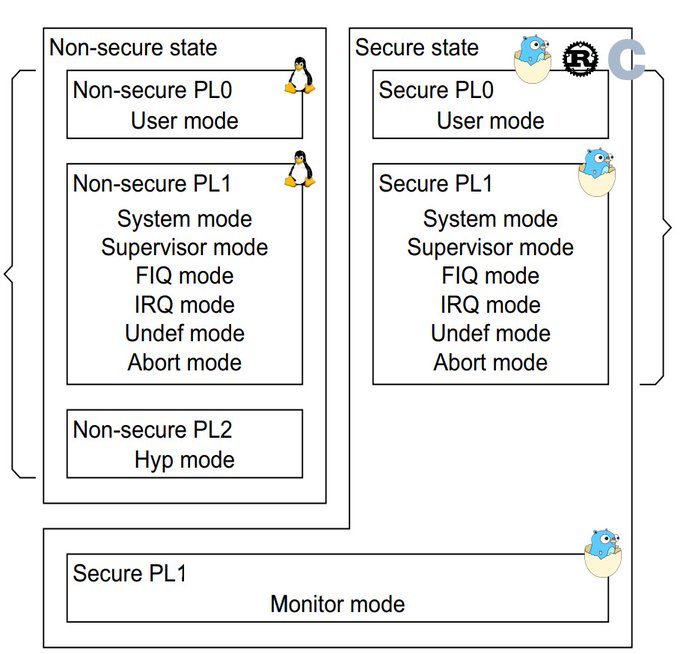
ARM User mode, TrustZone Normal World या RISC-V Supervisor Mode के लिए पृथक निष्पादन संदर्भ
ट्रस्टेड OS कार्यान्वयन के लिए API (Syscall, JSON-RPC और अपवाद हैंडलर)

मुख्य प्रलेखन, जिसमें एक ट्यूटोरियल शामिल है, प्रोजेक्ट विकी पर पाया जा सकता है।
पैकेज API प्रलेखन pkg.go.dev पर पाया जा सकता है।
निम्नलिखित तालिका वर्तमान में समर्थित SoCs और बोर्डों का सारांश प्रस्तुत करती है।
| SoC | Board | SoC package | Board package |
|---|---|---|---|
| NXP i.MX6ULZ | USB armory Mk II | imx6ul | usbarmory/mk2 |
| NXP i.MX6ULL | MCIMX6ULL-EVK | imx6ul | mx6ullevk |
| SiFive FU540 | QEMU sifive_u | fu540 | qemu/sifive_u |
TEE नामकरण में, विशेषाधिकार प्राप्त यूनिकर्नेल को आमतौर पर ट्रस्टेड OS कहा जाता है, जबकि गैर-विशेषाधिकार प्राप्त यूनिकर्नेल एक ट्रस्टेड एप्लेट का प्रतिनिधित्व करता है।
GoTEE उदाहरण ट्रस्टेड OS, ट्रस्टेड एप्लेट और Main OS के रूप में कार्य करने वाले Go यूनिकर्नेल के समवर्ती संचालन का प्रदर्शन करता है।
[!WARNING] मुख्य OS कोई भी "समृद्ध" OS हो सकता है (जैसे Linux), TamaGo का उपयोग केवल एक स्व-निहित उदाहरण के लिए किया गया है। यही बात Trusted Applet पर भी लागू होती है जो कोई भी बेयर मेटल एप्लिकेशन हो सकता है जो उपयोगकर्ता मोड में चलने में सक्षम हो और GoTEE API को लागू करता हो, जैसे कि फ्रीस्टैंडिंग C या Rust प्रोग्राम।
एक Rust उदाहरण का उपयोग निर्माण के समय
trusted_applet_goकोtrusted_applet_rustसे बदलकर किया जा सकता है।
उदाहरण ट्रस्टेड OS/applet संयोजन तीन TamaGo यूनिकर्नेल के विभिन्न विशेषाधिकार स्तरों पर समवर्ती निष्पादन का बुनियादी परीक्षण करता है:
मुख्य OS एक मॉनिटर कॉल के साथ वापस यील्ड करता है।
ट्रस्टेड Applet ट्रस्टेड OS मेमोरी पढ़ने का प्रयास करने से पहले 5 सेकंड तक सोता है, जो एक अपवाद को ट्रिगर करता है जिसे सुपरवाइज़र द्वारा संभाला जाता है और जो ट्रस्टेड Applet को समाप्त कर देता है।
GoTEE syscall इंटरफ़ेस ट्रस्टेड OS और ट्रस्टेड Applet के बीच संचार के लिए लागू किया गया है।
जब USB armory Mk II पर लॉन्च किया जाता है, तो उदाहरण एप्लिकेशन Ethernet over USB (ECM प्रोटोकॉल, Linux और macOS होस्ट पर समर्थित) के माध्यम से SSH द्वारा पहुँचा जा सकता है:
$ ssh [email protected]
tamago/arm • TEE security monitor (Secure World system/monitor)

allgptr                                          # memory forensics of applet goroutines
csl                                              # show config security levels (CSL)
csl             <periph> <slave> <hex csl>       # set config security level (CSL)
dbg                                              # show ARM debug permissions
exit, quit                                       # close session
gotee                                            # TrustZone example w/ TamaGo unikernels
help                                             # this help
linux           <uSD|eMMC>                       # boot NonSecure USB armory Debian base image
lockstep        <fault %>                        # tandem applet example w/ fault injection
peek            <hex offset> <size>              # memory display (use with caution)
poke            <hex offset> <hex value>         # memory write   (use with caution)
reboot                                           # reset device
sa                                               # show security access (SA)
sa              <id> <secure|nonsecure>          # set security access (SA)
stack                                            # stack trace of current goroutine
stackall                                         # stack trace of all goroutines

>
उदाहरण को gotee कमांड से लॉन्च किया जा सकता है, जो वास्तविक हार्डवेयर परिधीय उपकरणों का उपयोग करते हुए TrustZone प्रतिबंधों के प्रभावी होने से पहले और बाद के व्यवहार को प्रदर्शित करने के लिए Main OS को दो बार स्पॉन करता है।
इसके अतिरिक्त, linux कमांड का उपयोग USB armory Debian base image को Non-secure main OS के रूप में स्पॉन करने के लिए किया जा सकता है।
[!NOTE] Non-secure संचालन के लिए केवल USB armory Debian base image के >= 20211129 रिलीज़ समर्थित हैं।
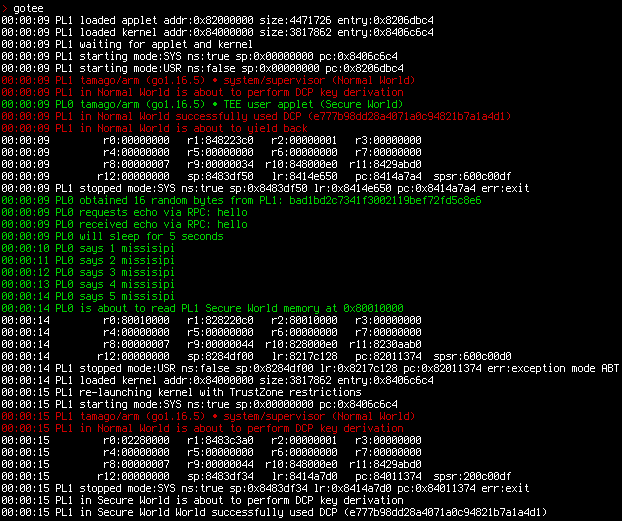
यह उदाहरण QEMU एमुलेशन के अंतर्गत भी निष्पादित किया जा सकता है।
[!NOTE] QEMU द्वारा पूर्ण TrustZone/PMP समर्थन के अभाव के कारण एमुलेटेड रन आंशिक परीक्षण करते हैं।






