
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।
Kitploit अनुशंसित

 kerlenton/mcpsnoop
MCP के लिए Wireshark। आपके AI क्लाइंट और MCP सर्वर के बीच एक पारदर्शी प्रॉक्सी। अपने टर्मिनल में हर कॉल को लाइव देखें, जो यह पाता है उस पर CI विफल…
 hugsy/gdb-static
स्थैतिक रूप से संकलित GDB और GDBServer का सार्वजनिक रिपॉजिटरी
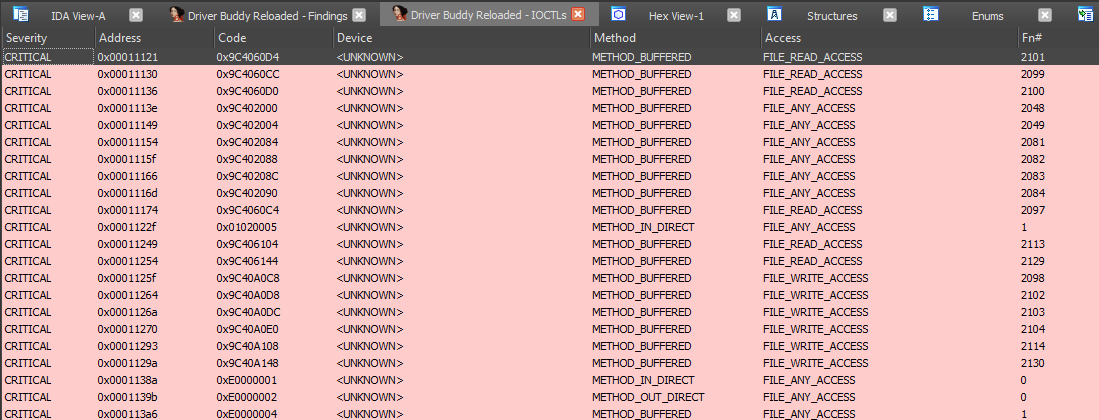 voidsec/driverbuddyreloaded
Driver Buddy Reloaded एक IDA Pro Python प्लगइन है जो विंडोज कर्नेल ड्राइवरों के कुछ थकाऊ रिवर्स इंजीनियरिंग कार्यों को स्वचालित करने में मदद करता है।
 0xm3r/cgpwn
हार्डवेयर हैकिंग, रिवर्स इंजीनियरिंग (फज़िंग, सिम्बोलिक एक्ज़ीक्यूशन, एक्सप्लॉइटिंग आदि) और वॉरगेमिंग कार्यों के लिए एक हल्का वर्चुअल मशीन (VM)
 jjyg/metasm
यह metasm का मुख्य रिपॉजिटरी है, जो ruby में लिखा गया एक मुफ्त असेंबलर / डिसअसेंबलर / कंपाइलर है।
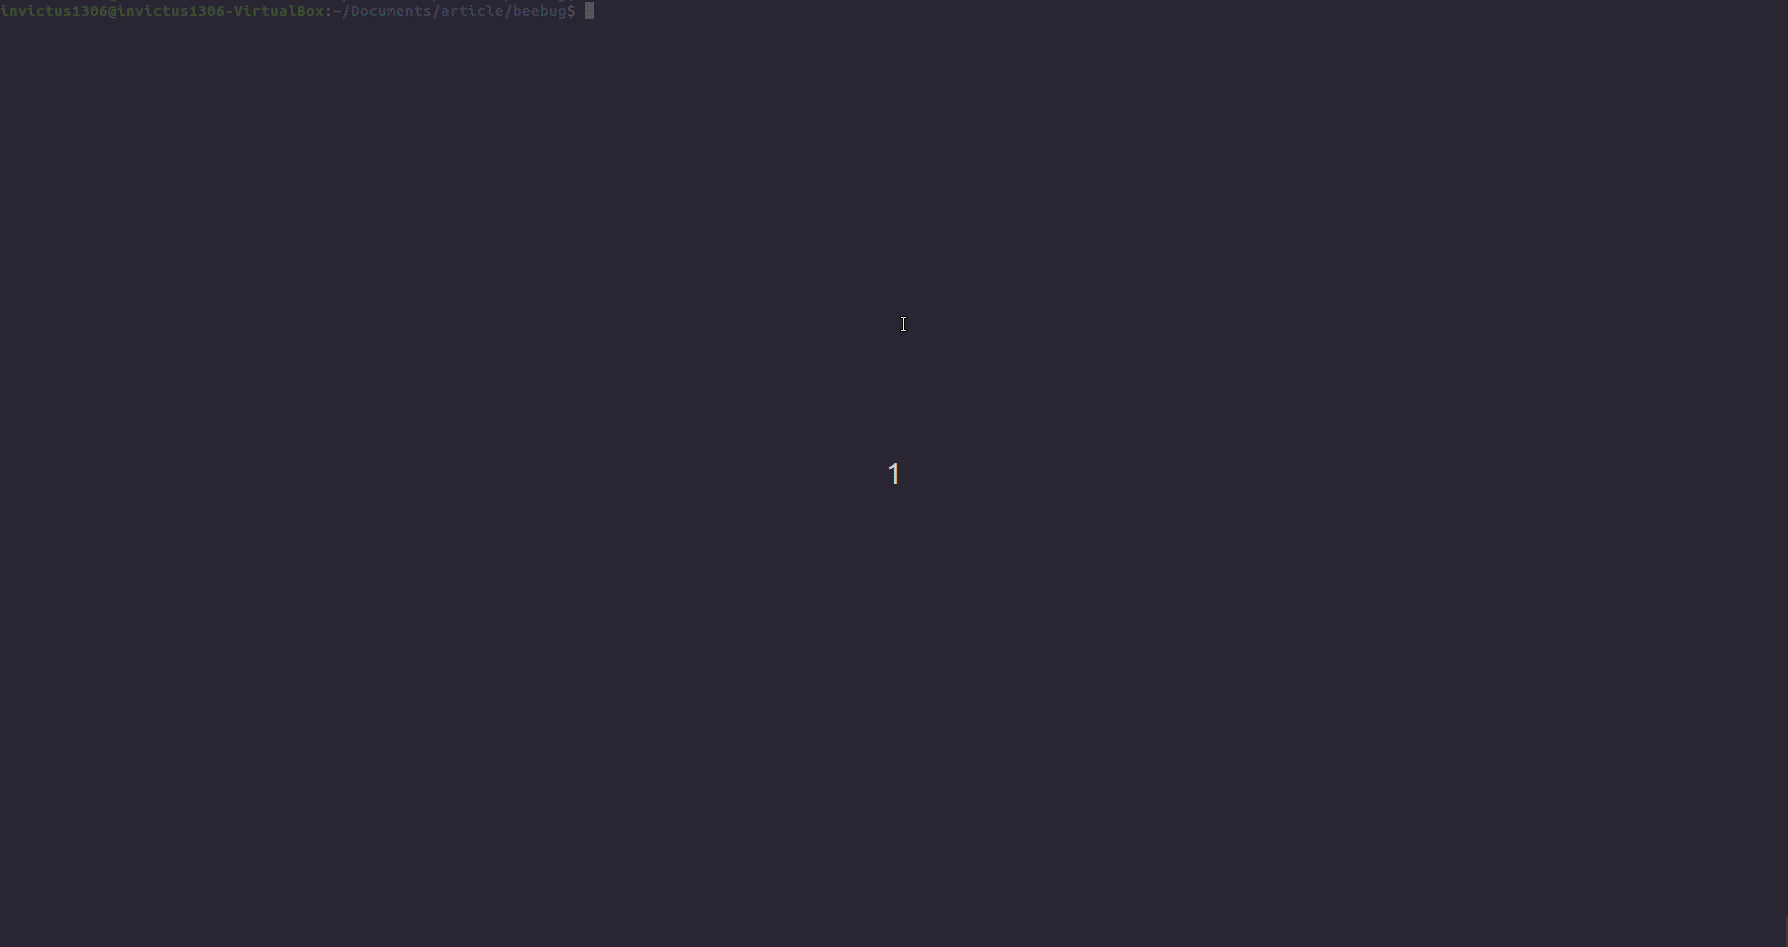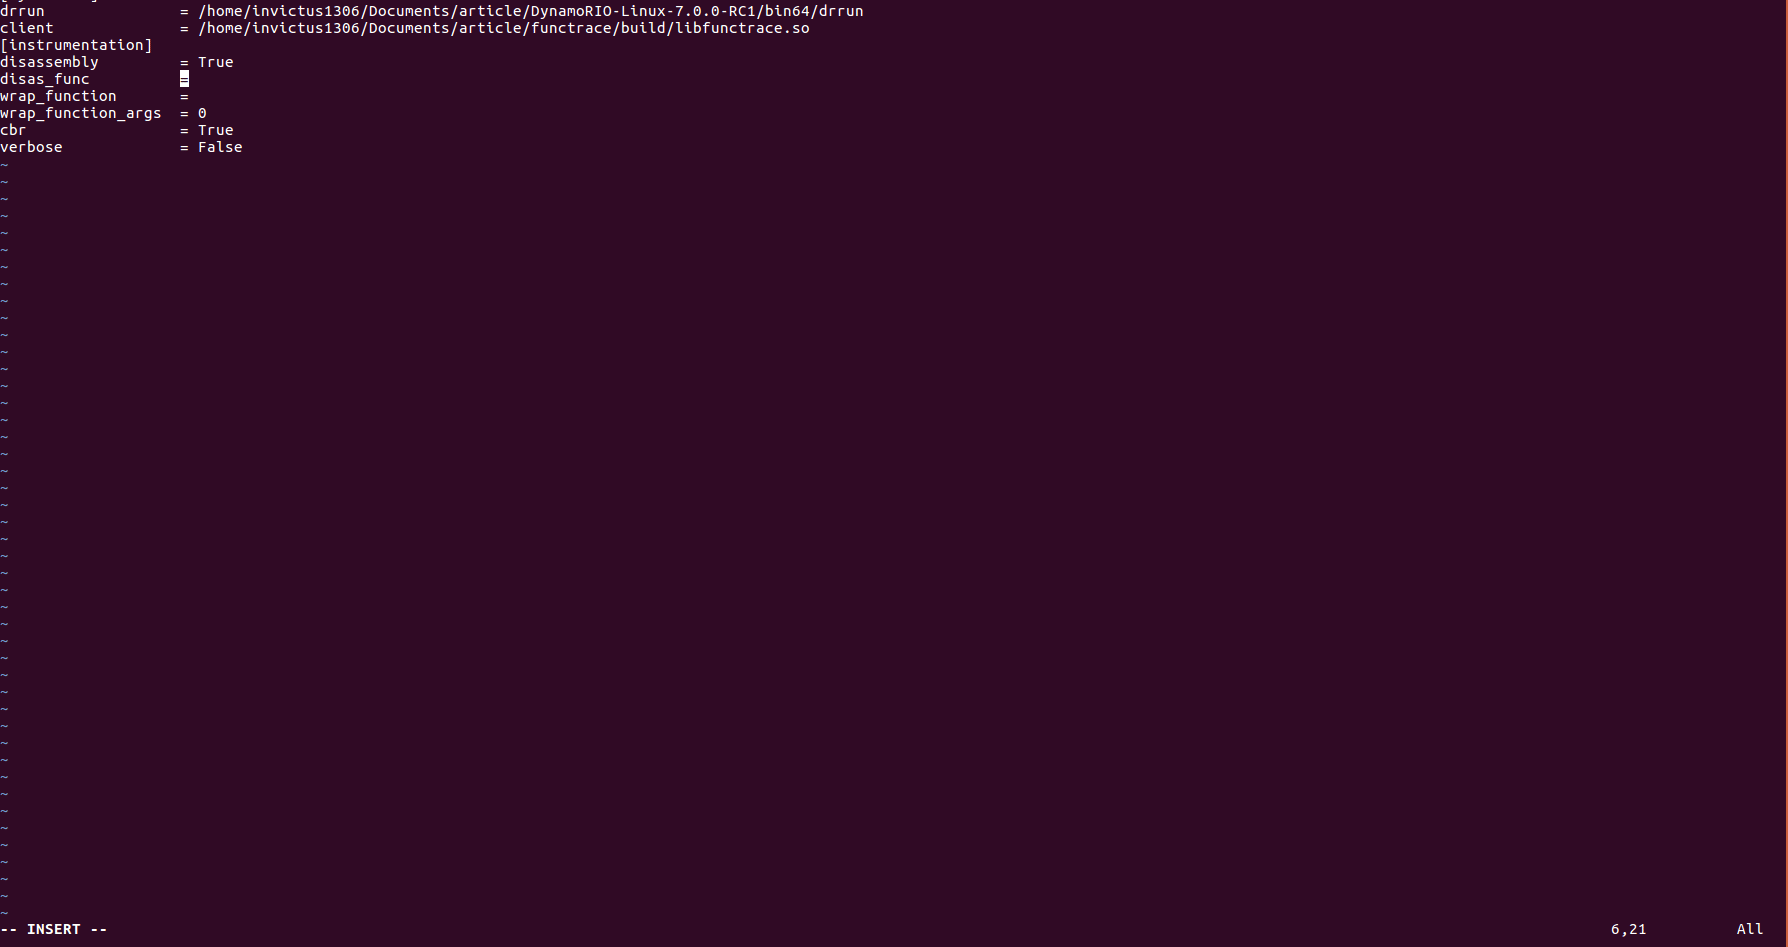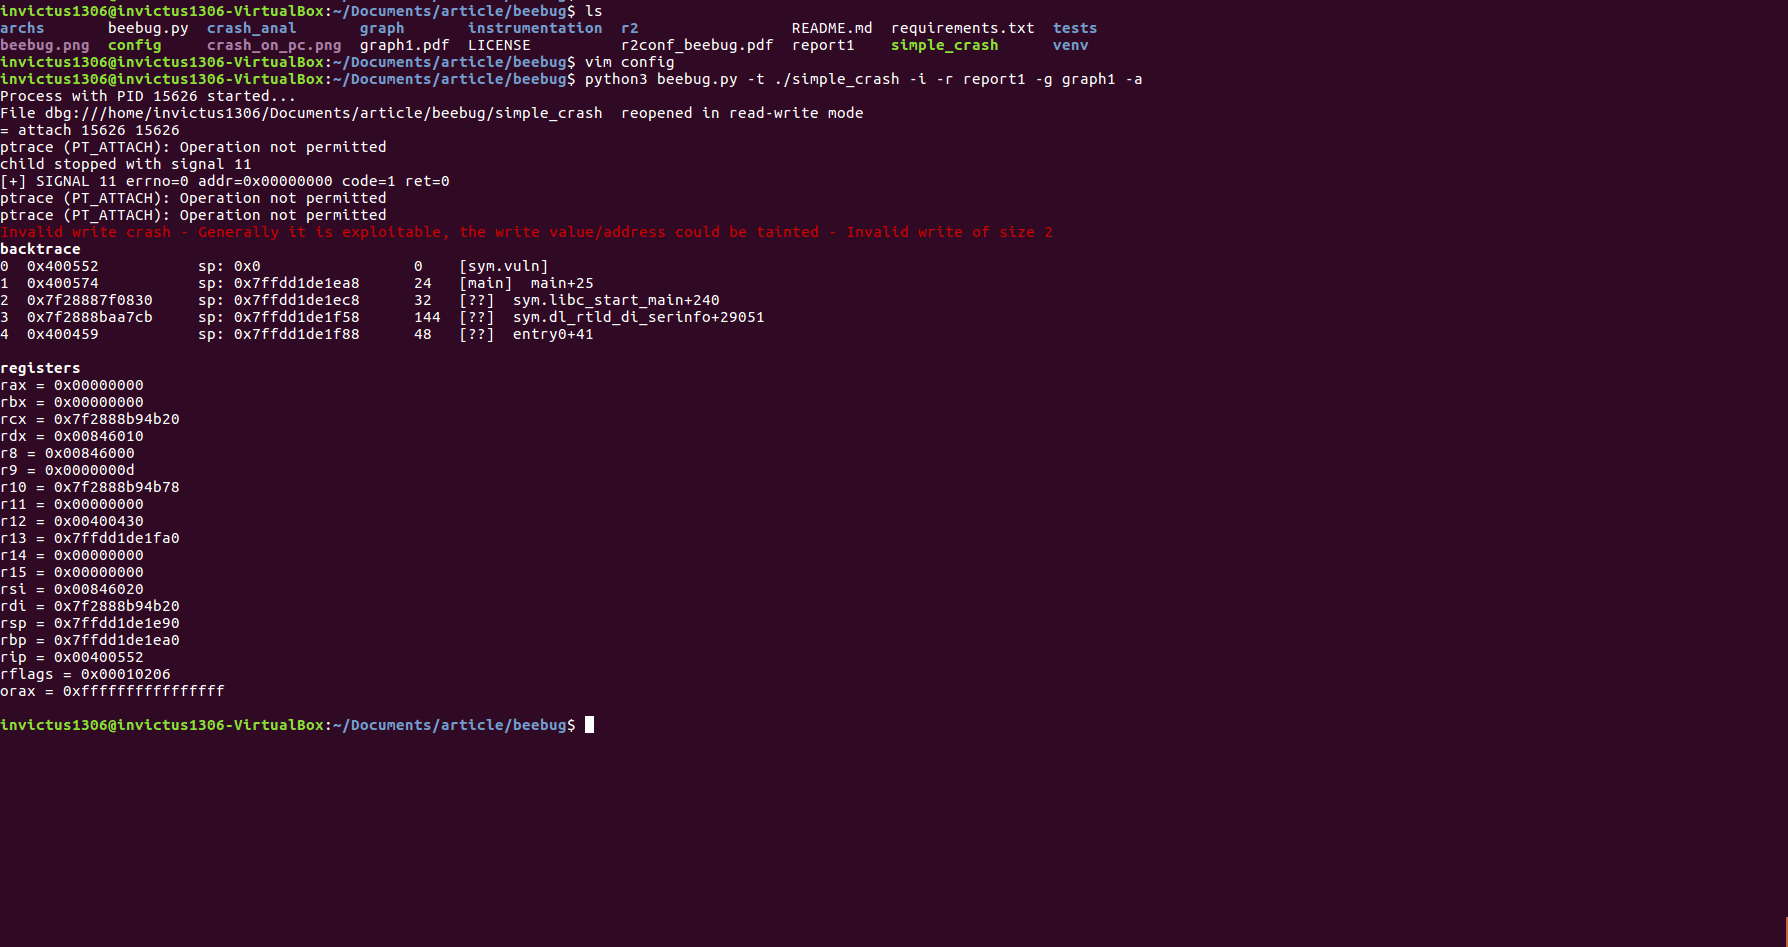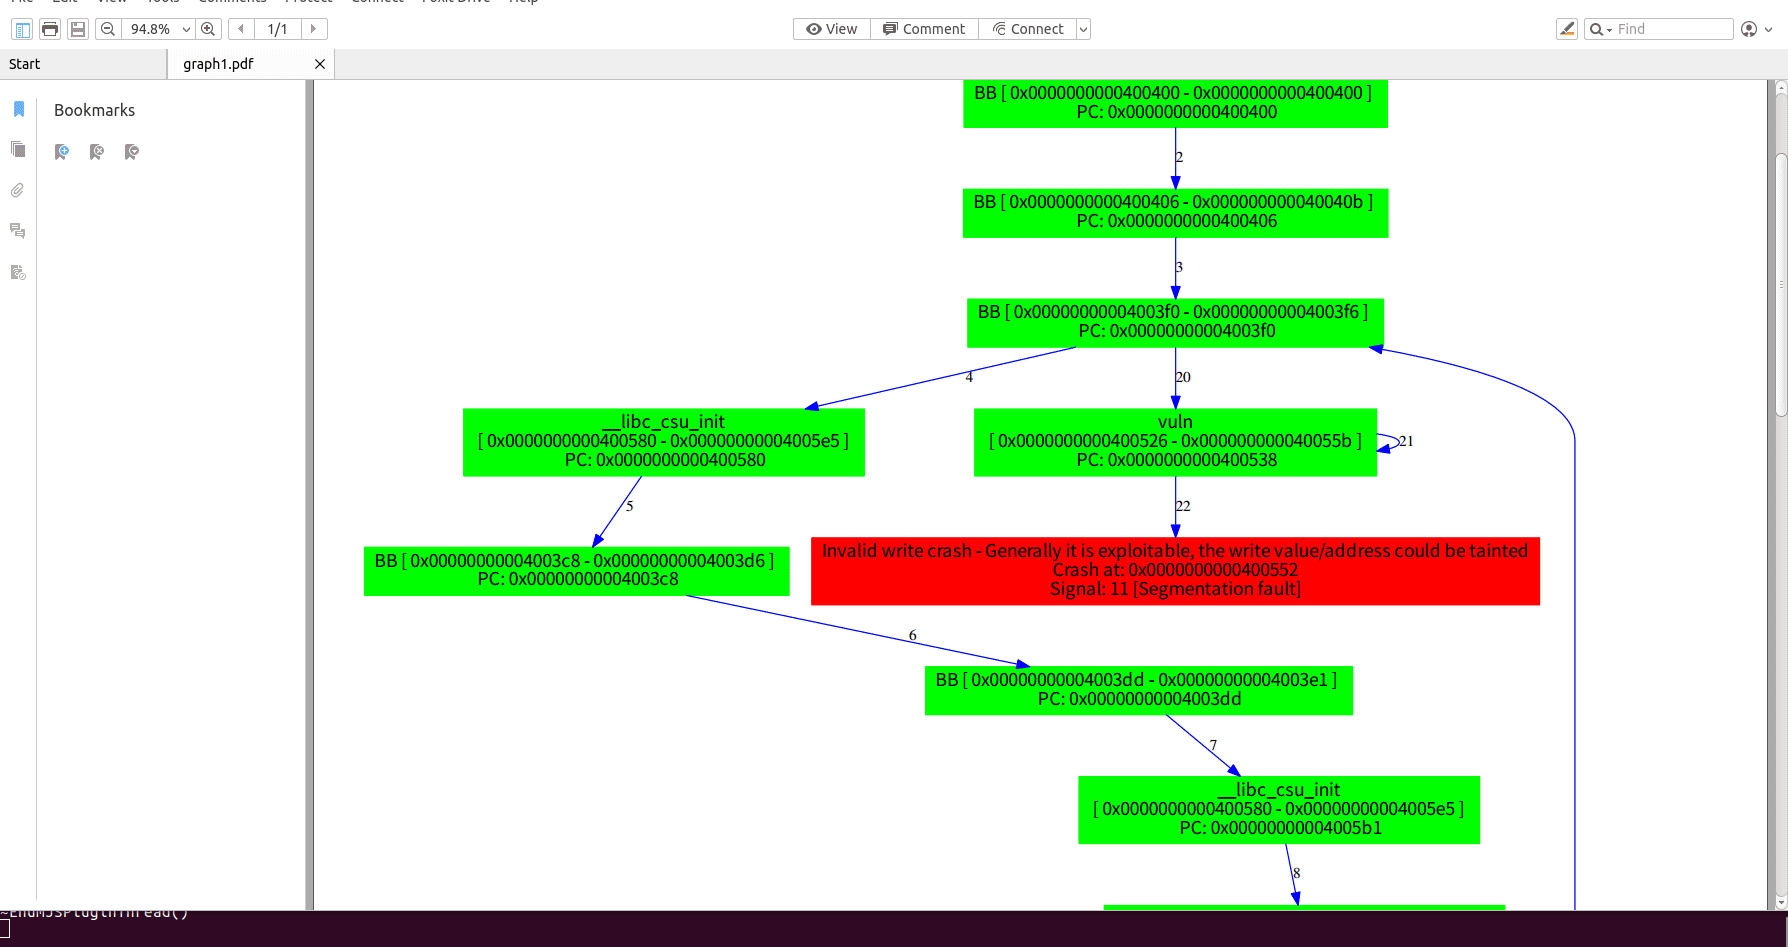 invictus1306/beebug
शोषणक्षमता जांचने का एक उपकरण
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — AI एजेंटों को 180 उपकरणों के माध्यम से गहन रिवर्स-इंजीनियरिंग क्षमताएँ प्रदान कर रहा है।
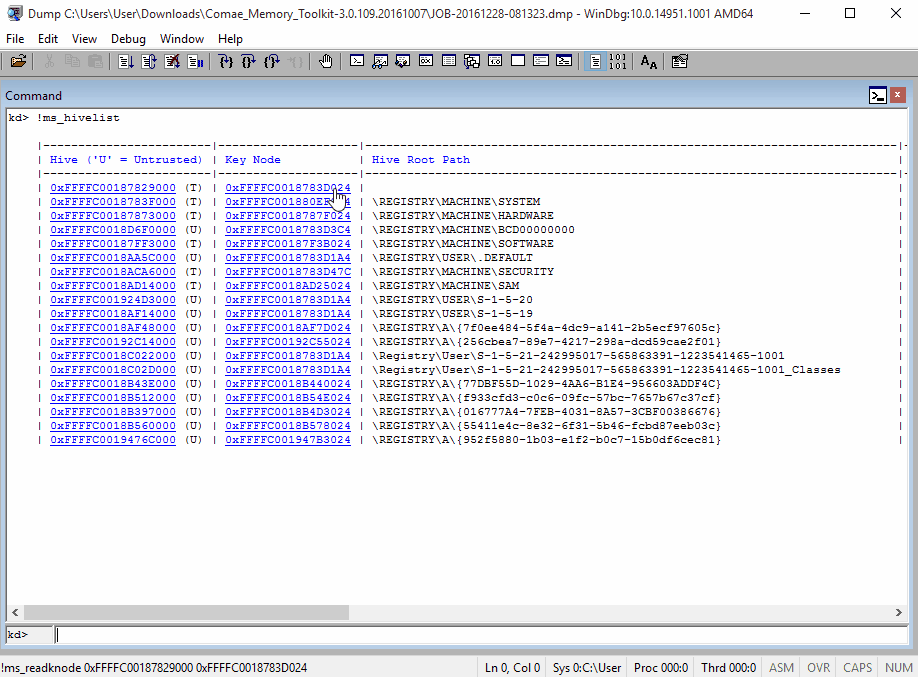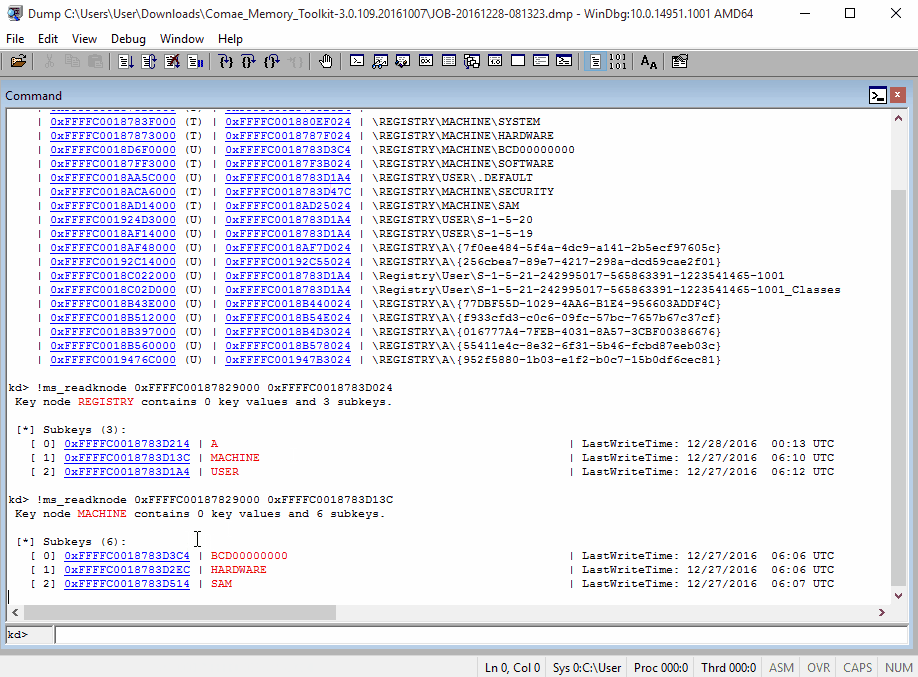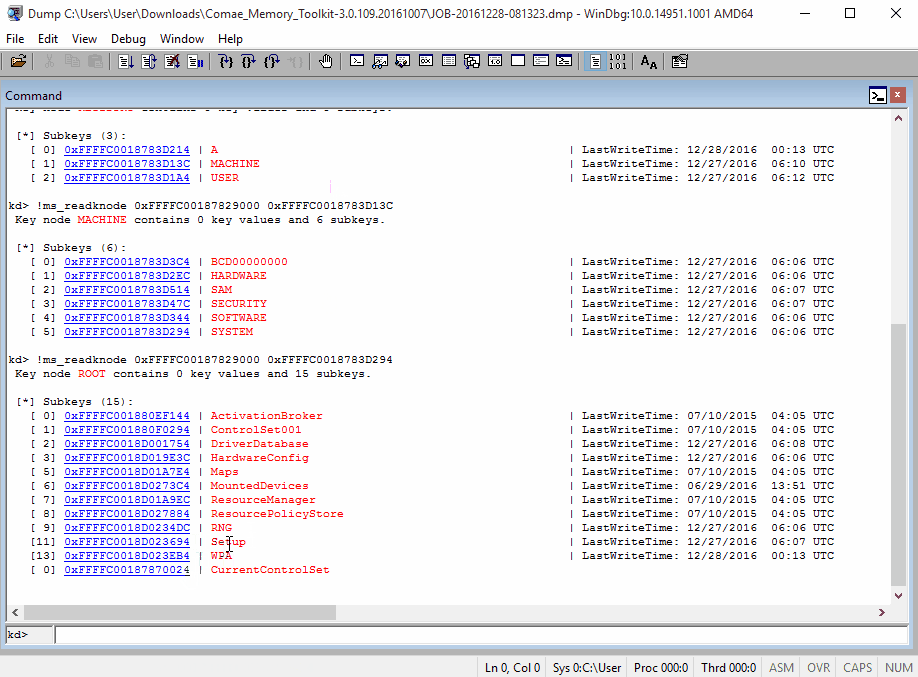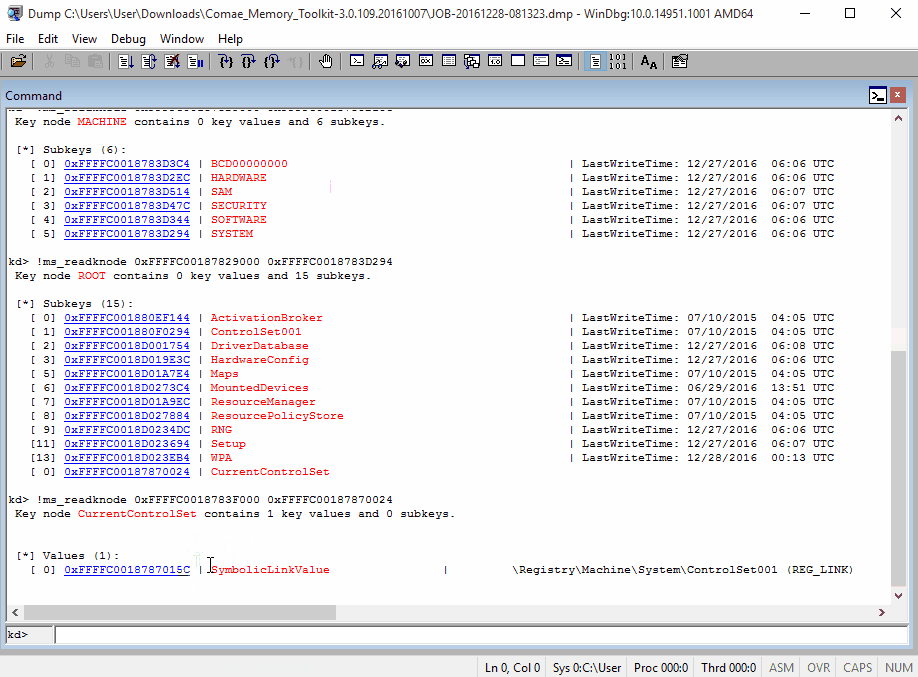 magnetforensics/swishdbgext
घटना प्रतिक्रिया एवं डिजिटल फोरेंसिक्स डिबगिंग एक्सटेंशन
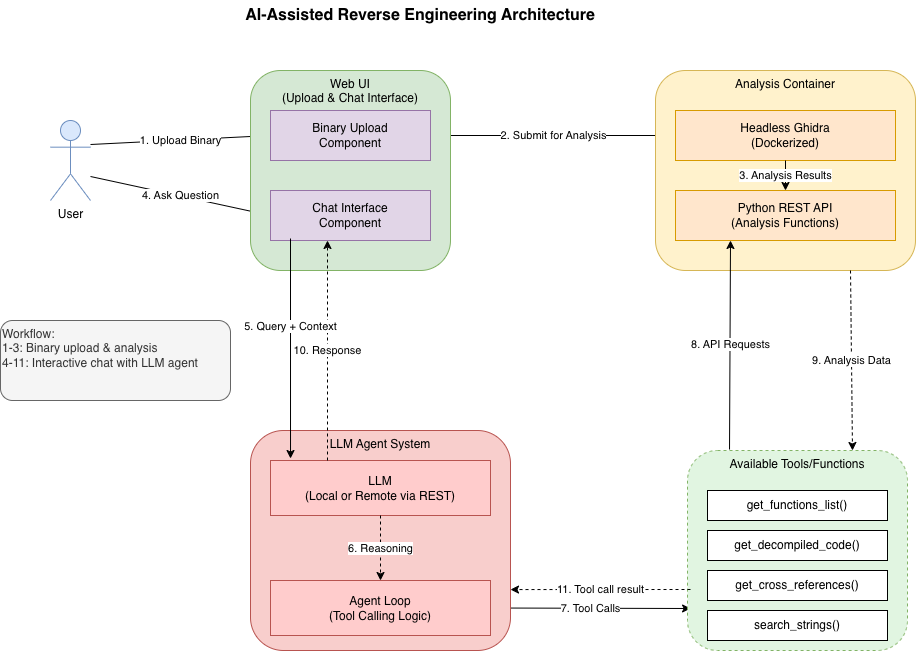 biniamf/ai-reverse-engineering
Ghidra के साथ AI-सहायता प्राप्त रिवर्स इंजीनियरिंग
 mxmssh/drltrace
Drltrace एक लाइब्रेरी कॉल्स ट्रेसर है जो विंडोज और लिनक्स अनुप्रयोगों के लिए है।
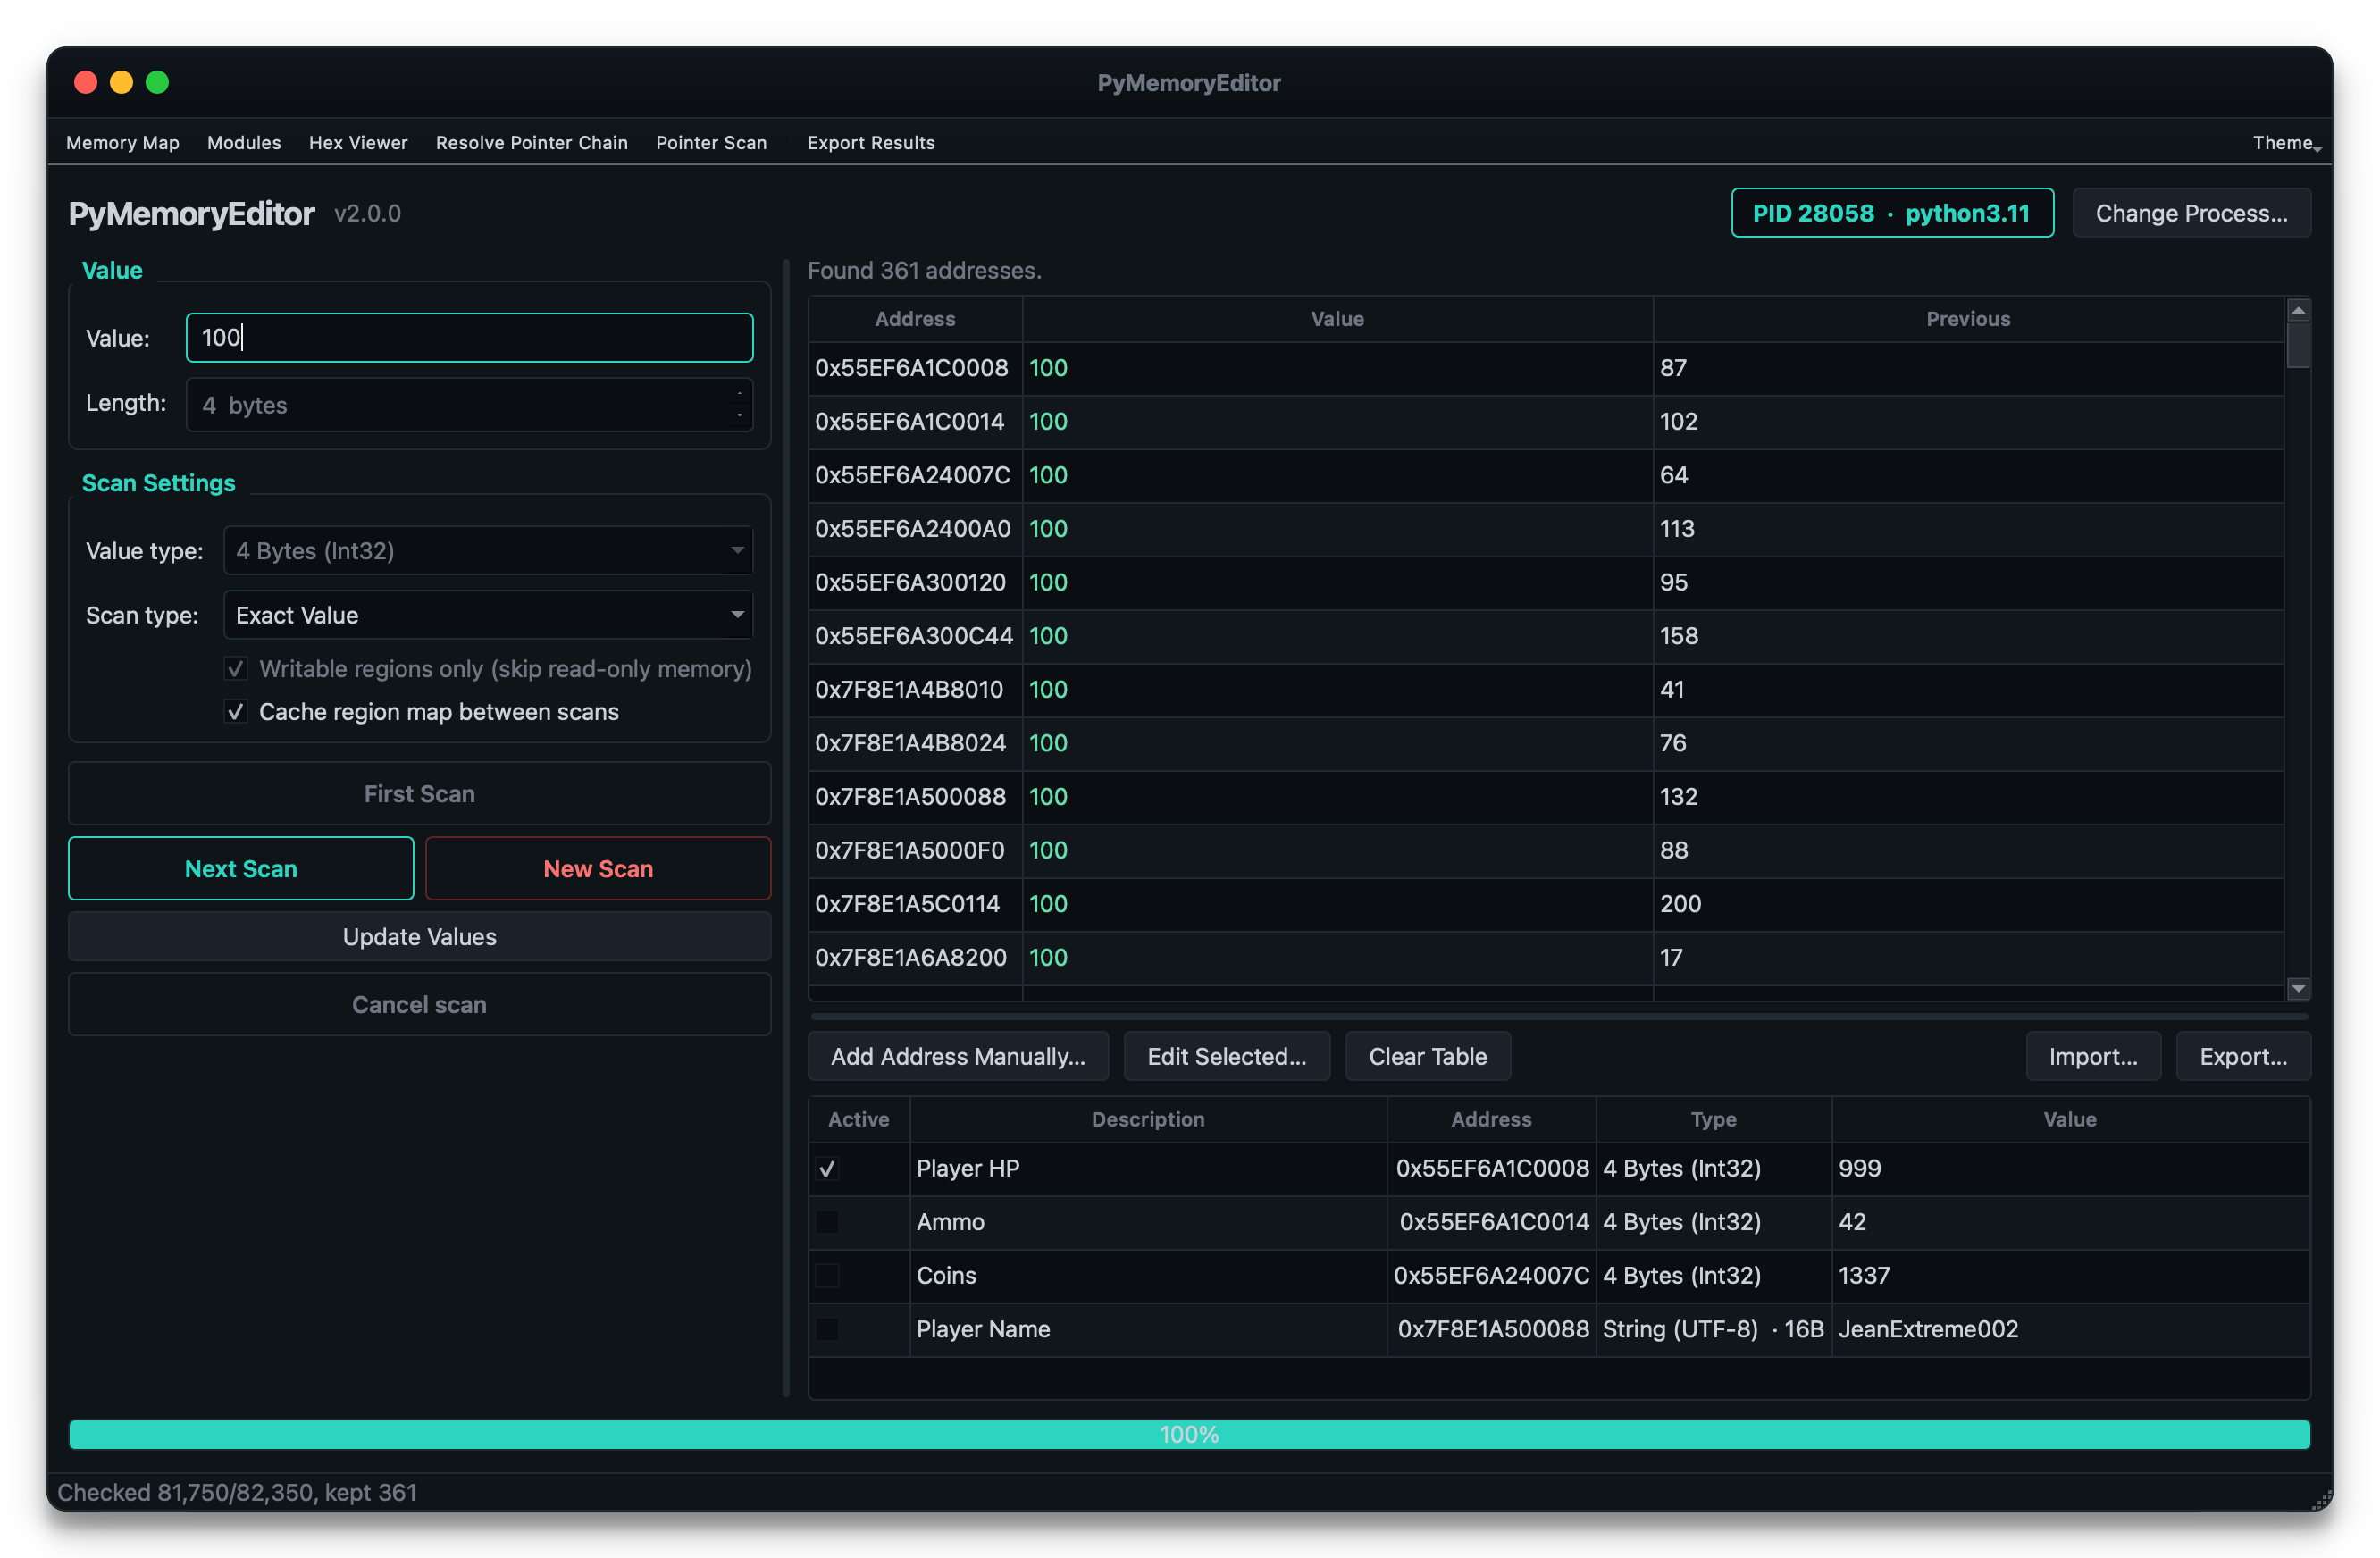 jeanextreme002/pymemoryeditor
एक शुद्ध-Python लाइब्रेरी, ऐप और MCP जो आपको कुछ ही पंक्तियों के Python :snake: में किसी भी चल रही प्रक्रिया की मेमोरी का निरीक्षण, संशोधन और खोज…
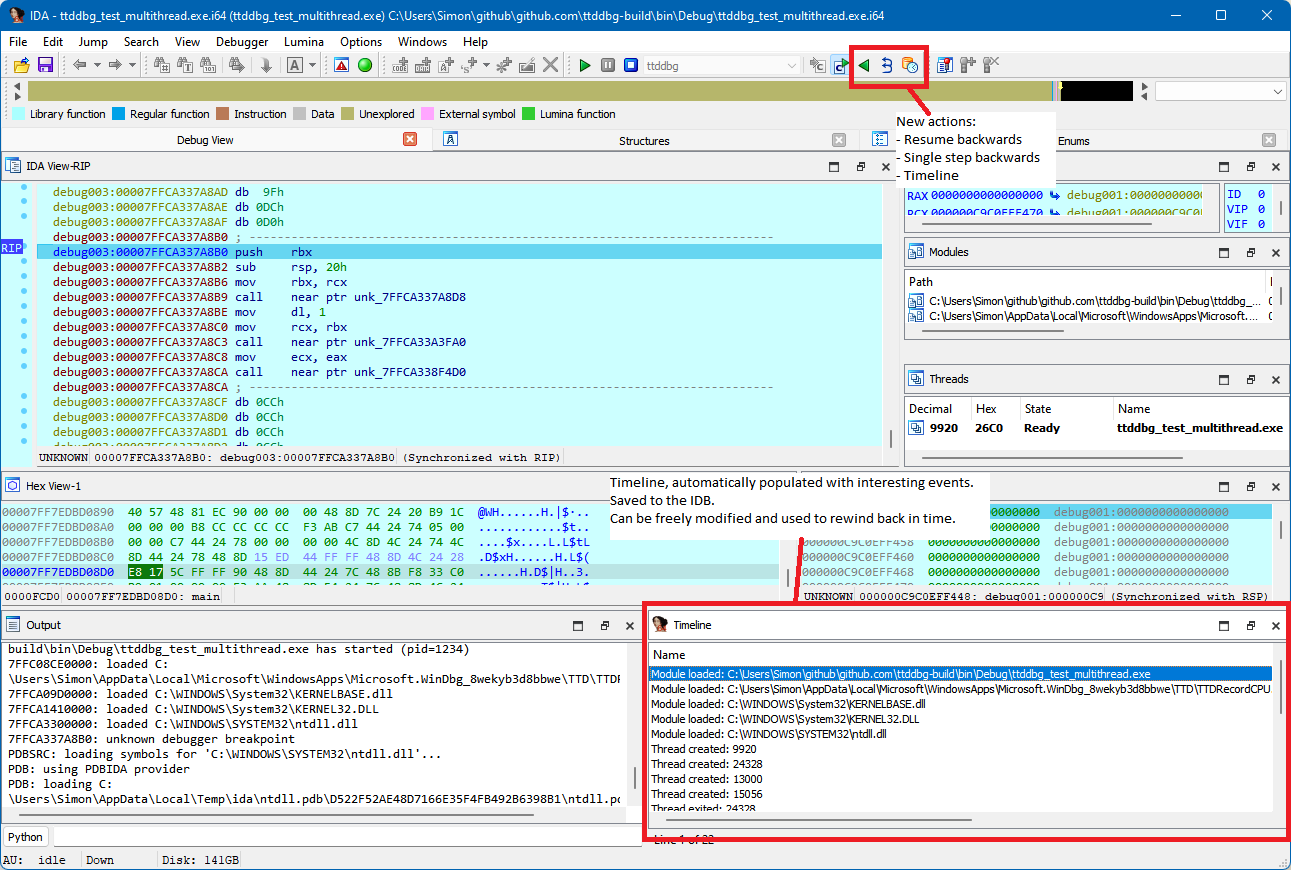 airbus-cert/ttddbg
समय यात्रा डिबगिंग IDA प्लगइन
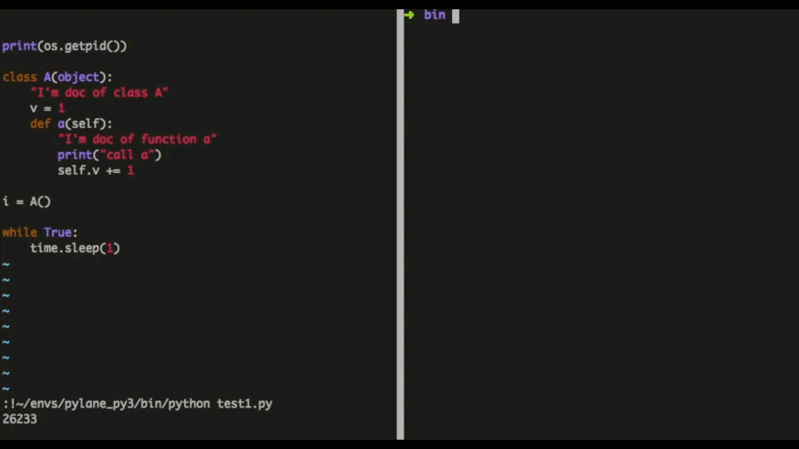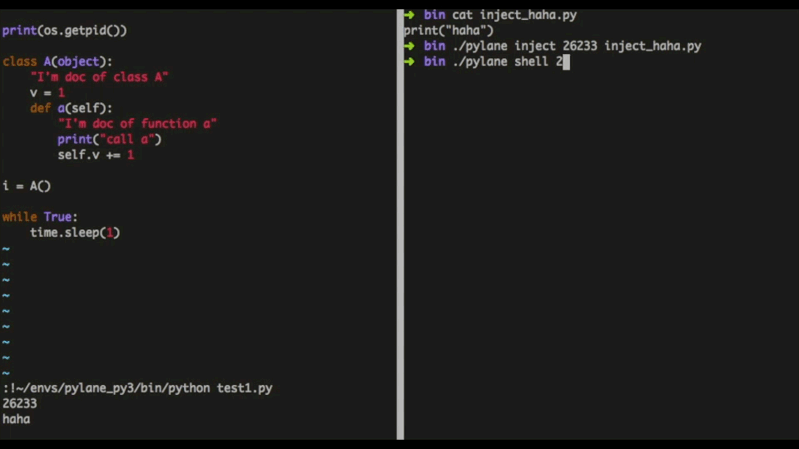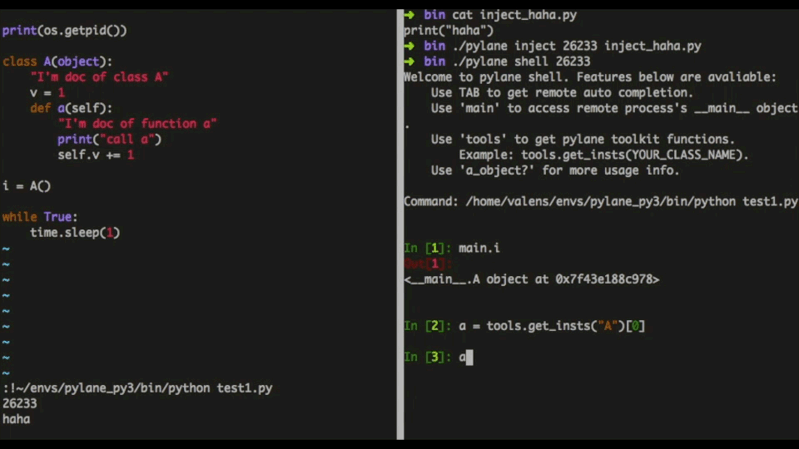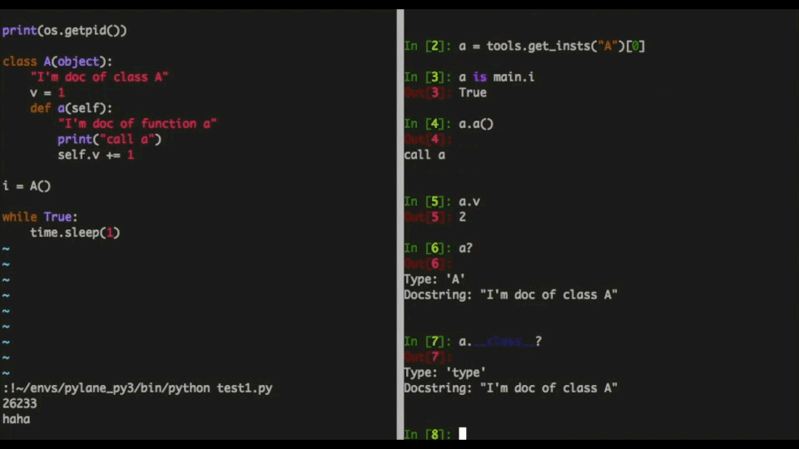 nteseyes/pylane
gdb पर आधारित डिबग उपकरणों के साथ एक पायथन vm इंजेक्टर।
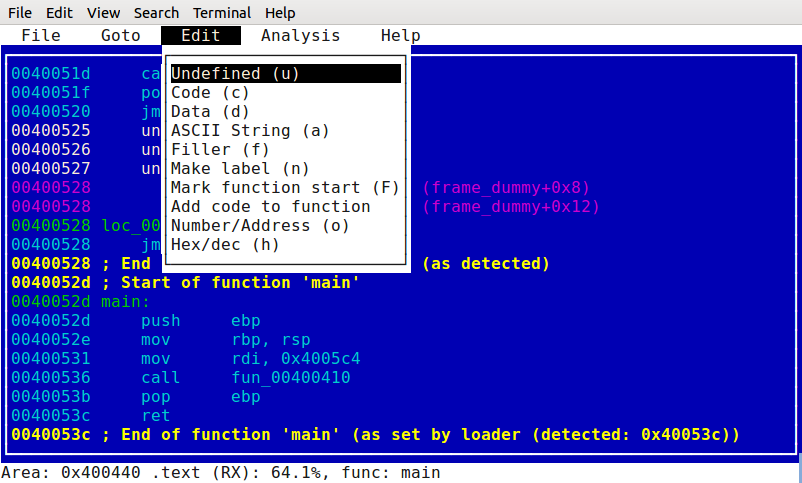 pfalcon/scratchabit
आसानी से पुनर्लक्ष्यीकरण योग्य और हैक करने योग्य इंटरैक्टिव डिस्सेम्बलर जिसमें IDAPython-संगत प्लगइन API है
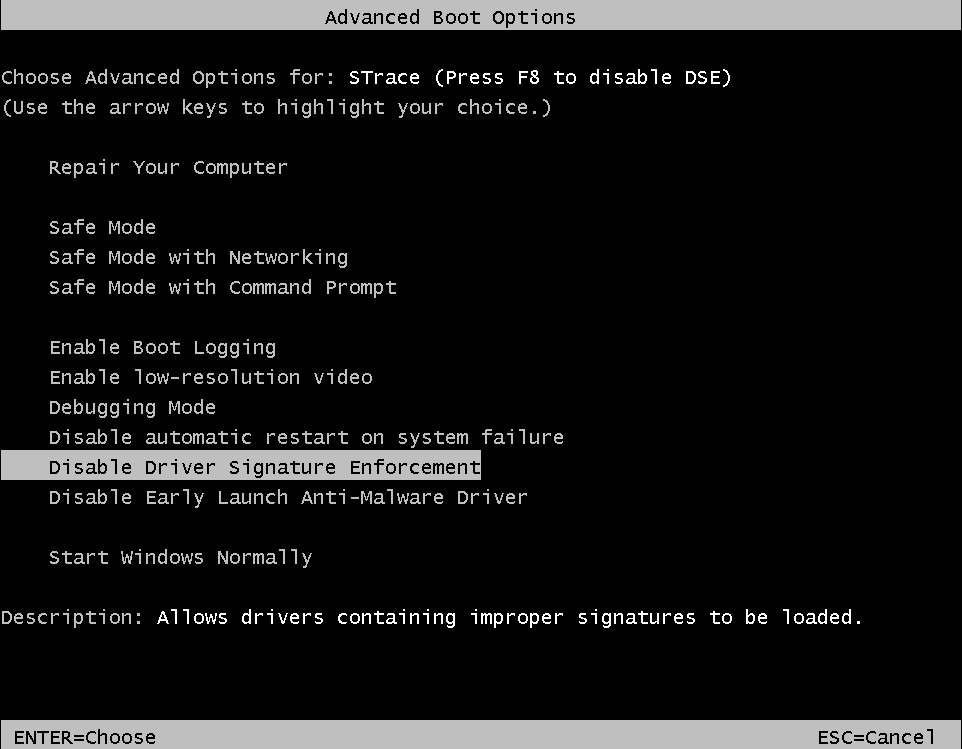 mandiant/strace
A DTrace on Windows Reimplementation
 k2/ehtrace
ATrace विंडोज पर बाइनरीज़ के निष्पादन को ट्रेस करने का एक उपकरण है।
 owenpawl/cerberus-re-skill
cerberus-re एक स्थानीय Apple-केंद्रित रिवर्स-इंजीनियरिंग वर्कबेंच है, जो Ghidra, LLDB और Frida के चारों ओर एक दोहराने योग्य त्रि-आयामी…
 mynameismeerkat/pyretic
pyREtic मेमोरी में Python 2.x बाइटकोड की रिवर्स इंजीनियरिंग के लिए एक विस्तार योग्य ढांचा है।








