
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।
Kitploit अनुशंसित

 neurosaki987/tvm-recover
Tencent VM .tvm0 सेक्शन्स को डीवर्चुअलाइज़ करता है: VM हैंडलर्स को गेस्ट-लेवल लिस्टिंग्स और LLVM IR में लिफ्ट करता है, CFG और डिस्पैच को रिकवर करता…
 dovughs/mora-hwbp
हार्डवेयर ब्रेकपॉइंट (DR0-DR7) पर आधारित पैच-रहित यूज़र-मोड हुकिंग और टेलीमेट्री इंस्ट्रूमेंटेशन इंजन (AMSI, WLDP और ETW PoC)।
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 strace/strace
ptrace का उपयोग करके लिनक्स सिस्टम कॉल ट्रेसर जो निदान और निर्देश के लिए सिस्टम कॉल, सिग्नल डिलीवरी और प्रक्रिया स्थिति परिवर्तनों की निगरानी, डीबग…
 frida/frida
मुख्य रिपॉजिटरी रिलीज़ बाइनरीज़ होस्ट करने के लिए
 advdebug/brovan
मैलवेयर विश्लेषण और रिवर्स इंजीनियरिंग के लिए यूज़र-मोड x86_64 बाइनरी एमुलेटर। सैंडबॉक्स्ड वातावरण में syscall ट्रेसिंग, नेटवर्क डंपिंग और इंटरैक्टिव…
 dougwithseismic/dezlock-dump
Deadlock, CS2, Dota और अन्य (Source 2) के लिए रनटाइम स्कीमा + RTTI निष्कर्षण उपकरण। source2gen की आवश्यकता नहीं है।
 capstone-engine/capstone
मल्टी-आर्किटेक्चर डिसअसेंबली फ्रेमवर्क जो 20+ हार्डवेयर आर्किटेक्चर में बाइनरी विश्लेषण, रिवर्स इंजीनियरिंग और मैलवेयर अनुसंधान के लिए एक हल्का,…
 lief-project/lief
क्रॉस-प्लेटफ़ॉर्म लाइब्रेरी जो ELF, PE, और MachO एक्ज़ीक्यूटेबल फ़ॉर्मेट को पार्स, संशोधित और एब्सट्रैक्ट करती है। C++, Python, और Rust APIs को…
x64dbg/x64dbgविंडोज़ के लिए एक ओपन-सोर्स यूज़र मोड डीबगर। रिवर्स इंजीनियरिंग और मालवेयर विश्लेषण के लिए अनुकूलित।
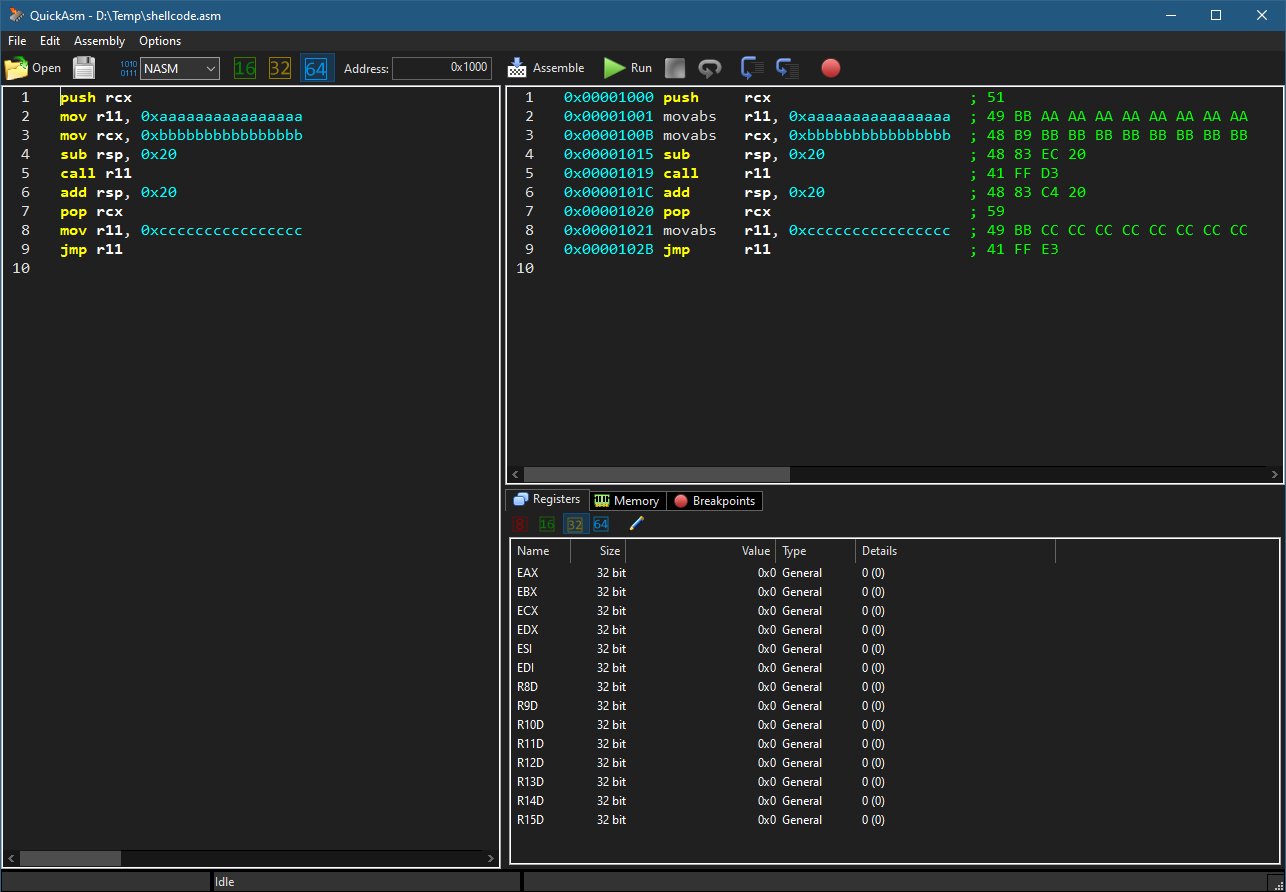 zodiacon/quickasm
सरल x86/x64 असेंबलर/डिसअसेंबलर/एमुलेटर
 dnspyex/dnspy
.NET डीबगर और असेंबली एडिटर, dnSpy का अनौपचारिक पुनरुद्धार
 epasveer/seer
Seer - gdb के लिए एक GUI फ्रंटएंड
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
x64dbg के साथ Amadey Loader का रिवर्स इंजीनियरिंग: डायनामिक API रिज़ॉल्यूशन, टोकन विशेषाधिकार वृद्धि, कीलॉगर हुक, क्लिपबोर्ड कैप्चर, और स्टीलर…
 gallopsled/pwntools
CTF फ्रेमवर्क और एक्सप्लॉइट डेवलपमेंट लाइब्रेरी
 ibotpeaches/apktool
एंड्रॉइड apk फ़ाइलों के रिवर्स इंजीनियरिंग के लिए एक उपकरण
 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…







