
 #1
डेटाबेस मूल्यांकन, SQL इंजेक्शन परीक्षण, ऑडिटिंग, एन्क्रिप्शन और गतिविधि निगरानी उपकरण।
Kitploit अनुशंसित
 geraldoalcantara/cve-2023-49970
ग्राहक सहायता प्रणाली 1.0 - "save_ticket" संचालन के दौरान "subject" पैरामीटर में SQL इंजेक्शन भेद्यता
 geraldoalcantara/cve-2023-49988
होटल बुकिंग प्रबंधन v1.0 - "npss" पैरामीटर में SQL Injection कमजोरी rooms.php पर
 randomrobbiebf/cve-2024-55978
Code Generator Pro <= 1.2 - अप्रमाणीकृत SQL इंजेक्शन
 sahici/cve-2025-2812
CVE-2025-2812 SQL इंजेक्शन
 akhlak2511/cve-2024-50971
CVE-2024-50971 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Itsourcecode Construction Management System 1.0 में एक SQL इंजेक्शन भेद्यता है, जिसमें शोषण के चरण और…
 security-n/cve-2021-39377
CVE-2021-39377 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, openSIS 8.0 में username पैरामीटर के माध्यम से एक SQL इंजेक्शन भेद्यता, जो एरर-आधारित और टाइम-आधारित…
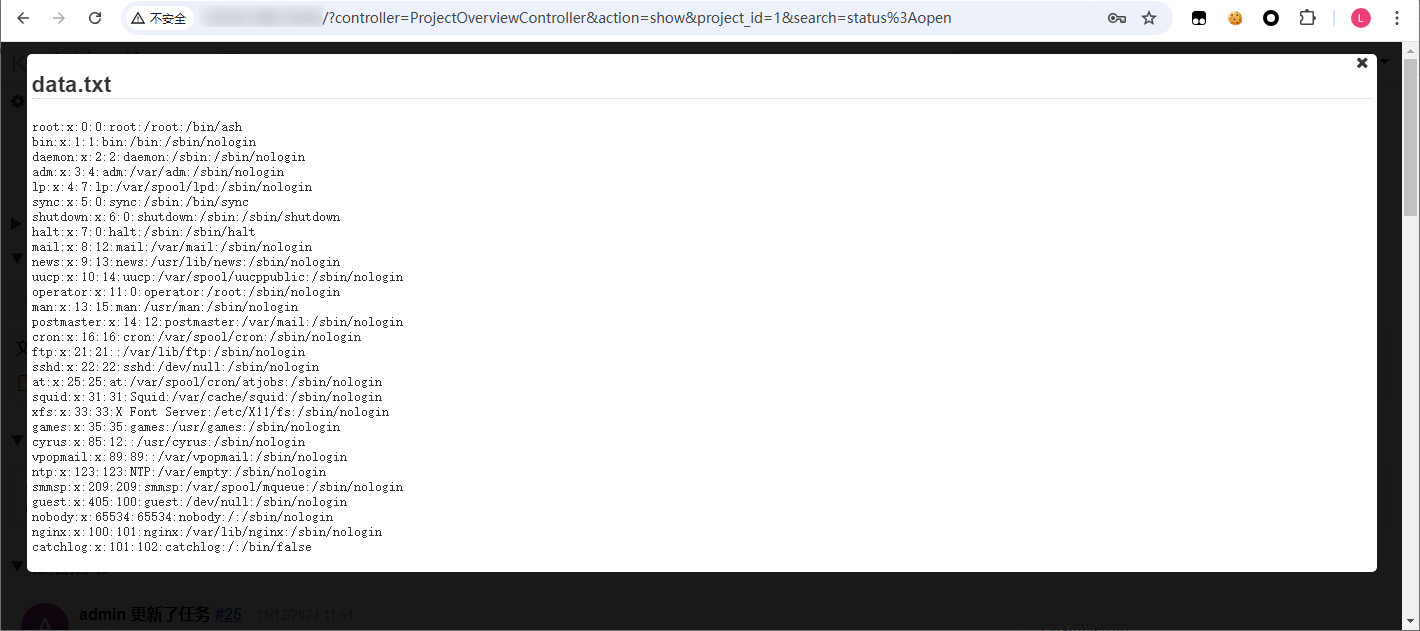 l20170217b/cve-2024-51747
CVE-2024-51747 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो वेब एप्लिकेशन के एडमिन पैनल में SQLite डेटाबेस हेरफेर के माध्यम से प्रमाणित फ़ाइल पढ़ने और…
 erengozaydin/college-management-system-course_code-sql-injection-authenticated
कॉलेज प्रबंधन प्रणाली 1.0 में 'course_code' पैरामीटर के माध्यम से प्रमाणित SQL इंजेक्शन प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट, बूलियन-आधारित ब्लाइंड…
 againstthelight/cve-2022-37204
JFinal CMS 5.1.0 में प्रमाणित SQL इंजेक्शन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, जो प्रभावित एंडपॉइंट्स में सूचना प्रकटीकरण और संभावित कोड निष्पादन…
 moisei-dev/go-dbmigrate
Go लाइब्रेरी और CLI जो PostgreSQL, MySQL, SQLite, और Cassandra के लिए समर्थन के साथ डेटाबेस स्कीमा माइग्रेशन प्रबंधित करने हेतु है, जिसमें अप/डाउन…
 lisa-2905/cve-2024-56429
CVE-2024-56429 के लिए एक्सप्लॉइट जो iLabClient स्रोत कोड से Apache Derby डेटाबेस बूट पासवर्ड निकालने का प्रदर्शन करता है, जिससे स्थानीय डेटाबेस…
 emad-almousa/cve-2021-35576
CVE-2021-35576 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो डेटाबेस ऑडिटिंग में सुरक्षा भेद्यता के माध्यम से Oracle Unified Audit नीति को बायपास करने का…
 yoshik0xf6/cve-2025-29529
SQLi ITC Multiplan v3.7.4.1002 (CVE-2025-29529)
 savagesanta11/reproduce-cve-2024-21513
langchain-experimental में CVE-2024-21513 प्रदर्शित करता है, VectorSQLDatabaseChain के eval() पर पुनर्प्राप्त मानों के माध्यम से मनमाना कोड निष्पादन…
 randomrobbiebf/cve-2023-41652
RSVPMarker <= 10.6.6 - बिना प्रमाणीकरण के SQL इंजेक्शन
 security-n/cve-2021-39378
CVE-2021-39378 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: openSIS 8.0 में NamesList.php में str पैरामीटर के माध्यम से SQL इंजेक्शन, जो डेटाबेस निष्कर्षण और ब्लाइंड…
 emad-almousa/cve-2023-22074
CVE-2023-22074 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Oracle Database Sharding घटक की एक भेद्यता जो 19c, 21c और 23c संस्करणों में पासवर्ड हैश…
 guillermogm4/cve-2024-1301---badgermeter-moni-tool-sql-injection
CVE-2024-1301 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, s:can moni:tool 4.6.3 तक में एक अनधिकृत SQL इंजेक्शन, ब्लाइंड SQLi के माध्यम से पूर्ण डेटाबेस समझौता…








