
 #1
समझौता किए गए सिस्टम से संवेदनशील डेटा को बिना पता लगाए निकालने के उपकरण।
Kitploit अनुशंसित
 reveng007/sharpgmailc2
हमारा फ्रेंडली Gmail सर्वर के रूप में कार्य करेगा और implant smtp के माध्यम से डेटा एक्सफिल्ट्रेट करेगा तथा imap प्रोटोकॉल के जरिए C2 (Gmail) से…
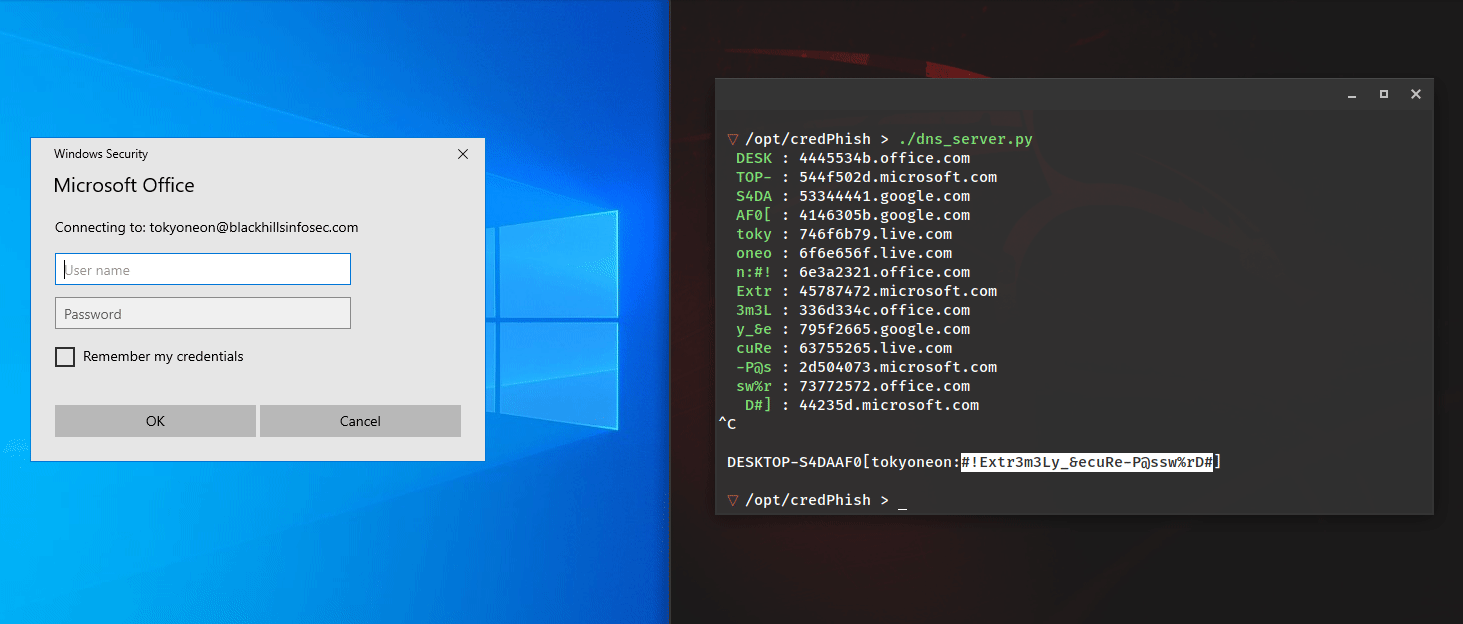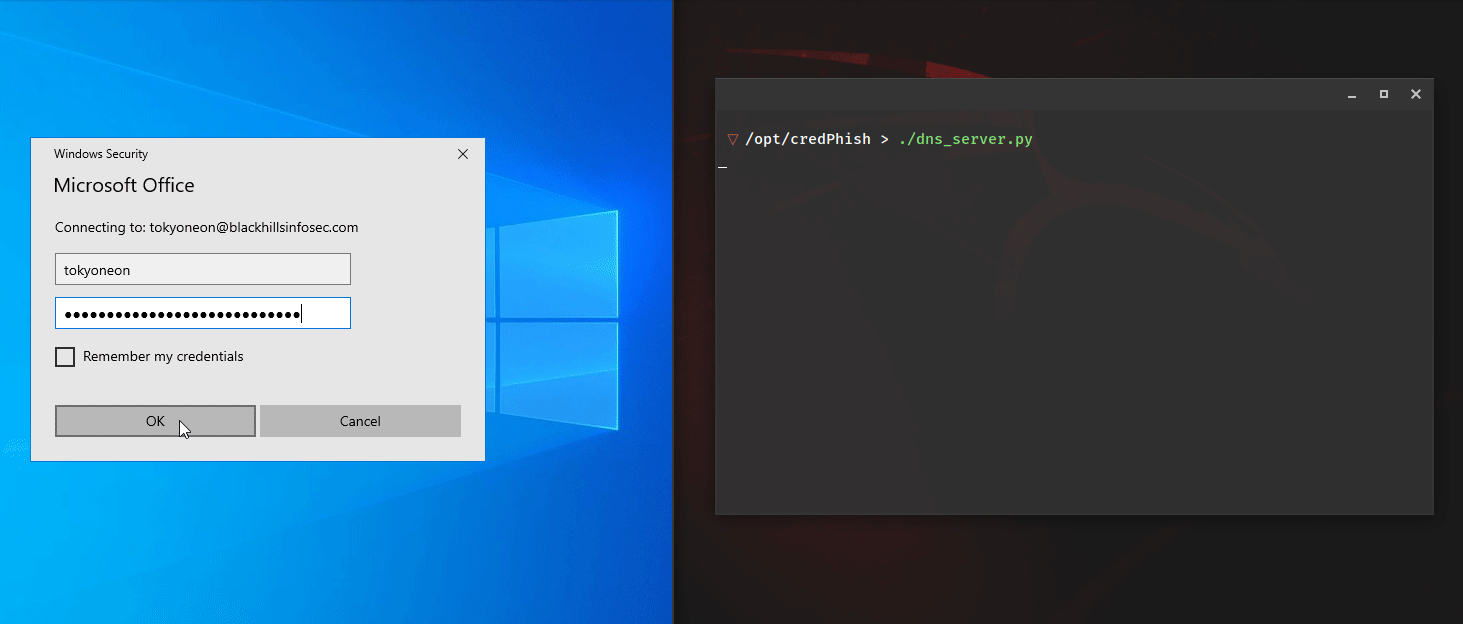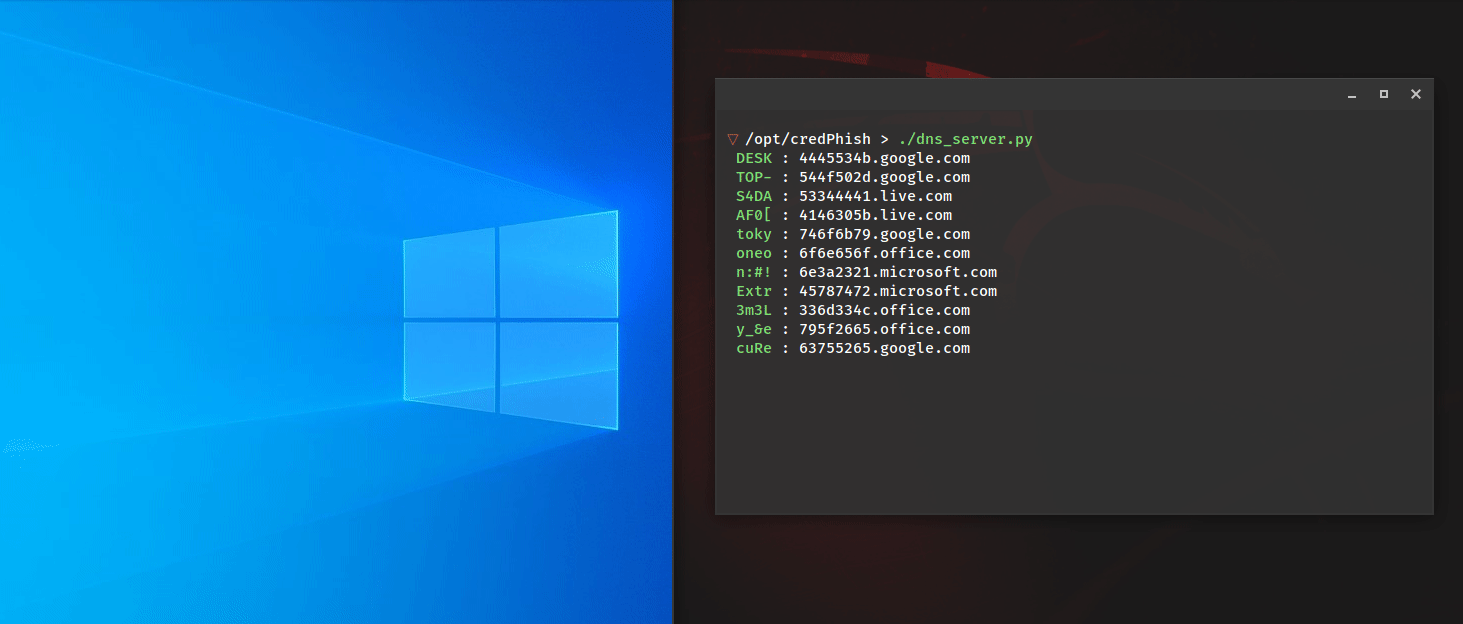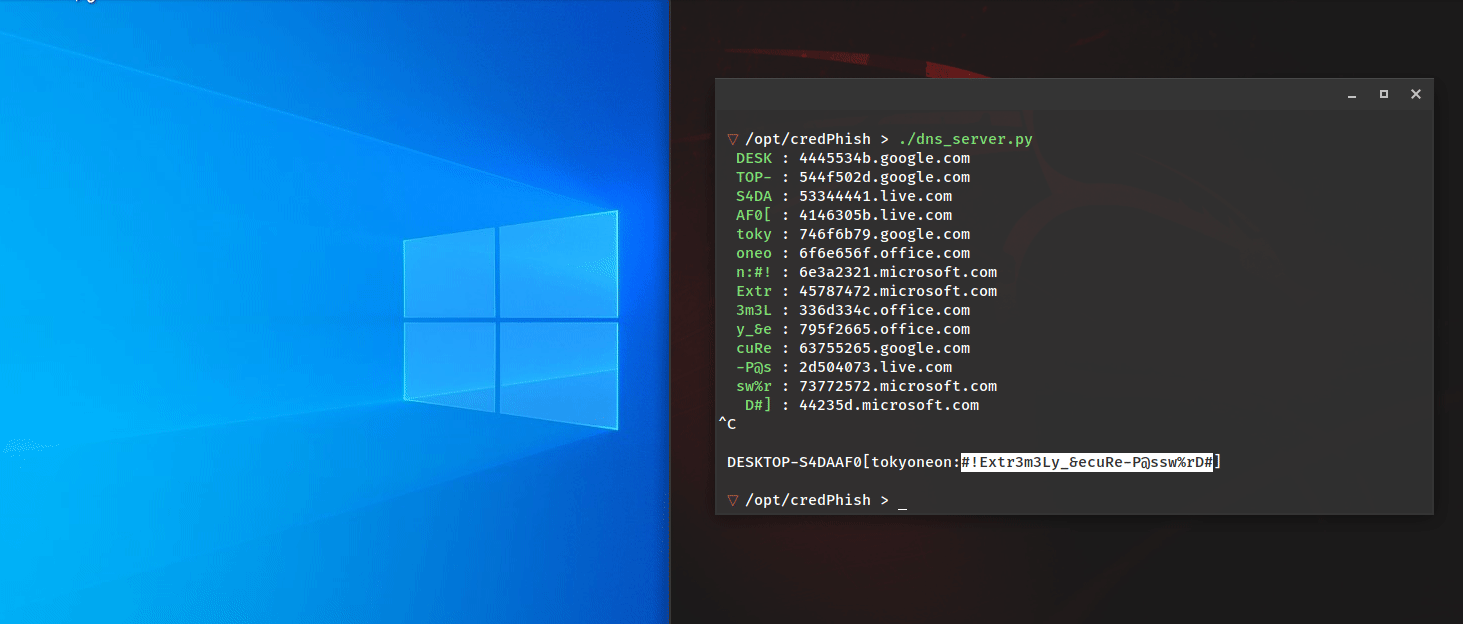 tokyoneon/credphish
PowerShell स्क्रिप्ट जो वैध क्रेडेंशियल प्रॉम्प्ट को आमंत्रित करती है और CredentialPicker और Resolve-DnsName का उपयोग करके कैप्चर किए गए पासवर्ड को…
 mythicagents/xenon
विंडोज़ के लिए C में लिखा गया एक Mythic एजेंट
 gosecure/dllpasswordfilterimplant
एक्सफिल्ट्रेशन क्षमताओं वाला DLL पासवर्ड फ़िल्टर इम्प्लांट
 zxsecurity/steamer
सार्वजनिक पासवर्ड उल्लंघन डेटा को आयात, खोज और प्रबंधित करने के लिए
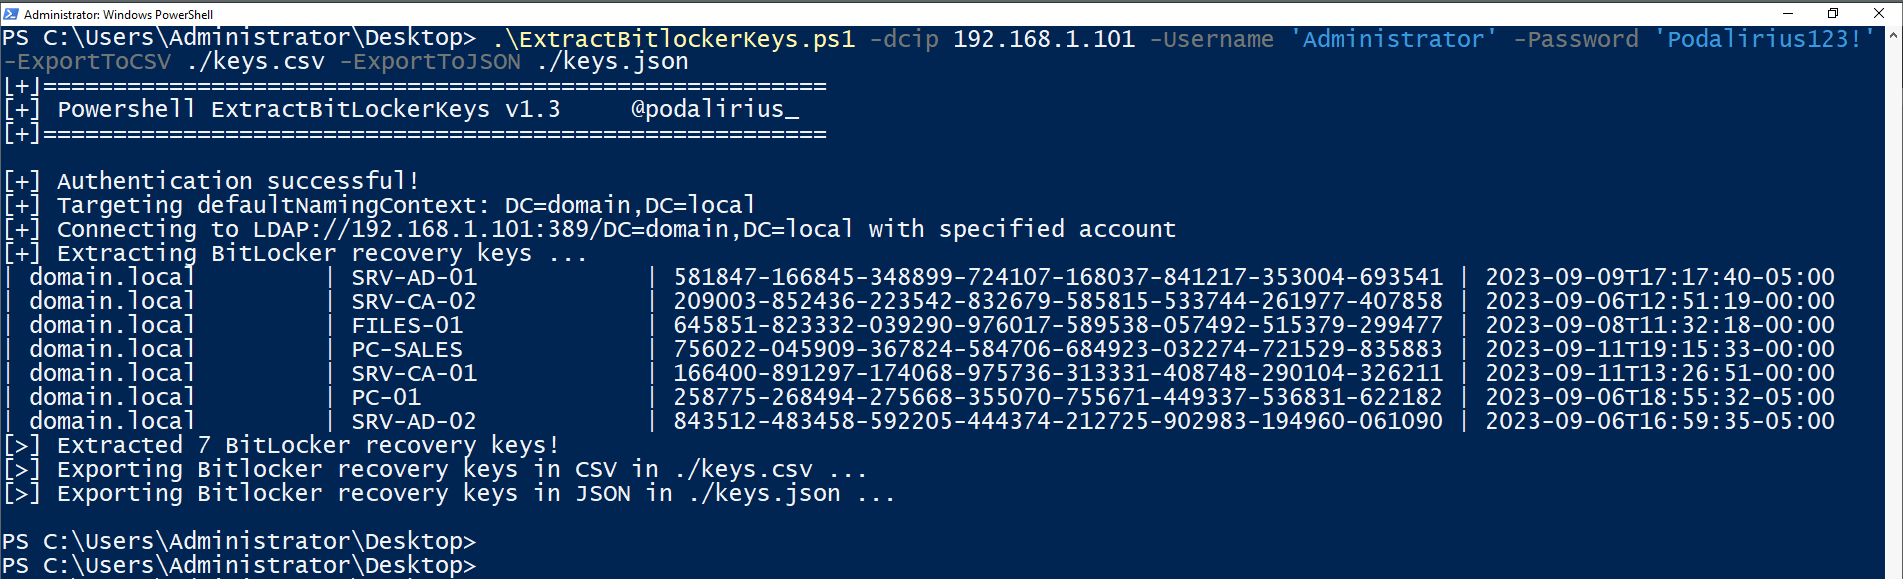 p0dalirius/extractbitlockerkeys
एक सिस्टम प्रशासन या पोस्ट-एक्सप्लॉइटेशन स्क्रिप्ट जो स्वचालित रूप से किसी डोमेन से बिटलॉकर रिकवरी कुंजियाँ निकालती है।
 nox-project/nox-framework
उच्च-प्रदर्शन OSINT/CTI ढाँचा जो 120+ स्रोतों में स्वचालित पहचान पिवोटिंग और जोखिम विश्लेषण के लिए है।
 thatcherclough/betterbackdoor
अनेक सुविधाओं वाला एक बैकडोर।
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 PoC (KeePass 2.5x)
 d3lb3/keefarcereborn
एक स्टैंडअलोन DLL जो KeePass प्रक्रिया में इंजेक्ट किए जाने पर डेटाबेस को क्लियरटेक्स्ट में निर्यात करता है।
 igh0st/gh0st3.6_src
विंडोज वातावरण में C2 संचार, पेलोड वितरण और पोस्ट-एक्सप्लॉइटेशन तकनीकों को सीखने के लिए रिमोट एक्सेस ट्रोजन (RAT) स्रोत कोड।
 shell-company/qrexfil
यह उपकरण एक कमांड लाइन उपयोगिता है जो आपको किसी भी बाइनरी फ़ाइल को QRकोड मूवी में बदलने की अनुमति देता है। डेटा को फिर दृश्य रूप से पुन: एकत्रित किया…
 joshuakasa/van-gonography
🕵️♂️ स्टेग्नोग्राफ़ी का उपयोग करके अपनी पसंद की किसी भी छवि के अंदर किसी भी प्रकार की फ़ाइलें छिपाएँ
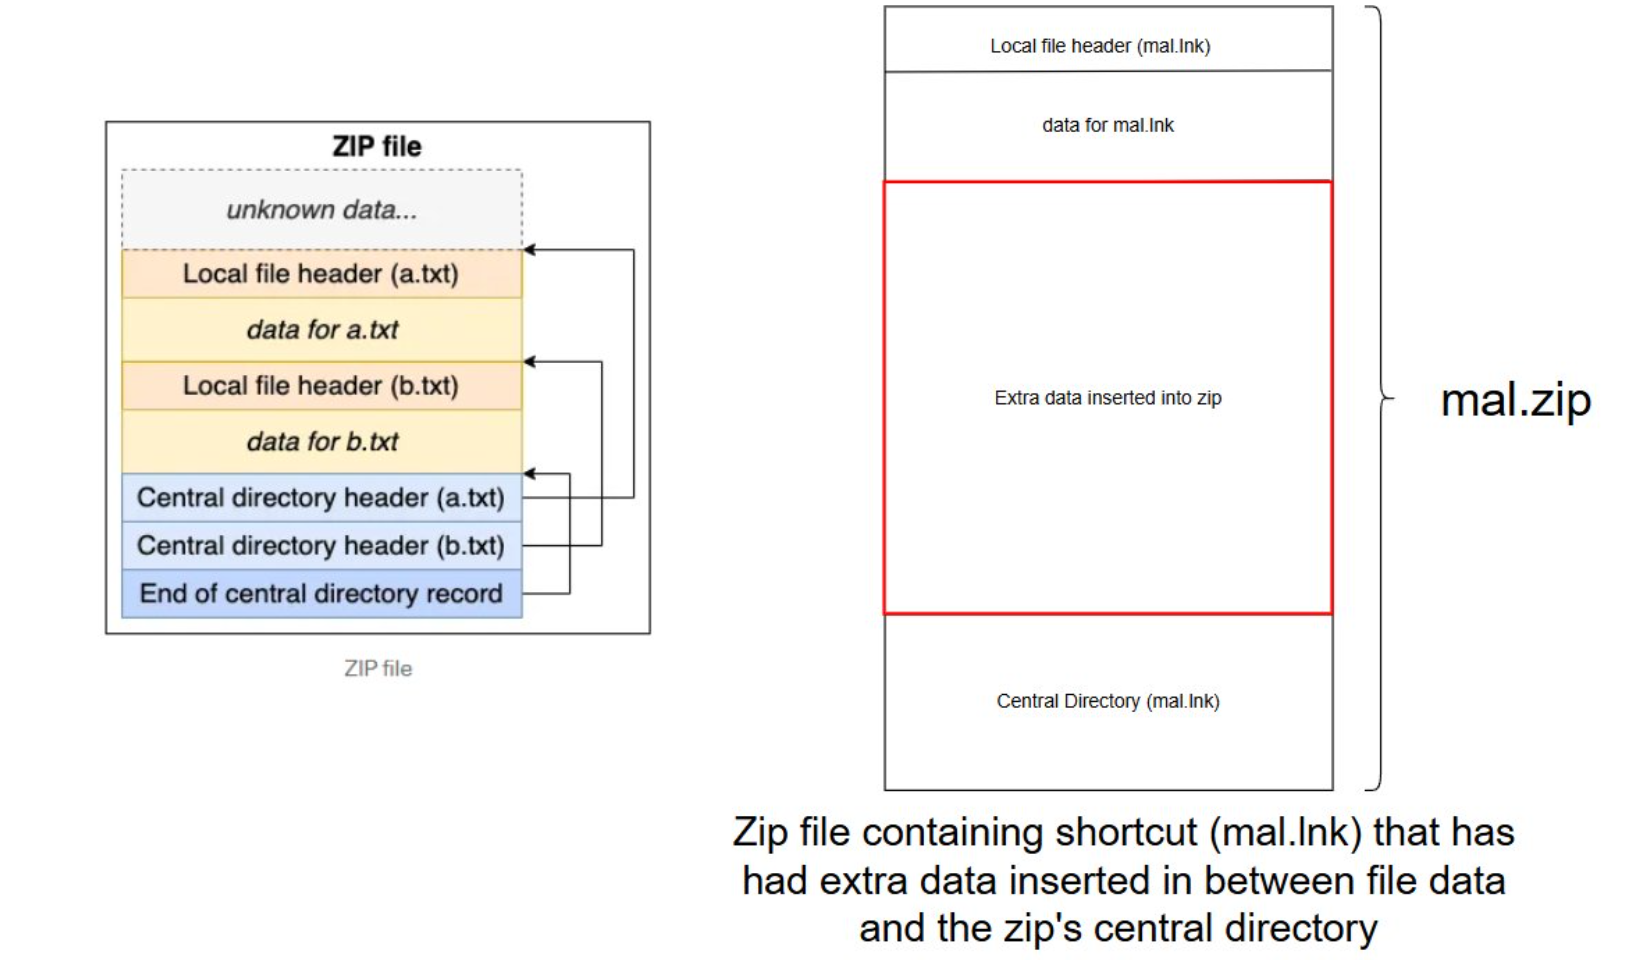 octoberfest7/zip_smuggling
ज़िप फ़ाइलें बनाने के लिए Python3 उपयोगिता जो बाद में निकालने के लिए अतिरिक्त डेटा छिपाती हैं
 carlospuenteg/file-injector
File Injector एक स्क्रिप्ट है जो आपको स्टेग्नोग्राफी का उपयोग करके किसी भी फ़ाइल को एक इमेज में संग्रहीत करने की अनुमति देती है।
 malwaretech/trickbot-toolkit
TrickBot से निपटने के लिए उपकरणों का संग्रह
 c6fc/warcannon
Node.js में उच्च गति/कम लागत वाला CommonCrawl RegExp








