
 #1
स्पष्ट दायरे और व्यावहारिक मूल्य वाली चयनित साइबर सुरक्षा सूचियां, संग्रह और सीखने के संदर्भ।
Kitploit अनुशंसित

 cybershujin/prompt-injection-in-the-wild
सार्वजनिक रूप से रिपोर्ट की गई prompt-injection तकनीकों का ट्रैकर, जिसे डिलीवरी विधि, एन्कोडिंग, और प्रसार व्यवहार के आधार पर विभाजित किया गया है,…
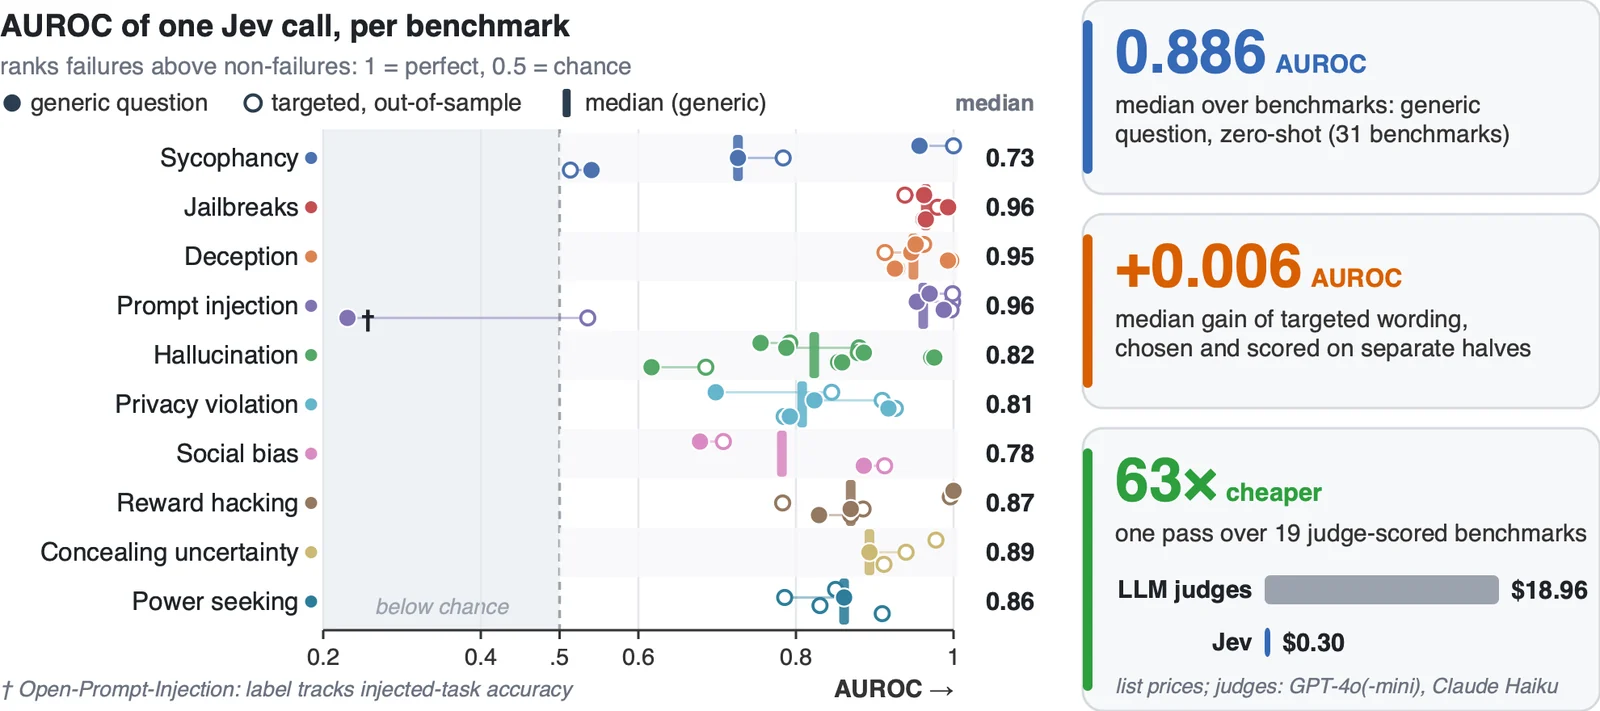 sumleo/rlcdalignbench
AI अलाइनमेंट विफलताओं का पता लगाने के लिए बेंचमार्क सूट और कोड, जिसमें दस विफलता प्रकारों में 44 बेंचमार्क और 7,193 लेबल किए गए उदाहरणों पर…
 emrekybs/osintcase
एक OSINT जाँच केस मैपिंग टूल जो संस्थाओं, संबंधों, साक्ष्यों और आसूचना को व्यवस्थित करने के लिए है।
 ut-dacs/anycast-census
Longitudinal anycast census system that probes IPv4/IPv6 prefixes via ICMP, TCP, and DNS to detect anycast deployments and geolocate PoPs, publishing…
 horkimhab/cve-2025-9974
CVE-2025-9974 के लिए शैक्षिक सुरक्षा अनुसंधान रिपॉजिटरी, जो नियंत्रित परीक्षण वातावरण के लिए भेद्यता जागरूकता सामग्री और अधिकृत लैब मार्गदर्शन प्रदान…
 horkimhab/cve-2026-65660
CVE-2026-65660 को प्रलेखित करने वाला शैक्षिक सुरक्षा अनुसंधान रिपॉज़िटरी, जिसमें अधिकृत लैब परीक्षण और भेद्यता जागरूकता के लिए सेटअप मार्गदर्शन शामिल…
 mitsu-bis/security-portfolio
वेब, Active Directory और डिटेक्शन इंजीनियरिंग को कवर करने वाले मूल जिम्मेदार-प्रकटीकरण निष्कर्षों, CTF और लैब राइट-अप, कार्यप्रणाली नोट्स, और…
 leox48/cve-2026-1769-writeup
CVE-2026-1769 (Xerox CentreWare Web में Stored XSS) के लिए सार्वजनिक write-up और disclosure timeline
 horkimhab/cve-2026-90898
शैक्षिक CVE-2026-90898 प्रूफ-ऑफ-कॉन्सेप्ट रिपॉजिटरी, अधिकृत सुरक्षा अनुसंधान, भेद्यता जागरूकता, और पृथक लैब वातावरण में रक्षात्मक परीक्षण के लिए।
 horkimhab/cve-2026-94545
CVE-2026-94545 के लिए शैक्षिक CVE अनुसंधान रिपॉजिटरी, जो अधिकृत भेद्यता विश्लेषण और रक्षात्मक सुरक्षा अध्ययन के लिए प्रूफ-ऑफ-कॉन्सेप्ट सामग्री और लैब…
 blackarch/blackarch
ArchLinux आधारित वितरण जो पेनिट्रेशन टेस्टर और सुरक्षा शोधकर्ताओं के लिए है।
 magicsword-io/lolrmm
Curated catalog of Remote Monitoring and Management tools abused by threat actors, with YAML profiles, Sigma detection rules, and API access for…
 horkimhab/cve-2026-93485
शैक्षिक सुरक्षा अनुसंधान रिपॉजिटरी, पृथक और अधिकृत लैब वातावरण में CVE-2026-93485 अवधारणाओं को सीखने और परीक्षण करने के लिए।
 sadandbset/cve-2026-51772-cve-2026-51773
यह परियोजना CVE-2026-51772 भेद्यता के बारे में विस्तृत जानकारी प्रदान करती है।
 suominen/pppoeject
Linux kernel PPPoE sendmsg() use-after-free के लिए पैच-स्थिति ट्रैकर, जो प्रभावित संस्करणों, अपस्ट्रीम फ़िक्स और प्रति-वितरण पैच स्थिति को रिकॉर्ड…
 horkimhab/cve-2026-80844
CVE-2026-80844 (DirtyAH6) के लिए प्रूफ-ऑफ-कॉन्सेप्ट और शोध रिपॉजिटरी, जो अधिकृत भेद्यता परीक्षण के लिए शैक्षिक सामग्री और लैब सेटअप मार्गदर्शन प्रदान…
 prince325/cve-2026-93659-writeup
Concrete CMS Community Store में Stored XSS से admin dashboard takeover होता है
 ghoxtbyte/cve-2026-16265
CVE-2026-16265 के लिए तकनीकी सलाह और शोध नोट्स, जो WP Maps WordPress प्लगइन में एक Subscriber+ denial-of-service दोष है, जिसे संस्करण 4.9.7 में ठीक…








