#1
कैप्चर द फ्लैग प्लेटफॉर्म, चुनौती निर्माण, समाधान उपकरण और प्रतिस्पर्धी साइबर सुरक्षा फ्रेमवर्क।
Kitploit अनुशंसित
 r1skkam/printnightmare
PrintNightmare (CVE-2021-1675) और (CVE-2021-34527) नामक भेद्यता के बारे में जानें
 thanhthuy2908/athdh_cve_2022_24644
Bai cuoi ky CVE-2022-24644
 henry861010/network_security_nycu
CVE-2021-21300 शोषण कार्यान्वयन NYCU में नेटवर्क सुरक्षा पाठ्यक्रम के लिए। इसमें भेद्यता प्रदर्शन और पैठ परीक्षण के लिए शेल स्क्रिप्ट शामिल हैं।
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
यह एक सरल स्क्रिप्ट है जो requests-baskets v 1.2.1 में SSRF के कारण आंतरिक पोर्ट स्कैनिंग को स्वचालित करता है। यह स्क्रिप्ट hackthebox से 'SAU' मशीन…
 ch4n3-yoon/cve-2024-21520-demo
Django Rest Framework अनुप्रयोगों में XSS कमजोरियों को प्रदर्शित करने वाला शैक्षिक भंडार। डेवलपर्स को XSS हमलों की पहचान और शमन सिखाने के लिए…
 ahmedmansour93/event-id-268-rule-name-soc292-possible-php-injection-detected-cve-2024-4577-
🚨 नई इंसिडेंट रिपोर्ट पूर्ण! 🚨 अभी-अभी LetsDefend.io पर "Event ID 268: SOC292 - संभावित PHP इंजेक्शन का पता चला (CVE-2024-4577)" पूरा किया। इस…
 owasp/decodebox
एनकोड करें। डिकोड करें। पहचानें। किसी भी डेटा के लिए स्मार्ट डिकोडिंग।
 capture0x/confirmesc
Linux privesc enumerator जो exploitability की पुष्टि करता है और आपको सटीक root shell command देता है - कोई GTFOBins खोजने की ज़रूरत नहीं। MCP server…
 yv1ing/secbox
पूर्व-निर्मित सैंडबॉक्स वातावरण में pi एजेंट का उपयोग करके साइबर सुरक्षा परीक्षण आयोजित करना।
 wwwiesel/infosec-black-friday
इस Black Friday में InfoSec संबंधित सॉफ़्टवेयर/टूल्स के लिए सभी डील्स
 cure53/xsschallengewiki
XSS चुनौतियों और समाधानों को सूचीबद्ध करने वाला समुदाय-संचालित विकी, जो क्रॉस-साइट स्क्रिप्टिंग शोषण और रक्षा सीखने के लिए क्यूरेटेड व्यावहारिक…
 iapetus12/hackcar-writeup
विवरण: Hackcar - DockerLabs (Node.js Inspector RCE + CVE-2025-55182 React2Shell)
 iapetus12/cohort-htb
HTB Cohort - SSRF, Marimo pre-auth RCE (CVE-2026-39987) और PackageKit privesc (CVE-2026-41651)
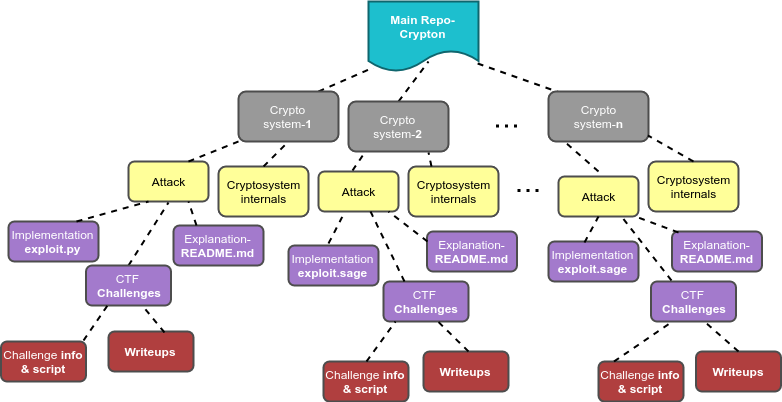 ashutosh1206/crypton
एक लाइब्रेरी जिसमें विभिन्न एन्क्रिप्शन सिस्टम, डिजिटल हस्ताक्षर, कुंजी विनिमय, प्रमाणीकरण विधियों पर सभी मौजूदा हमलों की व्याख्या और कार्यान्वयन,…
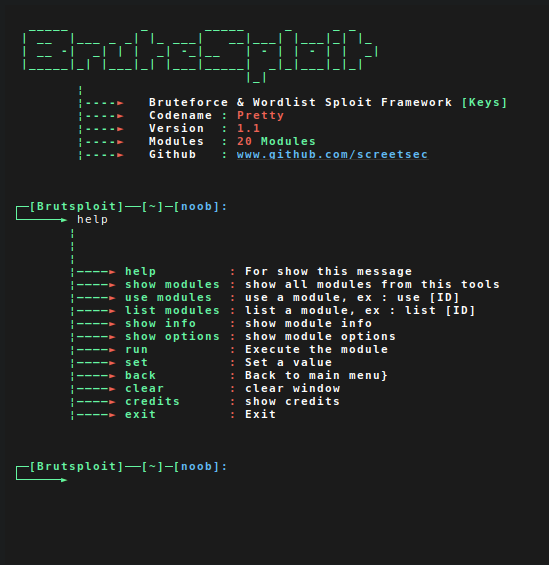 screetsec/brutesploit
BruteSploit स्वचालित जनरेट, ब्रूटफोर्स और इंटरैक्टिव शेल के साथ वर्डलिस्ट हेरफेर के लिए विधियों का एक संग्रह है। इसका उपयोग पेनिट्रेशन टेस्ट के दौरान…
 b3nac/injuredandroid
एक कमजोर एंड्रॉइड एप्लिकेशन जो सीटीएफ शैली में कमजोरियों के सरल उदाहरण दिखाता है।
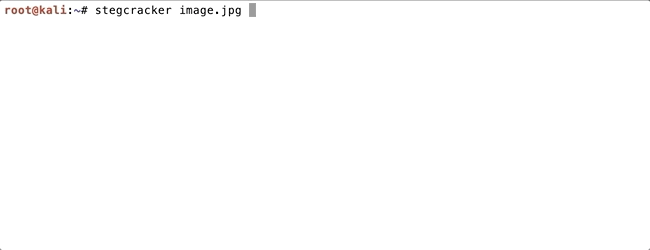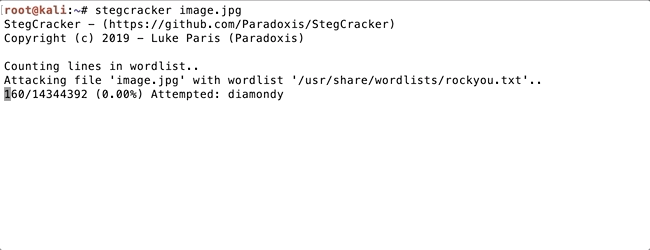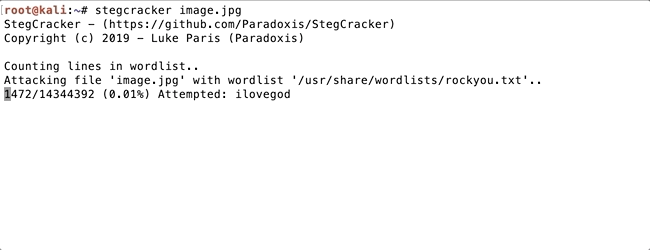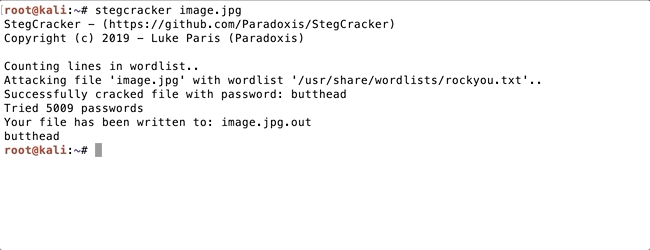 paradoxis/stegcracker
स्टेग्नोग्राफी ब्रूट-फोर्स उपयोगिता जो फाइलों के अंदर छिपे डेटा को उजागर करती है