
 #1
कैप्चर द फ्लैग प्लेटफॉर्म, चुनौती निर्माण, समाधान उपकरण और प्रतिस्पर्धी साइबर सुरक्षा फ्रेमवर्क।
Kitploit अनुशंसित
 jason-siu/cve-2019-9053-exploit-in-python-3
CVE-2019-9053 (SQL injection) के लिए Python 3 exploit, hash-cracking के साथ, TryHackMe CTF उपयोग के लिए पुराने Python 2 कोड से अपडेट किया गया।
 nxploited/cve-2025-5304
PT Project Notebooks 1.0.0 - 1.1.3 - प्राधिकरण की कमी से अनप्रमाणित विशेषाधिकार वृद्धि
 n0m4d22/poc-cve-2015-10141-xdebug
Xdebug 2.5.5 और उससे पहले के संस्करणों के लिए Proof-of-Concept एक्सप्लॉइट स्क्रिप्ट (CVE-2015-10141)।
 anjai7/tryhack3m-bricks-heist
TryHackMe CTF लेख — CVE-2024-25600 के माध्यम से WordPress RCE, क्रिप्टो माइनर फोरेंसिक, और LockBit रैनसमवेयर समूह की पहचान
 vanishedpeople/cve-2017-7269
CVE-2017-7269 के लिए पायथन प्रूफ-ऑफ-कॉन्सेप्ट, IIS 6.0 WebDAV में बफर ओवरफ्लो, विंडोज सर्वर 2003 R2 पर रिमोट कोड निष्पादन सक्षम करता है।
 binneko/cve-2025-46041
Anchor CMS v0.12.7 में संग्रहीत XSS भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो पेज विवरण फ़ील्ड के माध्यम से मनमाना JavaScript निष्पादन प्रदर्शित करता है।
 hkcfs/pil-cve-2017-8291
CVE-2017-8291 CTF डॉकर और उदाहरणों के साथ
 saboor-hakimi-23/cve-2025-65964
शैक्षिक CTF डेमो जो स्वचालन वर्कफ़्लो में core.hooksPath का दुरुपयोग करके Git हुक के माध्यम से कमांड निष्पादन प्रदर्शित करता है। स्थानीय हुक निष्पादन…
 yusufdalbudak/cve-2026-42945
# NGINX रीराइट भेद्यता (CVE-2026-42945) प्रशिक्षण के लिए डॉकराइज़्ड लैब भेद्य और पैच किए गए इंस्टेंस, हानिरहित परीक्षण स्क्रिप्ट, और कॉन्फ़िगरेशन…
 mazx0p/cve-2021-21315-exploit
systeminformation
 cyberone-teamares/jquery-cve-2022-31160
jquery XSS प्रूफ ऑफ कॉन्सेप्ट (PoC)
 captaincookie34/vulnerability-playground-cve-2025-61922
सिम्युलेटेड PrestaShop चेकआउट भेद्यता प्लेग्राउंड, CVE-2025-61922 शोषण और सुरक्षा विश्लेषण के साथ व्यावहारिक अभ्यास के लिए।
 mkirahmet/cve-2023-50164-htb-strutted
CVE-2023-50164 (Apache Struts 2) के लिए प्रूफ-ऑफ-कॉन्सेप्ट, मूल रूप से jakabakos द्वारा और HTB Strutted लैब वातावरण के लिए अनुकूलित। केवल शैक्षिक…
 eurogig/jankybank
सरल जावा फ्रंट और बैक एंड, खराब log4j संस्करण के साथ जिसमें CVE-2021-44228 शामिल है
 5kr1pt/roundcube_cve-2025-49113
स्पष्टीकरण + THM पर लैब
 nou-man/cve-2022-46169
अवधारणा प्रमाण / CTF स्क्रिप्ट - Cacti, संस्करण >=1.2.22 में CVE-2022-46169 का शोषण करने के लिए
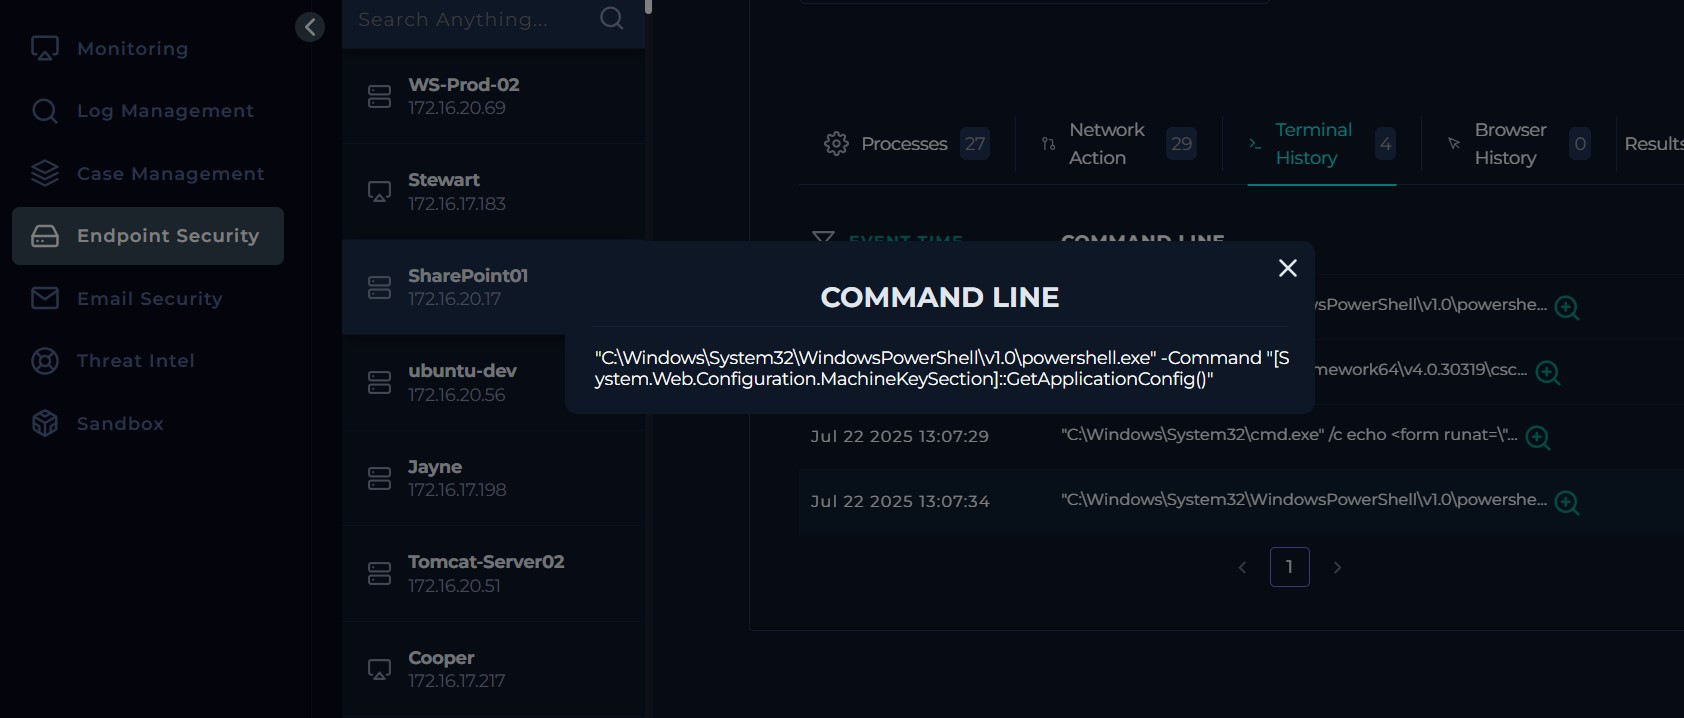 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
# LetsDefend SOC342 लैब का चरण-दर-चरण विवरण: CVE-2025-53770 SharePoint ToolShell प्रमाणीकरण बायपास और RCE का विश्लेषण, जिसमें हमले की श्रृंखला,…








