#1
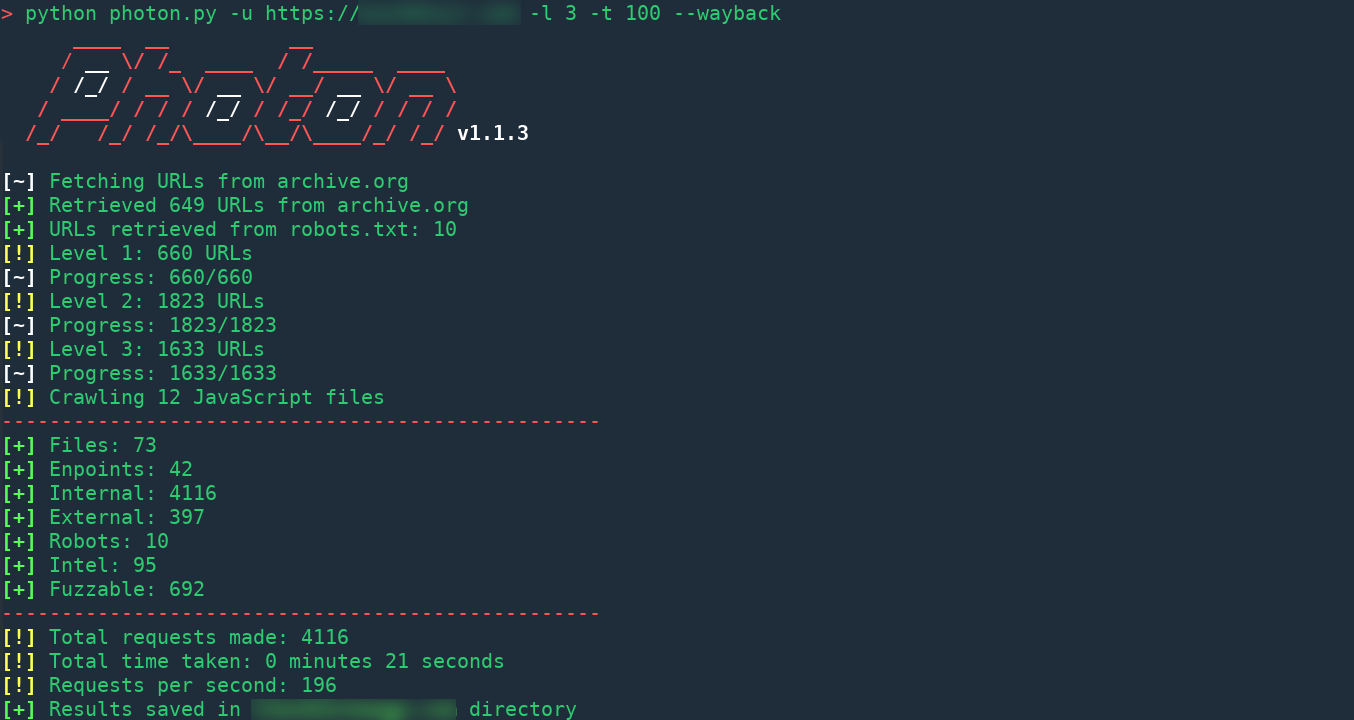
सुरक्षा परीक्षण के लिए वेब क्रॉलिंग, स्क्रैपिंग, स्पाइडरिंग और स्वचालित टोही उपकरण।
Kitploit अनुशंसित

 nox-project/nox-framework
उच्च-प्रदर्शन OSINT/CTI ढाँचा जो 120+ स्रोतों में स्वचालित पहचान पिवोटिंग और जोखिम विश्लेषण के लिए है।
 spider12223/penscope
निष्क्रिय पुनर्अन्वेषण और आक्रमण सतह मैपर — शून्य अनुरोध भेजे गए
 rodhnin/pythia-sql-clairvoyance
एआई-संचालित विश्लेषण, नैतिक अनुपालन ढांचा और पेशेवर रिपोर्टिंग के साथ उन्नत SQL इंजेक्शन स्कैनर
 rodhnin/argus-wp-watcher
WordPress सुरक्षा स्कैनर जिसमें AI-संचालित विश्लेषण, नैतिक अनुपालन ढांचा और पेशेवर रिपोर्टिंग शामिल है।
 gl1tch0x1/php_8.1.x_exploit
महत्वपूर्ण PHP कमजोरियों (CVE-2024-4577 बाईपास, CVE-2025-14177, CVE-2025-14180, CVE-2025-14178) का स्वचालित पता लगाना और शोषण
 arachni/arachni
वेब एप्लीकेशन सुरक्षा स्कैनर फ्रेमवर्क
 enablesecurity/wafw00f
एक स्वचालित वेब एप्लिकेशन फ़ायरवॉल फ़िंगरप्रिंटिंग टूल जो सामान्य और दुर्भावनापूर्ण अनुरोधों के HTTP प्रतिक्रियाओं का विश्लेषण करके 200 से अधिक WAF…
 aquibpro/reconix
उन्नत recon इंजन जो वास्तविक रहस्य खोजता है, उन्हें लाइव मान्य करता है, और क्लाइंट-साइड इंटेलिजेंस से शोषण पथ बनाता है।
 0xdsm/pinkerton
🕵️ जावास्क्रिप्ट फ़ाइलों को क्रॉल करने और API कुंजी, प्राधिकरण टोकन, हार्डकोडेड क्रेडेंशियल्स आदि जैसे रहस्यों की खोज करने के लिए Python प्रोजेक्ट।

 greg-randall/wpx
असिंक्रोनस WordPress सुरक्षा स्कैनर हेडलेस ब्राउज़र के माध्यम से WAF बाईपास के साथ। प्लगइन्स, थीम्स, उपयोगकर्ताओं और मल्टीसाइट इंस्टॉलेशन की गणना…
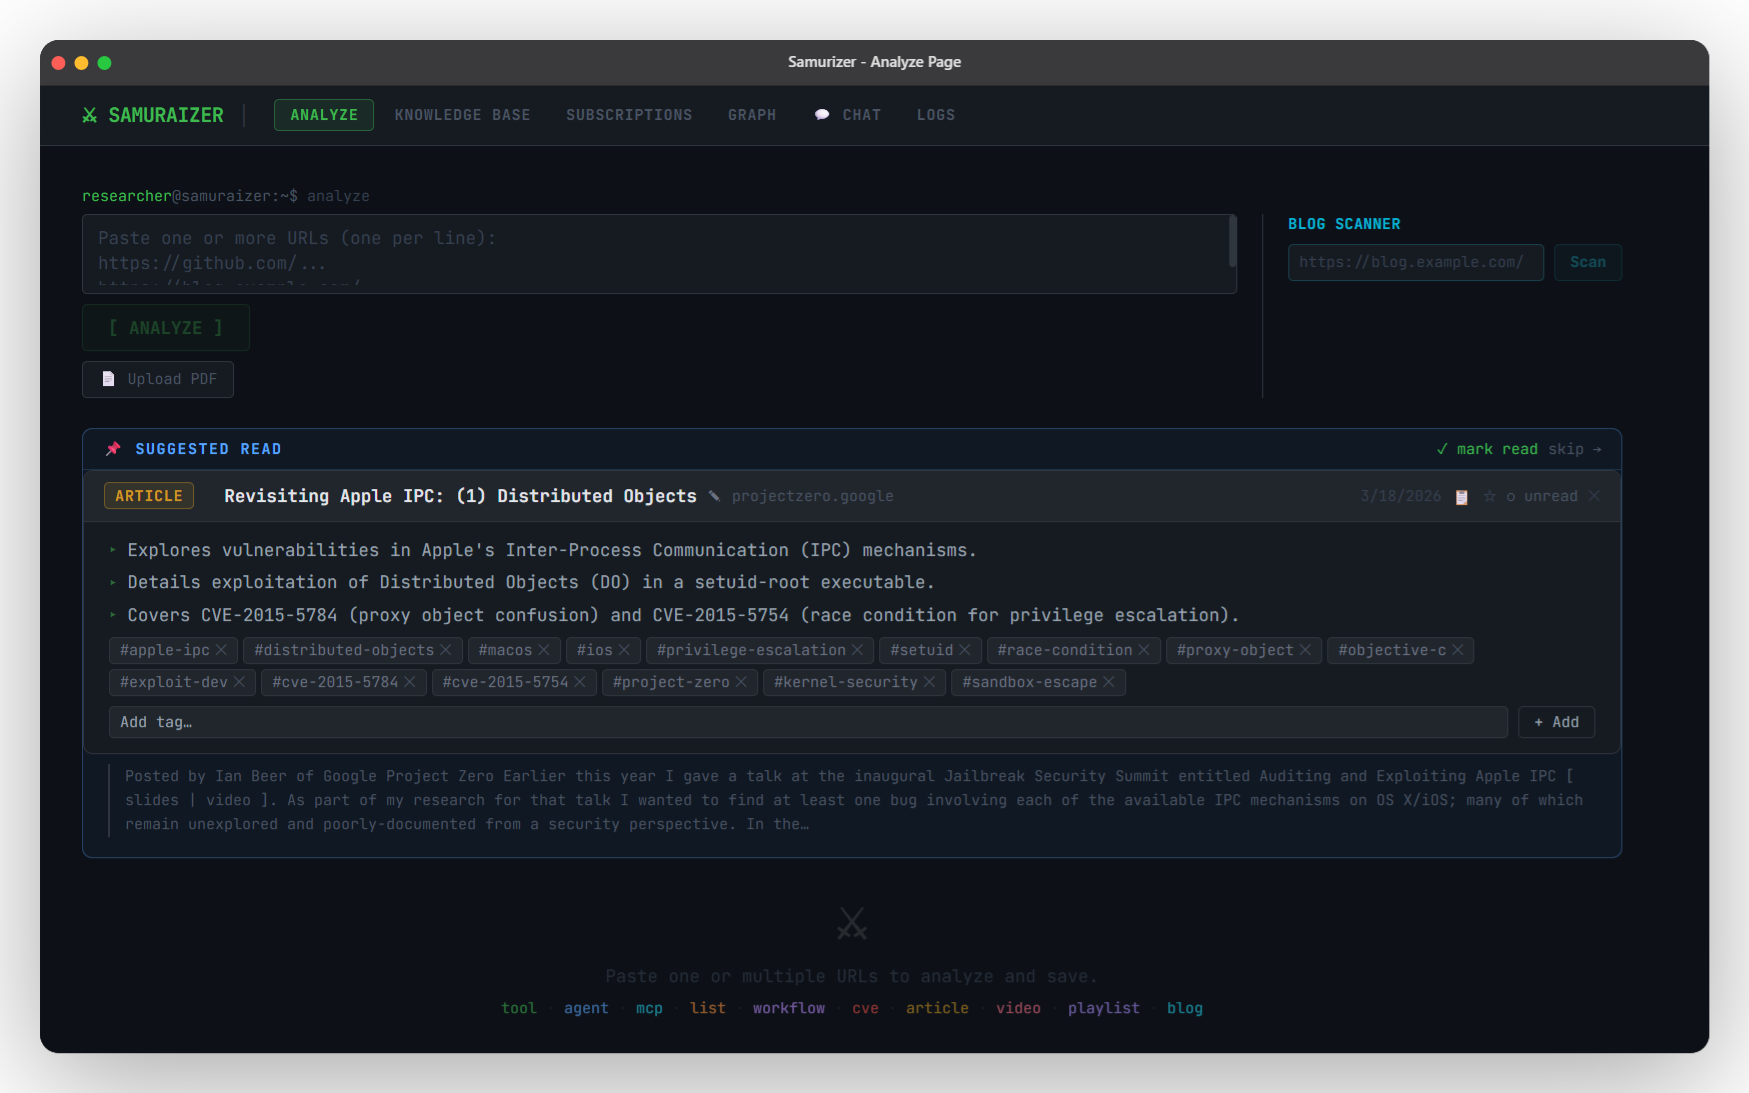 zomry1/samuraizer
NotebookLM को स्टेरॉयड पर — सुरक्षा शोधकर्ताओं के लिए विशेष रूप से निर्मित।
 xnl-h4ck3r/xnlinkfinder
एक पायथन टूल जो किसी लक्ष्य के लिए एंडपॉइंट, संभावित पैरामीटर, लक्ष्य-विशिष्ट वर्डलिस्ट और रहस्यों की खोज करने के लिए उपयोग किया जाता है।
 olizimmermann/phishcollector
PhishCollector एक शोध ढांचा है जो फ़िशिंग साइटों को एकत्र करने, विश्लेषण करने और ट्रैक करने के लिए है।
 bhavsec/autopentest-ai
Agentic Pentesting MCP server जो वेब एप्लिकेशन की कमजोरियों का पता लगाता है, उनका शोषण करता है और रिपोर्ट करता है।
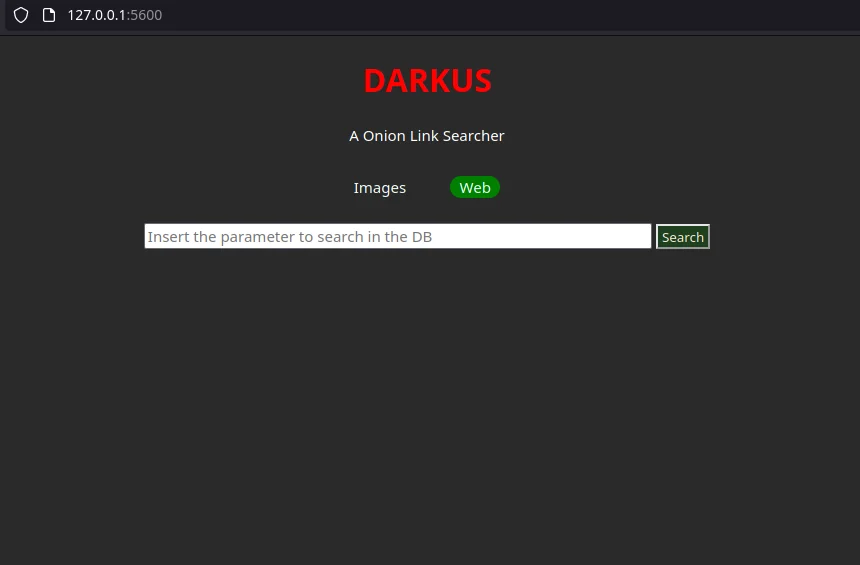 lucksi/darkus
डार्क वेब और ऑनियन सर्च इंजनों में कीवर्ड खोजता है और मेल खाते ऑनियन लिंक लौटाता है, साथ ही वैकल्पिक स्थानीय डेटाबेस संग्रहण और Ahmia ब्लैकलिस्ट URL…
 soheilkhodayari/jaw
JAW: क्लाइंट-साइड जावास्क्रिप्ट के लिए एक ग्राफ-आधारित सुरक्षा विश्लेषण ढांचा
 khalidelborai/xtor
पायथन लाइब्रेरी जो Tor इंस्टेंस के प्रोग्रामेटिक प्रबंधन के लिए है, जिसमें SOCKS5 प्रॉक्सी, पहचान रोटेशन, स्ट्रीम आइसोलेशन, हिडन सर्विसेज, सर्किट…