
एआई-संचालित विश्लेषण, नैतिक अनुपालन ढांचा और पेशेवर रिपोर्टिंग के साथ उन्नत SQL इंजेक्शन स्कैनर

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।


प्रोडक्शन-रेडी SQL इंजेक्शन स्कैनर जिसमें 6 पहचान विधियाँ, AI-संचालित सुधार, SARIF आउटपुट और CI/CD एकीकरण है.
त्वरित आरंभ · दस्तावेज़ीकरण · डॉकर · AI विश्लेषण · GitHub पर स्टार करें
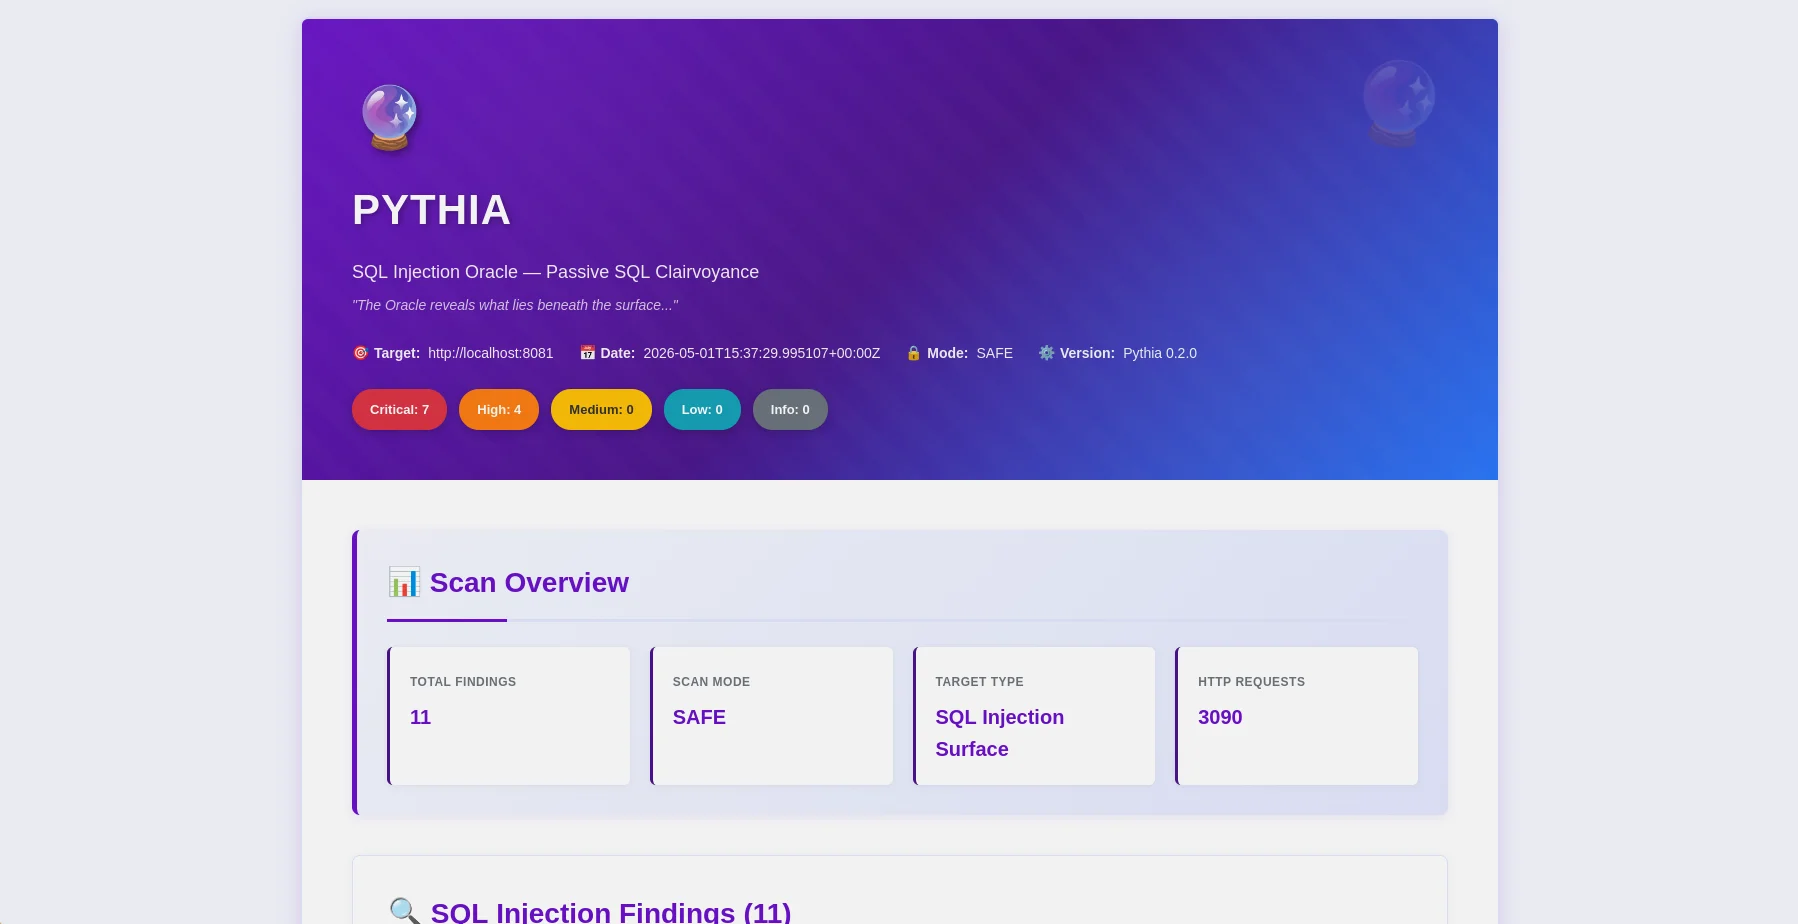
HTML रिपोर्ट — गंभीरता बैज और OWASP मैपिंग के साथ खोजों का अवलोकन |
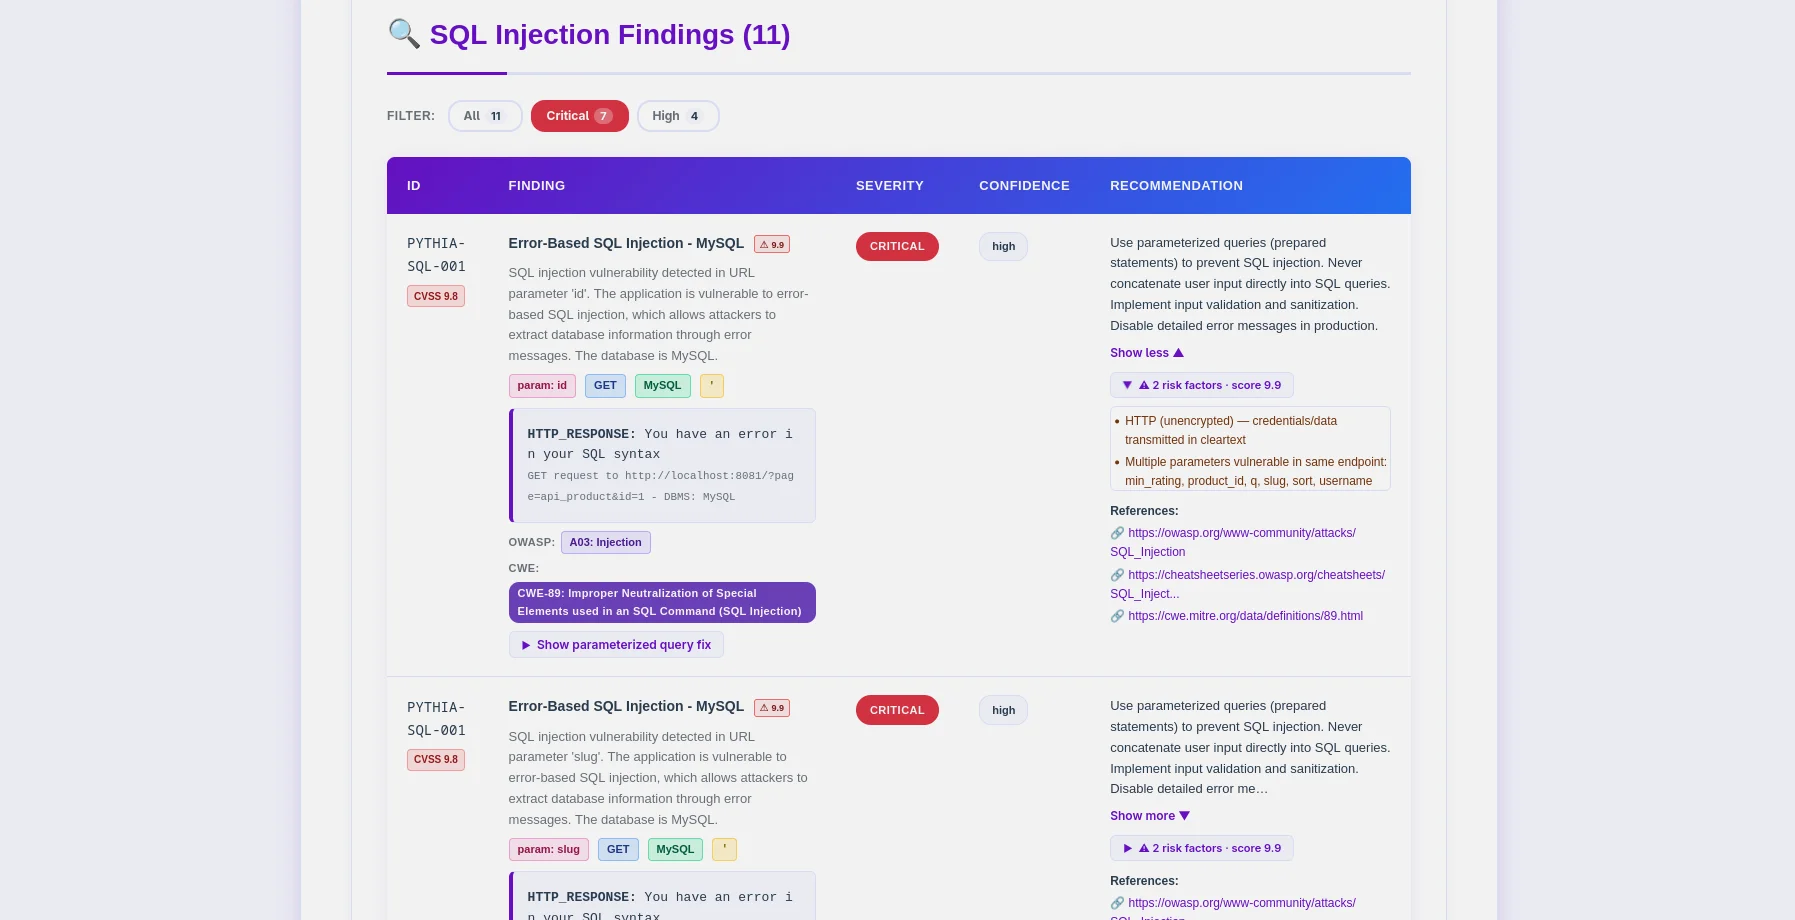
खोजों की तालिका — PYTHIA-SQL कोड, DBMS पहचान, CWE-89 मैपिंग |
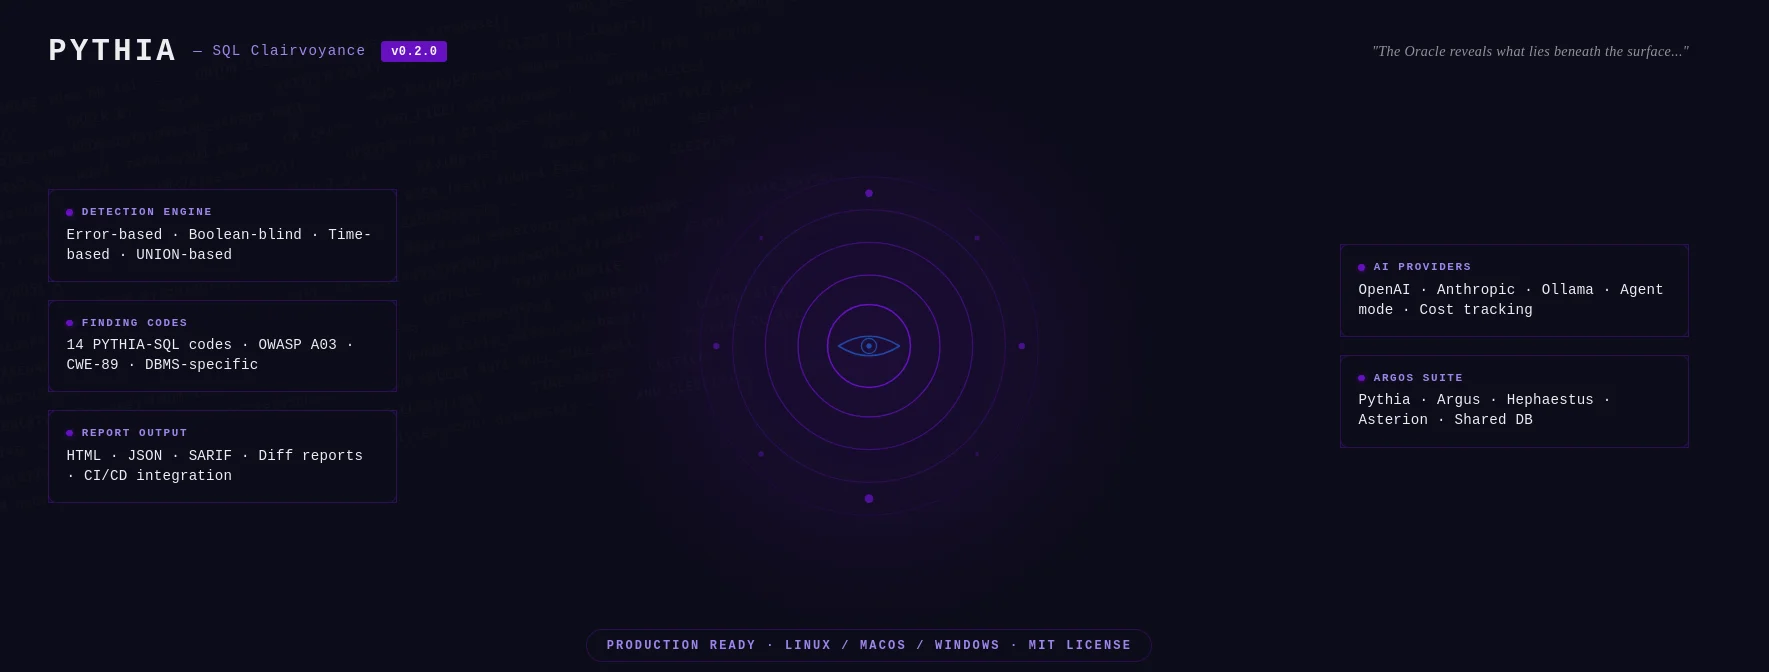
Pythia एक प्रोडक्शन-रेडी SQL इंजेक्शन पहचान स्कैनर है जो नैतिकता को पहले रखता है. पैनेट्रेशन टेस्टर्स, सुरक्षा शोधकर्ताओं और DevSecOps इंजीनियरों के लिए बनाया गया, यह 6 पहचान विधियों में SQL इंजेक्शन कमजोरियों की पहचान करता है और सीधे CI/CD पाइपलाइनों में एकीकृत होता है।
--fail-on, --sarif, --diff फ्लैग~/.argos/argos.db)| पहचान विधि | विवरण | आवश्यक मोड |
|---|---|---|
| त्रुटि-आधारित | प्रतिक्रियाओं में SQL त्रुटियाँ (MySQL, PostgreSQL, MSSQL, Oracle, SQLite) | सुरक्षित |
| बूलियन-अंध | TRUE/FALSE स्थितियों से प्रतिक्रिया अंतर | सुरक्षित |
| समय-आधारित अंध | SLEEP/WAITFOR पेलोड से प्रतिक्रिया विलंब | आक्रामक |
| UNION-आधारित | UNION SELECT के माध्यम से डेटा निष्कर्षण | आक्रामक |
| द्वितीय-क्रम | स्टोर→पुनर्प्राप्ति इंजेक्शन पैटर्न (POST→GET श्रृंखला) | आक्रामक |
| ORDER BY इंजेक्शन | संख्यात्मक सॉर्ट पैरामीटर इंजेक्शन | आक्रामक |
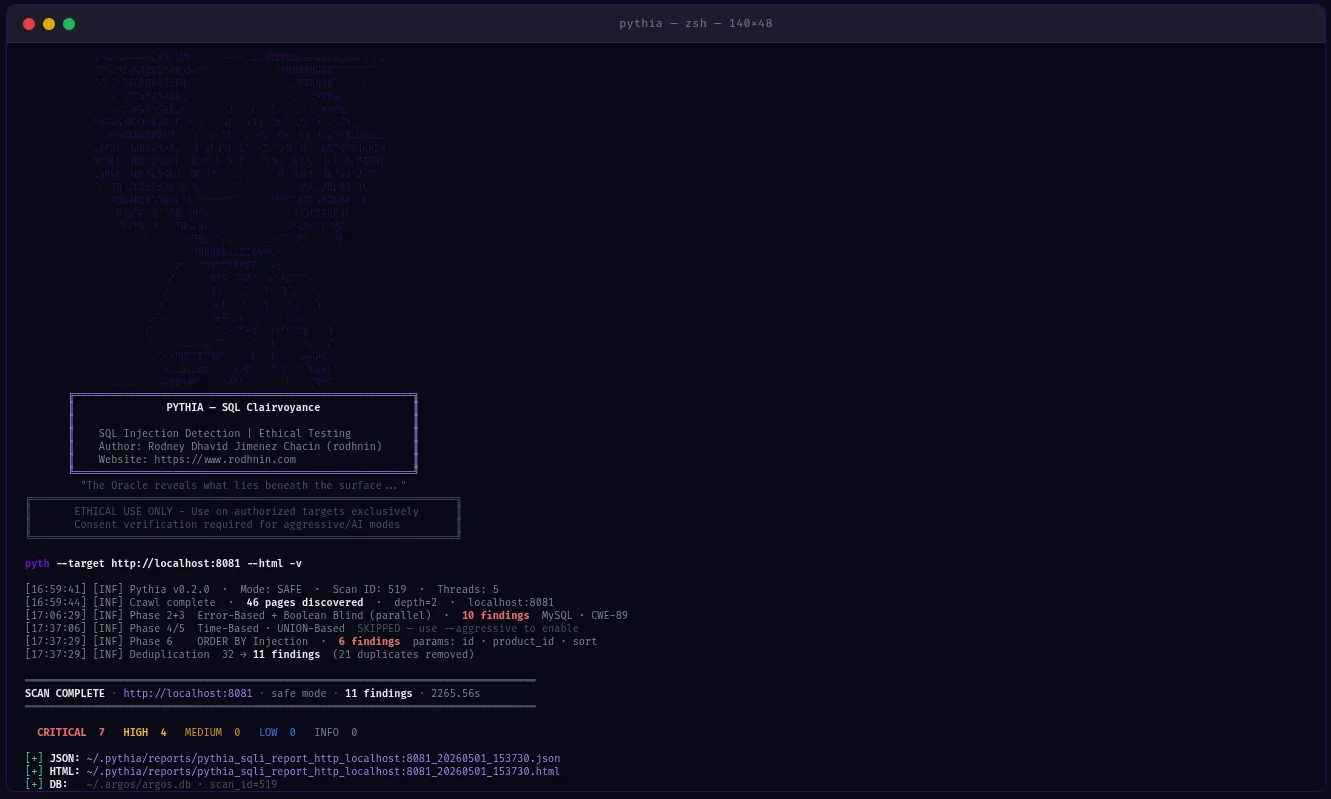
python -m pyth --target http://example.com/products?id=1 --html
- **14 खोज कोड**: DBMS-विशिष्ट (MySQL, PostgreSQL, MSSQL, Oracle, SQLite) + तकनीक-विशिष्ट
- **DBMS फिंगरप्रिंटिंग**: स्वचालित डेटाबेस प्रकार और संस्करण पहचान
- **WAF बाईपास**: आक्रामक मोड में 170+ बाईपास पेलोड (हेक्स, URL एन्कोडिंग, इनलाइन कमेंट्स, केस वैरिएंट्स)
- **सत्र-चर पहचान**: DVWA-उच्च शैली प्रमाणीकरण पैटर्न के लिए POST→GET श्रृंखला
- **स्मार्ट क्रॉलर**: पॉपअप/ऑनक्लिक निष्कर्षण के साथ BFS (`--js`), साइटमैप, robots.txt
- **गलत सकारात्मक सख्तीकरण**: SequenceMatcher समानता स्कोरिंग + मल्टी-पेलोड पुष्टि

### CI/CD एकीकरण```bash
# Pipeline-friendly: exit 10 if high+ findings found
python -m pyth --target https://staging.app.com --aggressive --fail-on high
echo $?  # 0=clean, 10=findings found, 1=error

# SARIF for GitHub Security / GitLab SAST
python -m pyth --target https://app.com --aggressive --sarif > results.sarif

# Compare vs last scan — show what's new, what's fixed
python -m pyth --target https://app.com --aggressive --diff last --html
python -m pyth --target https://api.example.com/v1/users
--auth-header "Authorization: Bearer eyJhbGc..."
--auth-header "X-API-Key: sk-prod-xxx"
--aggressive --html
`--auth-header` को एकाधिक हेडर के लिए कई बार पास करें।

### AI-संचालित विश्लेषण

कमांड लाइन से अपना AI प्रदाता चुनें:

| प्रदाता                         | सर्वोत्तम के लिए                  | गति         | लागत        | गोपनीयता     |
| -------------------------------- | --------------------------------- | ---------- | ----------- | ------------ |
| **OpenAI gpt-4o-mini** (डिफ़ॉल्ट) | उत्पादन गुणवत्ता, कम लागत         | तेज़       | ~$0.02/स्कैन | मानक         |
| **Anthropic Claude**             | गोपनीयता-केंद्रित, कोड सुधार     | तेज़       | ~$0.06/स्कैन | उन्नत        |
| **Ollama (Local)**               | पूर्ण गोपनीयता                   | धीमा (CPU) | मुफ़्त      | 100% ऑफ़लाइन |```bash
# Standard analysis
python -m pyth --target http://example.com --use-ai --ai-tone technical --html

# Agent mode: AI queries NVD for real CVEs (no API key for NVD)
python -m pyth --target http://example.com --use-ai --ai-agent --html

# Multi-provider comparison
python -m pyth --target http://example.com --use-ai \
  --ai-compare "openai:gpt-4o-mini,anthropic:claude-3-5-haiku-20241022" --html

# With budget cap
python -m pyth --target http://example.com --use-ai --ai-budget 0.05 --html


