
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित

 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
यह स्क्रिप्ट पहले सुरक्षित आर्टिफैक्ट अधिग्रहण पर ध्यान केंद्रित करती है, उसके बाद वैकल्पिक ऑन-होस्ट विश्लेषण करती है, और एक पोर्टेबल, हैशेड फोरेंसिक…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
 kentox493/cve-2026-42945_nginxrift
NGINX कंटेनरों में CVE-2026-42945 शोषण को स्वचालित करता है: असुरक्षित लक्ष्यों की पुष्टि करता है, हीप ऑफसेट्स को ब्रूट-फोर्स करता है, कमांड निष्पादित…
 deepfence/threatmapper
ओपन सोर्स क्लाउड नेटिव एप्लिकेशन सुरक्षा प्लेटफॉर्म (CNAPP)
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 rcarmo/agentbox
डॉकर-आधारित सैंडबॉक्स जो कोडिंग एजेंटों के लिए पृथक वातावरण, पूर्व-स्थापित एजेंट टूलिंग, सेवा नियंत्रण, और सुरक्षित बहु-सत्र विकास हेतु कार्यक्षेत्र…
 boliu83/cve-2026-31431-algif-aead-remediator
कुबरनेट्स DaemonSet जो CVE-2026-31431 (GHSA-2274-3hgr-wxv6) का पता लगाने और उसे ठीक करने के लिए है — modprobe ब्लैकलिस्ट के माध्यम से algif_aead LPE
 abacus-group-rto/legion
Legion एक ओपन सोर्स, उपयोग में आसान, अत्यधिक विस्तार योग्य और अर्ध-स्वचालित नेटवर्क पेनेट्रेशन टेस्टिंग टूल है जो सूचना प्रणालियों की खोज, टोही और…
 inceptionstack/lowkey
अपने AWS खाते में CloudFormation, IAM प्रोफ़ाइल और स्वचालित फुल-स्टैक डेवलपमेंट तथा इन्फ्रास्ट्रक्चर प्रबंधन के लिए सैंडबॉक्स आइसोलेशन के साथ…
 thirdbyte/ssj
आपका रोज़मर्रा का लिनक्स वितरण सुपर सैयान बन गया।
 rajsidwadkar/uap-protocol
टूल एक्सेस और एजेंट समन्वय के लिए एक एकीकृत, सुरक्षा-प्रथम वायर प्रोटोकॉल। UAP Ed25519-हस्ताक्षरित CapabilityCards, अनिवार्य mTLS, Keycloak IdP…
 forxiucn/nginx-cve-2026-42945-poc
CVE-2026-42945 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, NGINX रीराइट मॉड्यूल में एक महत्वपूर्ण हीप ओवरफ़्लो, जो क्राफ्टेड URI एन्कोडिंग के माध्यम से…
 686f6c61/poc-copyescape-cve-2026-17106
CVE-2026-17106 (CopyEscape) का कार्यात्मक PoC: docker cp में TOCTOU रेस जो Docker होस्ट पर मनमाना लेखन (arbitrary write) की अनुमति देता है। Docker…
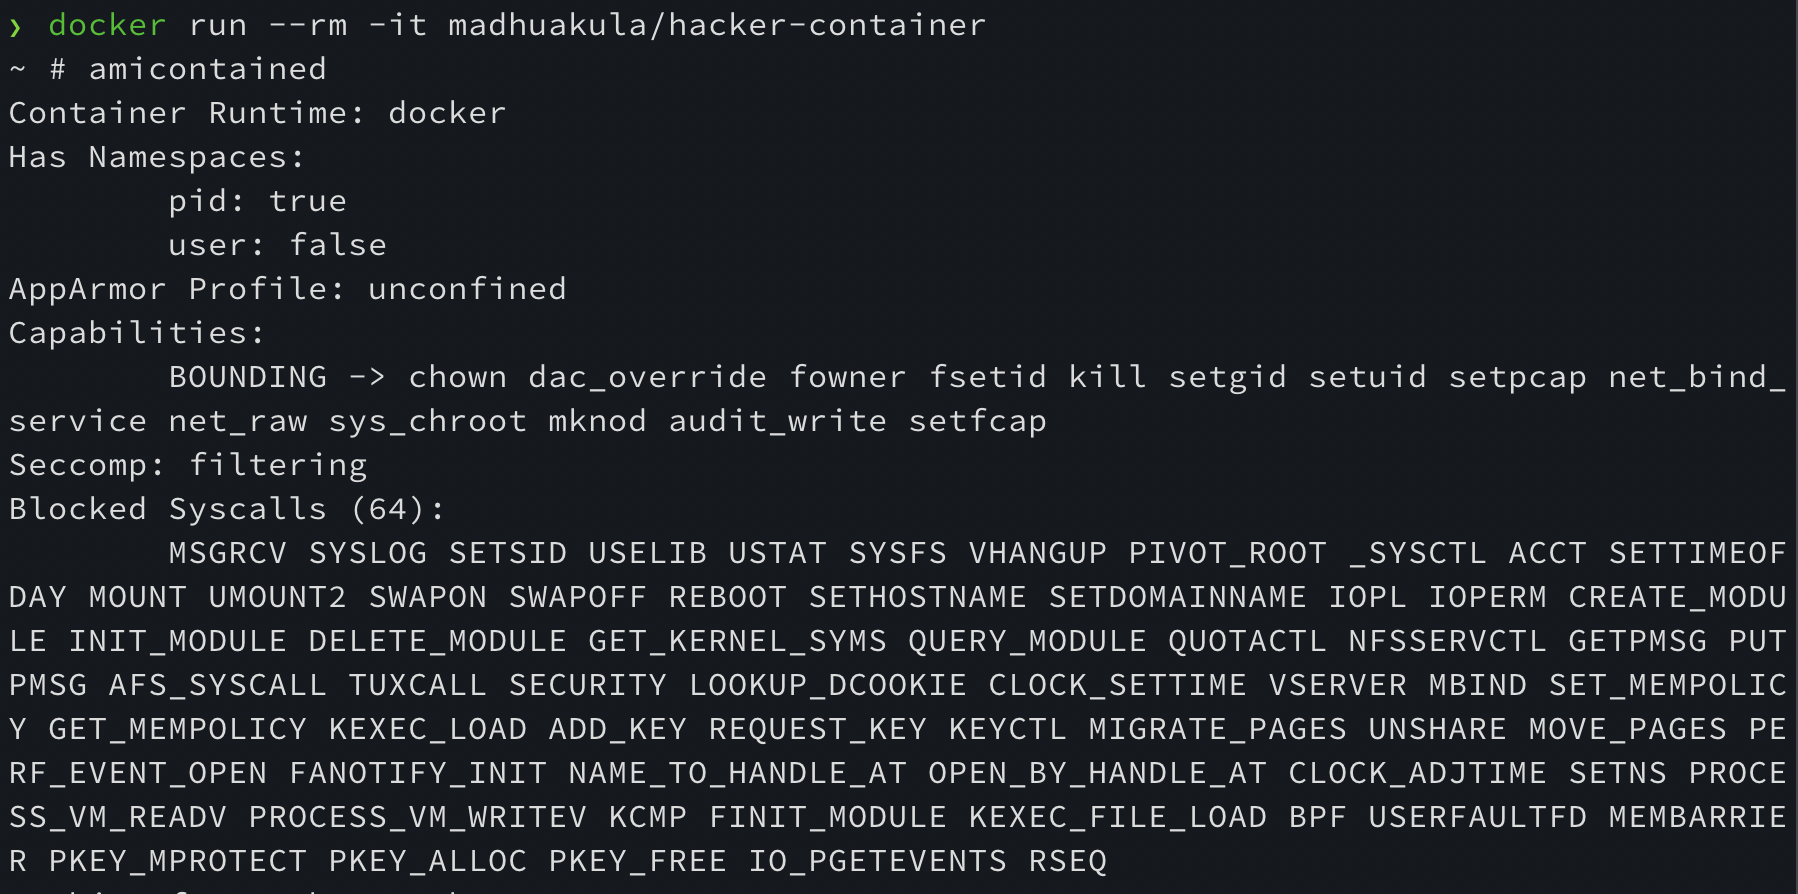 madhuakula/hacker-container
स्विस आर्मी कंटेनर क्लाउड नेटिव सुरक्षा के लिए। कंटेनरों, कुबेरनेट्स क्लस्टरों और क्लाउड नेटिव कार्यभारों को हैक करने और सुरक्षित करते समय सभी उपयोगी…
 wavestone-cdt/defcon-cicd-pipelines-workshop
व्यावहारिक CI/CD पाइपलाइन सुरक्षा कार्यशाला जिसमें Terraform लैब, AWS शोषण, Kubernetes एस्केप, और आर्टिफैक्ट बैकडोरिंग अभ्यास शामिल हैं, आक्रामक…
 c-h4ck-0/learn-about-cve-2025-31133-poc
CVE-2025-31133 के लिए शैक्षिक प्रमाण-अवधारणा, जो maskedPaths रेस कंडीशन के माध्यम से runc कंटेनर एस्केप है। इसमें लैब सेटअप, एक्सप्लॉइट स्क्रिप्ट और…
 takumak/cve-2019-5736-reproducer
CVE-2019-5736 के लिए रिप्रोड्यूसर, जो RunC कंटेनर एस्केप भेद्यता है। कमजोर Docker पैकेजों के खिलाफ एक्सप्लॉइट की पुष्टि करने के लिए बिल्ड स्क्रिप्ट…
 legendile7/cve-2026-78122-poc
CVE-2026-78122 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो docker-socket-proxy के मोटे (coarse) एक्सेस नियमों के माध्यम से कंटेनर फाइलसिस्टम और पर्यावरण…








