
 #1
कंटेनर ब्रेकआउट तकनीक, विशेषाधिकार वृद्धि और सैंडबॉक्स एस्केप परीक्षण उपकरण।
Kitploit अनुशंसित
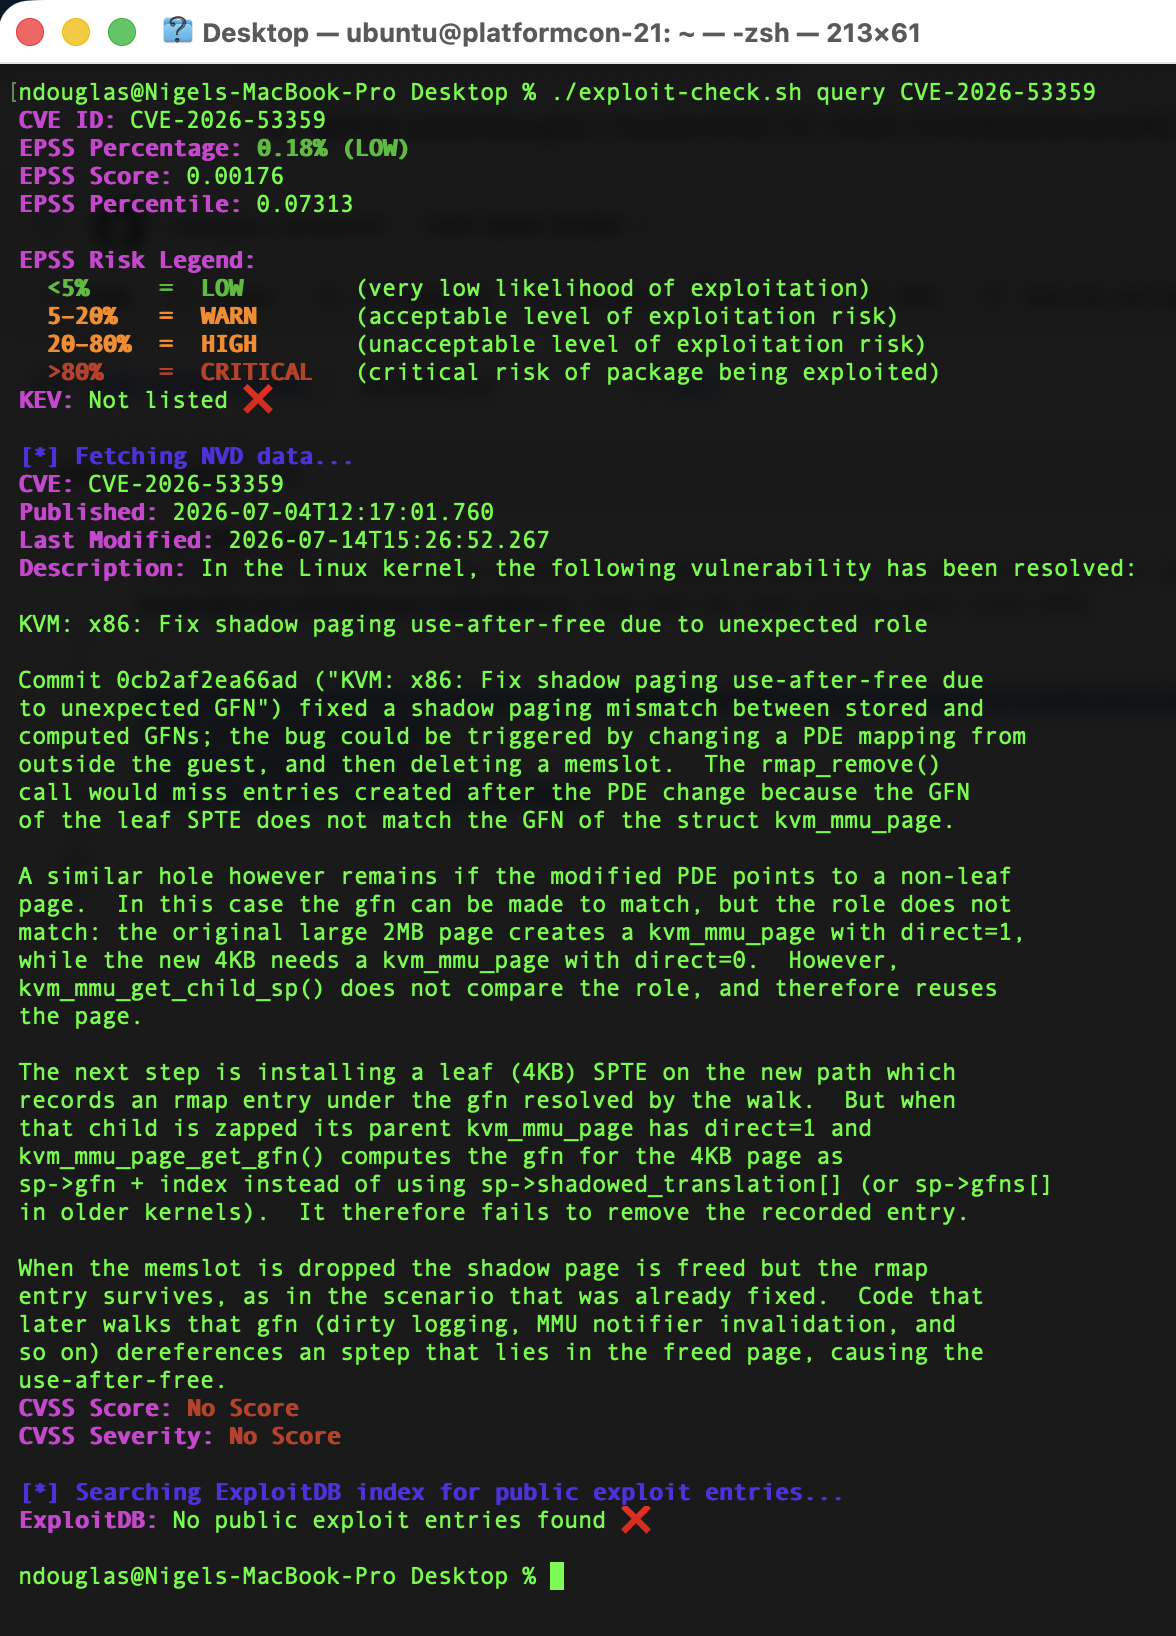
 ndouglas-cloudsmith/cve-2026-53359
लिनक्स कर्नेल में 16 साल पुराना एक बग एक किराए पर लिए गए VM को बाहर निकलने और उस होस्ट पर हमला करने की अनुमति देता है जिस पर यह चलता है। Intel और AMD…
 4qu4r1um/tugtainer-1.30.2-cve-2026-55494-and-cve-2026-62308-to-rce
CVE-2026-55494 और CVE-2026-62308 का संयोजन tugtainer में रूट विशेषाधिकार RCE प्राप्त करने के लिए
 0xblackash/cve-2026-43499
CVE-2026-43499
 scherepiuk/container-escape-ebpf
CVE-2024-21626 और CVE-2025-31133 के लिए POCs और Tetragon नियम
 sgkdev/ipv6_frag_escape
Linux LPE - विश्वसनीय Jail/Container Escape
 kinryulabs/rootpacket-cve-2026-31431
लाइव क्रिप्टोजैकिंग टूलकिट, CVE-2026-31431 LPE शोषण, कंटेनर एस्केप, कर्नेल रूटकिट और XMRig Monero माइनर के साथ, वास्तविक हमलों से कैप्चर किया गया,…
 yanxinwu946/cve-2026-46331
CVE-2026-46331 act_pedit पेज-कैश भ्रष्टाचार शोषण, Alpine PIE फिक्स के साथ
 ishankaru/cve-2026-23111-nftables-lab
CVE-2026-23111 (Linux nf_tables उपयोग-पश्चात-मुक्त स्थानीय विशेषाधिकार वृद्धि) के लिए एक्सपोज़र जाँचकर्ता और सुरक्षित डिस्पोज़ेबल-VM लैब। रक्षात्मक:…
 1neptune/dirtyfrag
go CVE-2026-43284 / CVE-2026-43500 (dirtyfrag) स्थानीय विशेषाधिकार वृद्धि शोषण जोड़ें
 1neptune/copyfail
go CVE-2026-31431 (CopyFail) स्थानीय विशेषाधिकार वृद्धि एक्सप्लॉइट
 c0gnit00/cve-2025-9074
PHP poc, CVE-2025-9074 के लिए शोषण
 pucagit/cve-2025-9074
CVE-2025-9074 के लिए PoC एक्सप्लॉइट जो Windows और macOS पर एक अप्रमाणित आंतरिक Docker Engine API के माध्यम से पूर्ण Docker Desktop कंटेनर एस्केप…
 horkimhab/cve-2026-41901
CVE-2026-41901
 davidrxchester/cve-2026-5843
mlx-metal importlib के माध्यम से Docker कंटेनर एस्केप POC
 gouldnicholas/cve-2026-5817-poc
Docker Model Runner कंटेनर-से-होस्ट RCE / Escape: एक गंभीर भेद्यता जो Docker Model Runner MLX / SGLANG / VLLM inference backend में कंटेनर-से-होस्ट…
 davidrxchester/cve-2026-5817
vllm-metal trust_remote_code=True के माध्यम से डॉकर कंटेनर-से-होस्ट रिमोट कोड निष्पादन POC
 sgkdev/ptrace_may_dream
CVE-2026-31431-समाप्त page-cache exploit — समान इमेज लेयर साझा करने वाले कंटेनरों में कोड निष्पादन
 hulnothutu/cve-2026-31431
CVE-2026-31431 का पुनरुत्पादन विश्लेषण, C में अनुकूलित exp।








