
 ndouglas-cloudsmith/cve-2026-53359
लिनक्स कर्नेल में 16 साल पुराना एक बग एक किराए पर लिए गए VM को बाहर निकलने और उस होस्ट पर हमला करने की अनुमति देता है जिस पर यह चलता है। Intel और AMD दोनों प्रभावित हैं। Januscape KVM कोड में एक use-after-free कमजोरी है जो 2010 से वहां मौजूद है।

A 16-year-old bug in the Linux kernel lets a rented VM break out and attack the host it runs on.
Januscape एक use-after-free vulnerability है KVM कोड में, जो 2010 से वहाँ पड़ा हुआ है।
exploit-check.sh स्क्रिप्ट का उपयोग करके, हम Linux Kernel vulnerability के बारे में अधिक भेद्यता जानकारी प्राप्त कर सकते हैं - CVE-2026-53359।
wget https://raw.githubusercontent.com/ndouglas-cloudsmith/exploit-check/refs/heads/main/exploit-check.sh
chmod +x exploit-check.sh
./exploit-check.sh update
./exploit-check.sh query CVE-2026-53359 --full
./exploit-check.sh query CVE-2026-46113 --full
./exploit-check.sh query CVE-2016-5195 --full --package-info
लेखन के समय, इस flaw के लिए न तो कोई CVSS Score था और न ही कोई Known Exploited Vulnerabilities।
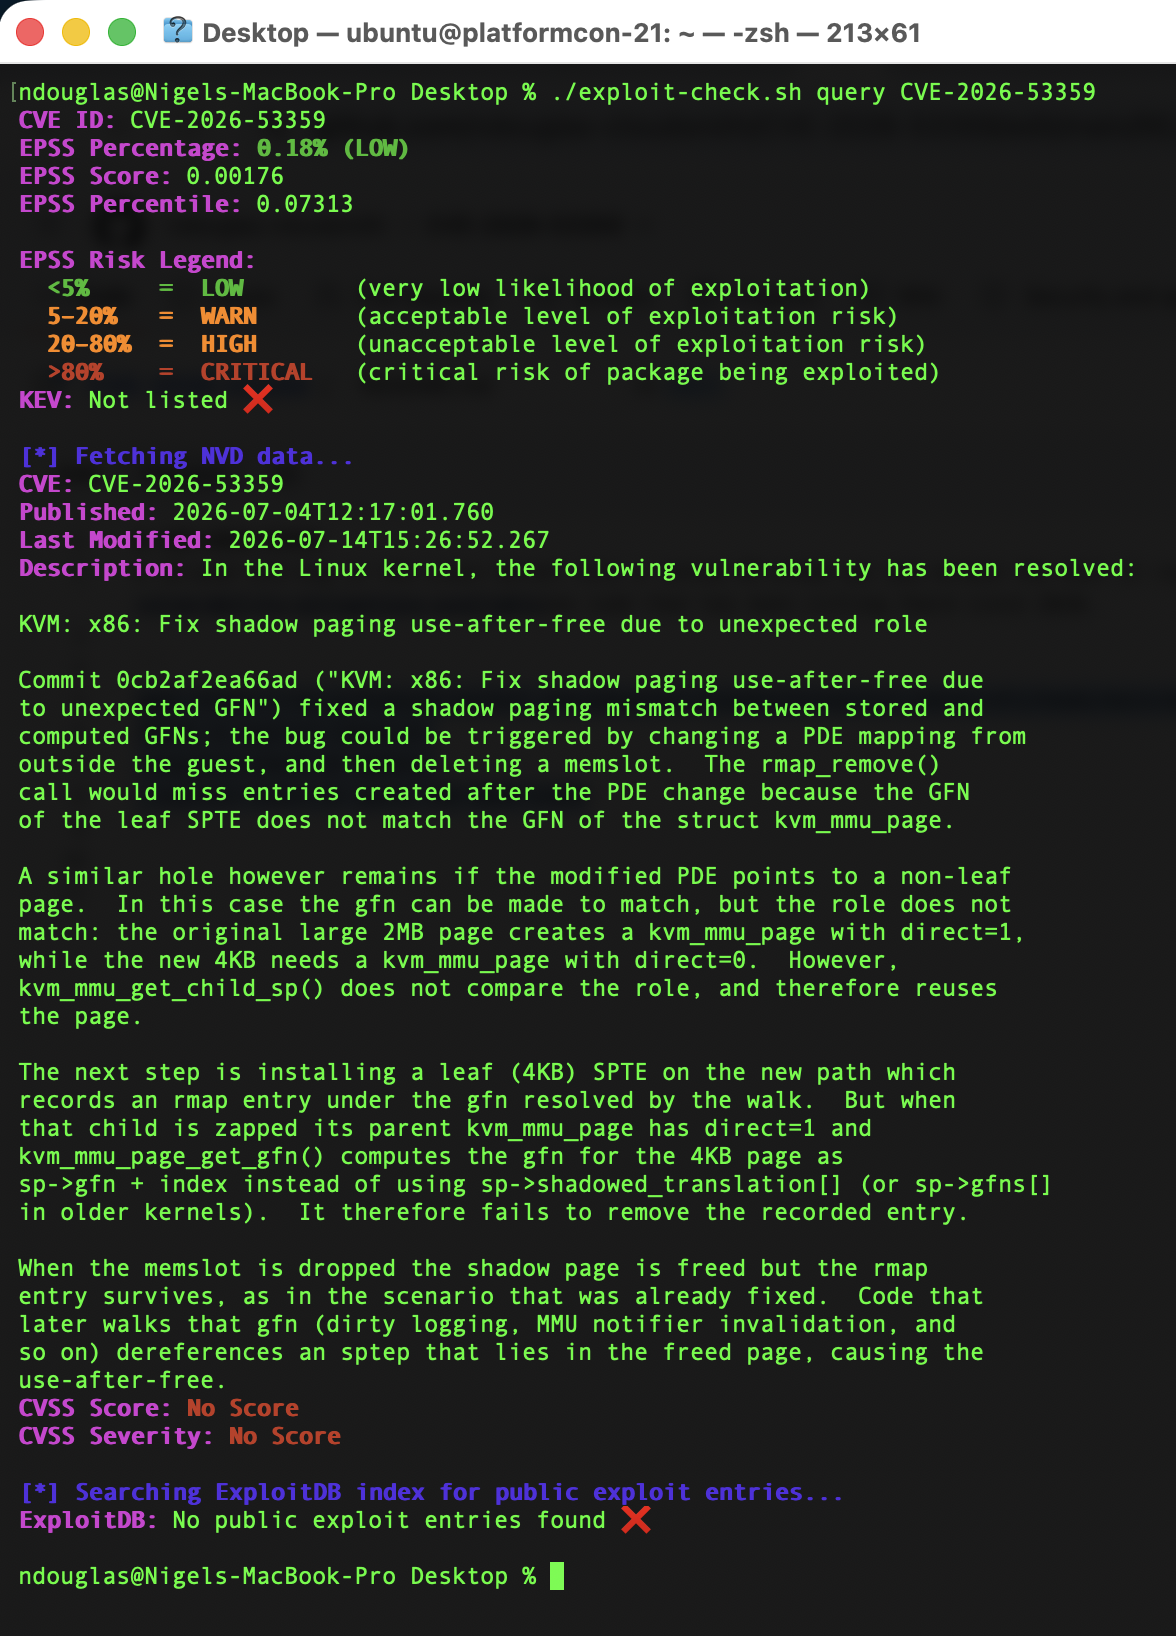
न तो NVD (ऊपर उल्लेखित) और न ही Kernel.org ने इस issue के लिए अपने CVSS स्कोर प्रकाशित किए हैं।
Canonical ने इसे 8.4 CVSS के रूप में गणना किया है और हमने दूसरों को 7.8, 8.8, और यहाँ तक कि 9.3 के स्कोर प्रकाशित करते देखा है।
wget https://raw.githubusercontent.com/ndouglas-cloudsmith/ExploitPwned/refs/heads/main/exploitPwned.sh
chmod +x exploitPwned.sh
./exploitPwned.sh update
./exploitPwned.sh CVE-2026-53359
./exploitPwned.sh CVE-2026-46113
./exploitPwned.sh CVE-2016-5195 --details
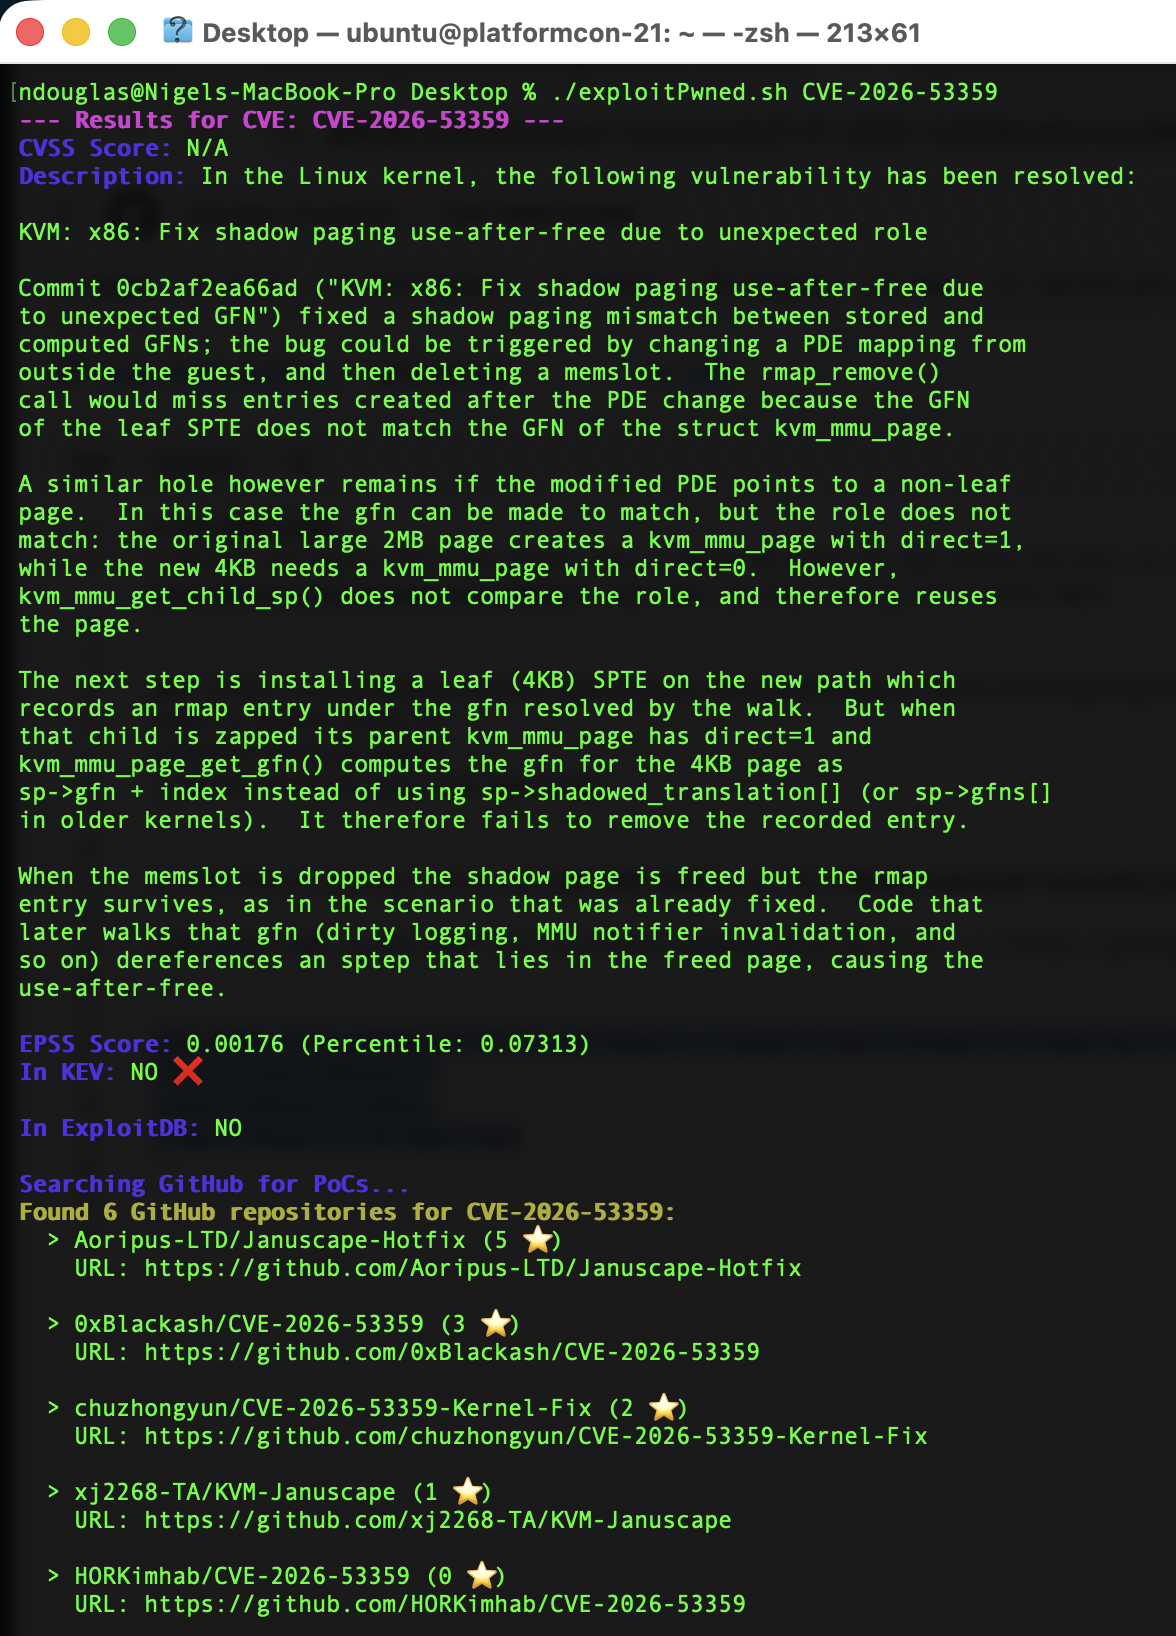
exploitPwned.sh स्क्रिप्ट का उपयोग करके, हम देख सकते हैं कि कुछ उपयोगकर्ताओं ने पहले ही vulnerability का शोषण किया है। एक परिदृश्य में, kernel स्रोत कोड को संशोधित करने या functions को बदलने के बजाय, एक चीनी खतरा शोधकर्ता ने text_poke binary hotpatch (NOP Patch) विधि का उपयोग किया, जो सक्रिय kernel मेमोरी के अंदर vulnerable निर्देशों को सीधे संशोधित करता है।
| Repository | URL |
|---|---|
Aoripus-LTD/Januscape-Hotfix | https://github.com/Aoripus-LTD/Januscape-Hotfix |
0xBlackash/CVE-2026-53359 | https://github.com/0xBlackash/CVE-2026-53359 |
chuzhongyun/CVE-2026-53359-Kernel-Fix | https://github.com/chuzhongyun/CVE-2026-53359-Kernel-Fix |
xj2268-TA/KVM-Januscape | https://github.com/xj2268-TA/KVM-Januscape |
HORKimhab/CVE-2026-53359 | https://github.com/HORKimhab/CVE-2026-53359 |






