
 #1
कंटेनर ब्रेकआउट तकनीक, विशेषाधिकार वृद्धि और सैंडबॉक्स एस्केप परीक्षण उपकरण।
Kitploit अनुशंसित
 alicey0719/docker-poc_cve-2024-1086
Dockerized प्रूफ-ऑफ-कॉन्सेप्ट CVE-2024-1086 के लिए, एक Linux कर्नेल विशेषाधिकार वृद्धि शोषण जो एक निर्मित बाइनरी के माध्यम से रूट एक्सेस प्रदान करता…
 r0binak/cve-2025-23266
CVE-2025-23266 – पूर्ण रूप से हथियारबद्ध NVIDIA Container Toolkit एक्सप्लॉइट
 ihsansencan/react2shell-cve-2025-55182
* React2Shell-CVE-2025-55182
 zaydbf/cve-2025-9074-poc
CVE-2025-9074 के लिए Bash-आधारित PoC शोषण जो अप्रमाणित Docker Engine API को लक्षित करता है, विशेषाधिकार प्राप्त वॉल्यूम माउंटिंग के माध्यम से कंटेनर…
 zakariamaaraki/dirty-cow-cve-2016-5195-
रूट के रूप में लॉगिन करने के लिए dirtycow भेद्यता का शोषण करें
 bgeesaman/subpath-exploit
CVE-2017-1002101 का लेख, नमूना "exploit"/escape के साथ
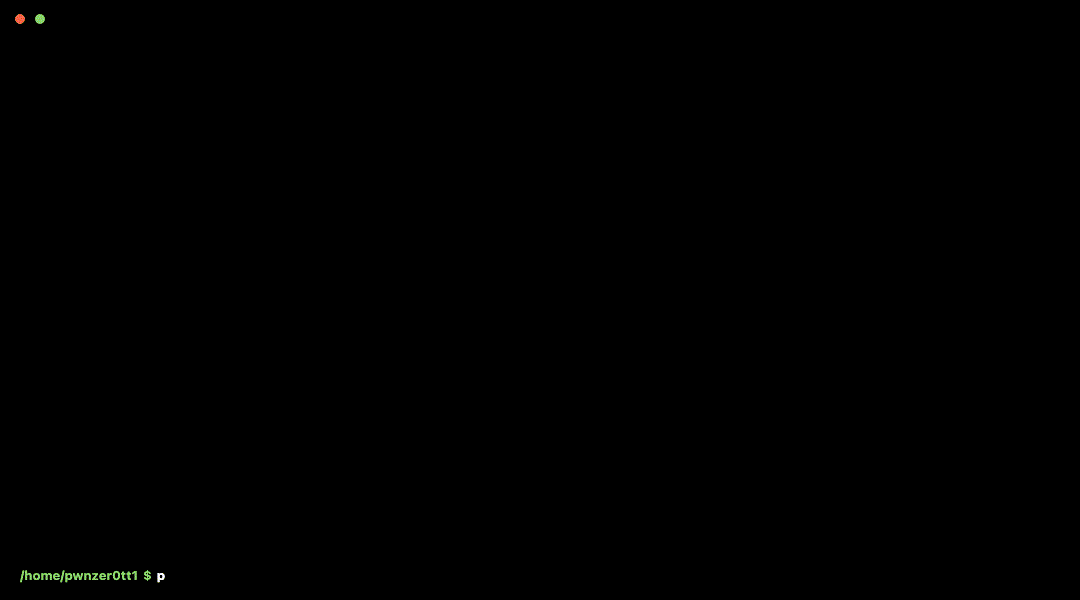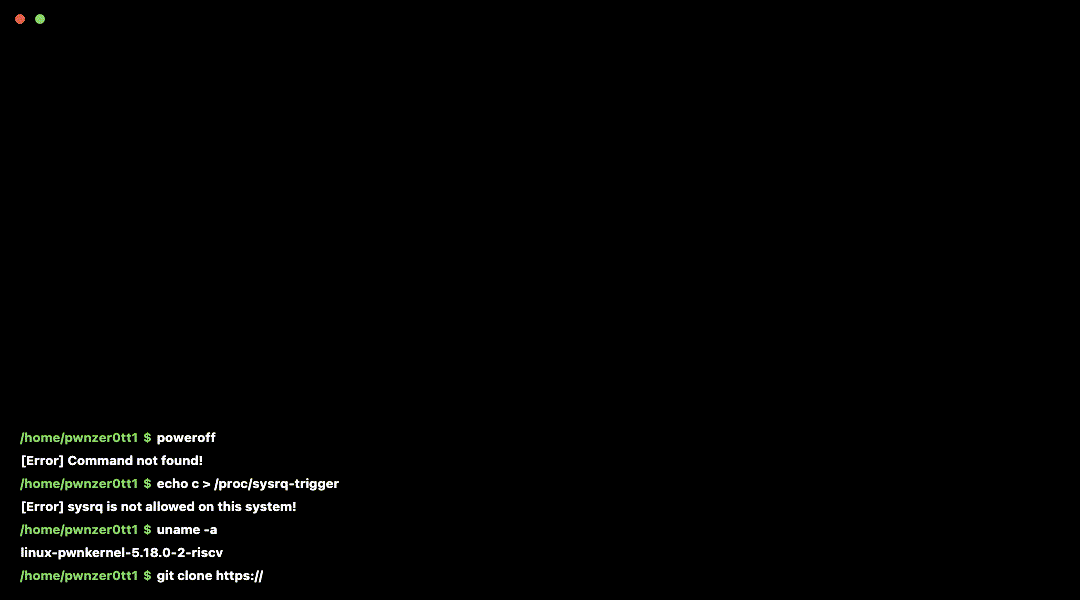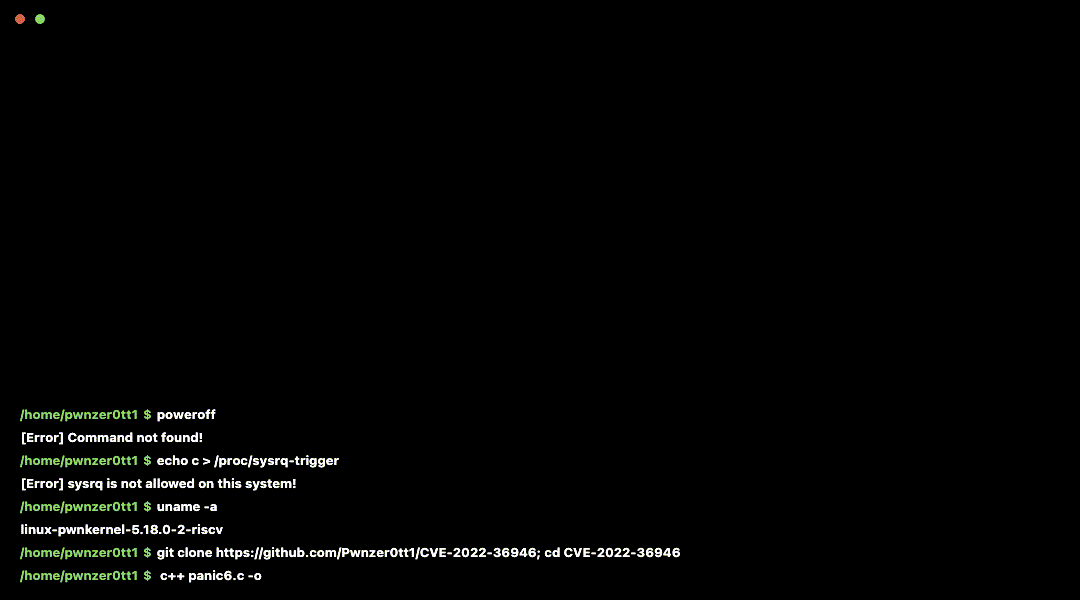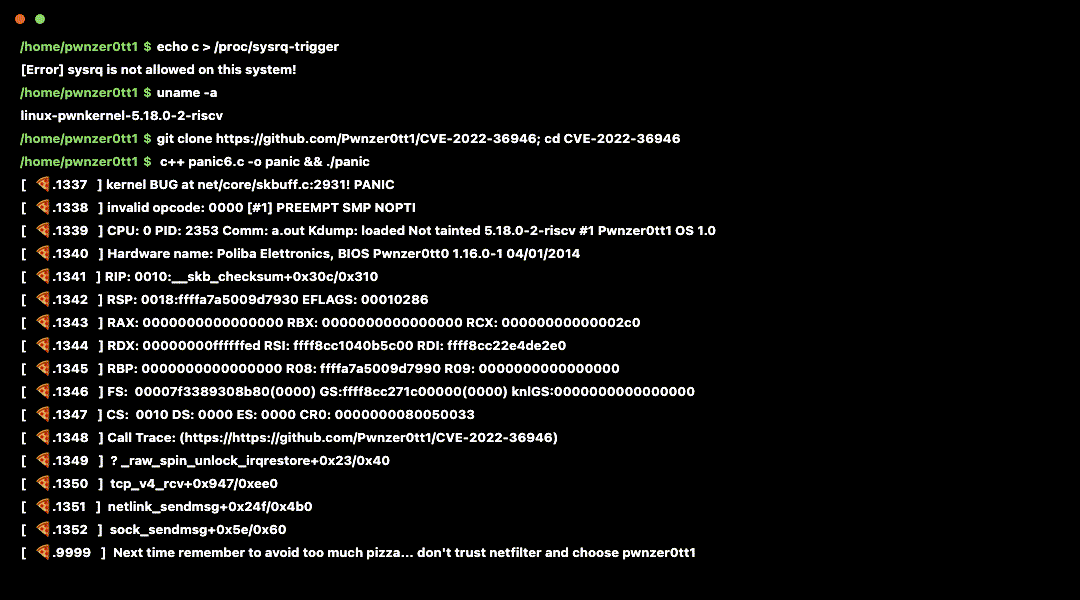 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 लिनक्स कर्नेल पैनिक में netfilter_queue
 sgkdev/ptrace_may_dream
CVE-2026-31431-समाप्त page-cache exploit — समान इमेज लेयर साझा करने वाले कंटेनरों में कोड निष्पादन
 kianabin/cve-2022-0492-container-escape
CVE-2022-0492-Container-Escape
 beelzebruh/cve-2019-5737
CVE-2019-5737 के लिए शोषण, एक Docker runc कंटेनर एस्केप भेद्यता, Linux और Windows के लिए निर्माण और चलाने के निर्देशों के साथ।
 jas502n/cve-2019-5736
CVE-2019-5736 के लिए एक्सप्लॉइट: runc कंटेनर एस्केप जो होस्ट docker-runc बाइनरी को पेलोड से ओवरराइट करता है, जिसे docker exec के माध्यम से ट्रिगर…
 ssst0n3/docker-cve-2022-39253-poc
CVE-2022-39253 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो दुर्भावनापूर्ण Git रिपॉजिटरी बिल्ड के माध्यम से Docker कंटेनर एस्केप का प्रदर्शन करता है,…
 scumfrog/cve-2025-55130
CVE-2025-55130 के लिए POC
 mrk336/cve-2025-23266
CVE-2025-23266, FastAPI के `parse_request()` फ़ंक्शन को लक्षित करता है, जहाँ अत्यधिक बड़े HTTP हेडर बफर ओवरफ्लो और रिमोट कोड निष्पादन का कारण बनते…
 horkimhab/cve-2026-41901
CVE-2026-41901
 louisliunova/cve-2019-14271_exploit
एक सुविधाजनक और समय बचाने वाला ऑटो स्क्रिप्ट जो वातावरण बनाने और उसका शोषण करने के लिए है।
 hackspeak/cve-2026-64564
SCTPhantom (CVE-2026-64564) SCTP ASCONF DEL-IP UAF LPE PoC (Debian 13 6.12.95) — community PoC mirror, MIT; for authorized security testing
 lee-sungyoung/cve-2019-5736-study
CVE-2019-5736 के लिए शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट, जो रिवर्स शेल पेलोड के साथ runc बाइनरी ओवरराइट के माध्यम से Docker कंटेनर एस्केप का प्रदर्शन करता है।








