
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित

 noperator/cve-2019-18935
Telerik UI for ASP.NET AJAX में .NET JSON deserialization भेद्यता के लिए RCE एक्सप्लॉइट।
 r00t-3xp10it/meterpeter
C2 PowerShell कमांड एंड कंट्रोल फ्रेमवर्क बिल्ट-इन कमांड के साथ
 trustedsec/tap
TrustedSec Attack Platform किसी संगठन से स्थापित कनेक्शन सुनिश्चित करने के लिए इंफ्रास्ट्रक्चर पर ड्रॉपर्स का एक विश्वसनीय तरीका है।
 3v4si0n/http-revshell
AMSI बाईपास और प्रॉक्सी अवेयर के साथ HTTP/S प्रोटोकॉल का उपयोग करके पॉवरशेल रिवर्स शेल
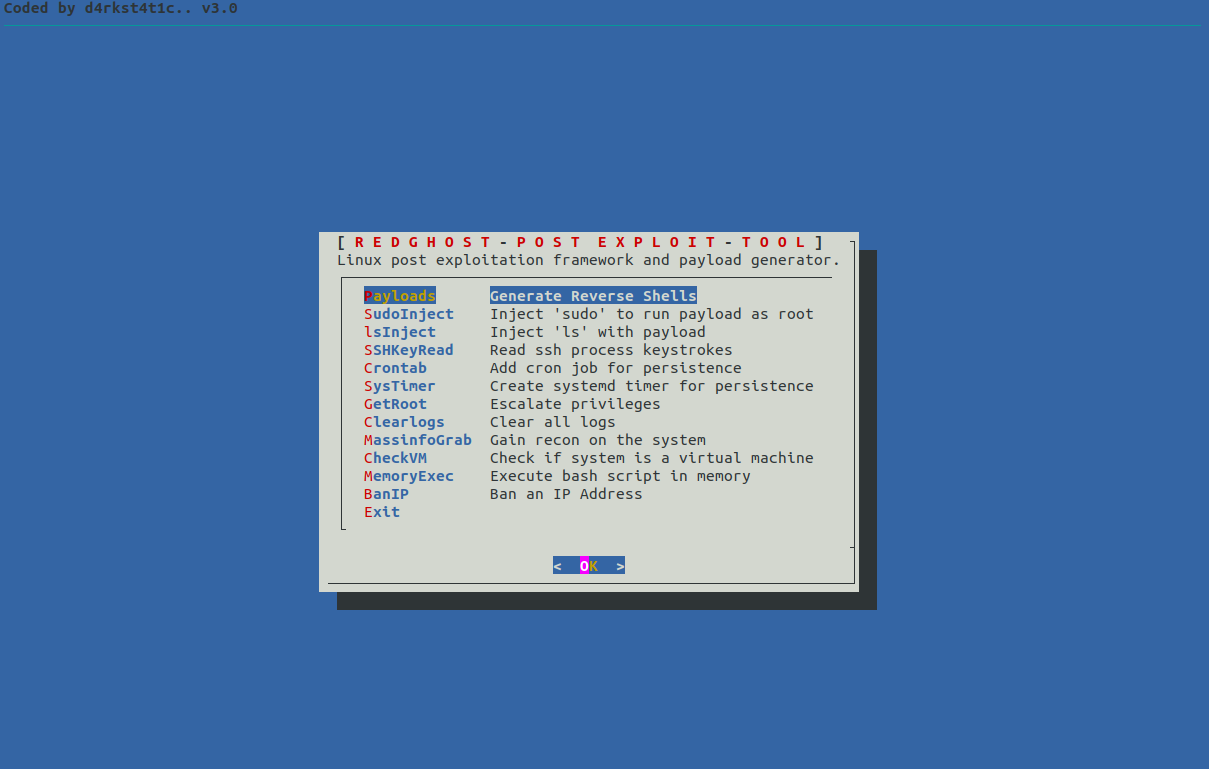 d4rk007/redghost
लिनक्स पोस्ट एक्सप्लॉइटेशन फ्रेमवर्क जो बैश में लिखा गया है, जिसे रेड टीमों को पर्सिस्टेंस, रिकॉनेसेंस, प्रिविलेज एस्केलेशन और कोई निशान न छोड़ने में…
 tamim1089/hikvisionexploiter
HikvisionExploiter एक Python-आधारित उपकरण है जिसे Hikvision नेटवर्क कैमरों पर शोषण और निर्देशिका पहुँच जाँच को स्वचालित करने के लिए डिज़ाइन किया गया…
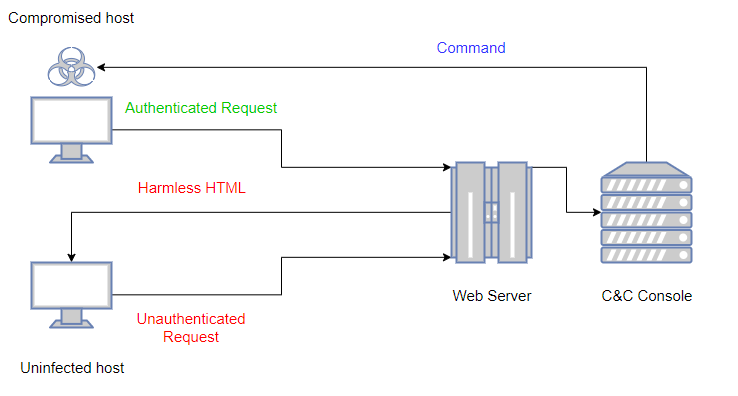 kudaes/lolbits
** बंद किया गया ** C2 फ्रेमवर्क जो Background Intelligent Transfer Service (BITS) को संचार प्रोटोकॉल के रूप में उपयोग करता है और EDR यूज़र-मोड हुकिंग…
 globalpolicy/phonemonitor
एंड्रॉइड उपकरणों के लिए एक रिमोट एडमिनिस्ट्रेशन टूल
 tsuyoken/imgbackdoor
अपने पेलोड को .jpg फ़ाइल में छिपाएँ
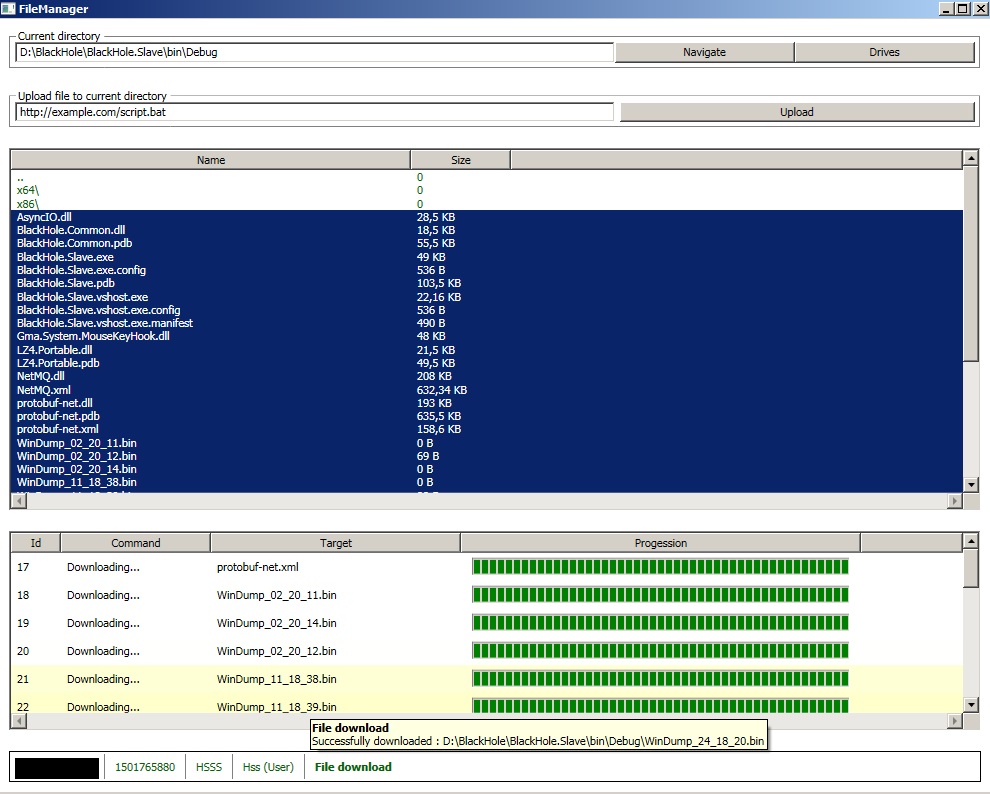 hussein-aitlahcen/blackhole
सी# रैट (रिमोट एडमिनिस्ट्रेशन टूल)
 28zaaky/khaos-c2
KHAOS एक आधुनिक C2 फ्रेमवर्क है जो एजेंट ट्रैफ़िक को एंटरप्राइज़ नेटवर्क्स द्वारा पहले से विश्वसनीय क्लाउड सेवाओं के माध्यम से रूट करता है।
 codextf2/screenshotbof
Cobalt Strike के लिए एक वैकल्पिक स्क्रीनशॉट क्षमता जो WinAPI का उपयोग करती है और fork & run नहीं करती। स्क्रीनशॉट मेमोरी में डाउनलोड किया जाता है।
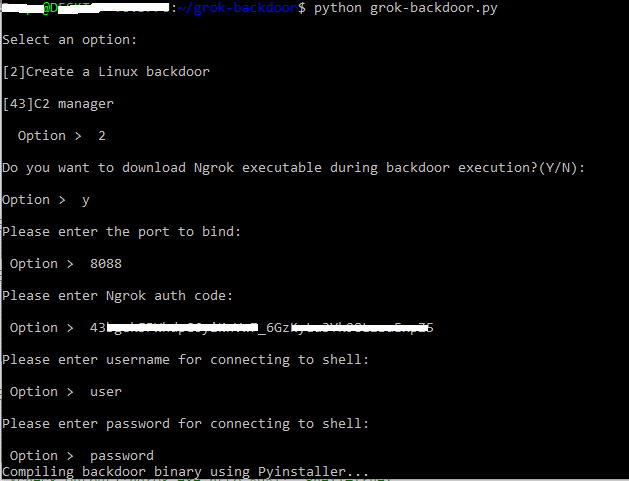 deepzec/grok-backdoor
सरल पायथन बैकडोर जिसमें Ngrok टनल सपोर्ट है
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) एक Python-आधारित रिवर्स शेल है, जो पोस्ट-एक्सप्लॉयटेशन परिदृश्य में सहायता करने वाली कार्यक्षमताओं…
 telefonica/ibombshell
किसी भी समय पोस्ट-एक्सप्लॉइटेशन प्रॉम्प्ट तैनात करने का उपकरण
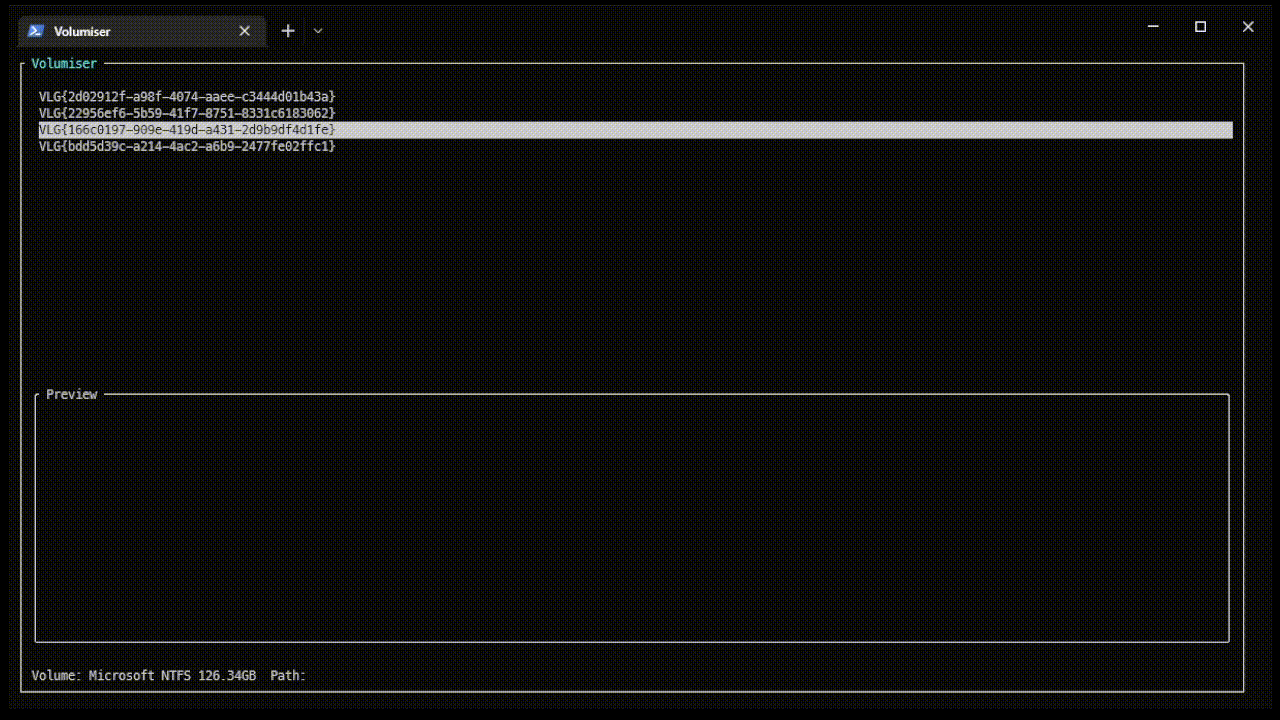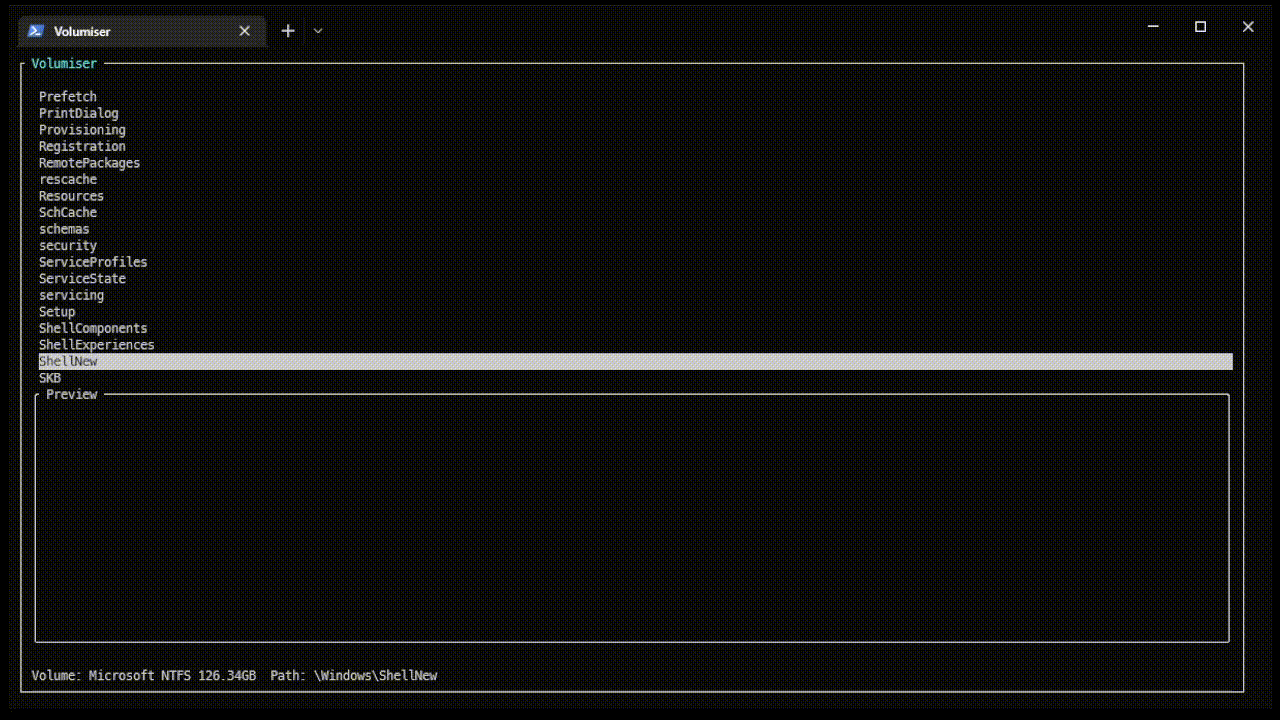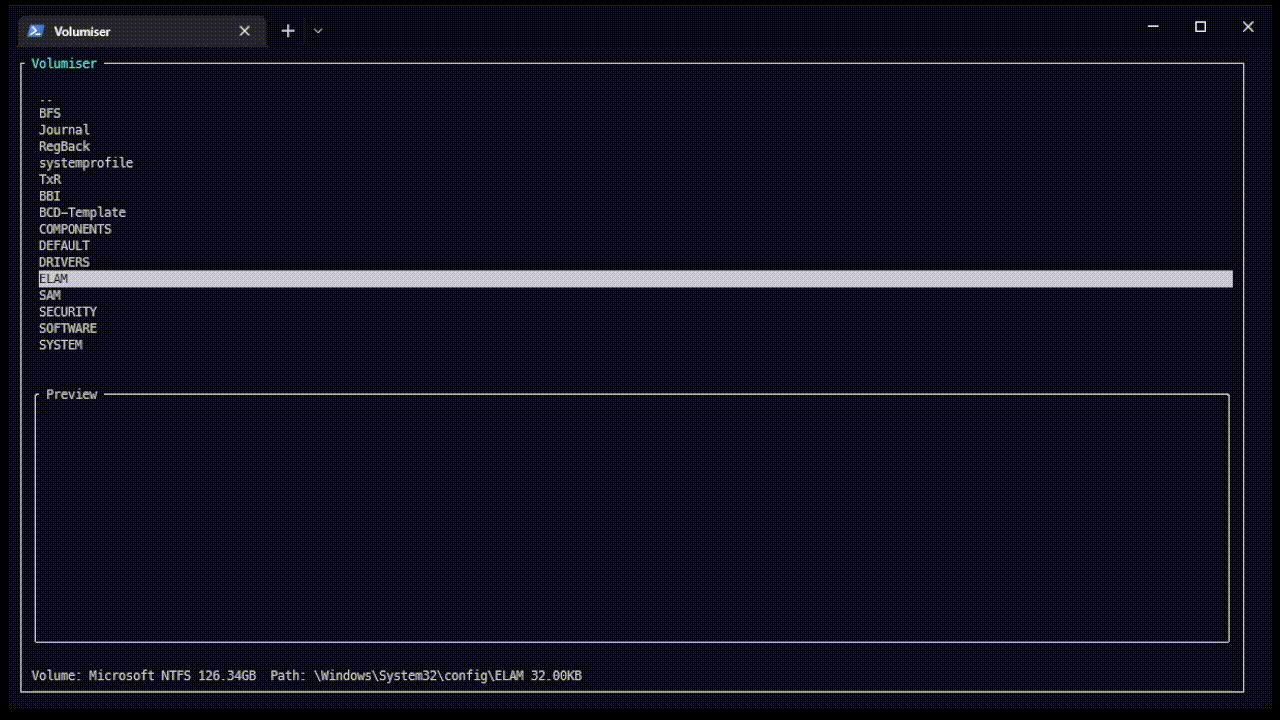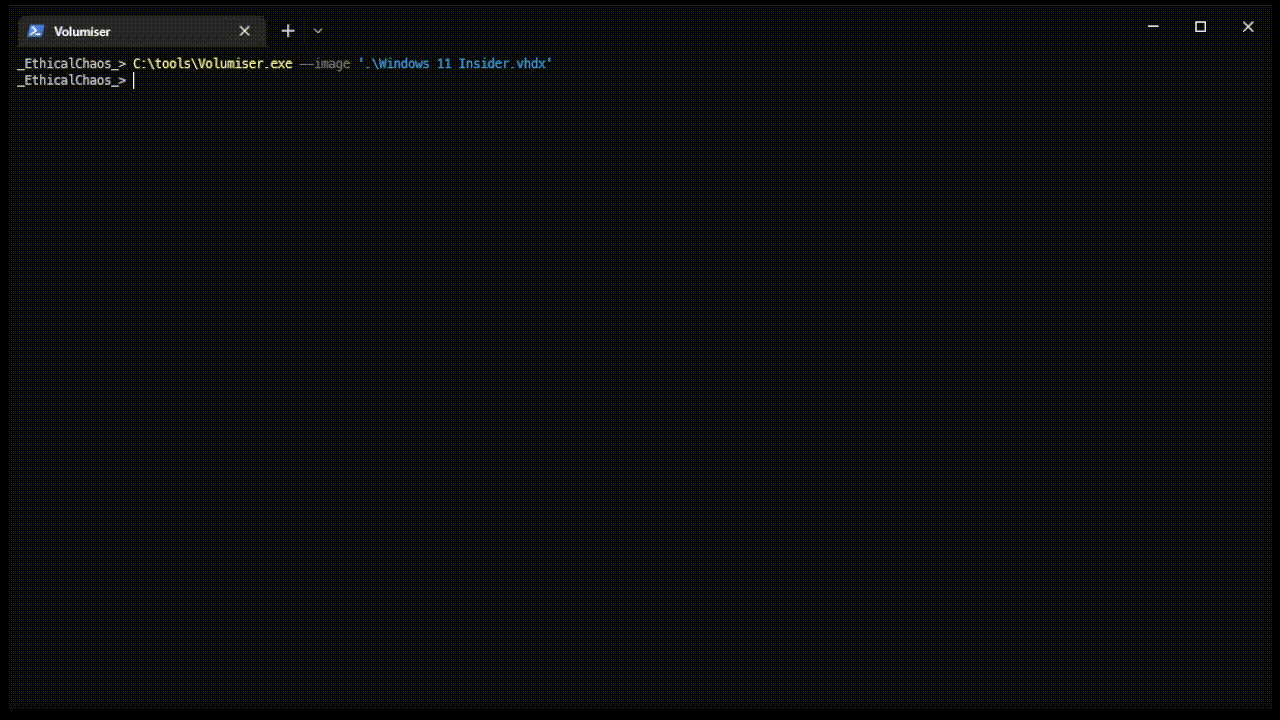 ccob/volumiser
VM डिस्क इमेज (VHDX, VMDK, EBS स्नैपशॉट, raw डिस्क) से फ़ाइलों को सूचीबद्ध करने, ब्राउज़ करने और निकालने के लिए CLI और इंटरैक्टिव कंसोल, red-team…
 yaxser/cobaltstrike-bof
विंडोज और कोबाल्टस्ट्राइक सीखने के लिए लिखे गए बीकन BOF का संग्रह
 r00t-3xp10it/trojanizer
अपने पेलोड को ट्रोजनाइज़ करें - WinRAR (SFX) ऑटोमेटाइज़ेशन - लिनक्स डिस्ट्रोस के तहत








