
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित
 fishyyh/cve-2025-48384-poc
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2025-48384 के लिए, जो कमजोर Git संस्करणों पर एक तैयार git clone ऑपरेशन के माध्यम से रिमोट कोड निष्पादन का प्रदर्शन…
 pazhanivelmani/webp_android10_r33_cve-2023-1999
Android 10 (r33) पर WebP कोडेक लाइब्रेरी को लक्षित करने वाले CVE-2023-1999 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण। libwebp लाइब्रेरी में हीप बफर ओवरफ्लो…
 sanupl/vehicle-service-management-system-category-list-stored-cross-site-scripting-xss
CVE-2021-46071 - वाहन सेवा प्रबंधन प्रणाली 1.0 में लॉगिन पैनल के श्रेणी सूची अनुभाग के माध्यम से एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) कमजोरी…
 ztgrace/cve-2019-5418-rails3
CVE-2019-5418 का Rails 3 PoC
 30579096/confluence-cve-2021-26084
Confluence सर्वर संस्करण < 7.12.5 में OGNL Injection
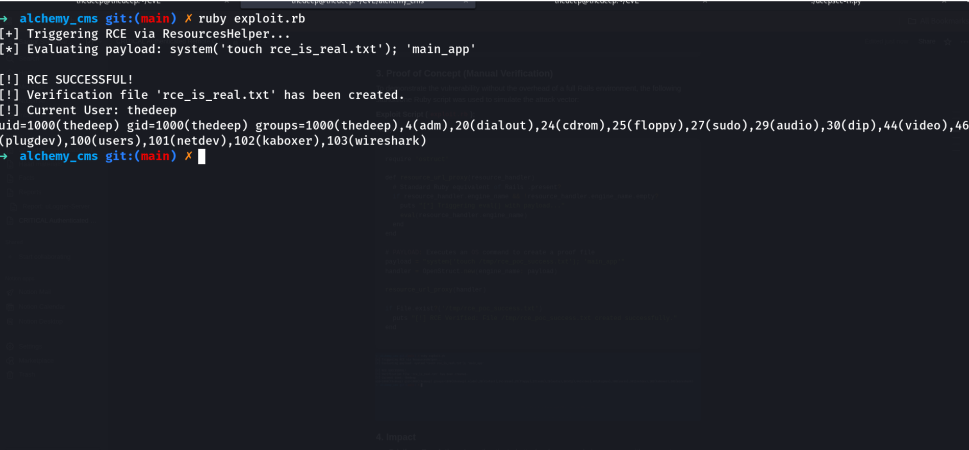 thedeepopc/cve-2026-23885
CVE-2026-23885 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो AlchemyCMS में eval() इंजेक्शन के माध्यम से एक प्रमाणित RCE है, तकनीकी विश्लेषण और उपचार…
 rooootdev/cve-2019-5784-poc
CVE-2019-5784 के लिए एक प्रूफ ऑफ कॉन्सेप्ट
 shan0ar/cve-2025-32756
CVE-2025-32756 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो भेद्यता का प्रदर्शन करता है तथा सुरक्षा परीक्षण और उपचार सत्यापन के लिए आधार प्रदान करता है।
 shoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8
जावा लाइब्रेरी जो उपयोगकर्ता द्वारा प्रस्तुत सामग्री को शुद्ध करने और वेब अनुप्रयोगों में क्रॉस-साइट स्क्रिप्टिंग कमजोरियों को रोकने के लिए XSS…
 r2c-cse/multer-sca-rule-test_cve-2025-7338
CVE-2025-7338 को मान्य करने के लिए परीक्षण https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D
 shoucheng3/dspace__dspace_cve-2022-31194_5-10
DSpace रिपॉजिटरी सॉफ्टवेयर के लिए सुरक्षा पैच जो CVE-2022-31194 को संबोधित करता है, जो जावा-आधारित डिजिटल एसेट मैनेजमेंट प्लेटफॉर्म में एक भेद्यता है।
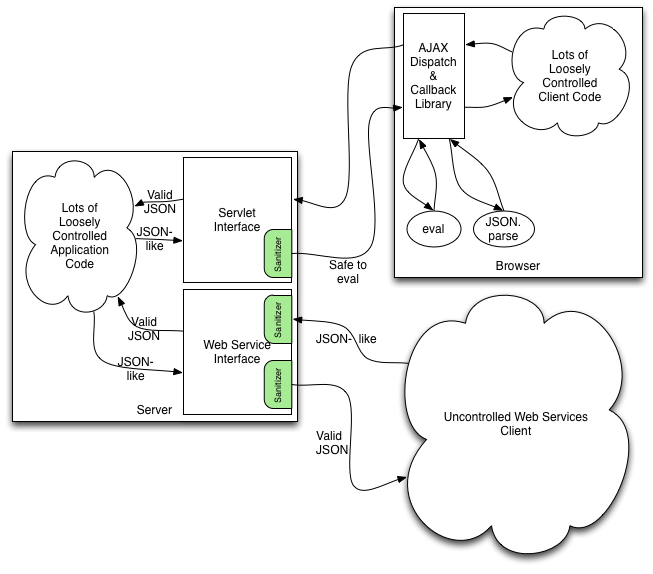 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
एक Java लाइब्रेरी जो गलत JSON-जैसी सामग्री को मानक-अनुरूप, सुरक्षित JSON में रूपांतरित करती है, कोड इंजेक्शन को रोकती है और HTML/XML संदर्भों में…
 r3dkn33-zz/cve-2013-0156
मनमाना डिसीरियलाइज़ेशन जिसका उपयोग SQL इंजेक्शन और यहां तक कि कोड निष्पादन को ट्रिगर करने के लिए किया जा सकता है
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0506
AOSP 10 r33 के लिए Android Settings स्रोत कोड, CVE-2021-0506 भेद्यता पैच से संबंधित।
 shoucheng3/dspace__dspace_cve-2022-31195_5-10
DSpace रिपॉजिटरी का पैच किया गया संस्करण जो CVE-2022-31195 को संबोधित करता है, वेब-आधारित संस्थागत रिपॉजिटरी के लिए बेहतर भेद्यता शमन के साथ एक…
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 Coverity विश्लेषण के लिए








