
 #1
क्लाउड वातावरण (AWS, Azure, GCP) और उनकी सेवाओं का मूल्यांकन करने, परीक्षण करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 zavisco/cve-2026-64849.yaml
अनधिकृत MLflow वेबहुक SSRF (CVE-2026-64849) का पता लगाता है जो आंतरिक या क्लाउड मेटाडेटा सेवाओं तक पहुँचता है और रीडायरेक्ट बायपास के माध्यम से…
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
# cPanel और WHM EmailTrack SQL इंजेक्शन (CVE-2026-67401) के लिए रीड-ओनली IOC स्कैनर और शमन टूलकिट संस्करण फ़िंगरप्रिंटिंग, फ़ाइल अखंडता जाँच, लॉग…
 tcollins-hashicorp/vault-cve-2026-5006-audit
CVE-2026-5006 के लिए ऑडिट और शैक्षिक टूलकिट, जो Vault टेम्पलेटेड-पॉलिसी स्लैश-इंजेक्शन भेद्यता है। इसमें Markdown रिपोर्ट उत्पन्न करने वाली एक…
 gduma-phdata/patch-cve-2026-15502
पैच: SSRF जो RCE की ओर ले जाता है (Microsoft Exchange Server)
 devstuff/harden-docker-seccomp
Docker mitigation for CVE-2026-31431 ('Copy Fail') के लिए शमन उपाय। इसमें Kubernetes टेम्पलेट भी शामिल हैं।
 disqualifier/psa-2026-00043-recovery
# प्रॉक्समॉक्स सलाहकार आईडी के लिए पुनर्प्राप्ति नोट्स: PSA-2026-00043-1 (CVE-2023-54391)
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
CVE-2026-64564 (SCTPhantom) भेद्यता को कम करने के लिए DaemonSet

 wattocyber/detection-defense-library
डिटेक्शन-इंजीनियरिंग संदर्भ जो Windows, cloud, container, identity और ICS हमले की श्रेणियों को Sigma rules, trust-boundary models, BYOVD driver…
 frigatecaptain/openclaw_vulnerabilities_and_solutions
> OpenClaw सुरक्षा ऑडिट और सुदृढ़ परिनियोजन मार्गदर्शिका — ज्ञात कमजोरियाँ (CVE-2026-25253, दुर्भावनापूर्ण कौशल, क्रेडेंशियल रिसाव), आर्किटेक्चरल शमन…
 shivamg2004/-ine_shivam_gupta_23104003
CVE-2021-43798 Grafana अनधिकृत पथ ट्रैवर्सल - सुरक्षा प्रयोगशाला | शिवम गुप्ता | 23104003
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
जेटब्रेन्स टीमसिटी ऑन-प्रिमाइसेस CVE-2026-63077 आपातकालीन हार्डनिंग और पैच रनबुक पैकेज
 appsec-forge/appsec-forge
संरचित सुरक्षा ज्ञानकोष जिसमें उत्पादन-प्रेरित मामले शामिल हैं: भेद्यता विश्लेषण, एक्सप्लॉइट स्पष्टीकरण, उपचार, और इंजीनियरिंग टीमों के लिए DevSecOps।
 roxanne_ardary/aurea
Aurea एक ओपन-सोर्स, AI-संचालित प्लेटफ़ॉर्म है जो Terraform, Kubernetes, Docker, और Ansible में इंफ्रास्ट्रक्चर-एज़-कोड (IaC) को सुरक्षित करता है। यह…
 wadesweaponshed/check-point-trusted-access-review
चेक पॉइंट ट्रस्टेड एक्सेस समीक्षा आयोजित करने के लिए स्थानीय वेब ऐप। यह स्कैनर विशेष रूप से CVE-2026-16232, CVE-2026-62144 और CVE-2026-62145 के आसपास…
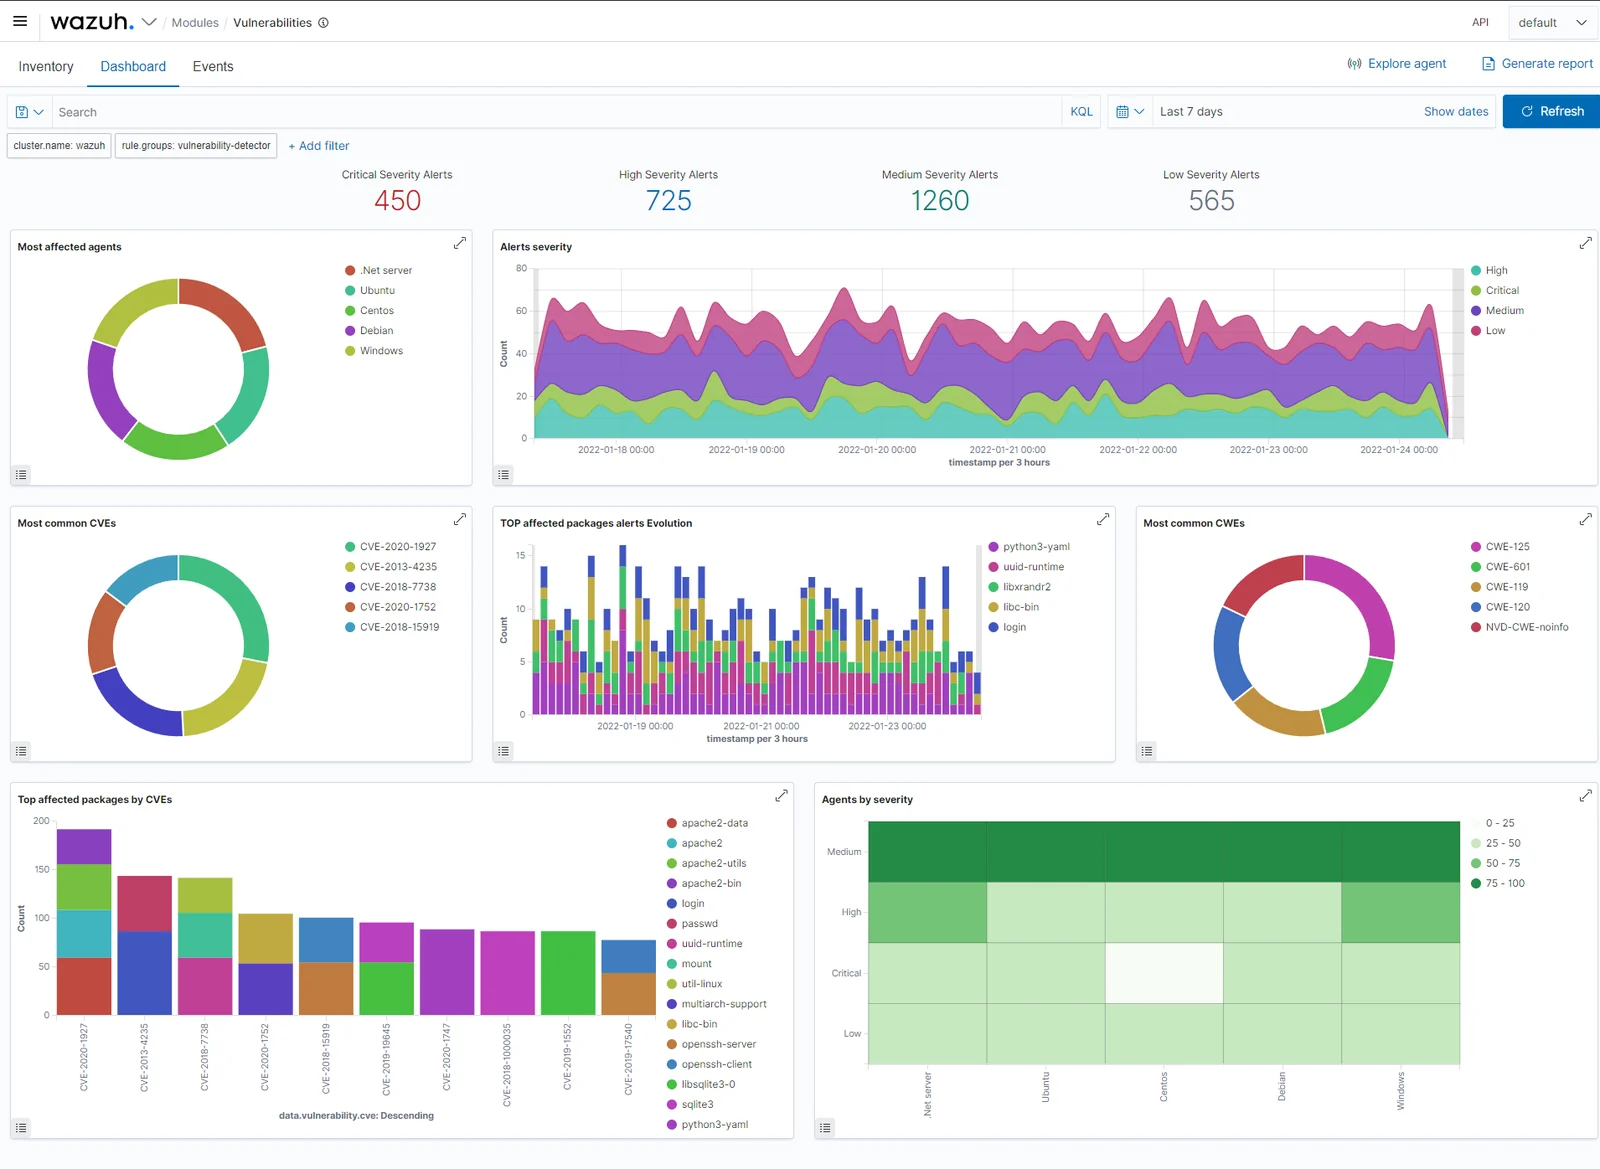 pvharmo2/gha-lab-becf103a54
अधिकृत सुरक्षा-अनुसंधान पुनरुत्पादन CVE-2025-15617 (GHSA-6xqr-4q5g-xc7x): wazuh FIM Windows एकीकरण वर्कफ़्लो आर्टिफैक्ट्स में artipacked GITHUB_TOKEN…
 maxwitat/check-aad-connect-for-cve-2021-36949-vulnerability
जाँच करें कि क्या Azure AD Connect CVE-2021-36949 में वर्णित भेद्यता से प्रभावित है
 pvharmo2/gha-lab-3f1ff30e9c
अधिकृत सुरक्षा-अनुसंधान प्रयोगशाला जो CVE-2026-31852 (jellyfin/jellyfin-ios code-quality.yml में pull_request_target pwn) को पुनरुत्पादित करती है —…
 pvharmo2/gha-lab-40e23db109
सुरक्षा-अनुसंधान प्रयोगशाला: CVE-2024-4254 (GHSA-fc78-c36r-cc59) का नियंत्रित पुनरुत्पादन — gradio-app/gradio @ d4c503a में deploy-website.yml फोर्क…








